
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit
 grizzzer/cve-2026-42978-poc-research
CVE-2026-42978 — Condição de corrida Use-After-Free nas Notificações de Push do Windows (WpnService). Diff de patch, análise de causa raiz,…
 hasamba/dfir-companion
Servidor complementar de forense DFIR + extensão de captura
 thinkst/opencanary
Honeypot de baixo consumo de recursos que emula serviços de rede comuns para detectar atividade de atacantes após a violação, com módulos de…
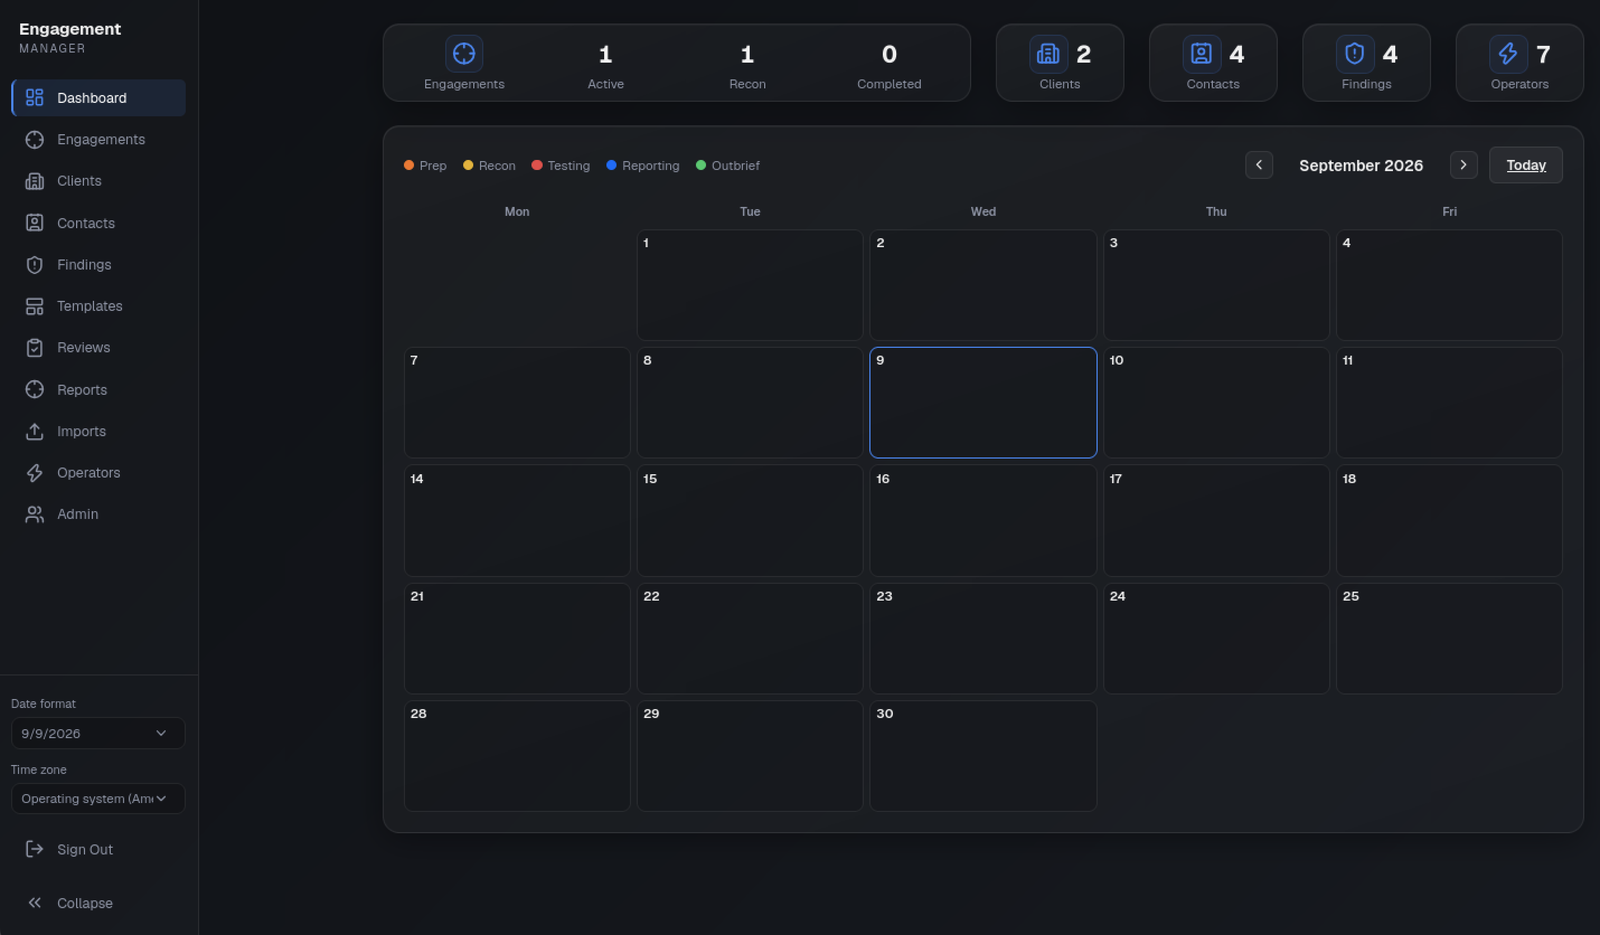 leebaird/engagement-mgr
O Engagement Manager é uma aplicação web para rastrear engajamentos de segurança ofensiva. Ele apresenta uma interface moderna, construída com…
 jeeberrr/honeypot-stuff
Coisas como relatórios de análise de malware sobre o que capturei do meu honeypot
 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 permiso-io-tools/cloudgrappler
Consulte detecções de alta fidelidade na nuvem para atores de ameaças conhecidos em AWS, Azure e GCP usando logs do CloudTrail e regras…
 v-pun215/tourmaline
Reverse engineering notes, deobfuscated source, IOCs, and YARA rules for the Tourmaline ClickFix Python RAT, covering its DNS tunnel and blockchain…
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 google/grr
Framework de resposta a incidentes e forense remota ao vivo com agente Python para coleta de dados forenses de endpoints, incluindo artefatos de…
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 soteria-security/hafnium-ioc
Um script PowerShell para identificar indicadores de exploração das CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 e CVE-2021-26865
 mandiant/capa
Ferramenta de análise estática e dinâmica baseada em regras que identifica capacidades em arquivos PE, ELF, .NET e shellcode, mapeando-as para…
 last-byte/persistencesniper
Módulo do PowerShell que pode ser usado por Equipes Azuis, Respondentes de Incidentes e Administradores de Sistemas para caçar persistências…
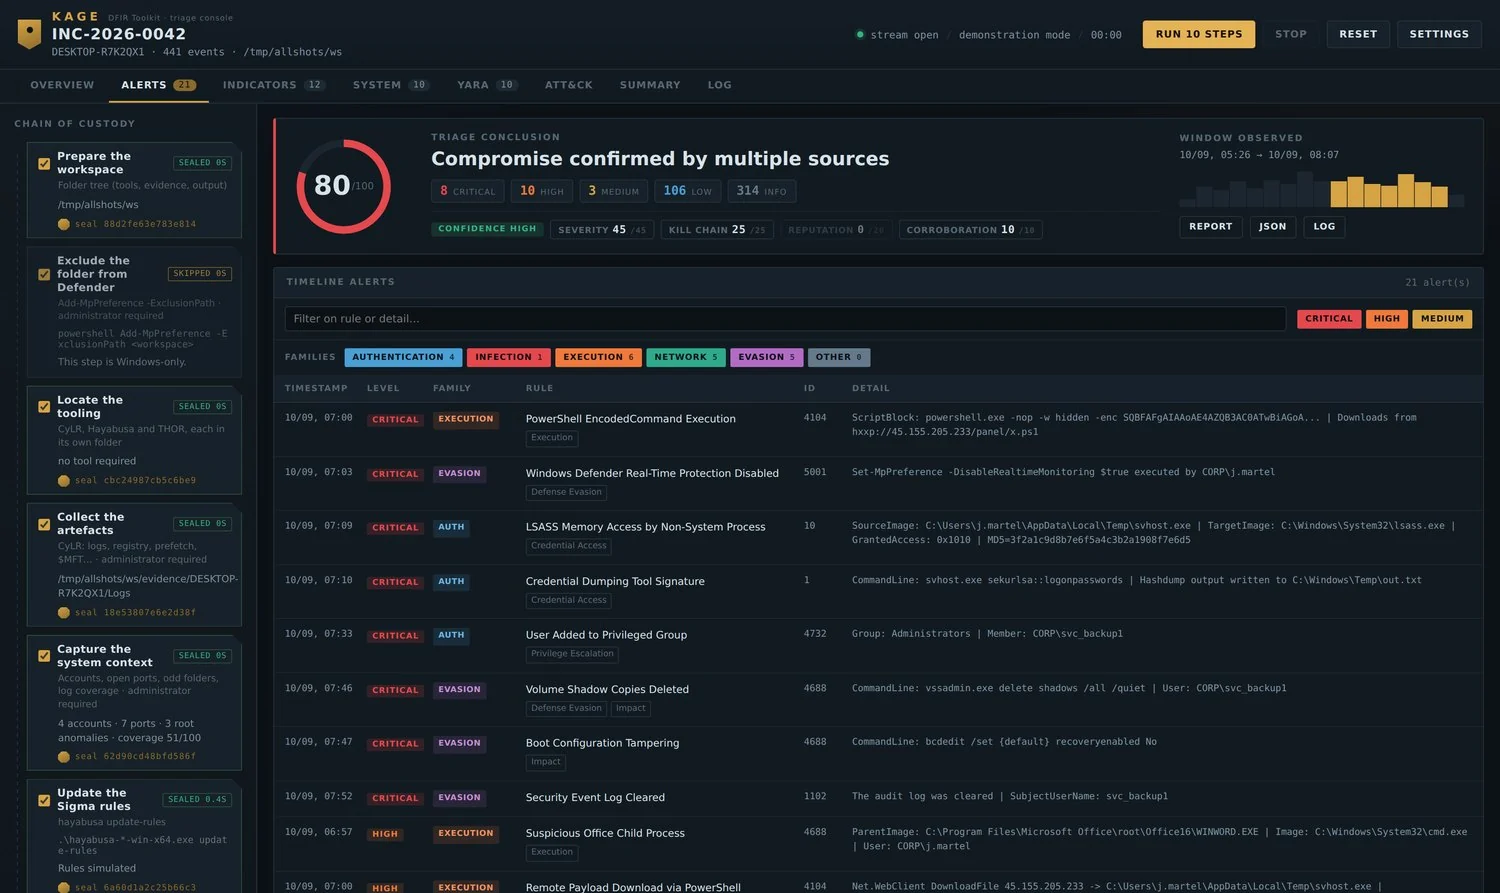 karim852/kage-dfir-toolkit
Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
 gamelinux/passivedns
Um sniffer de rede que registra todas as respostas do servidor DNS para uso em uma configuração de DNS passivo.








