

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
engagement-mgr — O Engagement Manager é uma aplicação web para rastrear engajamentos de segurança ofensiva. Ele apresenta uma interface moderna, construída com Next.js, Prisma e PostgreSQL. | Kitploit
Ferramentas/GitHubGitHub/leebaird/engagement-mgr
Ferramentas DefensivasAnálise de VulnerabilidadesSegurança WebTestes de PenetraçãoUtilitários e FrameworksAprendizado e EducaçãoRed TeamingResposta a Incidentes
GitHubleebaird/engagement-mgr

engagement-mgr

O Engagement Manager é uma aplicação web para rastrear engajamentos de segurança ofensiva. Ele apresenta uma interface moderna, construída com Next.js, Prisma e PostgreSQL.

253140há 2 diasRevisado pelo Kitploit
Compartilhar
Ver Repositório

Engagement Manager

O Engagement Manager é uma aplicação web para acompanhar engajamentos de segurança ofensiva. Possui uma interface moderna, construída com Next.js, Prisma e PostgreSQL. A aplicação inclui um calendário, engajamentos, clientes, contatos, achados e operadores.

License: MIT

  • Twitter Follow Lee Baird @discoverscripts
  • Twitter Follow Jay "L1ghtn1ng" Townsend @jay_townsend1
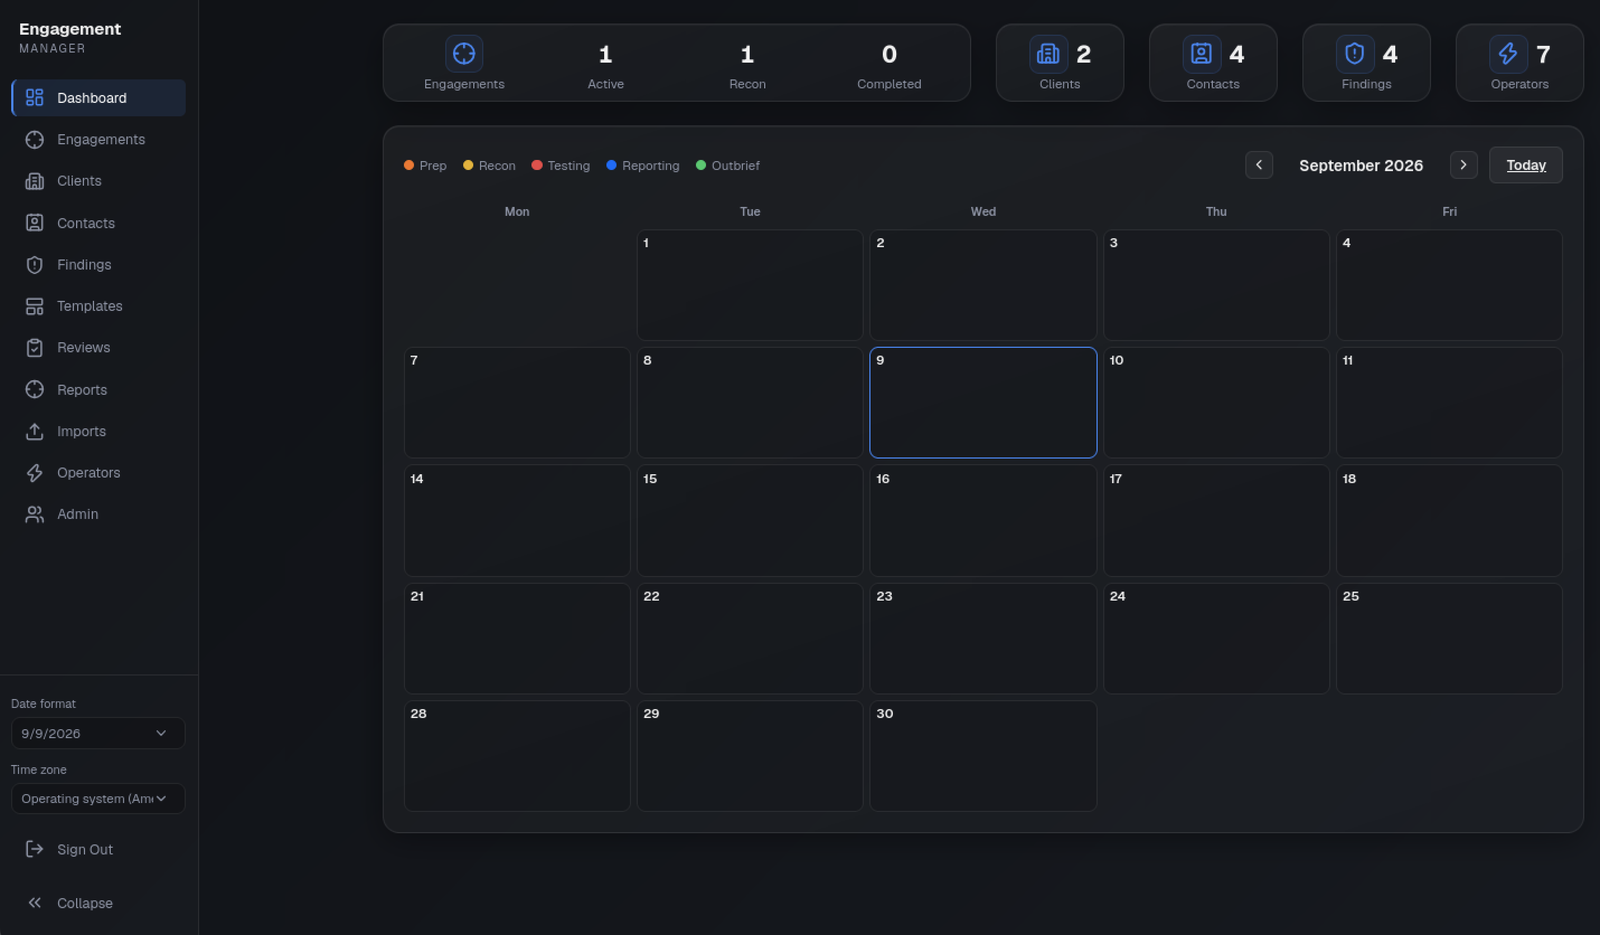
Capturas de tela

Dashboard

Índice

  • Capturas de tela
  • Escrevendo achados e produzindo relatórios em PDF
    • Segurança de relatórios e implantação
    • Verificação
  • Pré-requisitos
  • Configuração do ambiente
  • Configuração do banco de dados
    • Desenvolvimento
    • Produção
  • Instalação
    • Configuração automatizada (Ubuntu)
      • Notas de atualização para configuração reforçada e backups
    • Configuração manual
  • Executando a aplicação
  • Implantação em produção
    • Requisitos
    • Etapas de implantação
    • Lista de verificação para produção
  • Credenciais padrão
  • Migração de servidor (Backup / Restauração / Redefinição)
  • Plano de implementação e arquitetura
    • Stack tecnológico
    • Esquema do banco de dados
    • Adicionando novos campos
    • Arquitetura de segurança

Escrevendo achados e produzindo relatórios em PDF

  • Espaço de trabalho de escrita: abra o link Write & review de um achado para edição em Markdown e uma pré-visualização segura. Rascunhos privados são salvos após 15 segundos de inatividade ou sob demanda; eles são armazenados no servidor, não no armazenamento local do navegador. Recupere um rascunho explicitamente após reabri-lo. Salvamentos conflitantes preservam o texto do editor e exigem comparação com a revisão atual. Revisões de texto podem ser inspecionadas e restauradas; restaurar não restaura evidências excluídas.
  • Modelos reutilizáveis: pesquise textos aprovados por título, categoria ou severidade. Usuários podem propor modelos; administradores os curam e aprovam. Aplicar um modelo cria um achado de engajamento independente com observações, hosts afetados e evidências vazios, evitando a reutilização acidental da prova de outro engajamento.
  • Evidências: faça upload ou cole até quatro imagens PNG/JPEG juntas, adicione legendas e edite legenda/ordem no espaço de trabalho de escrita. As imagens são decodificadas, têm os metadados removidos, são redimensionadas para no máximo 2000 × 2000 pixels e salvas como PNG. Mantenha as evidências forenses originais separadamente se os bytes ou metadados originais forem necessários.
  • Revisão: envie achados completos de Draft/Changes Requested para Ready. Um revisor atribuído ou administrador, diferente do autor atual, pode aprovar ou solicitar alterações. Administradores atribuem revisores. Alterações de texto, evidências e revisões restauradas limpam a aprovação. A fila de revisão, os comentários, a lista de verificação de prontidão e o histórico de revisões apoiam a transferência.
  • Relatórios PDF: escolha um engajamento em Reports, escreva seu resumo executivo, selecione/ordene os achados e salve as configurações. PDFs em rascunho são marcados visivelmente. Apenas administradores podem emitir um PDF final, e cada achado selecionado deve estar aprovado e passar nas verificações de prontidão. Cada versão emitida armazena seu PDF, um snapshot explícito do conteúdo e um digest SHA-256; edições posteriores não o regeneram. Excluir o engajamento pai ainda exclui seus relatórios por meio do ciclo de vida existente.
  • Importações de scanners: pré-visualize uma exportação, selecione os achados e confirme. As importações nunca executam varreduras nem contatam alvos. A impressão digital do lado do servidor ignora achados correspondentes no mesmo engajamento; todos os novos registros começam como Draft e devem ser verificados por um operador.
Família de scanner/exportaçãoExportação aceita
Burp SuiteIssues XML, incluindo o DTD de esquema interno inerte
Nessus / TenableNessus v2 XML (.nessus)
NmapXML; portas abertas e sua saída de script tornam-se observações informativas, não vulnerabilidades inferidas
OpenVAS / GreenboneRelatório XML nativo ou GMP get_reports_response
OWASP ZAPRelatório JSON tradicional com sites e alertas
NucleiJSON Lines (-jsonl)
QualysXML de resultado de varredura (estrutura SCAN/IP), não o formato separado da API de detecção de hosts
Semgrep / CodeQL e outros produtores SARIFExecuções, regras e resultados SARIF JSON

As exportações são limitadas a 2 MB e 500 achados por importação, com limites de taxa de pré-visualização e confirmação por usuário. A aplicação aceita no máximo 10.000 achados no total e 500 para um único engajamento entre criação manual, modelos e importações de scanners. A lista global de Findings carrega 100 linhas por página, e as consultas de achados de engajamento/relatório são limitadas pelo mesmo limite por engajamento. Layouts desconhecidos falham visivelmente em vez de serem silenciosamente tratados como uma importação bem-sucedida. As severidades dos scanners são sugestões: revise seu contexto antes da aprovação. URLs referenciadas, HTML e imagens remotas incorporadas não são buscados nem executados.

Os relatórios permitem de 1 a 100 achados, até 100 imagens de evidência (5 MB cada, 20 MB de entrada total), 500 páginas e 25 MB de saída. A emissão é limitada a 50 versões por engajamento e 1 GB de PDFs emitidos em toda a aplicação. A pré-visualização e a emissão têm limites de taxa por usuário, e apenas uma renderização de PDF é admitida por processo da aplicação por vez. Os achados retêm no máximo 1000 revisões e 500 comentários; atingir um limite falha sem sobrescrever o histórico. As fontes DejaVu e sua licença de redistribuição estão incluídas em assets/fonts; as implantações devem manter esses ativos (o rastreamento de saída do Next os inclui).

As Next.js Server Actions compartilham um único limite de tamanho de corpo de 25mb (definido em next.config.ts) para uploads de evidências. O login usa uma rota dedicada de mesma origem codificada em URL com um limite de streaming de 4 KB antes da autenticação ou de qualquer operação no banco de dados.


Relato de segurança e implantação

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




