d3vhex/sentora
Uma plataforma SIEM, EDR e SOAR de código aberto, auto-hospedada e alimentada por IA, para operações de segurança modernas.



Stack de segurança auto-hospedado para equipes pequenas/médias que não têm um
SOC dedicado. Instale um agente em cada endpoint, aponte-os para o servidor, e você
obtém logs de SIEM, integridade de arquivos, vulnerabilidades de pacotes, um
explorador de logs alimentado por OpenSearch, triagem autônoma por IA e um motor de playbooks SOAR, tudo em um único
docker compose up.
A parte de "IA" é um modelo Ollama rodando localmente (padrão llama3.2:3b).
Os logs nunca saem da máquina; não há chave da OpenAI, nem chave da Anthropic, nem
comunicação com servidores externos. Se você quiser um modelo mais inteligente e tiver RAM, troque-o no .env.
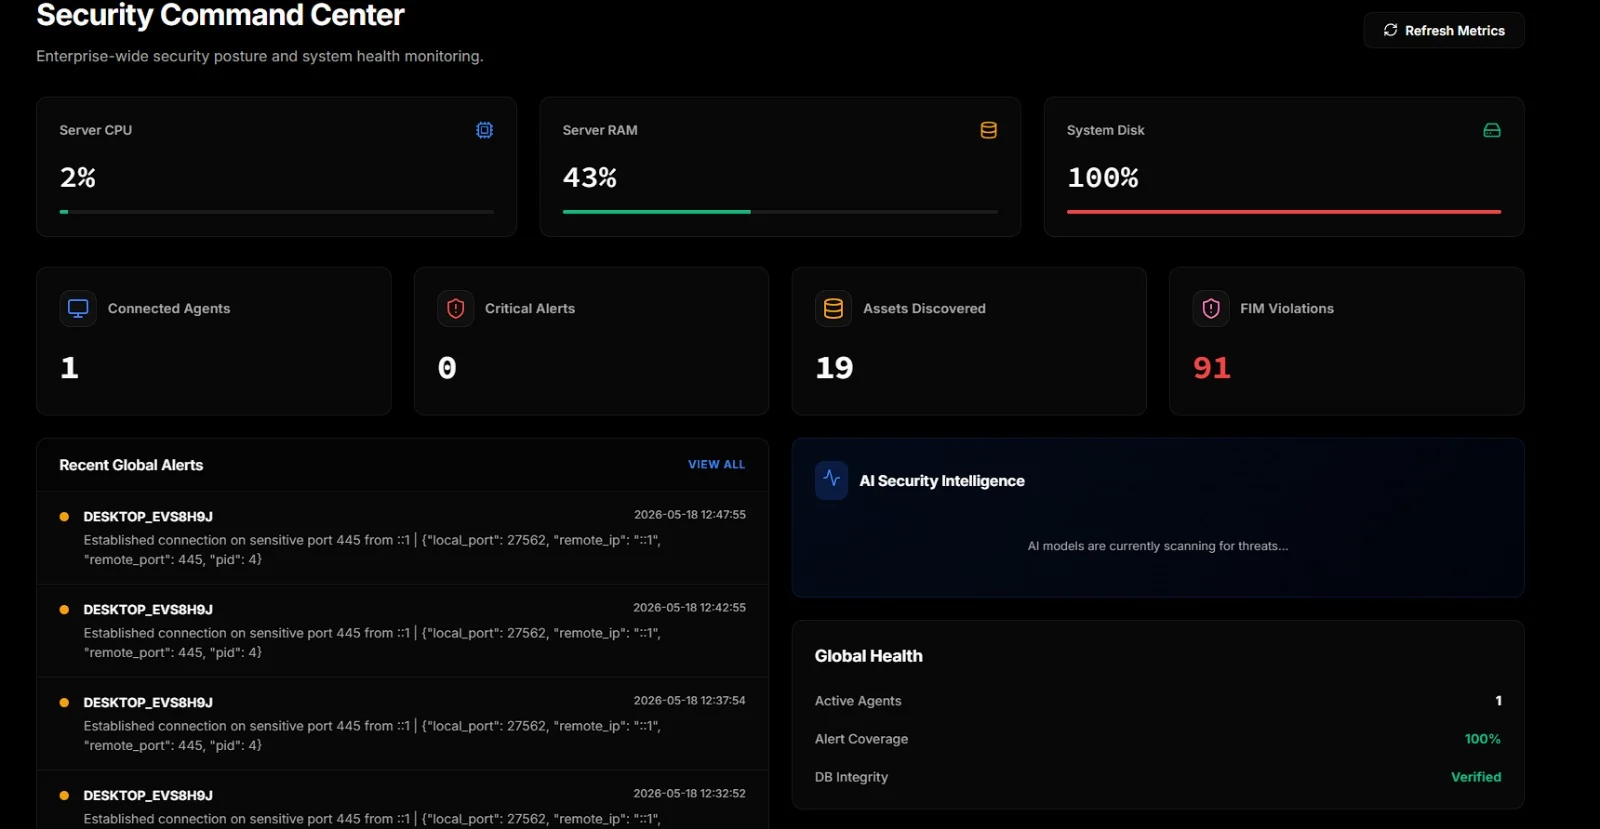
Coleta telemetria de agentes Windows e Linux por um único canal TCP. Eventos de SIEM, alertas, FIM, pacotes, conexões de rede, portas abertas, atividade do Docker, capturas de tela.
Detecta com regras Sigma, no endpoint. 43 regras cobrindo 47 técnicas do MITRE
ATT&CK vêm em conf/sigma/builtin/; coloque conjuntos de regras da comunidade
ao lado delas. O Sigma corresponde a campos nomeados em vez de texto, então
Image|endswith: '\vssadmin.exe' não pode ser derrotado pela palavra "vssadmin"
aparecendo em uma mensagem não relacionada — e
CommandLine|utf16le|base64offset|contains lê dentro de um payload base64
-EncodedCommand, onde a linha de comando em texto simples mostra apenas o
wrapper. Medido no corpus de avaliação: 9 de 10 ataques detectados apenas pelo Sigma,
0 de 9 negativos difíceis sinalizados falsamente. Esta camada é determinística e continua
funcionando quando o modelo está indisponível.
Correlaciona entre eventos, o que nenhuma regra por evento consegue fazer. Um único logon
falho é rotina; cinco contas falhando a partir de uma única origem em quarenta segundos é um
password spray, e olhar para qualquer um desses cinco eventos nunca lhe dirá
isso. Cobre spray, força bruta, um sucesso chegando após falhas repetidas,
e rajadas de criação de contas ou instalações de serviços — em ambas as
plataformas, a partir de IDs de eventos do Windows ou de linhas de auth.log analisadas.
Executa em dois pontos de observação, porque eles veem ataques diferentes. Por host no agente, onde um ataque contra uma máquina é visível por completo. E entre hosts no caminho de ingestão, onde um spray que percorreu uma falha por vez por cinquenta máquinas aparece — nenhum agente individual vê mais de um evento, e esse é o ataque mais competente, já que espalhar de forma ampla e rasa fica abaixo tanto do bloqueio por conta quanto dos limiares por host.
Cobertura total com Sigma: 51 técnicas. Cada janela dispara uma vez em vez de uma vez por evento, e cada contador é limitado — um contador baseado num nome de utilizador fornecido pelo atacante é uma primitiva de esgotamento de memória, não uma deteção.
Mapeia deteções para MITRE ATT&CK, a partir das próprias regras. As regras
têm tags: attack.t1490, pelo que não há uma tabela de mapeamento mantida
manualmente que fique desatualizada. A página de cobertura separa três
estados que uma única "cobertura %" esconderia: coberto e observado,
coberto e silencioso, e não coberto de todo — sendo o último o único em
que o silêncio da consola não significa nada.
Triagem de cada evento com um LLM local. Três workers correm em paralelo:
um observa cada evento recebido em tempo real, um executa análises
aprofundadas orientadas pelo operador, e um decide se deve tomar uma ação
defensiva (BLOCK_IP, ISOLATE_HOST, KILL_PROCESS, etc.).
Modo shadow para o worker defensivo. Ative AI_SHADOW_MODE=1 e
cada veredicto autónomo é encaminhado para aprovação humana no SOAR Hub
em vez de ser despachado. Útil para afinar o modelo com tráfego real
antes de o deixar agir por conta própria.
Indexa tudo no OpenSearch para que possa pesquisar na sua frota com consultas fuzzy / exatas / starts-with a partir de um único lugar.
Executa playbooks SOAR criados num pequeno editor visual com acompanhamento de resultados multi-etapa por nó, que podem ser acionados manualmente ou por veredicto da IA.
Análises de vulnerabilidades dos pacotes instalados de cada agente contra o OSV (online ou via um mirror interno).
Recolhe feeds de threat-intel do abuse.ch (Feodo, ThreatFox, URLhaus) para uma tabela local de indicadores, com remoção de entradas obsoletas e um interruptor de air-gap.
Valida as configurações dos agentes antes de as enviar. Parsing de YAML, forma estrutural e compilação de regex — uma regex inválida é YAML válido e desativa silenciosamente a regra que a contém.
Ambiente de trabalho remoto integrado via streaming JPEG por WebSocket, sem necessidade de instalar VNC separadamente no endpoint.
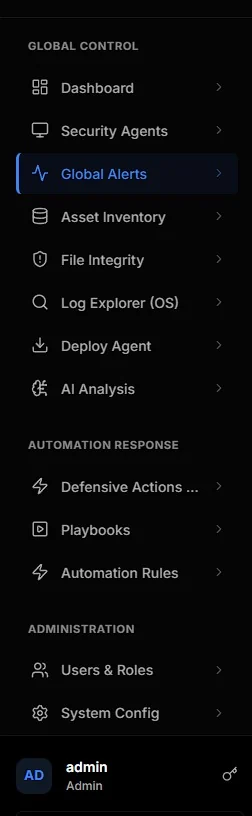
A barra lateral agrupa tudo em três secções: telemetria (dashboard, agentes, alertas, ativos, FIM, logs, IA), resposta de automação (ações defensivas, playbooks, regras de automação) e administração.
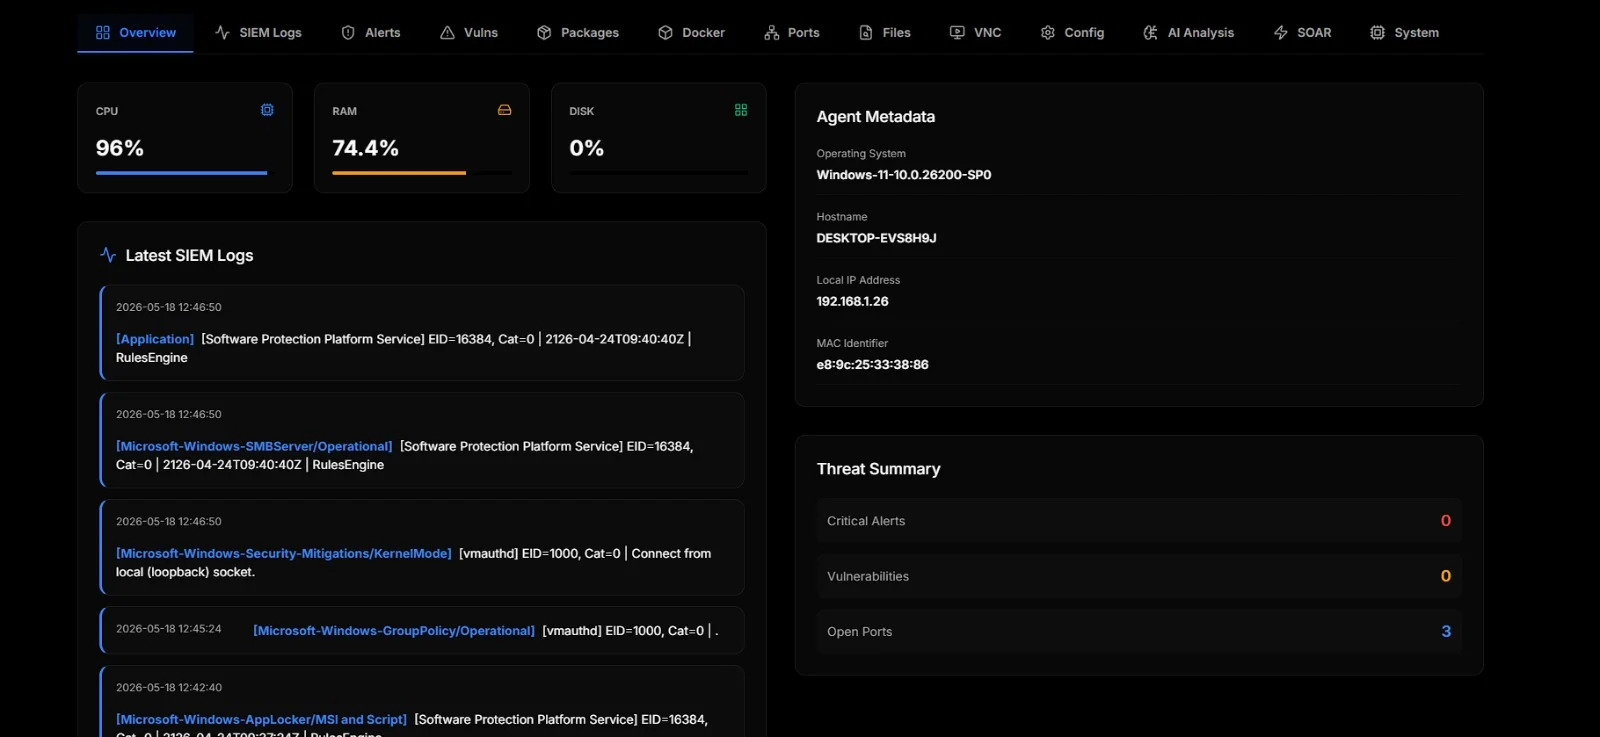
Cada agente inscrito tem a sua própria página com doze separadores. A vista geral mostra medidores de recursos em tempo real, os logs SIEM mais recentes, metadados do agente e um resumo de ameaças:
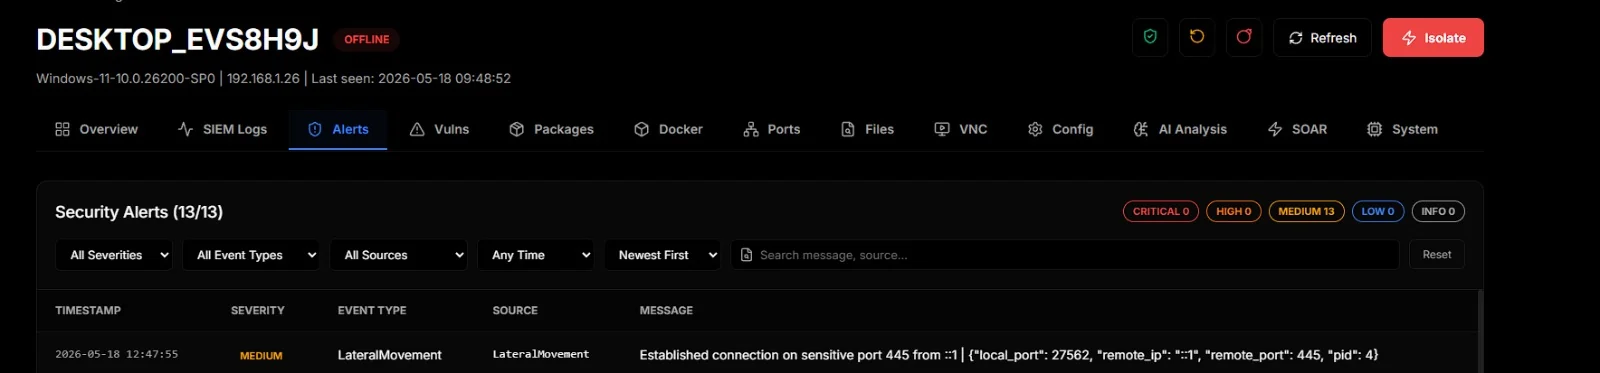
Os alertas são tudo o que as próprias regras de correlação do agente já sinalizaram. Coloridos por severidade, filtráveis, pesquisáveis:
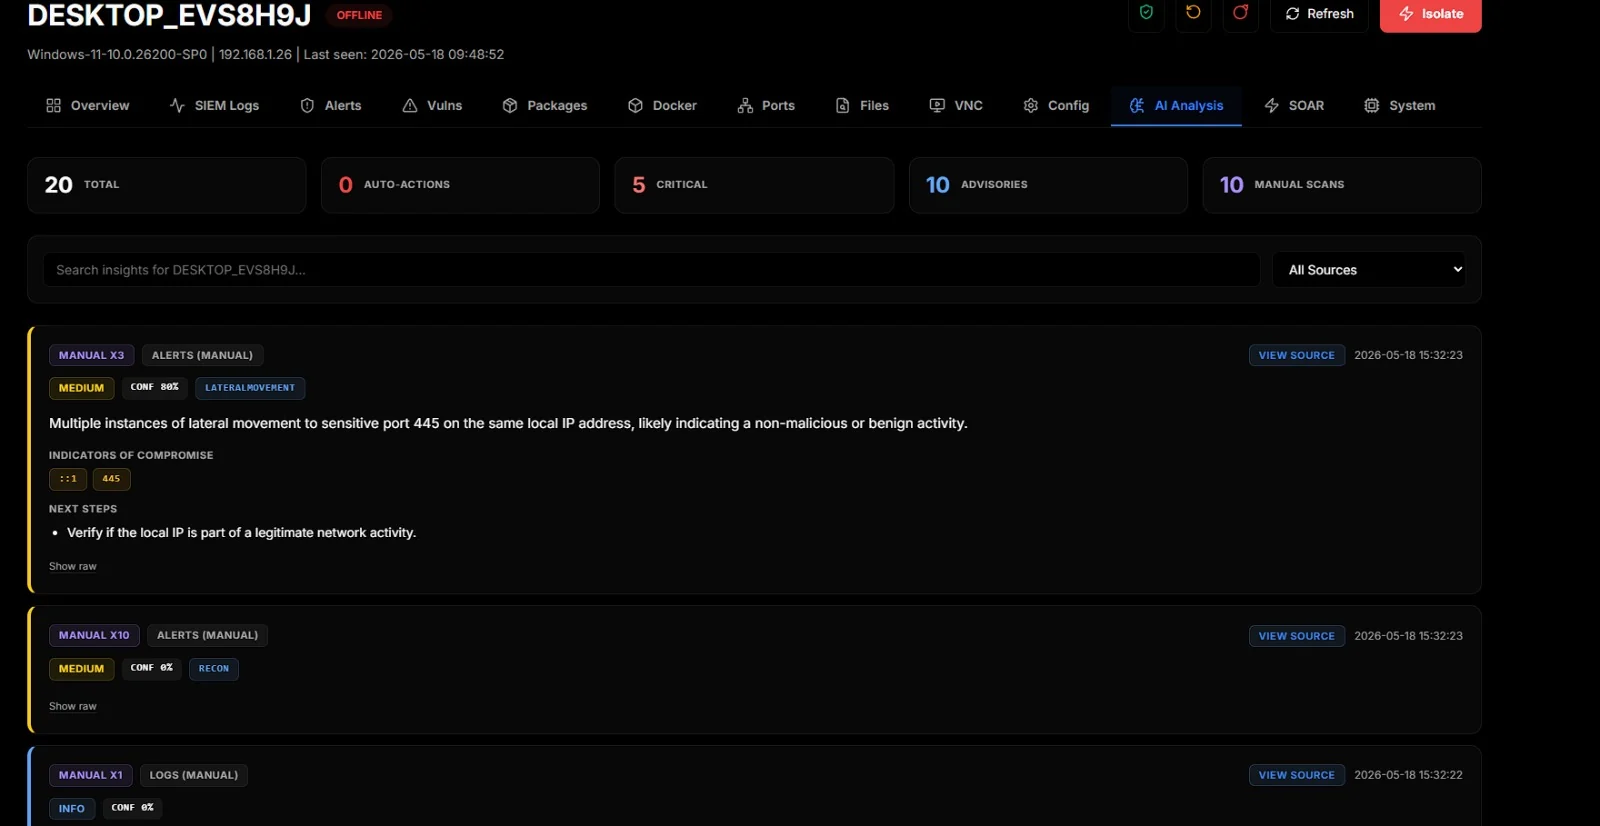
O separador AI Analysis é o lado voltado ao operador do LLM local. As análises manuais e automáticas aparecem ambas aqui. Cada insight traz um chip de veredicto, confiança, indicadores MITRE (quando o modelo os devolve), IOCs, próximos passos, e um botão View Source que abre a linha de log exata que a IA analisou:
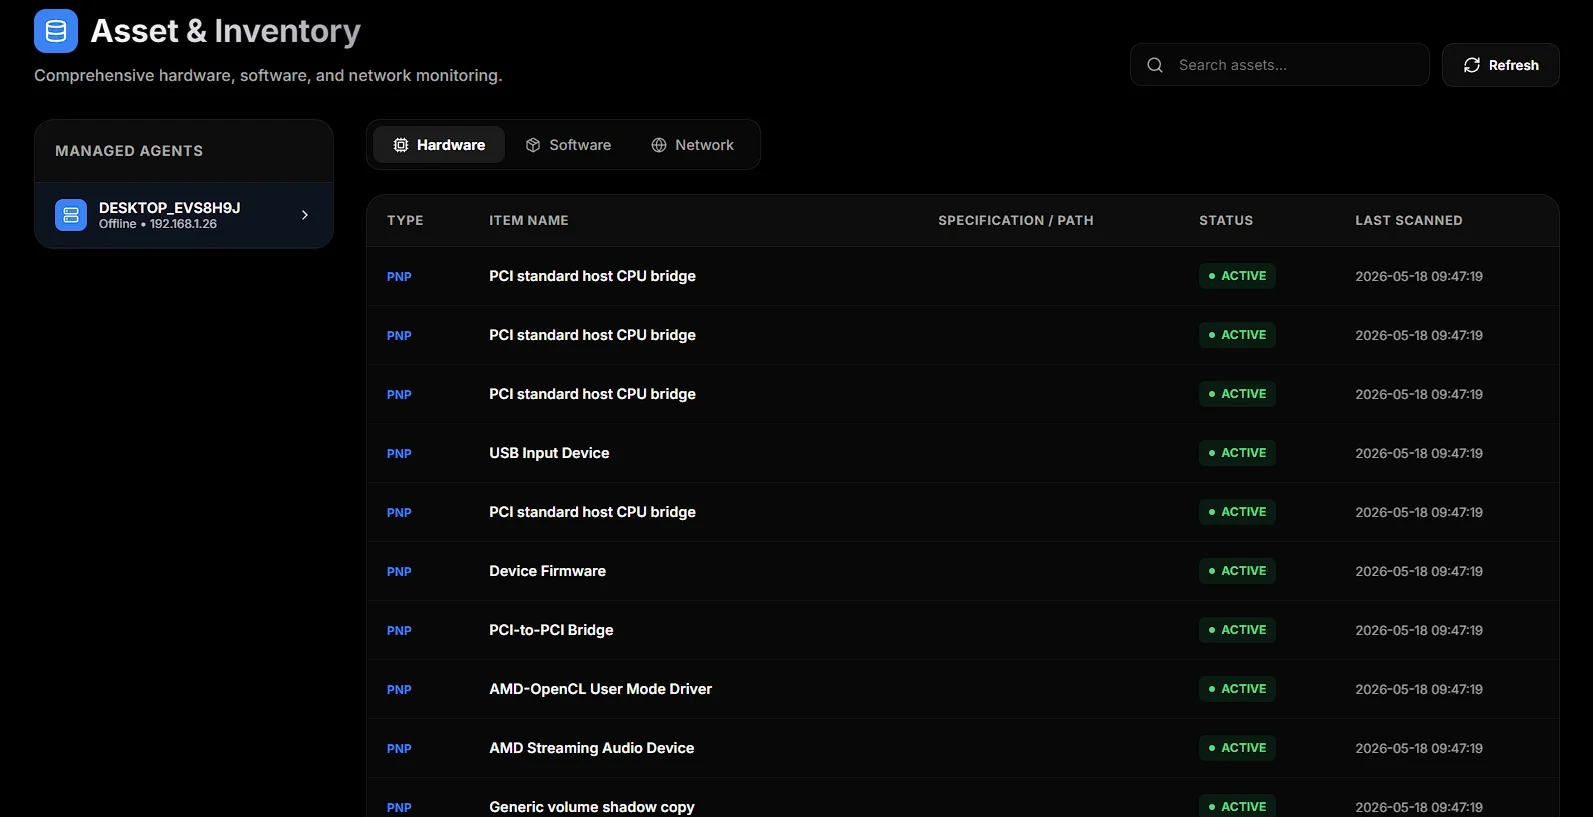
Hardware, software e sockets de rede por agente. O separador de hardware lista todos os dispositivos PnP, o de software lista os pacotes instalados, o de rede lista todos os sockets TCP/UDP com o respetivo processo proprietário: