

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RemoteTLSCallbackInjection — Utilizando callbacks TLS para executar um payload sem criar threads em um processo remoto | Kitploit

Ferramentas/GitHubGitHub/maldev-academy/remotetlscallbackinjection
ShellcodeAprendizado e EducaçãoExploração de BináriosLabs e Prática
GitHubmaldev-academy/remotetlscallbackinjection

RemoteTLSCallbackInjection

Utilizando callbacks TLS para executar um payload sem criar threads em um processo remoto

Ver Repositório
Compartilhar
2914950há 2 anosRevisado pelo Kitploit

Maldev Academy - RemoteTLSCallbackInjection

Links Rápidos

Maldev Academy Home

Maldev Academy Syllabus

Módulos Relacionados da Maldev Academy

Novo Módulo 34: TLS Callbacks Para Anti-Debugging

Novo Módulo 35: Threadless Injection

Visão Geral

Este método utiliza callbacks TLS para executar um payload sem criar threads em um processo remoto. Este método é inspirado por Threadless Injection, já que o RemoteTLSCallbackInjection não invoca nenhuma chamada de API para disparar o payload injetado.

Etapas de Implementação

O PoC segue estas etapas:

  1. Criar um processo suspenso usando a função CreateProcessViaWinAPIsW (ex.: RuntimeBroker.exe).
  2. Obter o endereço base da imagem do processo remoto e, em seguida, ler os cabeçalhos PE do processo.
  3. Obter um endereço de uma função de callback TLS.
  4. Aplicar patch em um shellcode fixo (ex.: g_FixedShellcode) com valores obtidos em tempo de execução. Este shellcode é responsável por restaurar tanto os bytes originais quanto a permissão de memória do endereço da função de callback TLS.
  5. Injetar ambos os shellcodes: g_FixedShellcode e o payload principal.
  6. Aplicar patch no endereço da função de callback TLS e substituí-lo pelo endereço do nosso payload injetado.
  7. Retomar o processo.

O shellcode g_FixedShellcode garantirá então que o payload principal seja executado apenas uma vez, restaurando o endereço original do callback TLS antes de chamar o payload principal. Um callback TLS pode ser executado várias vezes durante a vida de um processo, portanto, é importante controlar o número de vezes que o payload é disparado, restaurando a execução do caminho de código original para a função de callback TLS original.

Demonstração

A imagem a seguir mostra nossa implementação, RemoteTLSCallbackInjection.exe, gerando um cmd.exe como seu payload principal.
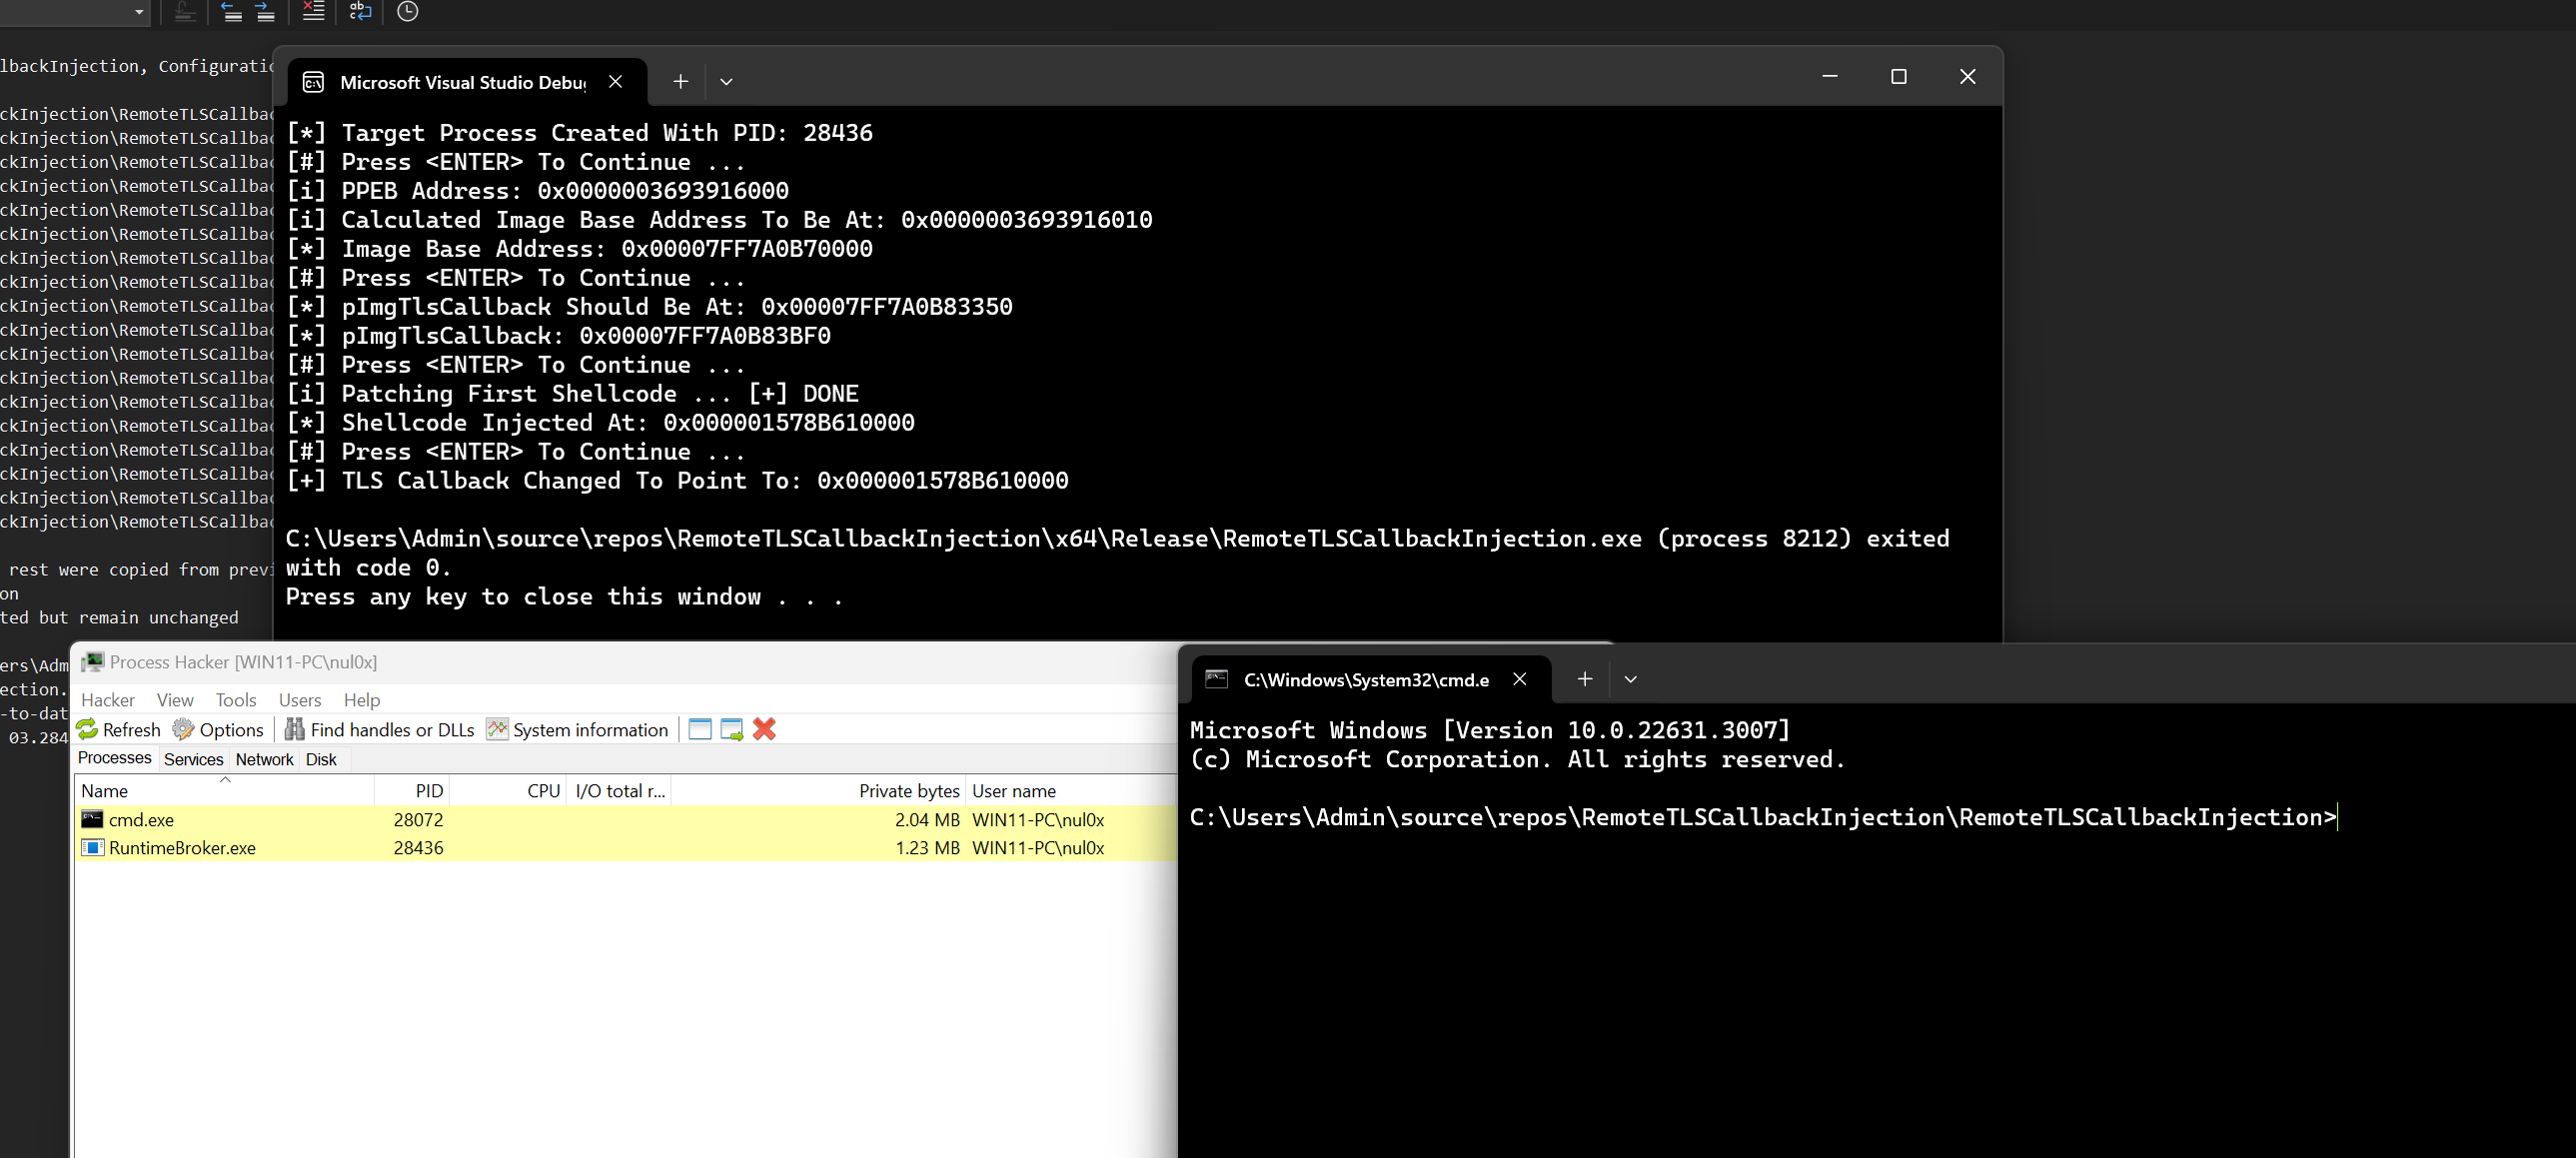

demonstração
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





