Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RedditC2 — Abusando da API do Reddit para hospedar o tráfego de C2. | Kitploit
Ferramentas/GitHubGitHub/kleiton0x00/redditc2
ExploraçãoComando e ControleRed TeamingDesenvolvimento de Payloads
GitHubkleiton0x00/redditc2

RedditC2

Abusando da API do Reddit para hospedar o tráfego de C2.

Ver Repositório
27747142há 3 anosRevisado pelo Kitploit
Compartilhar

RedditC2

Abusando da API do Reddit para hospedar o tráfego C2, já que a maioria dos membros da equipe azul usa o Reddit, pode ser uma ótima maneira de fazer o tráfego parecer legítimo.

🚫 [Aviso]: O uso deste projeto é apenas para fins educacionais/de teste. Usá-lo em máquinas não autorizadas é estritamente proibido. Se alguém for encontrado usando-o para propósitos ilegais/maliciosos, o autor do repositório não será responsabilizado.


Requisitos

Instale a biblioteca PRAW no python3:

pip3 install praw

Início rápido

Veja o guia de início rápido para começar rapidamente!

Demonstração

https://user-images.githubusercontent.com/37262788/206015879-589614d5-1a7a-4c21-a342-75bdfc677a61.mp4

Fluxo de trabalho

Servidor da equipe

  1. Vá para o post específico do Reddit e publique um novo comentário com o comando ("in: ")
  2. Leia por um novo comentário que inclua a palavra "out:"
  3. Se nenhum comentário for encontrado, volte ao passo 2
  4. Analise o comentário, descriptografe-o e leia sua saída
  5. Edite o comentário existente para "executed", para evitar reexecutá-lo

Cliente

  1. Vá para o post específico do Reddit e leia o comentário mais recente que inclua "in:"
  2. Se nenhum novo comentário for detectado, volte ao passo 1
  3. Extraia o comando do comentário, descriptografe-o e execute-o localmente
  4. Criptografe a saída do comando e responda ao respectivo comentário ("out:" <saída criptografada>)

Abaixo está uma demonstração do tráfego C2 criptografado com XOR para fins de entendimento:
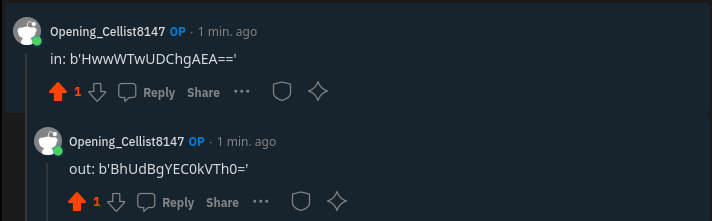
Screenshot from 2022-12-15 10-58-34

Resultados de escaneamento

Como se trata de um implante C2 personalizado, ele não é detectado por nenhum AV, pois o comportamento é completamente legítimo.

A FAZER

  • Servidor da equipe e agente compatíveis no Windows/Linux
  • Tornar o tráfego criptografado
  • Adicionar funcionalidade de upload/download
  • Adicionar funcionalidade de persistência
  • Gerar os agentes dinamicamente (a partir do Servidor da equipe)
  • Autocompletar com tab

Créditos

Agradecimento especial a @T4TCH3R por trabalhar comigo e contribuir para este projeto.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    280

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →








