
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 taniungou/php2shell-lab
Laboratório de pentest black-box para a família de corrupção de memória do motor PHP2Shell (CVE-2026-109618 / CVE-2026-109619, CVSS 9.8/9.2). Cadeia…
 thezdi/poc
Coleção de exploits proof-of-concept e artefatos de pesquisa de vulnerabilidades publicados pela Zero Day Initiative da Trend Micro, abrangendo…
 1llu50ry/mcp-gamehacking
Servidor MCP que expõe uma base de conhecimento com mais de 4.100 habilidades em game hacking e engenharia reversa, com arquivos-fonte, agentes…
 pepsipu/ns2jb
Demonstração de jailbreak no console que executa funções nativas dentro do processo do sistema de arquivos do Switch 2 via SmileBASIC, verifica os…
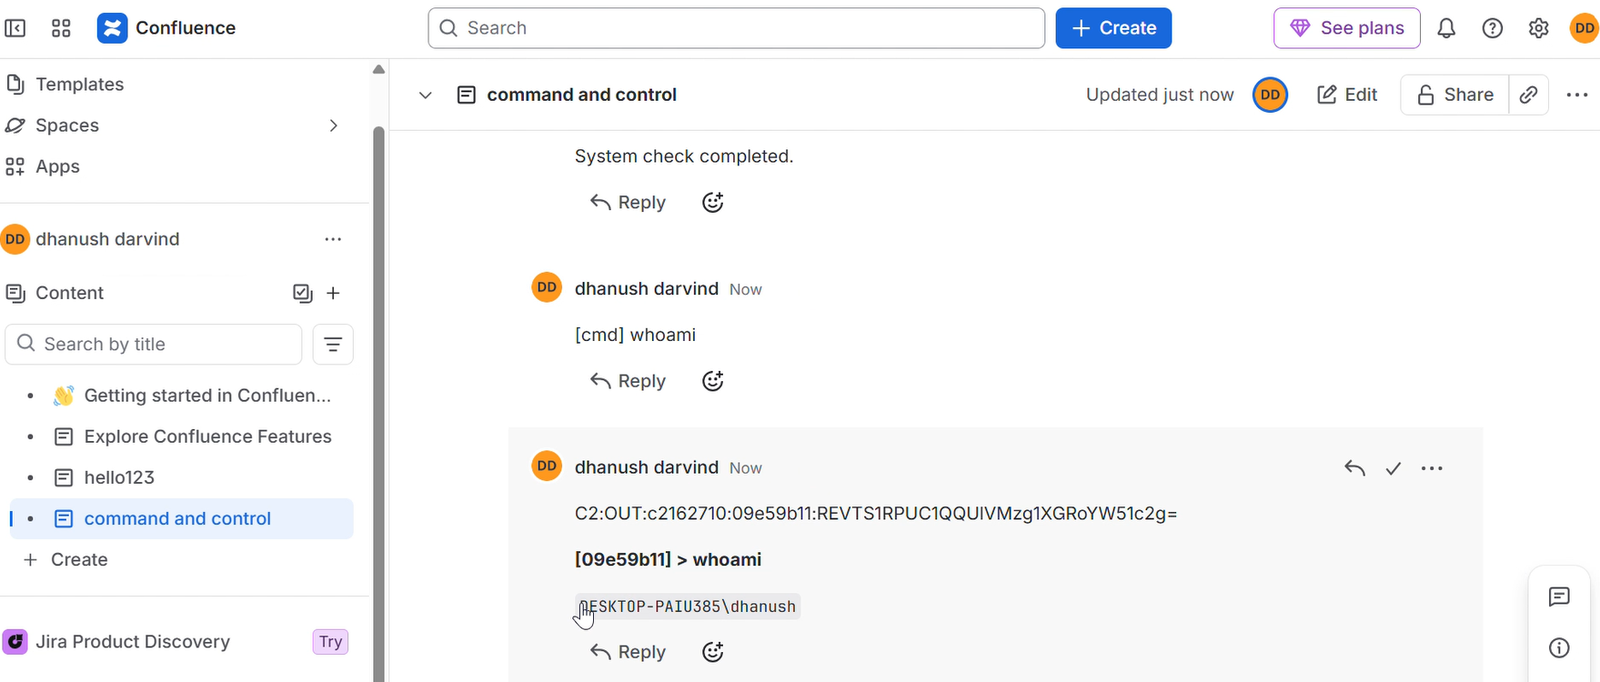 dagowda/confluencec2
Este é um projeto que tem como objetivo transformar qualquer outro produto SaaS em um C2; o Confluence é apenas o começo.
 cookiengineer/actual-php2shell
🤖 Não, existe uma forma fácil de explorar esta vulnerabilidade! (vibecoded para provar um ponto)
 leonlai-tw/php-eol-cve-2026-109618-109619
Patches não oficiais para PHP CVE-2026-109618 / CVE-2026-109619 (RCE, CVSS 9.2) em plataformas EOL: PHP 7.3 no CentOS/RHEL 7 (Remi), PHP 5.4 no…
 horkimhab/cve-2025-64702-more
Código de prova de conceito e notas de pesquisa sobre vulnerabilidades QPACK/HTTP-3 (CVE-2025-64702, CVE-2026-12523, CVE-2025-13945) para testes de…
 horkimhab/cve-2026-109618-619
Código proof-of-concept para CVE-2026-109618 e CVE-2026-109619 (bypass php2shell), empacotado para reprodução autorizada em laboratório e pesquisa de…
 yehia-mamdouh/xssya-v-2.0
Scanner XSS em Python que confirma injeção de payloads refletidos e codificados, executa payloads para capturar cookies, detecta WAFs e testa XST com…
 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
Prova de conceito (PoC) de exploit para php2shell (CVE-2026-109618 / CVE-2026-109619), demonstrando execução remota de código em ambientes PHP…
 david-alvarez-rosa/php-rce
Exploits para CVE-2026-109618 / CVE-2026-109619 para obter RCE em alvos PHP
 automateforceai/cve-2018-0202
Segurança e Privacidade em Computação (Outono de 2018), Projeto Final em Grupo no JHUISI, vulnerabilidade do clamscan no ClamAV 0.99.3 da Cisco
 9bie/php2shell-bypass-aslr-exp
Exploit puramente HTTP que alcança RCE no PHP 8.4.26 + Apache mod_php por meio de vazamento de heap no session upload_progress, reutilização de…
 oscerd/cve-2026-85316
Reprodutor de prova de conceito executável para CVE-2026-85316, demonstrando modo proxy não intencional na correspondência de prefixo de caminho do…
 oscerd/cve-2026-85317
Prova de conceito executável em Spring Boot que reproduz a CVE-2026-85317, na qual o cache de tokens OAuth2 do camel-http ignora o escopo, o recurso…
 oscerd/cve-2026-88900
Prova de conceito executável em Spring Boot que reproduz a CVE-2026-88900, a falha de desserialização Java insegura do camel-jgroups, demonstrando o…
 oscerd/cve-2026-88901
Prova de conceito executável em Spring Boot que reproduz o CVE-2026-88901, uma falha XXE (CWE-611) no Apache Camel camel-smooks, com execuções de…








