Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
WMEye — Ferramenta de movimento lateral sem arquivo usando filtros de eventos WMI e execução MSBuild para implantar shellcode em sistemas Windows remotos via LogFileEventConsumer. | Kitploit
Ferramentas/GitHubGitHub/pwn1sher/wmeye
Geração de PayloadsMovimento LateralPós-ExploraçãoRed Teaming
GitHubpwn1sher/wmeye

WMEye

Ferramenta de movimento lateral sem arquivo usando filtros de eventos WMI e execução MSBuild para implantar shellcode em sistemas Windows remotos via LogFileEventConsumer.

Ver Repositório
3735840há 4 anosRevisado pelo Kitploit
Compartilhar

WMEye

O WMEye é uma ferramenta experimental desenvolvida durante a exploração sobre Windows WMI. A ferramenta foi criada para realizar Movimento Lateral usando WMI e Execução Remota de MSBuild. Ela faz upload do shellcode codificado/criptografado para uma propriedade de Classe WMI no alvo remoto, cria um filtro de eventos que, quando acionado, escreve um payload baseado em MSBuild usando uma classe WMI especial chamada LogFileEventConsumer e, finalmente, executa o payload remotamente.

Caso de Uso

Movimento Lateral Sem Arquivos usando WMI, pode ser usado com o Execute-Assembly do Cobalt Strike

Nota: Isso ainda está em estágio experimental e está longe de ser usado em um engagement real.

Prévia
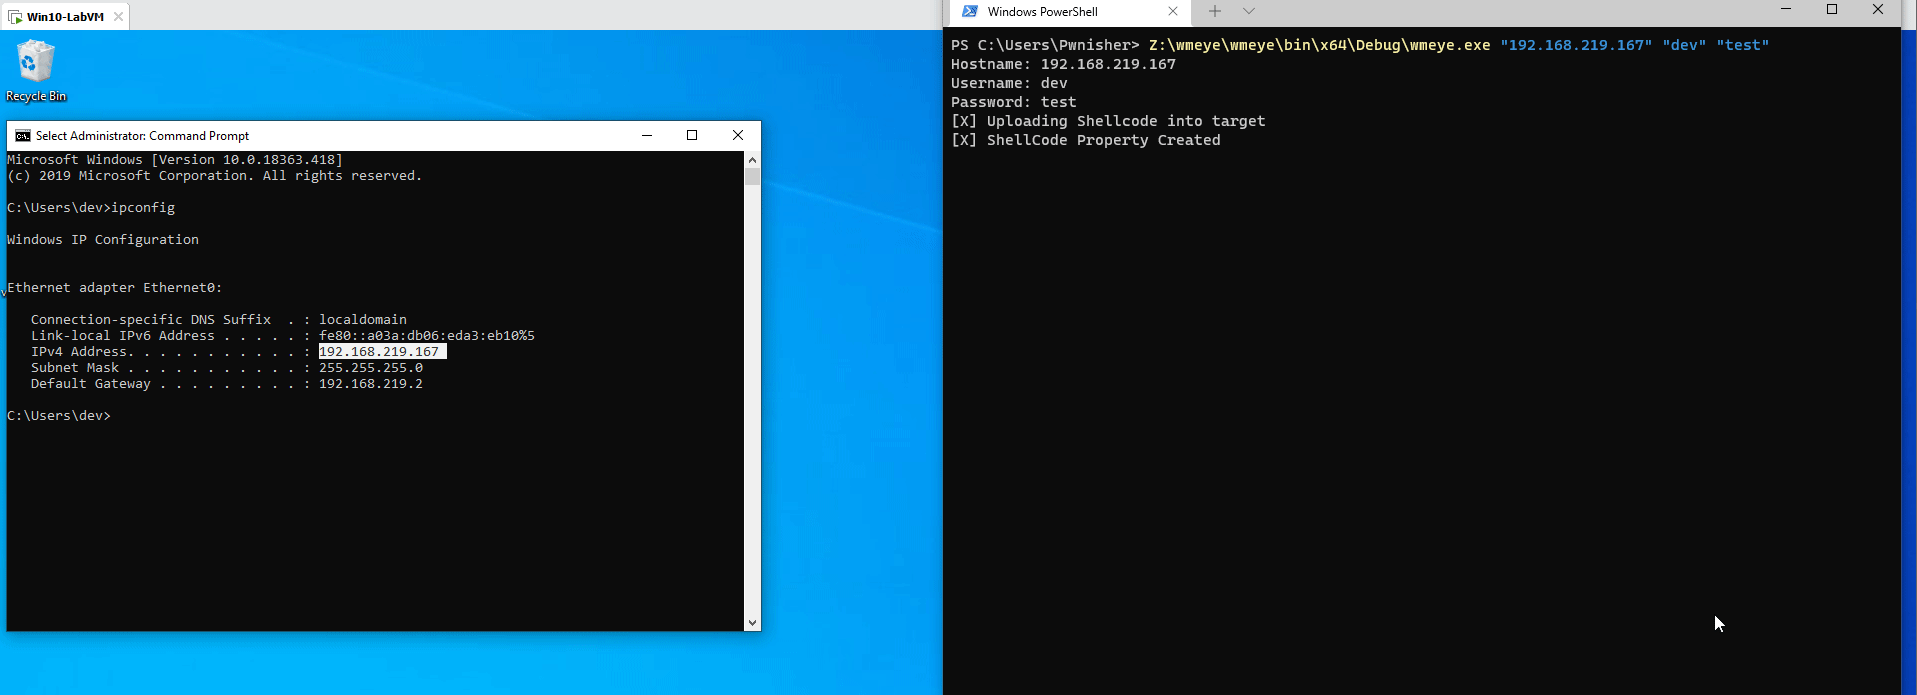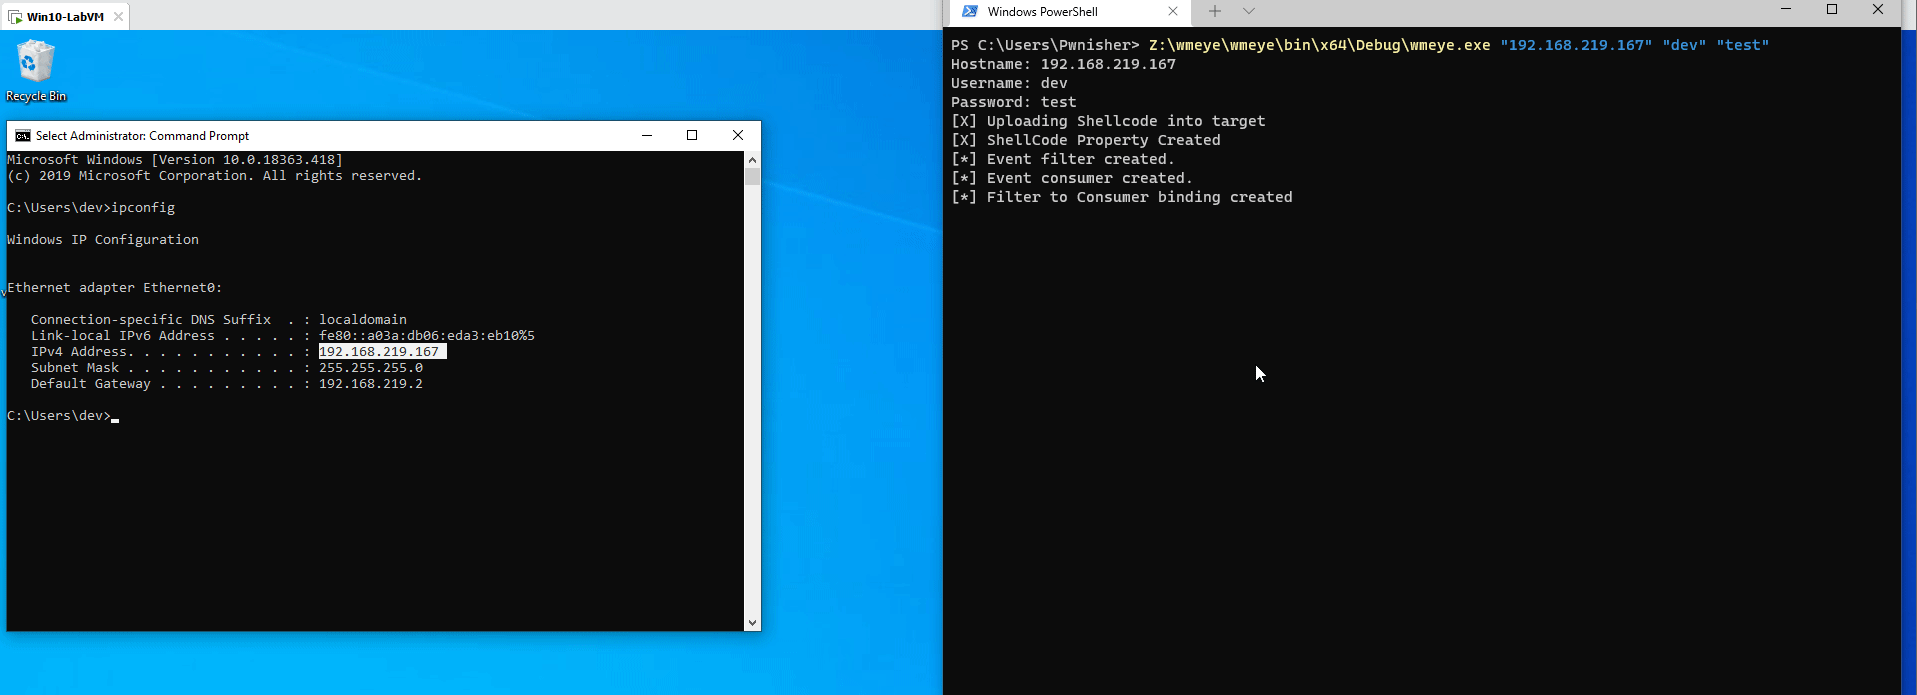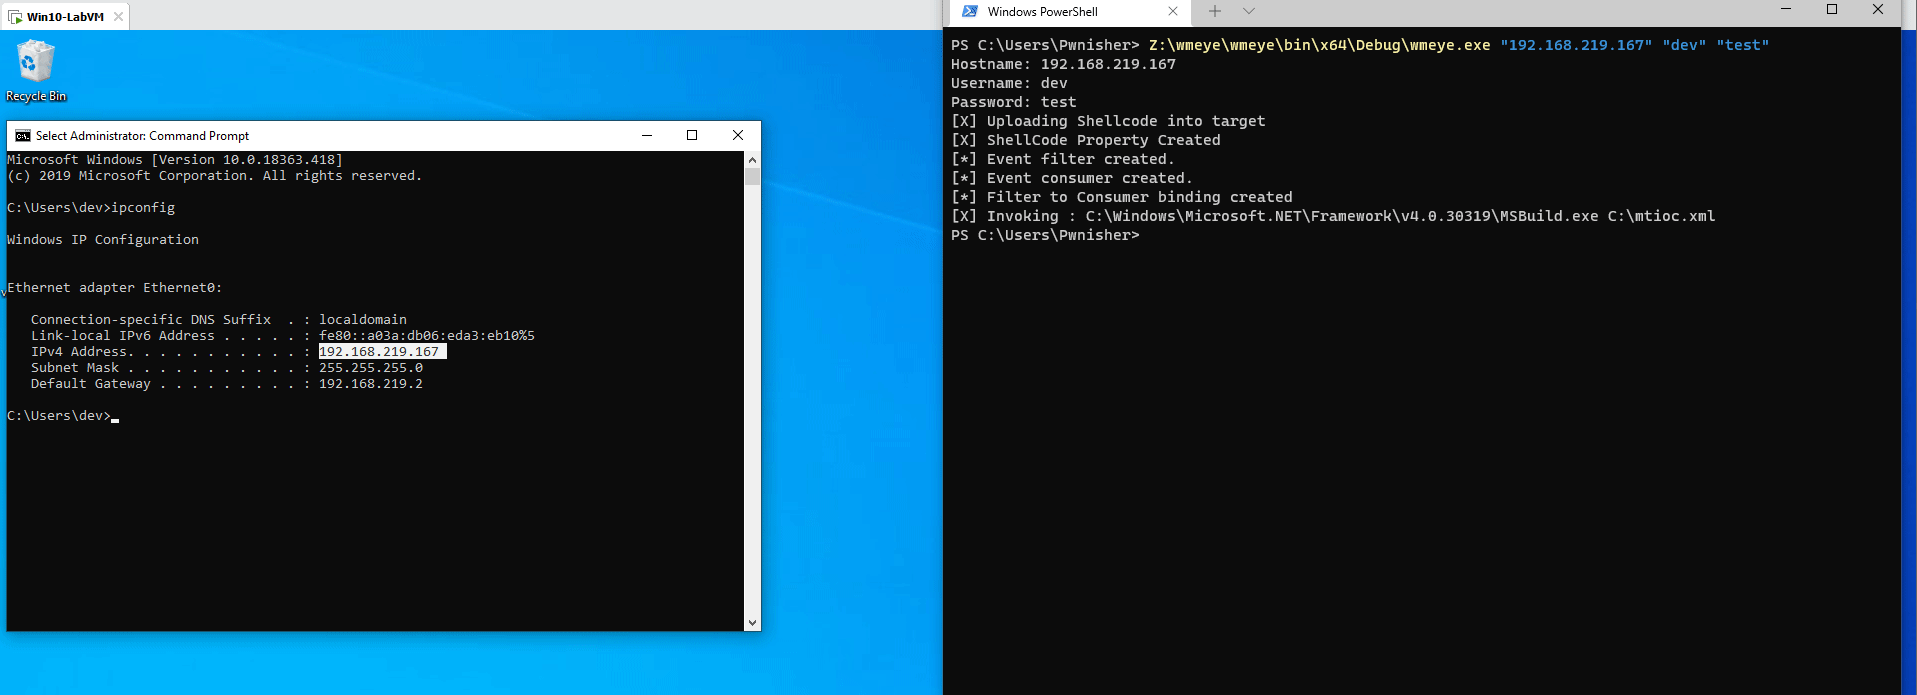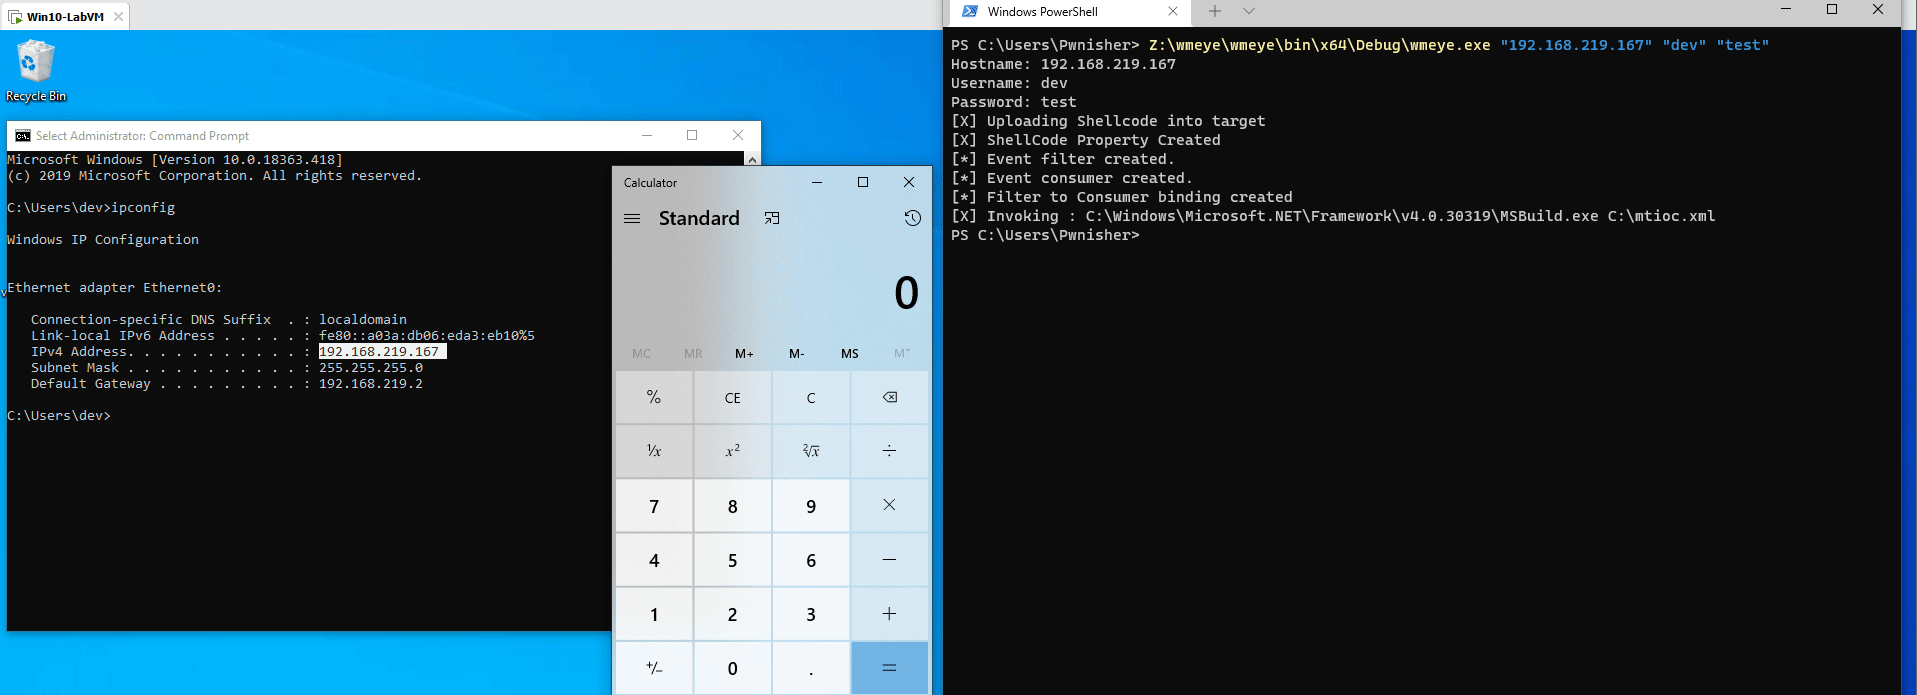
Prévia do WMEye

Funcionamento Atual

  • Cria uma Classe WMI Remota
  • Escreve o shellcode como valor de propriedade na Classe WMI Falsa criada acima
  • Cria um Filtro de Eventos WMI para acionar na criação do processo powershell.exe
  • No Acionamento do Evento, faz upload do Payload MSBuild no sistema remoto usando LogFileEventConsumer (Um tipo de Consumidor WMI para escrever arquivos de log)
  • Finalmente, Invoca Win32_Process Create para chamar o MSBuild remotamente

O Payload MSBuild busca o shellcode codificado da Propriedade da Classe WMI, decodifica e executa.

Funcionalidades Futuras

  • Substituir o método de invocação WIN32_Process Create por algo melhor
  • Adicionar compressão GZIP para o shellcode e bytes do arquivo XML
  • Adicionar suporte a NTLM PTH
  • Adicionar funções de limpeza para remover o filtro de eventos após o LogFileEventConsumer terminar de escrever o Payload MSBuild

O que é único neste Projeto ?

  • Faz upload do shellcode codificado/criptografado para a propriedade WMI da máquina remota em uma Classe Falsa criada (talvez seja possível ajustar para escrever o shellcode em uma propriedade de Classe existente)
  • Usa LogFileEventConsumer para fazer upload do arquivo MSBuild, em vez de depender da execução do Powershell.exe via win32_process Create

Créditos

https://www.fireeye.de/content/dam/fireeye-www/global/en/current-threats/pdfs/wp-windows-management-instrumentation.pdf


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







