0liverflow/cve2poc
O CVE2PoC é uma ferramenta que ajuda testadores de penetração, caçadores de bugs e pesquisadores de segurança a encontrar rapidamente exploits públicos ou PoCs relacionados a um CVE ID.



CVE2PoC é uma ferramenta que ajuda testadores de penetração, caçadores de bugs e pesquisadores de segurança a encontrar rapidamente exploits públicos, Provas de Conceito (PoCs) e avisos relacionados a um ID de CVE.
CVE2PoC pode ser instalado usando pipx ou uv.
pipx install git+https://github.com/0liverFlow/cve2poc
uv tool install git+https://github.com/0liverFlow/CVE2PoC
uvx git+https://github.com/0liverFlow/CVE2PoC
O uso do CVE2PoC é simples. Você pode usá-lo apenas especificando um ID de CVE.
Consulte o menu de ajuda e a seção de demonstração abaixo para entender melhor os recursos da ferramenta.
usage: cve2poc.py [-h] [-x] [-d] [-f FILE] [-o OUTPUT] [-l LANGUAGE] [--limit LIMIT] [-t] [--labs CVE ID]
                  [--bugbounty-reports CVE ID] [--mitigations CVE ID] [--cve2cpe CVE ID] [--cpe2cve CPE] [-s FILE]
                  [--api-keys] [--no-banner]
                  [cve]

A simple yet powerful tool to quickly find PoCs related to a CVE ID

positional arguments:
  cve                               CVE ID

options:
  -h, --help                        show this help message and exit
  -x , --examine                    Examine an exploit's README file
  -d, --description                 Display a CVE ID description
  -f FILE, --file FILE              Specify a file containing a list of CVE IDs
  -o OUTPUT, --output OUTPUT        Output directory to store the reports
  -l LANGUAGE, --language LANGUAGE  Filter PoCs by programming language
  --limit LIMIT                     Number of PoCs to display
  -t , --threads                    Number of concurrent threads
  --labs CVE ID                     Search pre-built docker environments and Hands-on labs related to a CVE ID
  --bugbounty-reports CVE ID        Search Bug Bounty reports related to a CVE ID
  --mitigations CVE ID              Remediation steps to fix a vulnerability
  --cve2cpe CVE ID                  Retrieve CPEs related to a CVE ID
  --cpe2cve CPE                     Retrieve CVEs related to a CPE
  -s FILE, --save FILE              Output file to save CPE2CVE results
  --api-keys                        Configure your GitHub and NVD API keys (Not required)
  --no-banner                       Remove banner
Execute este comando para procurar exploits públicos relacionados a um ID de CVE:
cve2poc <CVE ID>
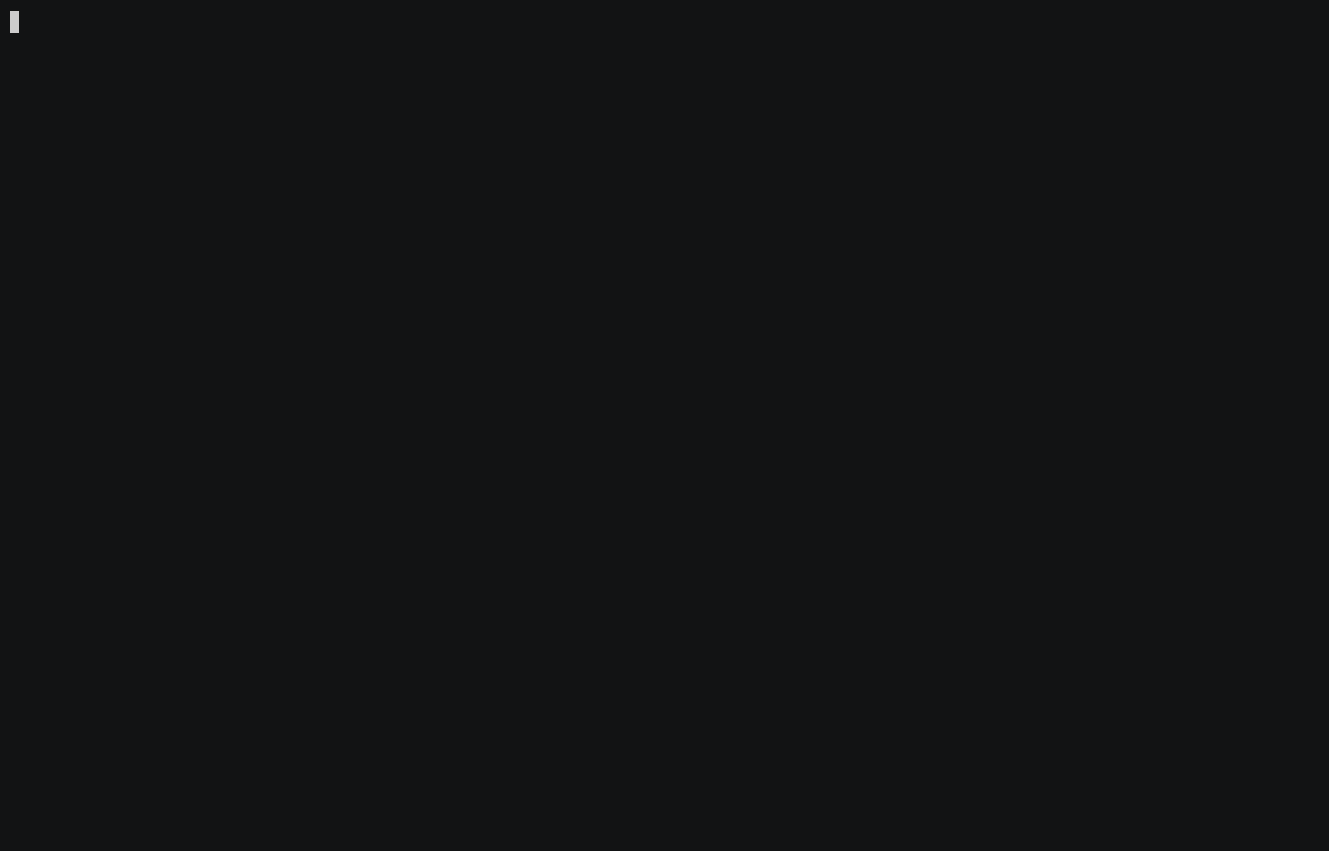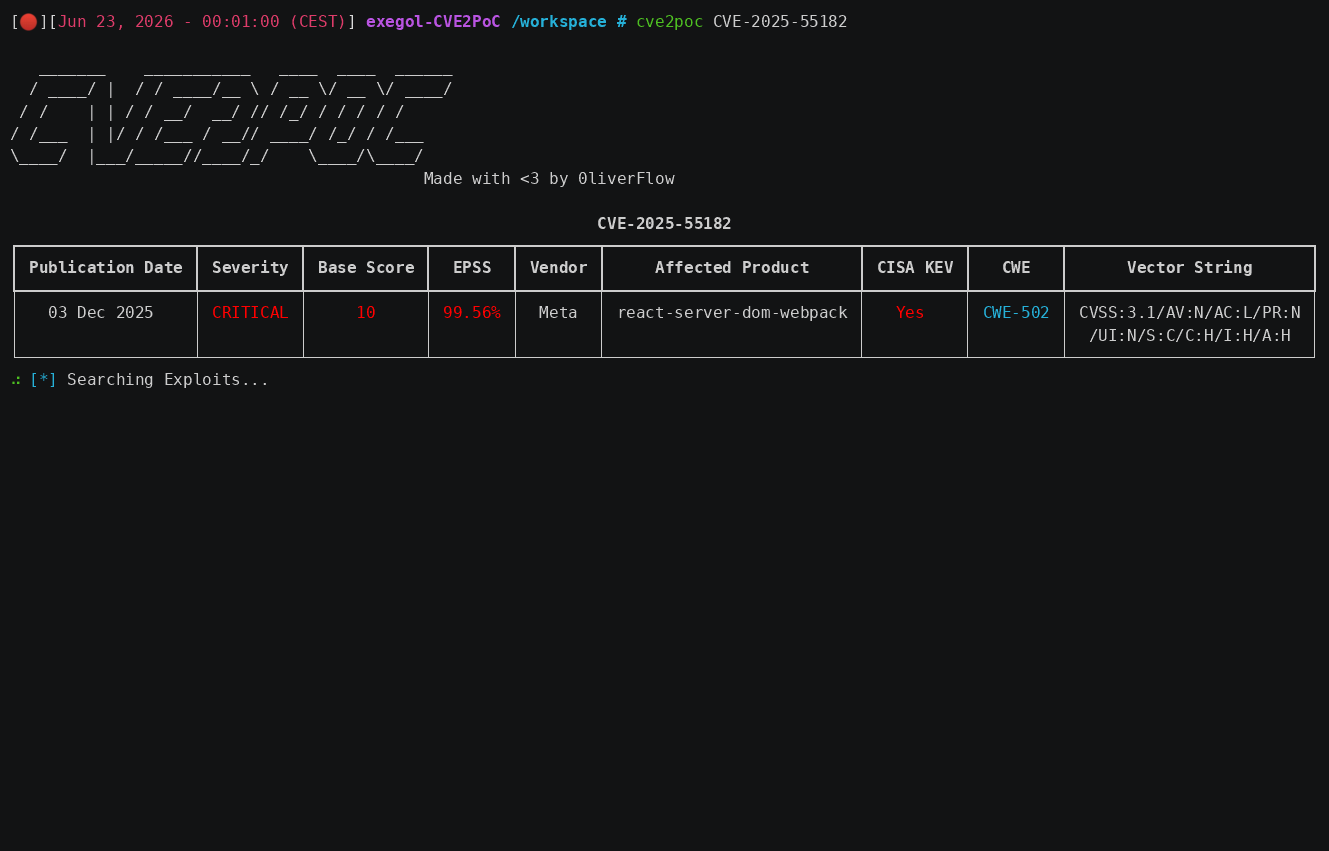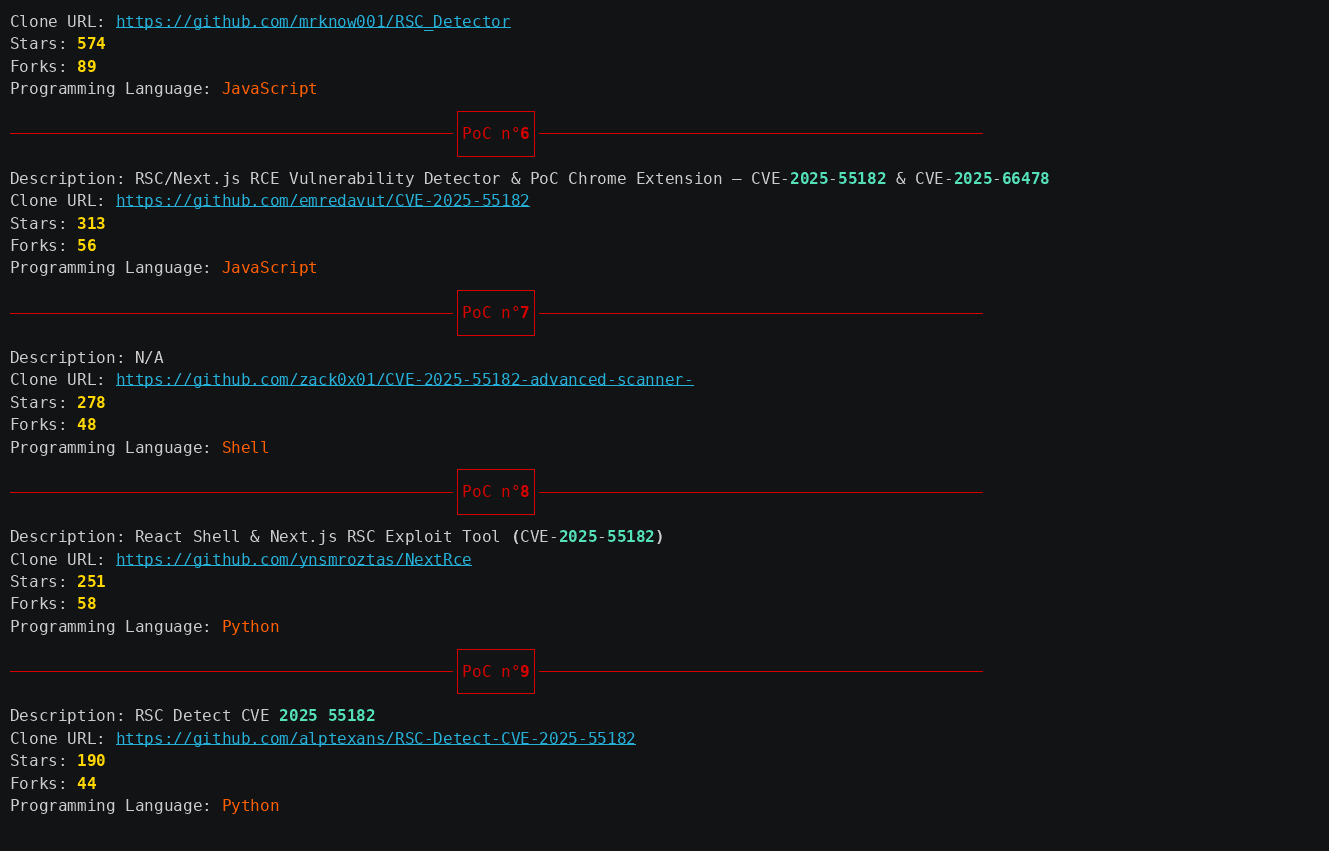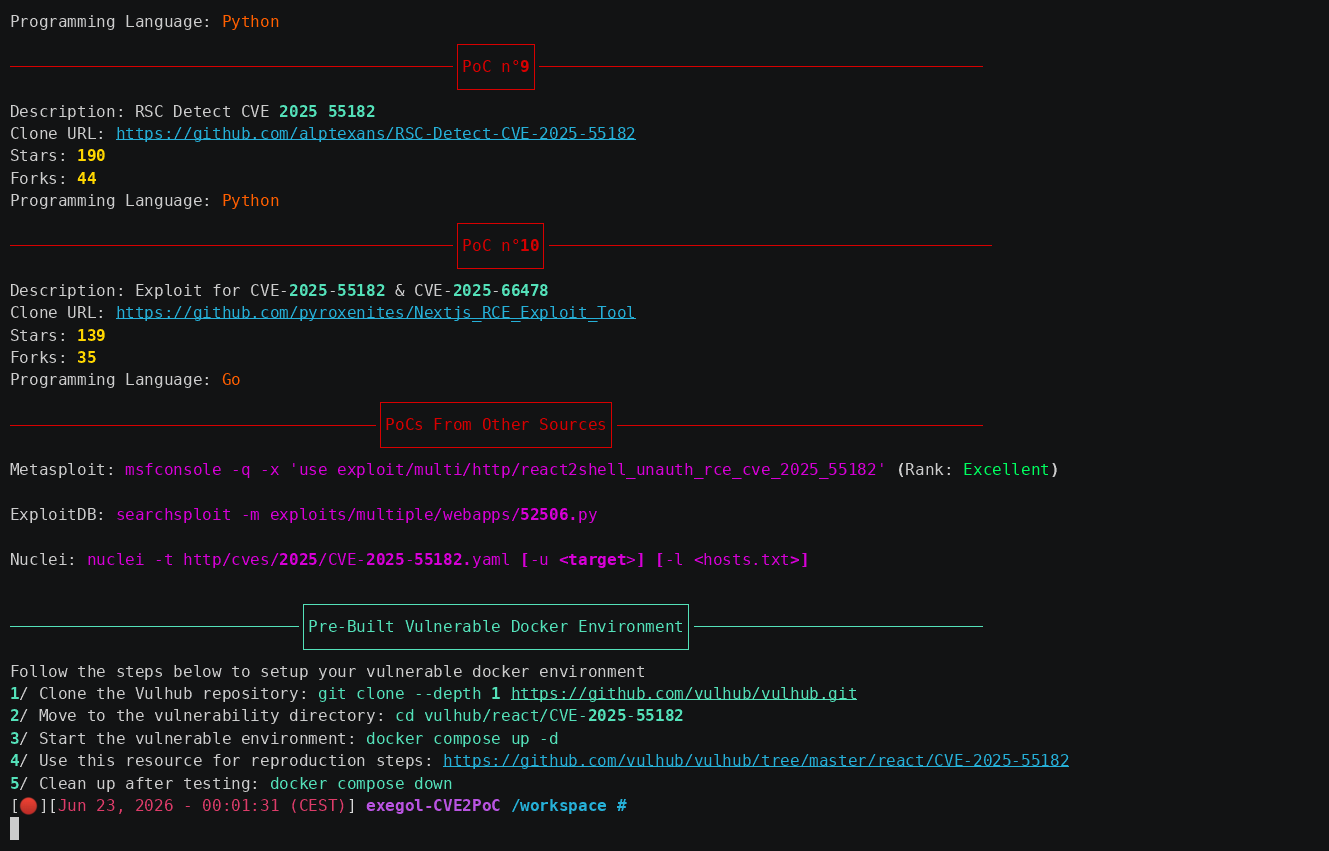
Por padrão, a ferramenta retornará os 10 principais exploits, classificados por suas estrelas e forks.
Além disso, ela buscará por módulos do Metasploit, templates do Nuclei e exploits do Exploit-DB relacionados ao CVE ID especificado.
Para buscar múltiplos CVEs, especifique um arquivo contendo uma lista de CVE IDs (um CVE por linha) usando a flag -f:
cve2poc -f <file>
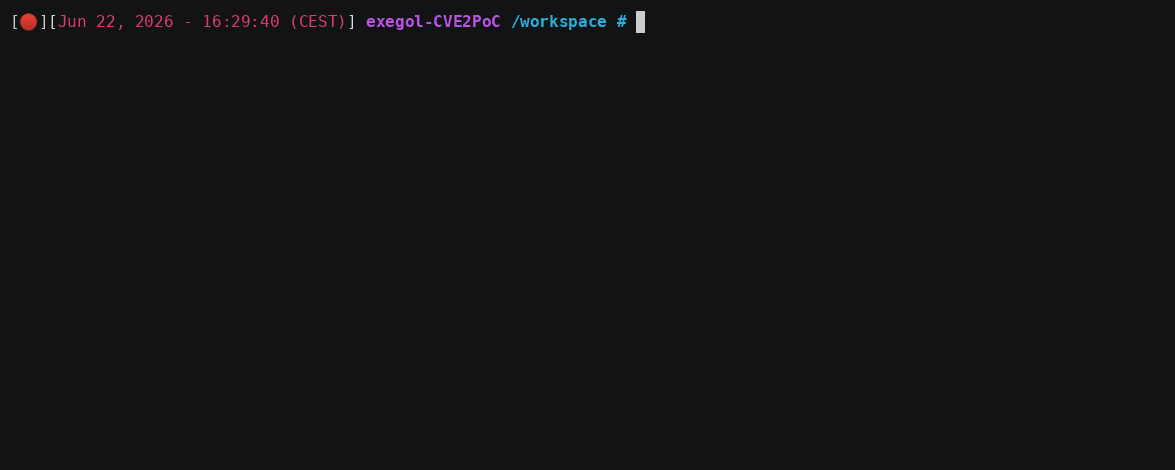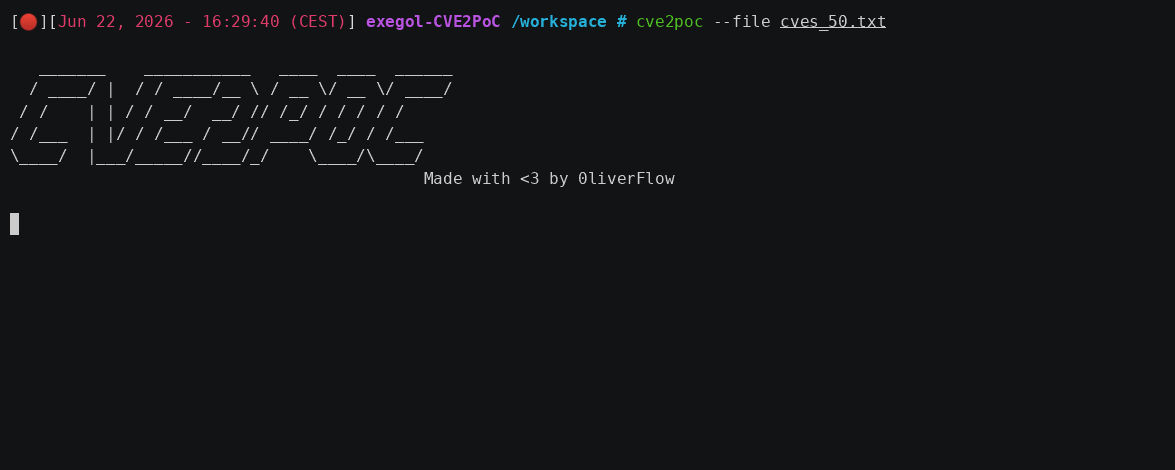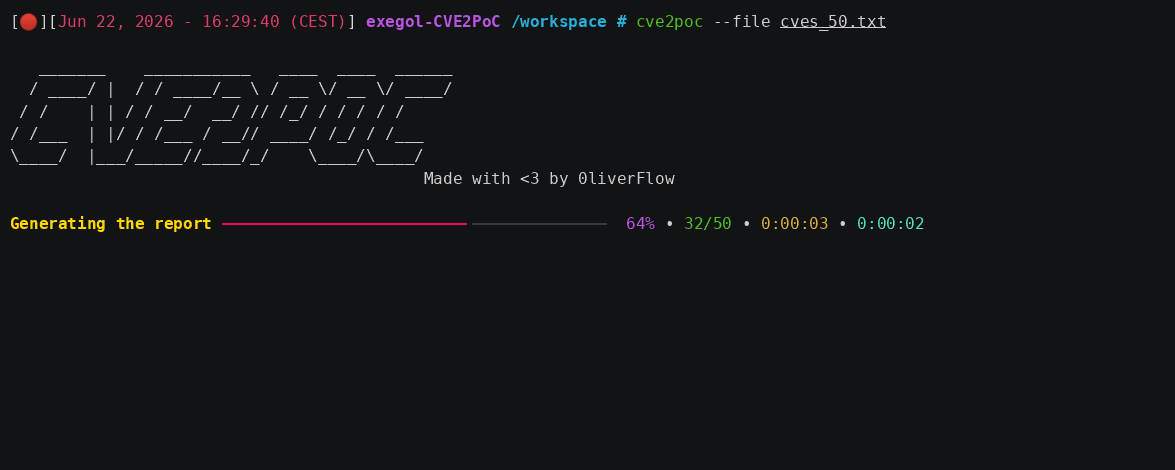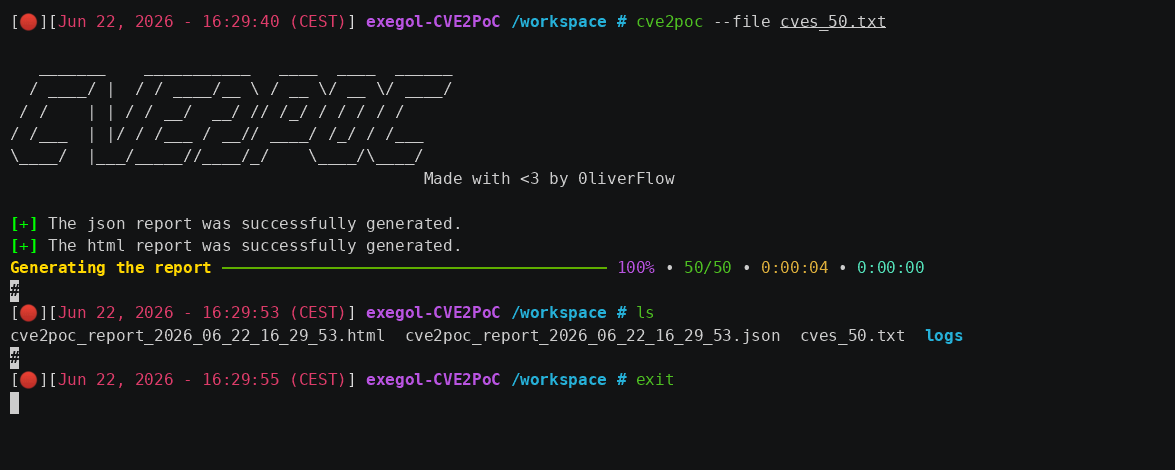
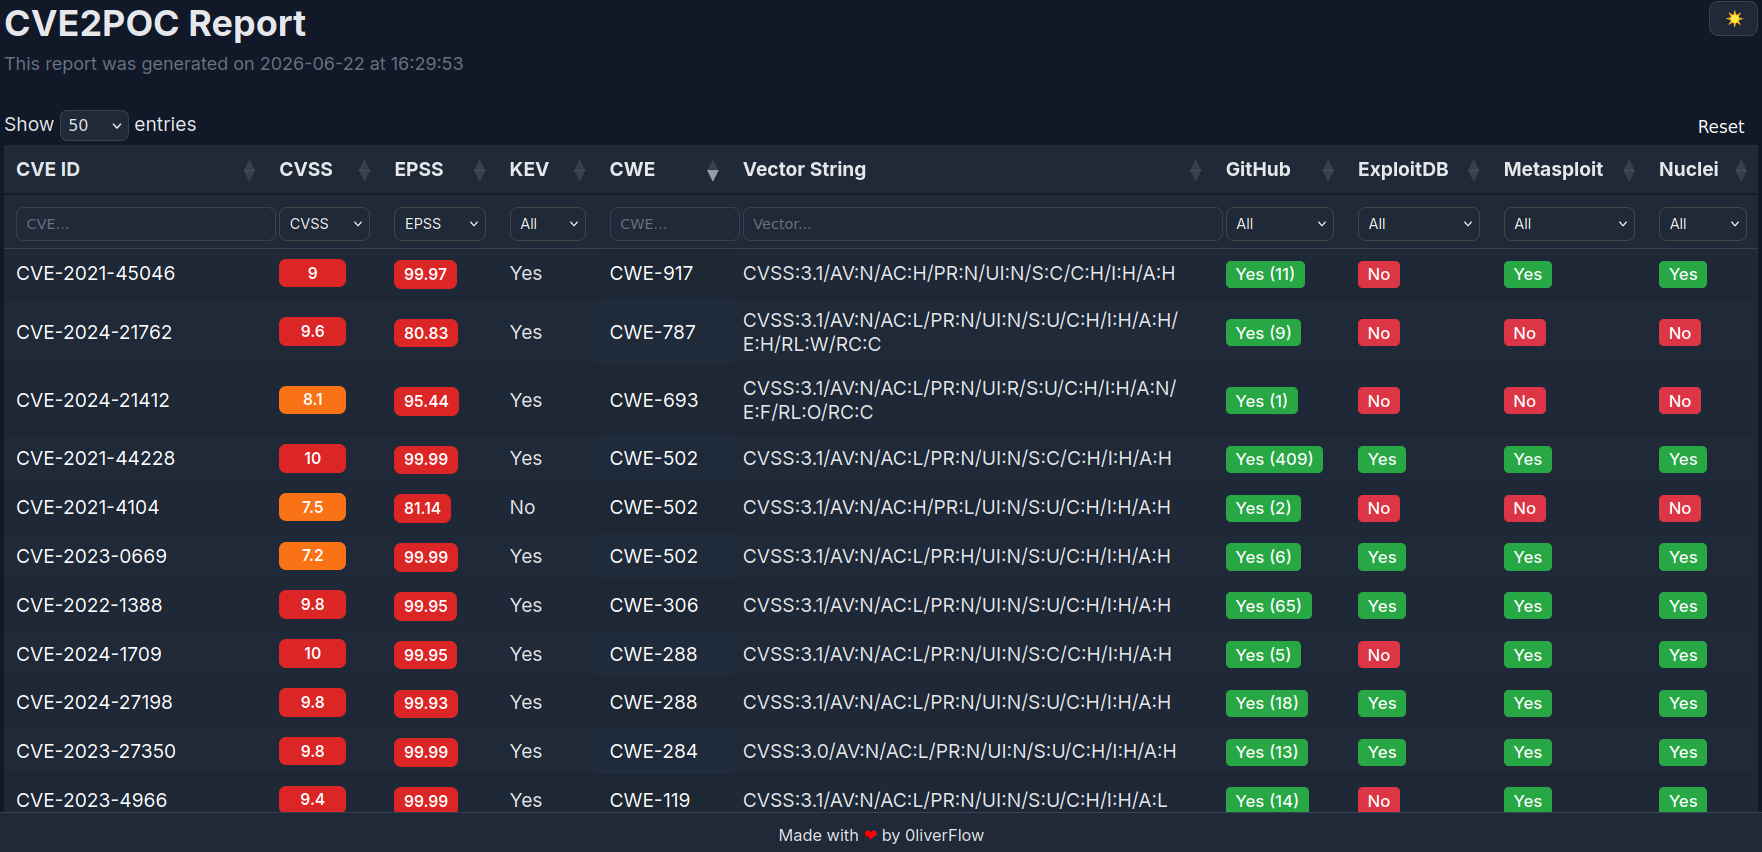
Por padrão, o CVE2PoC gera automaticamente relatórios detalhados em JSON e HTML no diretório atual.
Para usar um diretório de saída diferente, use a flag-o.
Para testar esse recurso, use os arquivos de exemplo fornecidos.
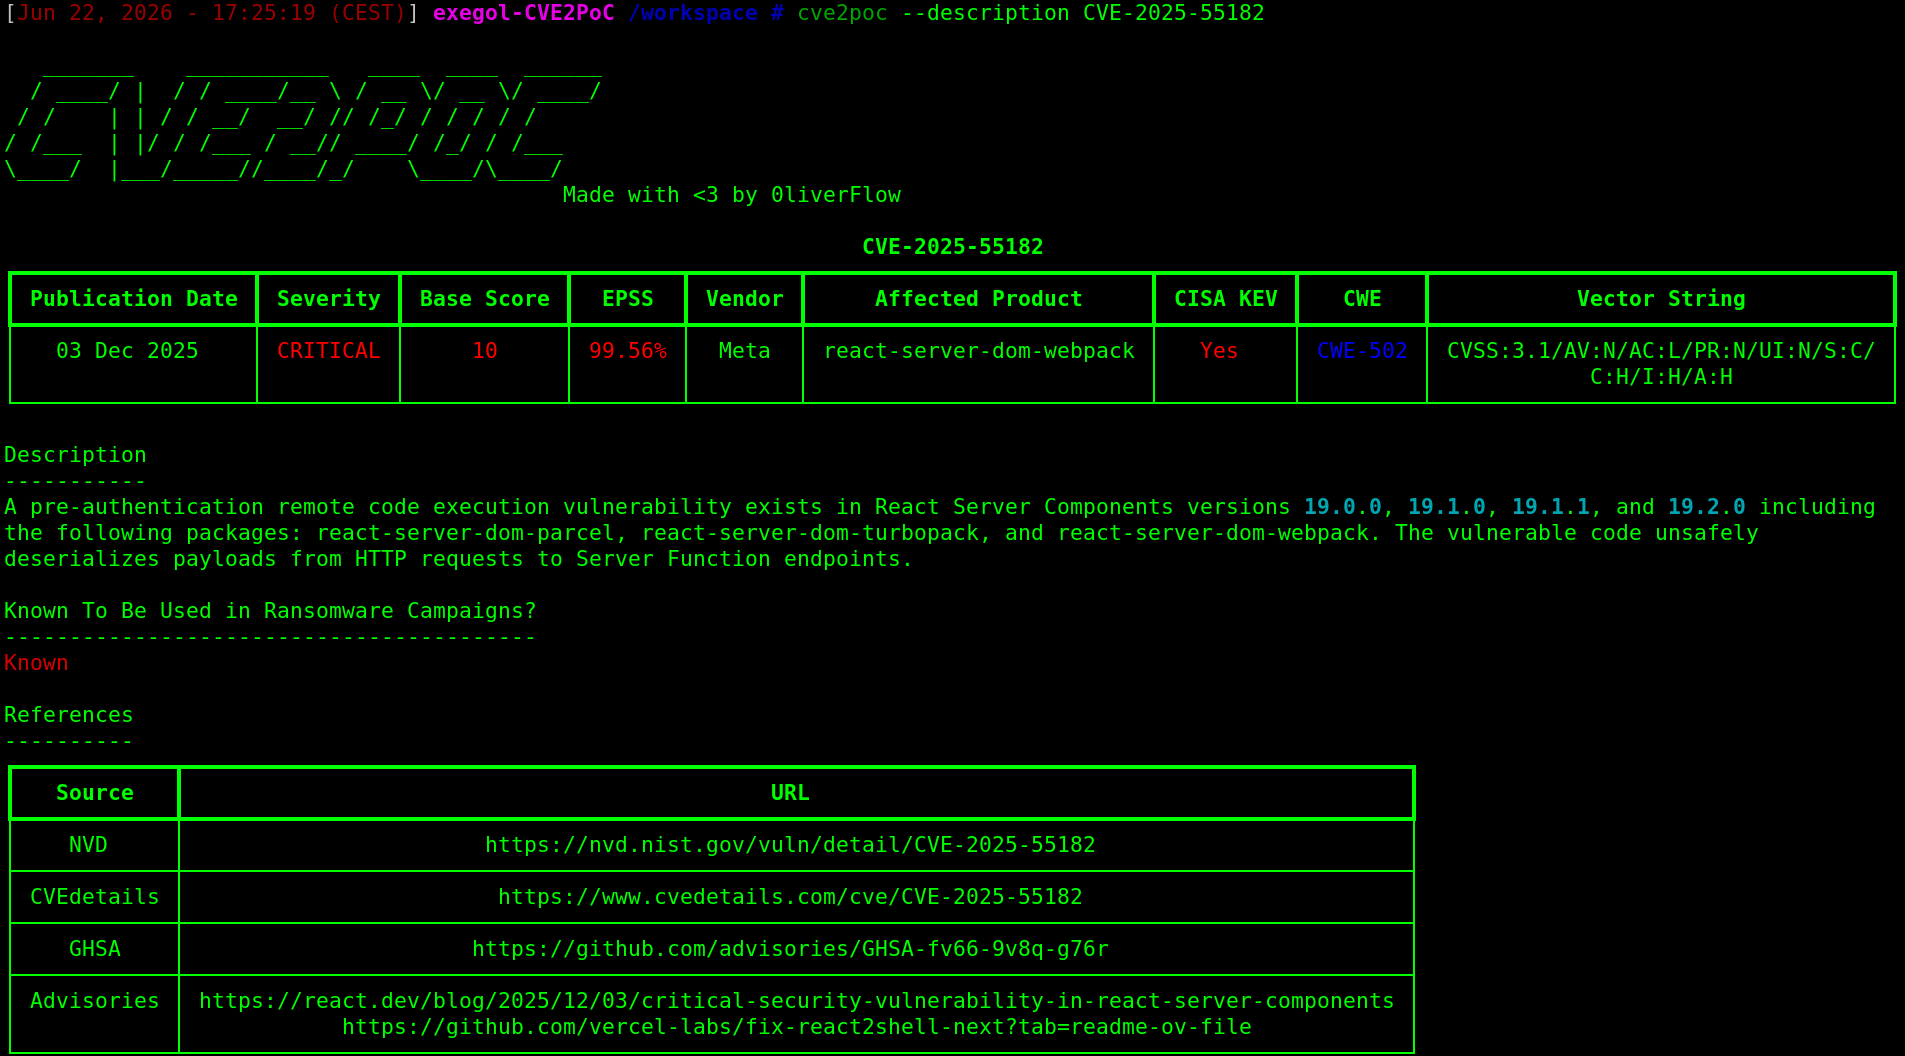
O comando abaixo retorna a descrição de um ID de CVE, bem como referências adicionais para compreender melhor a vulnerabilidade:
cve2poc --description <CVE ID>
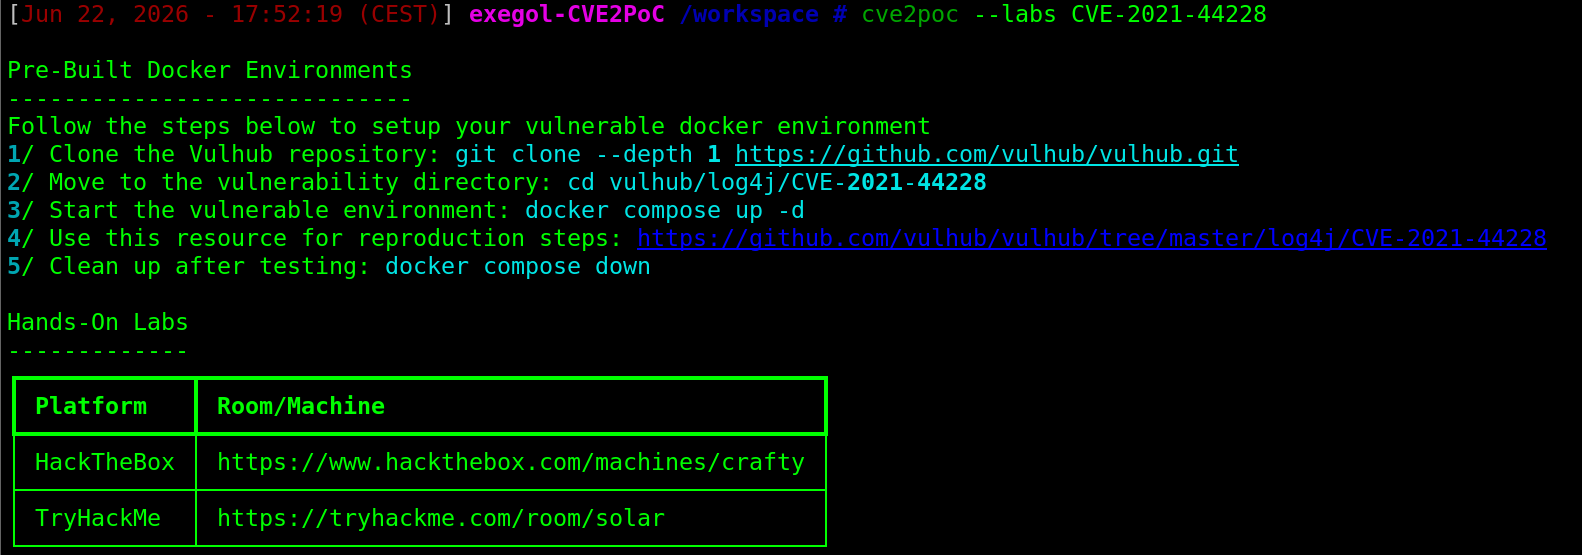
O CVE2PoC pode ser usado para encontrar ambientes Docker prontos para uso e laboratórios práticos para entender e testar exploits com segurança antes de usá-los em ambientes do mundo real, reduzindo o risco de interrupções na produção.
cve2poc --labs <CVE ID>
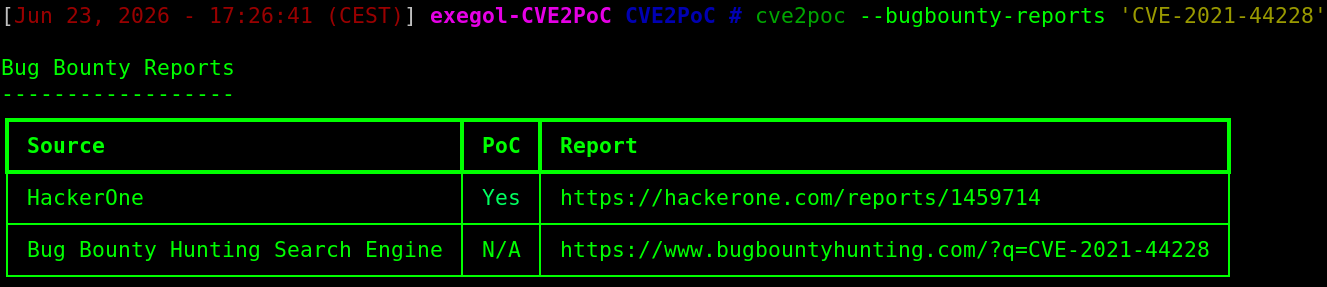
Os relatórios de Bug Bounty podem ser úteis para compreender melhor como uma CVE foi explorada em cenários da vida real. Também podem conter PoCs que ajudam a reproduzir a vulnerabilidade.
cve2poc --bugbounty-reports <CVE ID>
Para identificar rapidamente as etapas de remediação de uma vulnerabilidade, use este comando:
cve2poc --mitigations <CVE ID>
O CVE2PoC possui um recurso que pode ajudar você a pesquisar PoCs escritos em uma linguagem de programação específica. Para usá-lo, execute este comando:
cve2poc <CVE ID> --language <Programming Language>
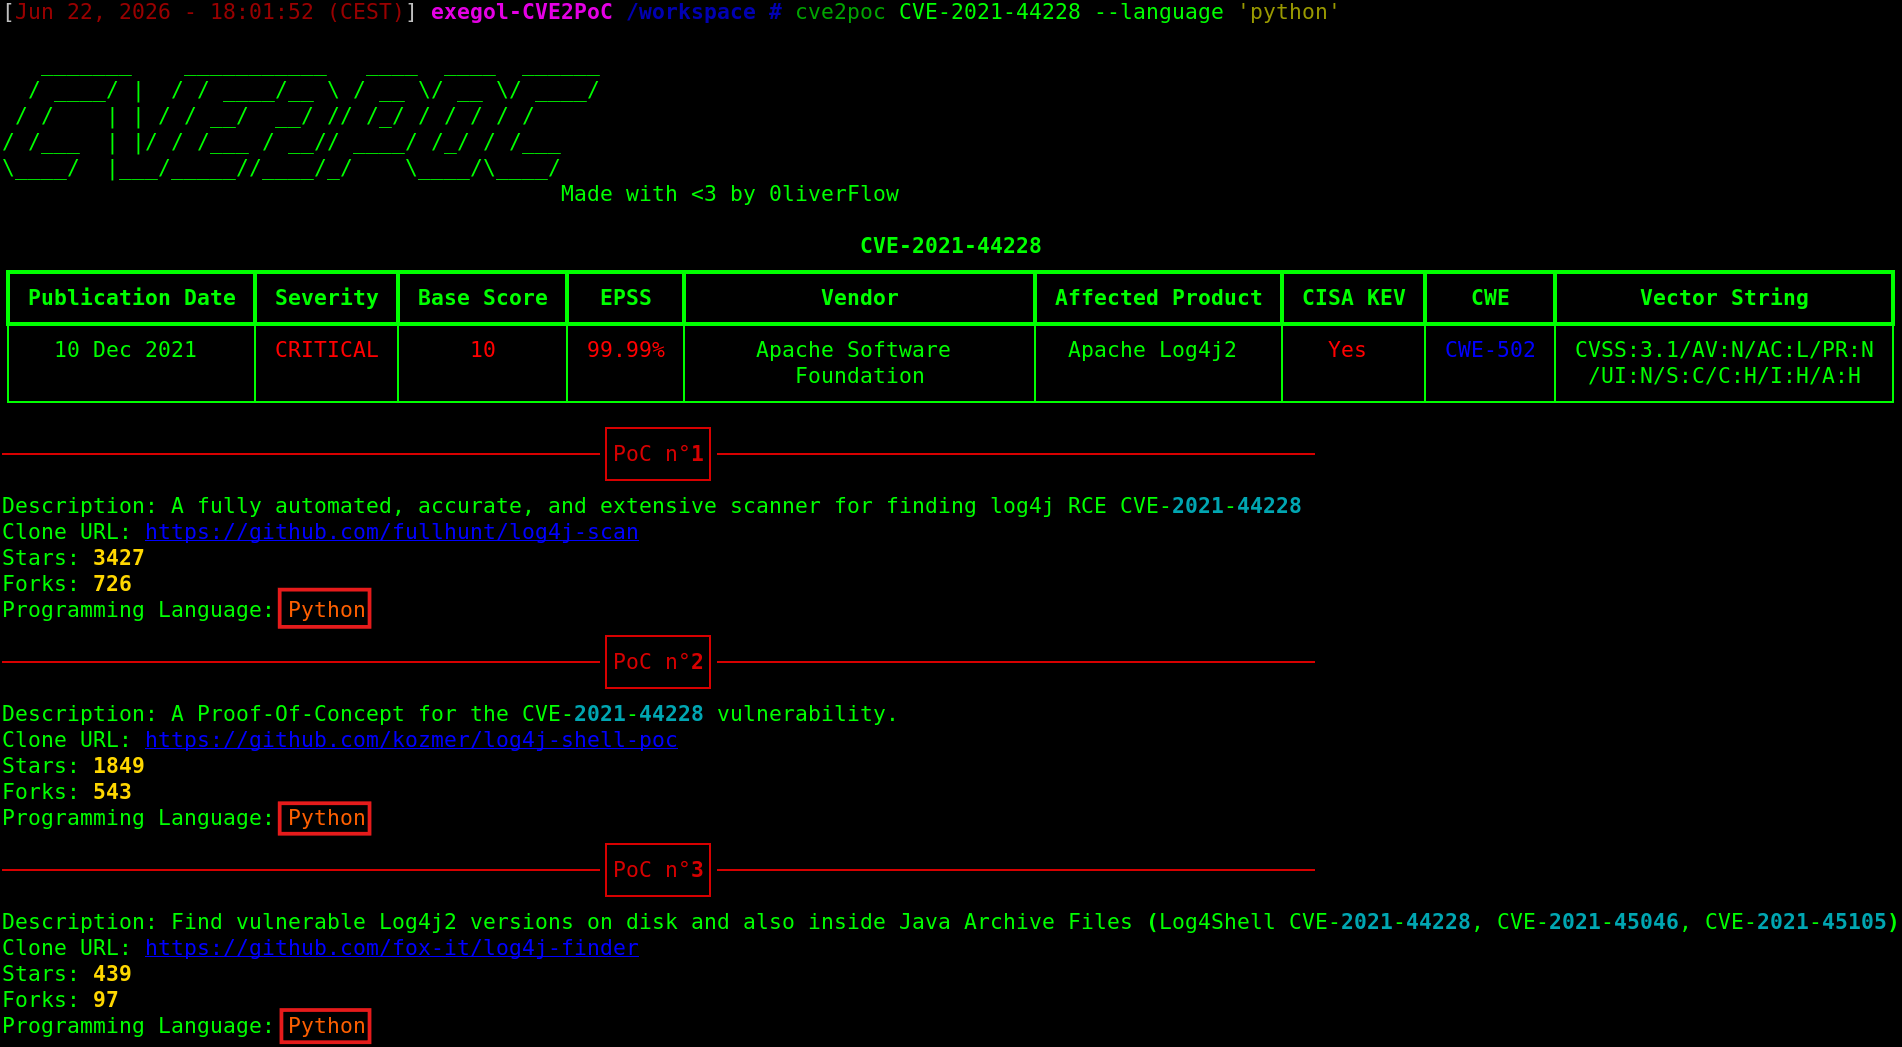
Por padrão, o CVE2PoC retorna os 10 principais exploits encontrados no GitHub. No entanto, você pode exibir mais ou menos exploits usando a flag --limit:
cve2poc <CVE ID> --limit <N>