
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit

 1n3/sn1per
Plataforma automatizada de testes de penetração e gestão de superfície de ataque. Recon, scan, exploit, report - 600+ exploits, 90+ integrações, 10K+…
 brucedevices/firmware
Firmware Predatório para ESP32
 s1ckb0y1337/active-directory-exploitation-cheat-sheet
Uma folha de dicas que contém métodos comuns de enumeração e ataque para o Active Directory do Windows.
 snailsploit/claude-red
Biblioteca curada de 78 módulos SKILL.md de segurança ofensiva que preparam o Claude com metodologia especializada de red team em web, AD, wireless,…
 the-z-labs/linux-exploit-suggester
Audita a exposição do kernel Linux a exploits de escalonamento de privilégios e verifica as medidas de segurança de hardening do kernel usando…
 sensepost/objection
Kit de exploração runtime mobile baseado em Frida para avaliar a segurança de aplicativos iOS e Android. Ignorar a fixação SSL, despejar chaveiros,…
 k8gege/k8tools
Coleção de ferramentas K8(Penetração de rede interna/Ferramentas de elevação de privilégio/Overflow remoto/Exploração de vulnerabilidades/Ferramentas…
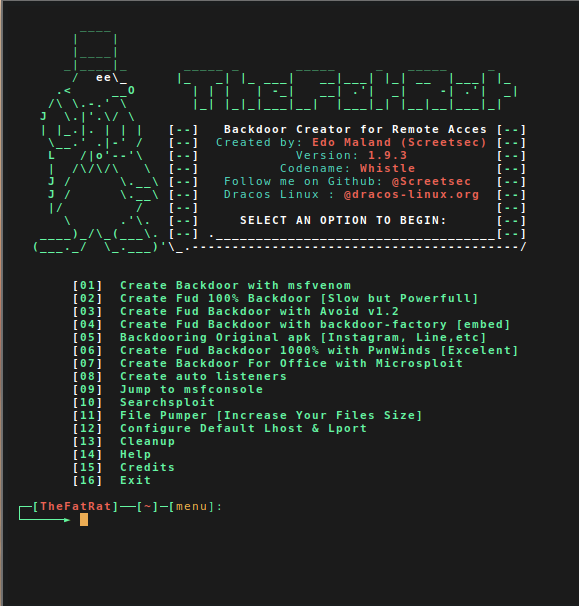 screetsec/thefatrat
Thefatrat uma ferramenta massiva de exploração : Ferramenta fácil para gerar backdoor e fácil ferramenta para ataque de pós-exploração como ataque de…
 edoverflow/bugbounty-cheatsheet
Uma lista de payloads interessantes, dicas e truques para caçadores de bug bounty.
 samyk/poisontap
Explora computadores bloqueados/protegidos por senha via USB, implanta backdoor persistente baseado em WebSocket, expõe o roteador interno e rouba…
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…
 darthton/blackbone
Biblioteca de hacking de memória do Windows
 gmh5225/awesome-game-security
Índice selecionado de pesquisas em segurança de jogos: internals de anti-cheat, ataques DMA, engenharia reversa, proteções de kernel/mobile e hooking…
 purpleailab/decepticon
Agente Autônomo de Hacking para Red Team
 apache/caldera
Plataforma Automatizada de Emulação de Adversários
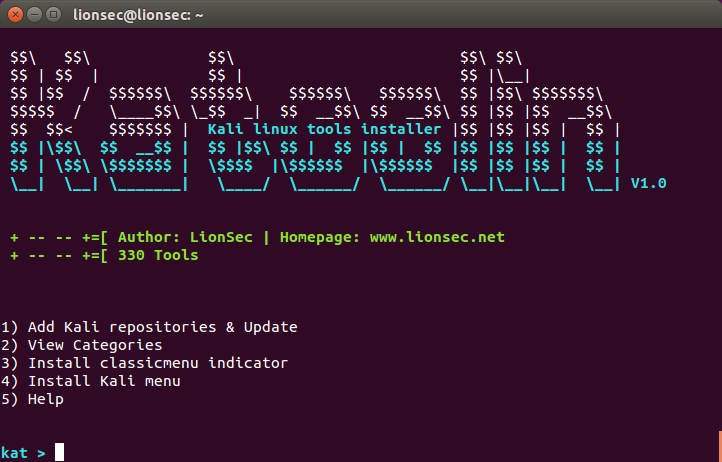 lionsec/katoolin
Instala automaticamente todas as ferramentas do Kali Linux
 aliasrobotics/cai
IA de Cibersegurança (CAI), o framework para Segurança de IA
 azeemidrisi/phonesploit-pro
Uma ferramenta completa de hacking para assumir o controle remoto de dispositivos Android.








