

Uma ferramenta completa de hacking para assumir o controle remoto de dispositivos Android.
O canivete suíço para Android.
Uma ferramenta de hacking tudo-em-um escrita em Python para assumir remotamente dispositivos Android usando ADB, scrcpy, Nmap e Metasploit-Framework.

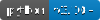

Conecte-se via USB ou Wi‑Fi, depois controle o dispositivo, extraia dados, transmita câmera e microfone, gerencie aplicativos e automatize um comprometimento completo do Metasploit, tudo a partir de um único menu.
Você não precisa mais memorizar comandos e argumentos, o PhoneSploit Pro faz isso por você. Escolha um número e execute.
| Recurso | Descrição |
|---|---|
| Conectar um dispositivo | Conectar-se a um dispositivo remotamente usando ADB. |
| Listar dispositivos conectados | Mostrar todos os dispositivos atualmente conectados ao ADB. |
| Desconectar todos os dispositivos | Desconectar todas as sessões ADB. |
| Seleção de múltiplos dispositivos | Se vários dispositivos ADB estiverem conectados (USB ou rede), escolha qual dispositivo usar para a sessão (ANDROID_SERIAL). |
| Parar o servidor ADB | Parar o processo do servidor ADB. |
| Reiniciar o servidor ADB | Reiniciar o processo do servidor ADB. |
| Acessar o shell do dispositivo | Abrir um shell interativo no dispositivo conectado. |
| Keycodes | Enviar keycodes para controlar o dispositivo remotamente. |
| Desbloquear dispositivo | Ligar a tela, deslizar para cima e inserir uma senha quando necessário. |
| Bloquear dispositivo | Bloquear o dispositivo. |
| Reiniciar / reboot | Reiniciar ou reinicializar o dispositivo para System, Recovery, Bootloader ou Fastboot. |
| Desligar | Desligar o dispositivo alvo. |


