CrossC2 desenvolvido com base no framework Cobalt Strike pode ser usado para controle de sistemas em outras plataformas. O CrossC2Kit fornece algumas interfaces para os usuários chamarem para manipular a sessão do CrossC2 Beacon, estendendo assim a funcionalidade do Cobalt Strike.
CrossC2Kit é uma expansão de infiltração em torno da plataforma Unix derivada do CrossC2. Utiliza o motor de script open source Aggressor Script. Pode ser usado para criar automação para simular o processo de operação da Equipe Vermelha e expandir o cliente CobaltStrike.
CrossC2Kit é herdado das funcionalidades originais do CobaltStrike, por isso a gramática de desenvolvimento e escrita ainda se refere à documentação oficial: https://trial.cobaltstrike.com/aggressor-script/index.html
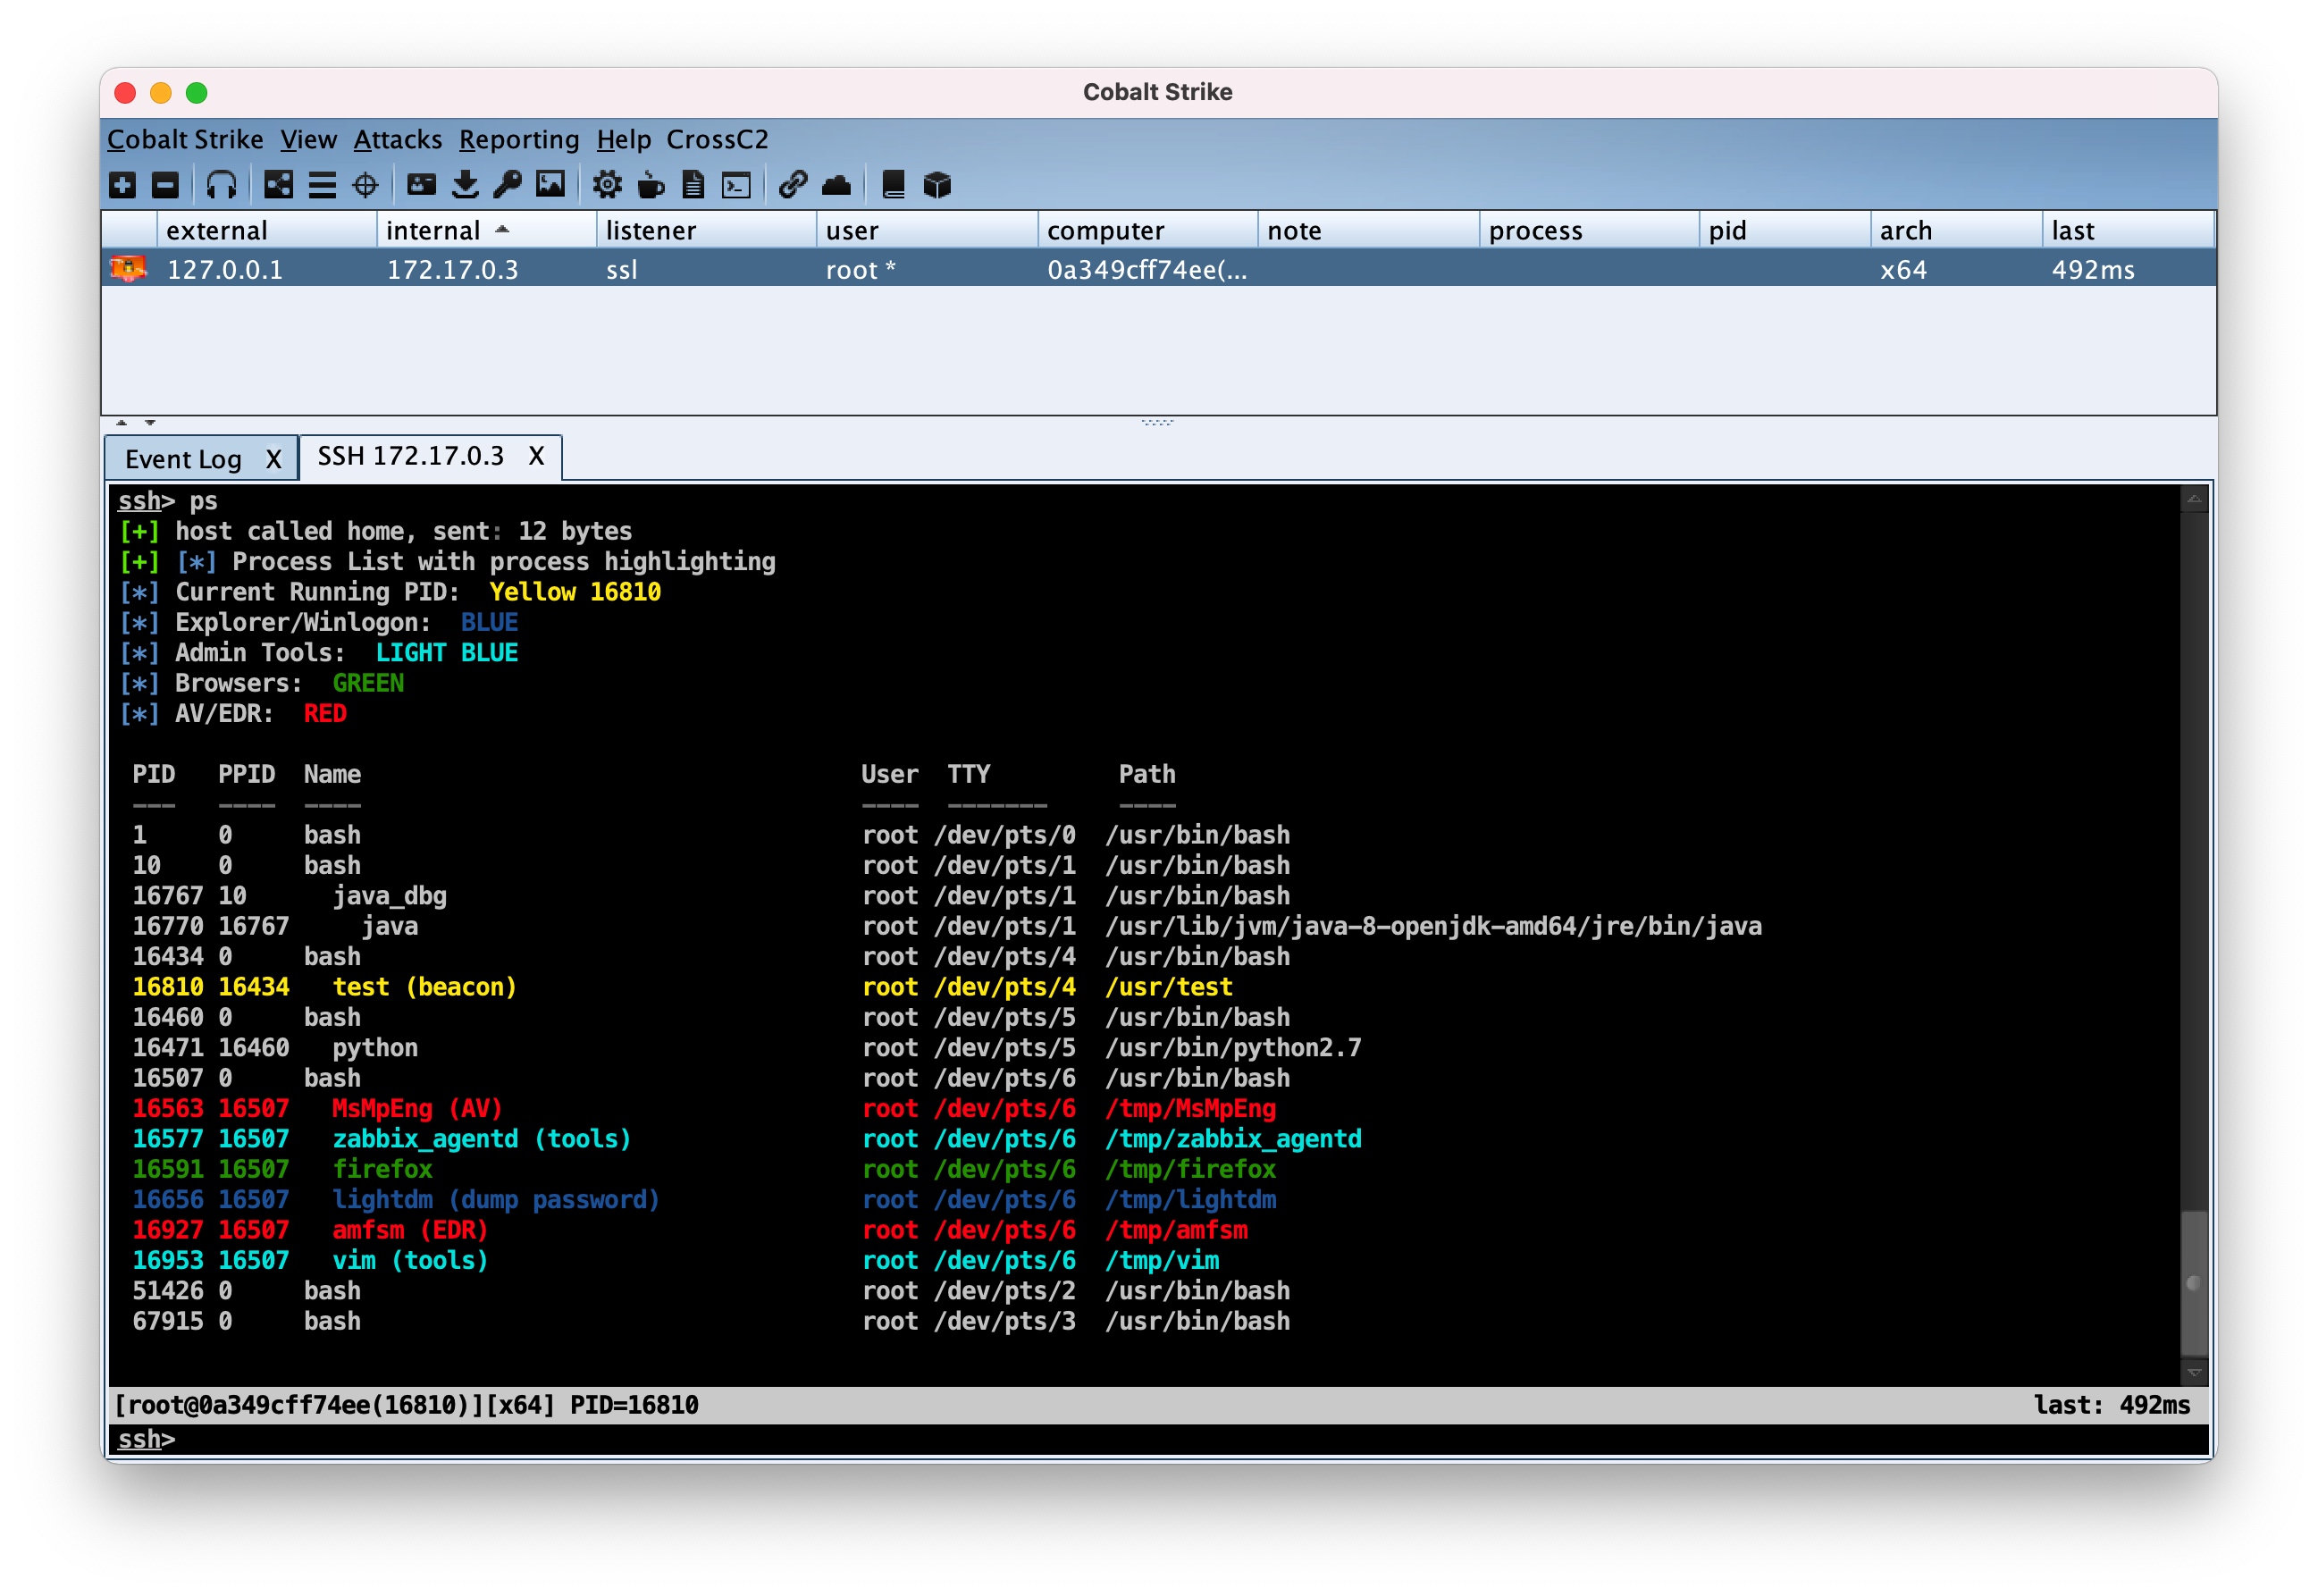
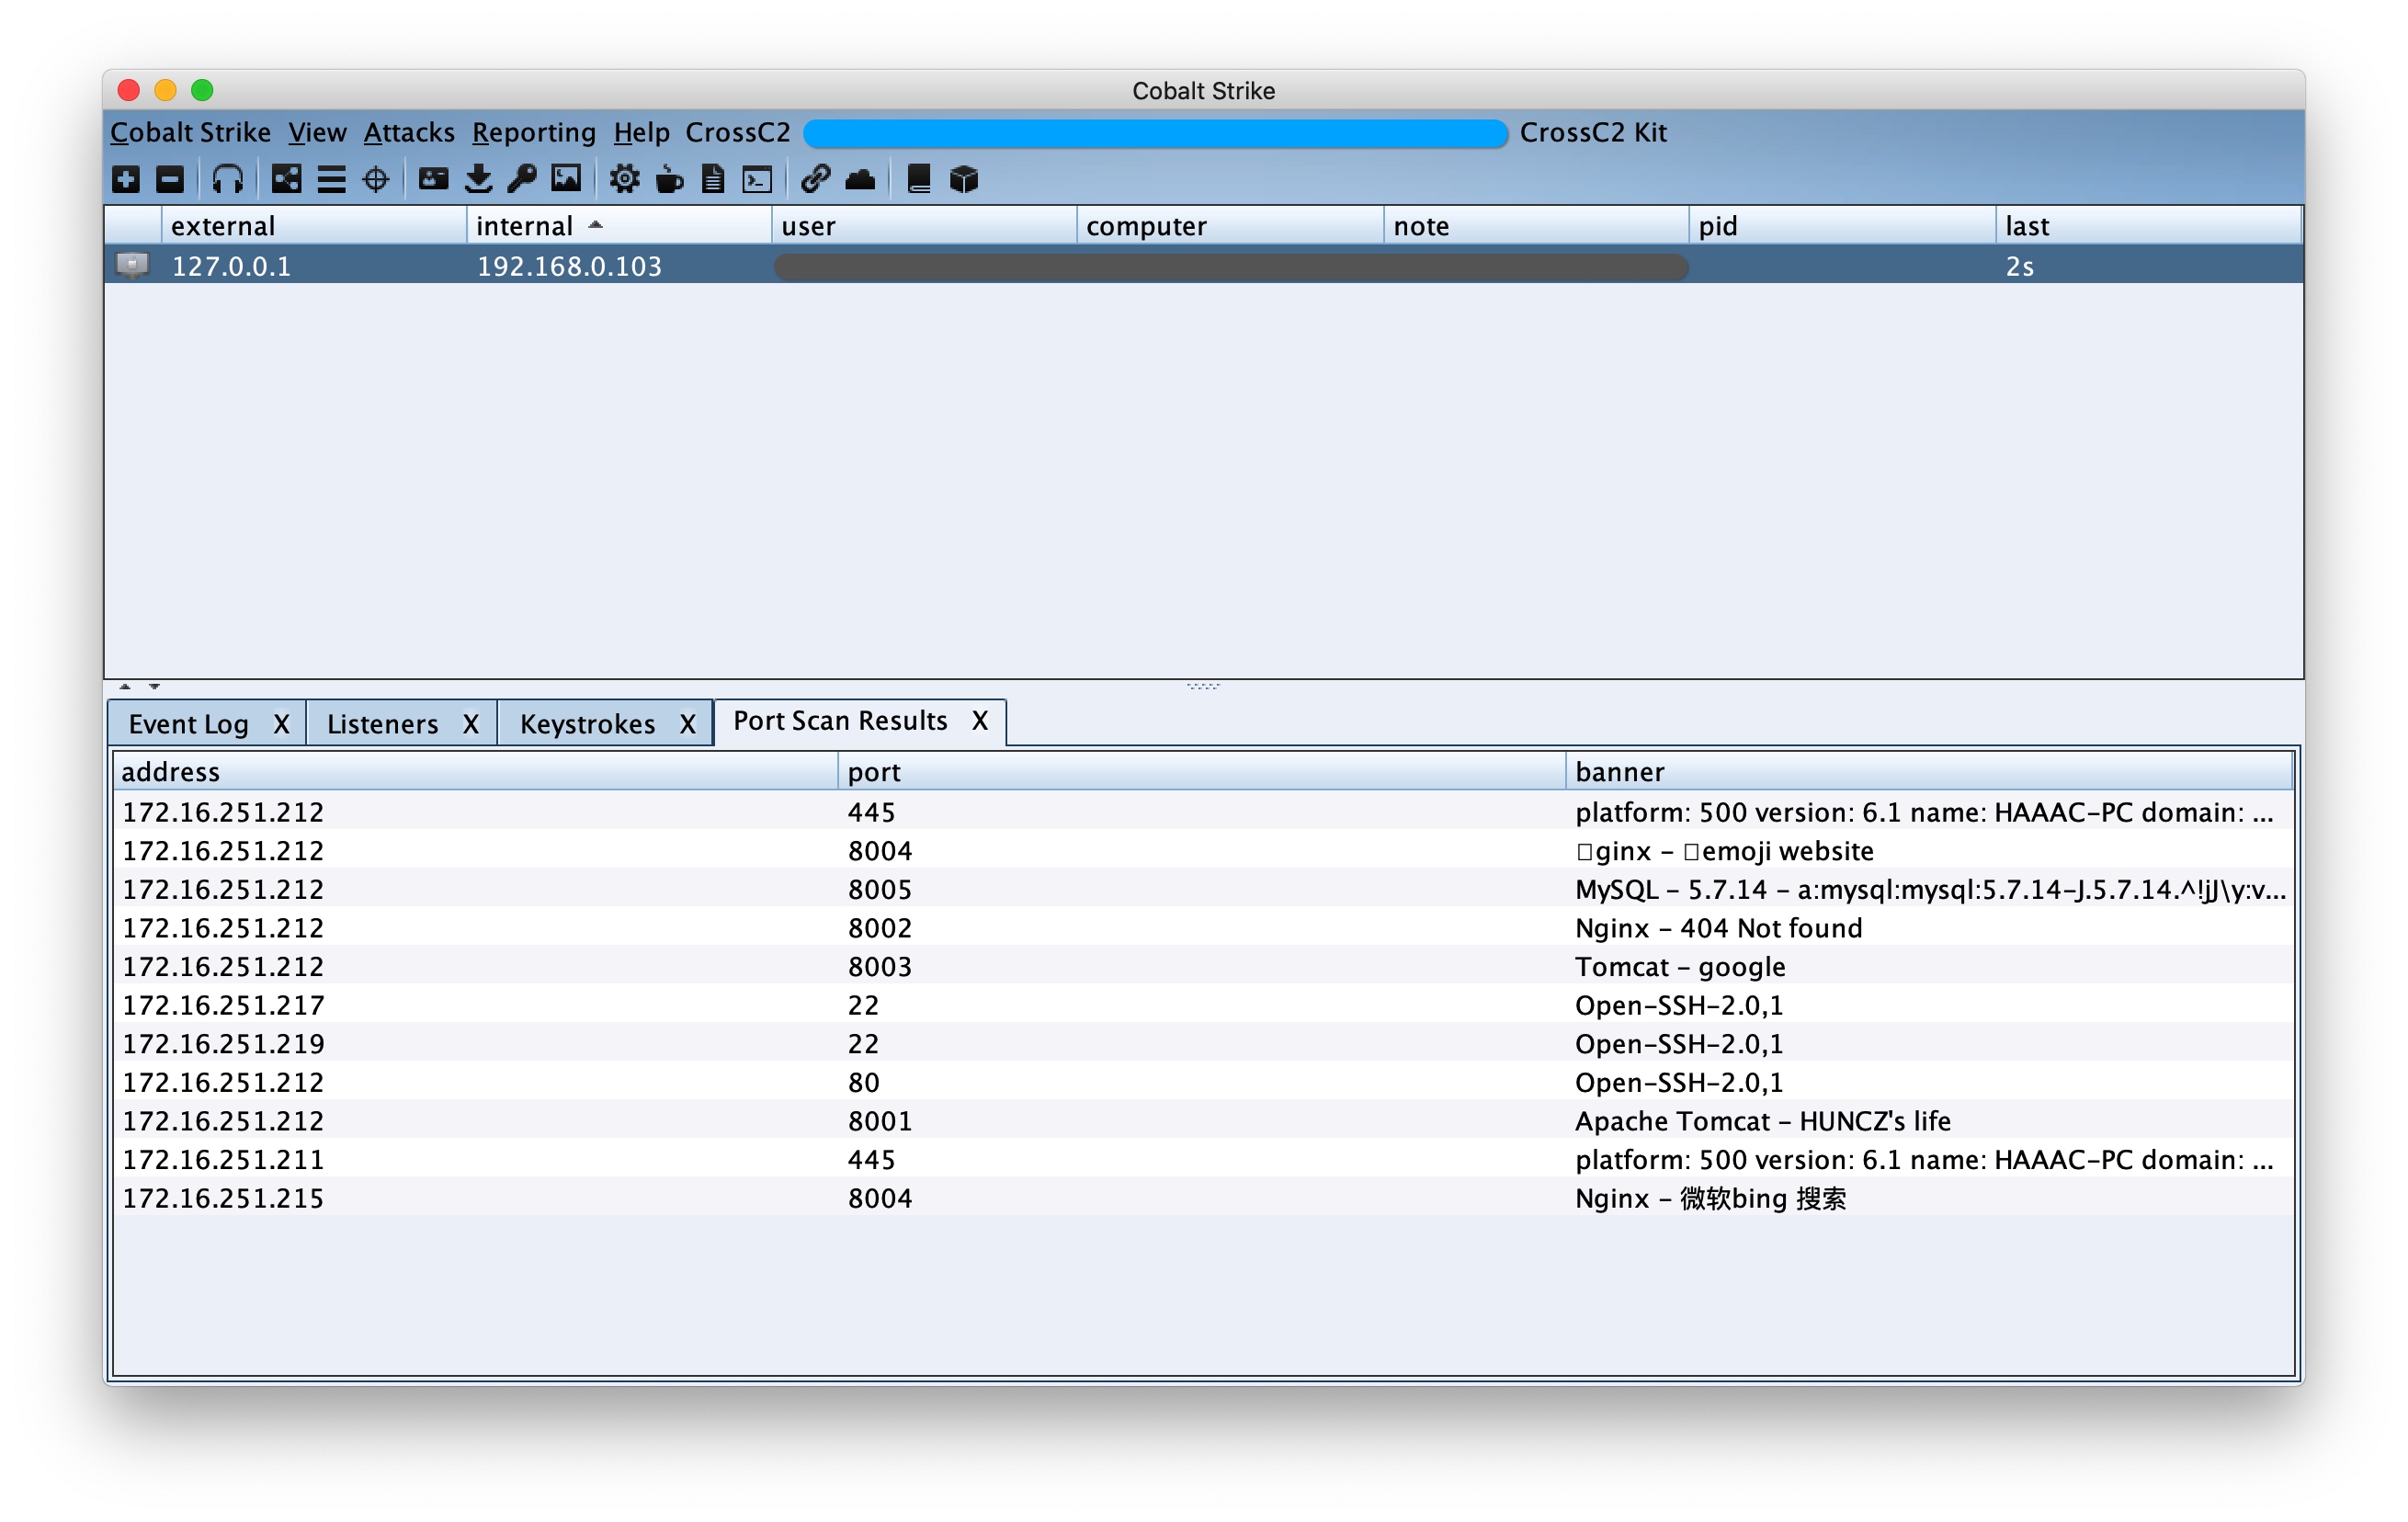
No entanto, também realizou algumas expansões de API no CrossC2 para controlar o Beacon da plataforma UNIX. As principais funções são realizar a biblioteca dinâmica (.so / .dylib) e arquivos executáveis (ELF / MachO) e arquivos executáveis a partir da análise de memória. Script (bash / python / php ...). Ao mesmo tempo, algumas interfaces de conjuntos de dados do CobaltStrike são preservadas, como portscan, screenshots, keylogger, credentials, etc., podendo desenvolver rapidamente o Portscan e outros kits. E se você estiver familiarizado com o protocolo nativo do CS, pode especificar resultados de dados mais complicados para uma coleta de metadados mais flexível.
Plug-ins relacionados a interpretadores、Módulo de dump de senhas、Módulos de backdoor de autenticação、Módulos de coleta de informações、Módulo de proxy de tráfego、Módulo de keylogger、Módulo de promoção de privilégios、Módulo de gerenciamento de tarefas
Veja o wiki para detalhes: Sobre o CrossC2Kit
API relacionada a carregamento de memória: wiki da API
Manual de funções da API: Referência da API
Demo da API: /third-party/api_demo/load.cna
Use o CrossC2Kit para desenvolver expansões personalizadas:
Coloque a extensão personalizada de acordo com a classificação, código fonte de compilação, arquivo de configuração, etc. na pasta third-party, o cliente carregará automaticamente o load.cna estendido.
Para detalhes: https://github.com/CrossC2/CrossC2Kit/tree/template/third-party
├── third-party
│   ├── test.cna
│   └── util
│       ├── lpe  // Type of plugin
│       │   ├── cve-2021-1102       // The name of the plugin
│       │   │   ├── load.cna        // Loading file of the plug-in *
│       │   │   ├── readme.md       // Description document of plug-in
│       │   │   ├── src             // The source code directory of binary components in the plugin
│       │   │   │   ├── exp.c       // Source code to be compiled *
│       │   │   │   └── makefile    // Automatic compiled configuration file *
│       │   │   └── testa.cna       // CNA script used inside the plug-in
│       │   └── cve-2022-2202
│       │       ├── load.cna
│       │       ├── readme.md
│       │       └── src
│       │           ├── exp.c
│       │           └── makefile
│       └── pass
│           ├── linux-login
│           │   ├── load.cna
│           │   └── src
│           │       ├── exp.c
│           │       └── makefile
│           └── readme.md
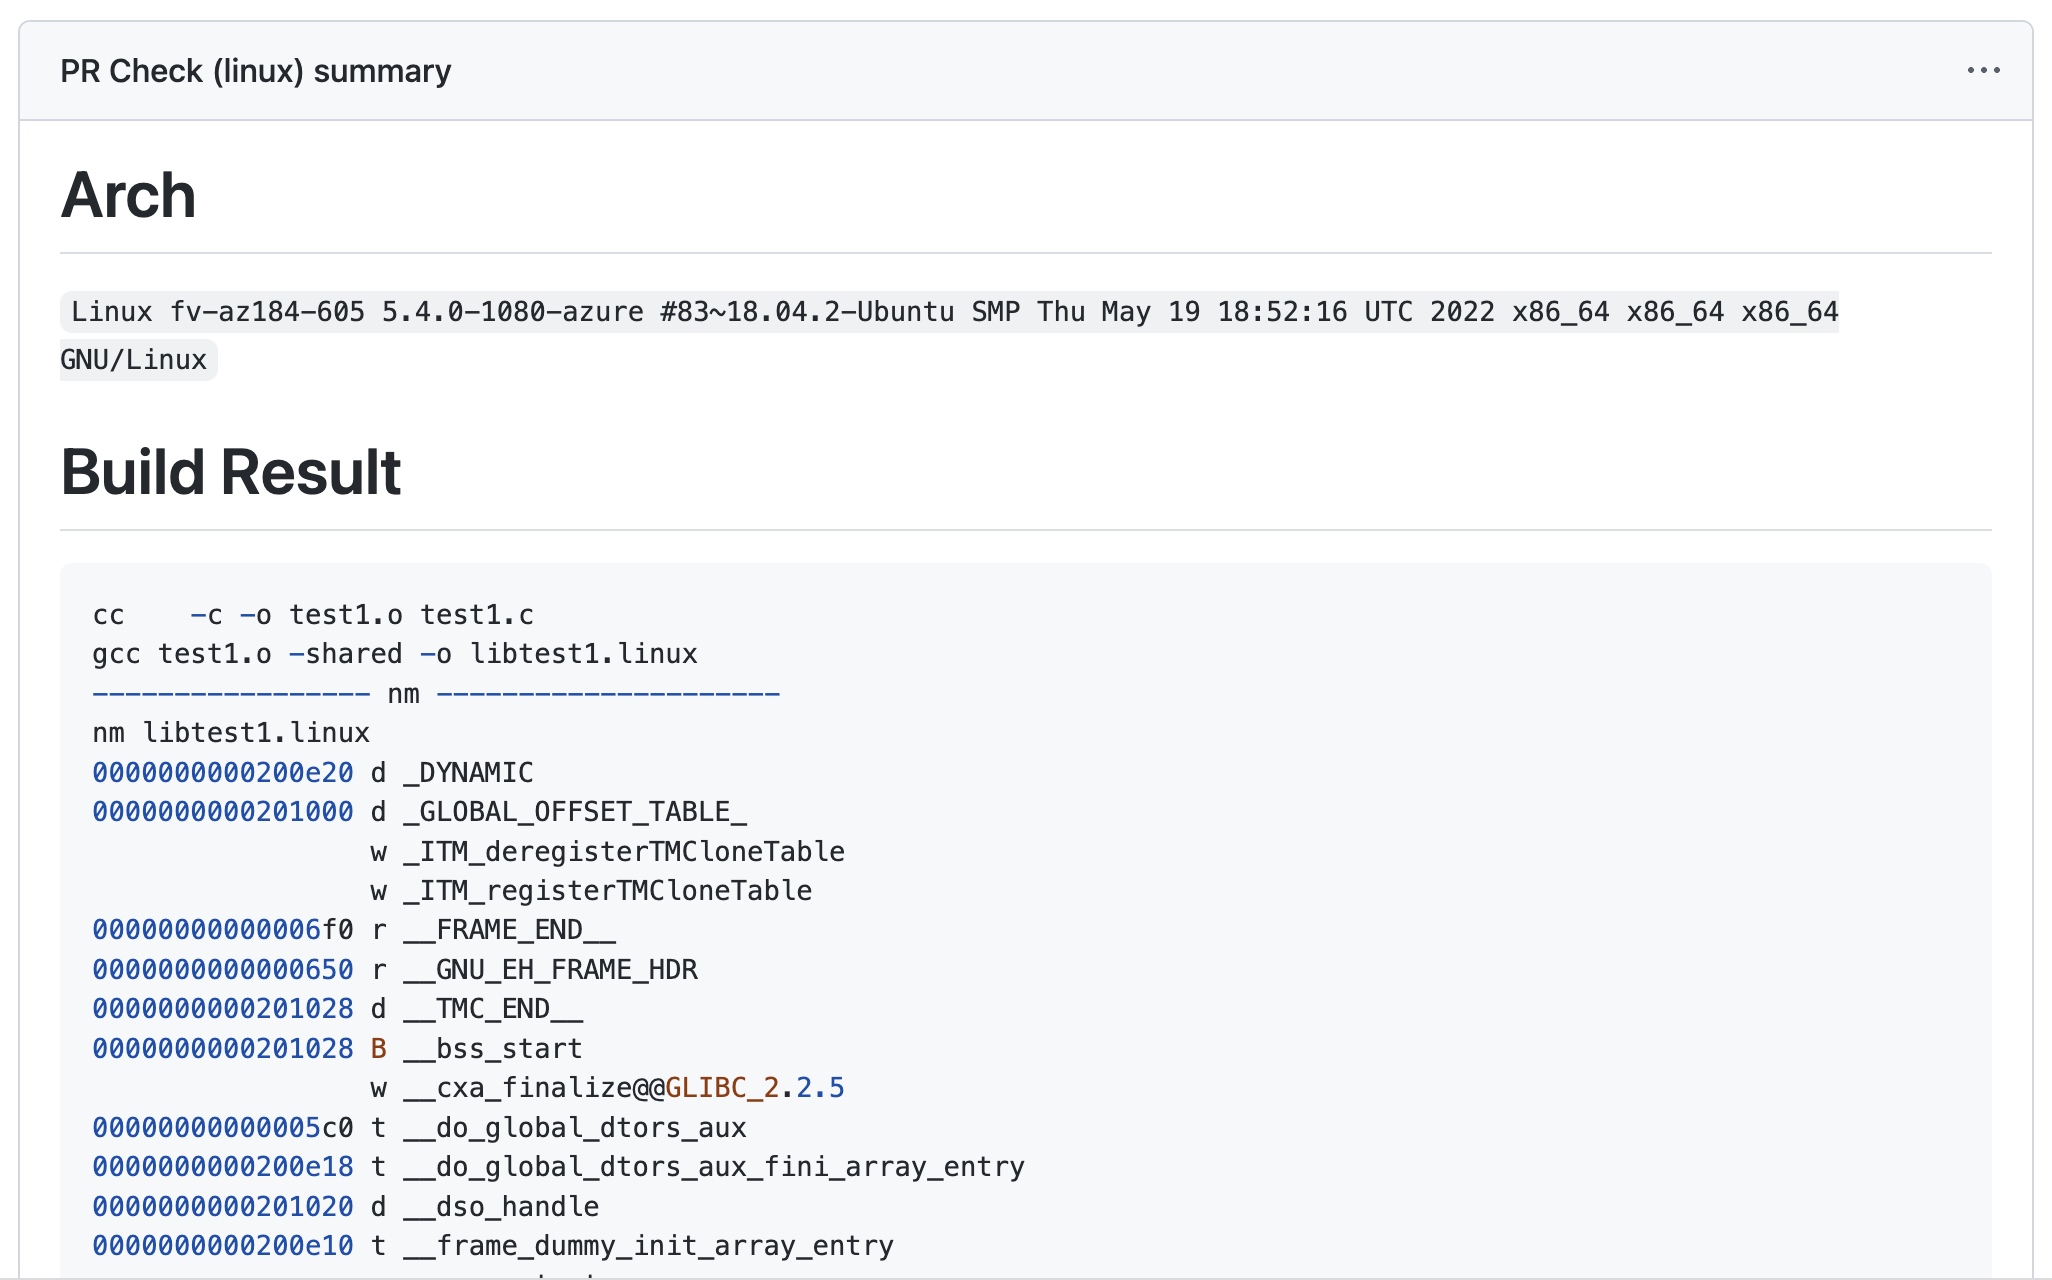
Os resultados da compilação serão exibidos no Resumo, incluindo
Informações da arquitetura do sistema
Processo de compilação
Informações de símbolos dos resultados da compilação
Informações da versão do GLIBC contidas em programas Linux
O resultado geral da compilação