
 #1
Frameworks C2, redirecionadores, listeners e ferramentas de infraestrutura de comando.
Recomendado pelo Kitploit
 thatcherclough/betterbackdoor
Um backdoor com uma infinidade de recursos.
 m8sec/activereign
Um conjunto de ferramentas de enumeração e ataque de rede para ambientes Windows Active Directory.
 node9-ai/node9-proxy
Controle de acesso para agentes de IA. Defina o que o Claude Code, Codex, Gemini, Cursor e qualquer servidor MCP podem fazer, revise ações de risco…
 xforcered/bokuloader
Uma prova de conceito de Reflective Loader do Cobalt Strike que visa recriar, integrar e aprimorar os recursos de evasão do Cobalt Strike!
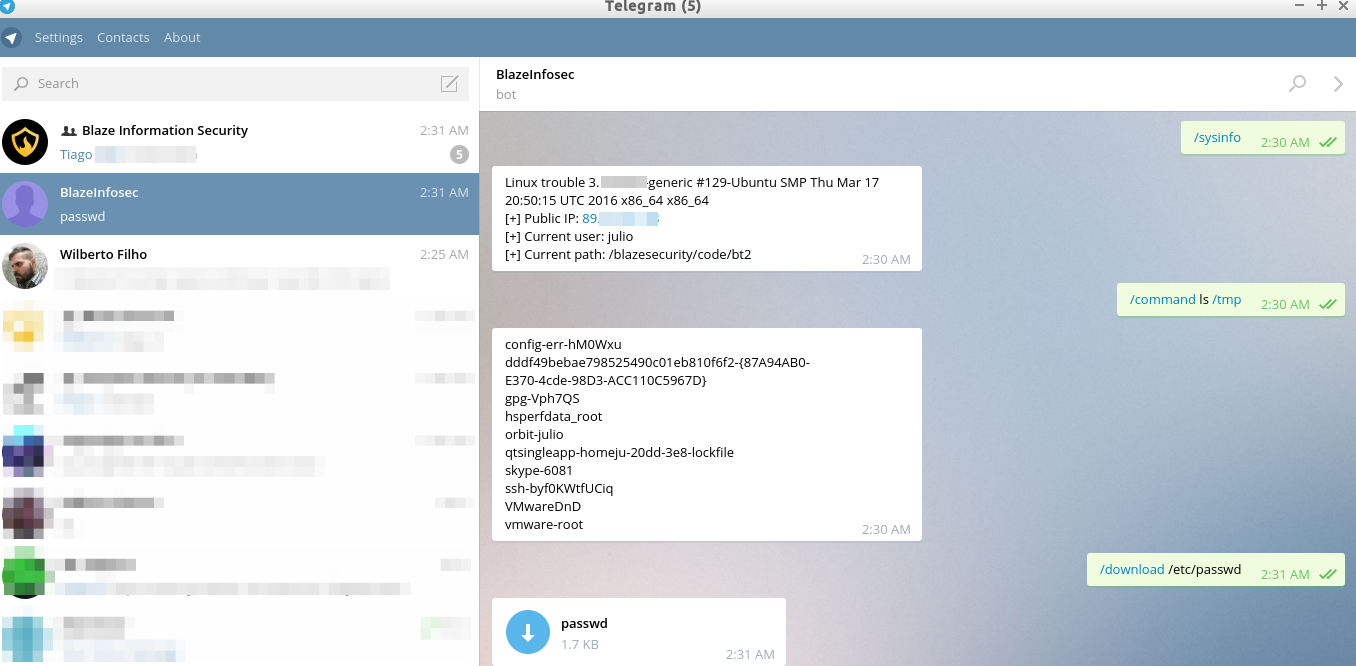 blazeinfosec/bt2
Blaze Telegram Backdoor Toolkit é uma ferramenta de pós-exploração que aproveita a infraestrutura do Telegram como C&C.
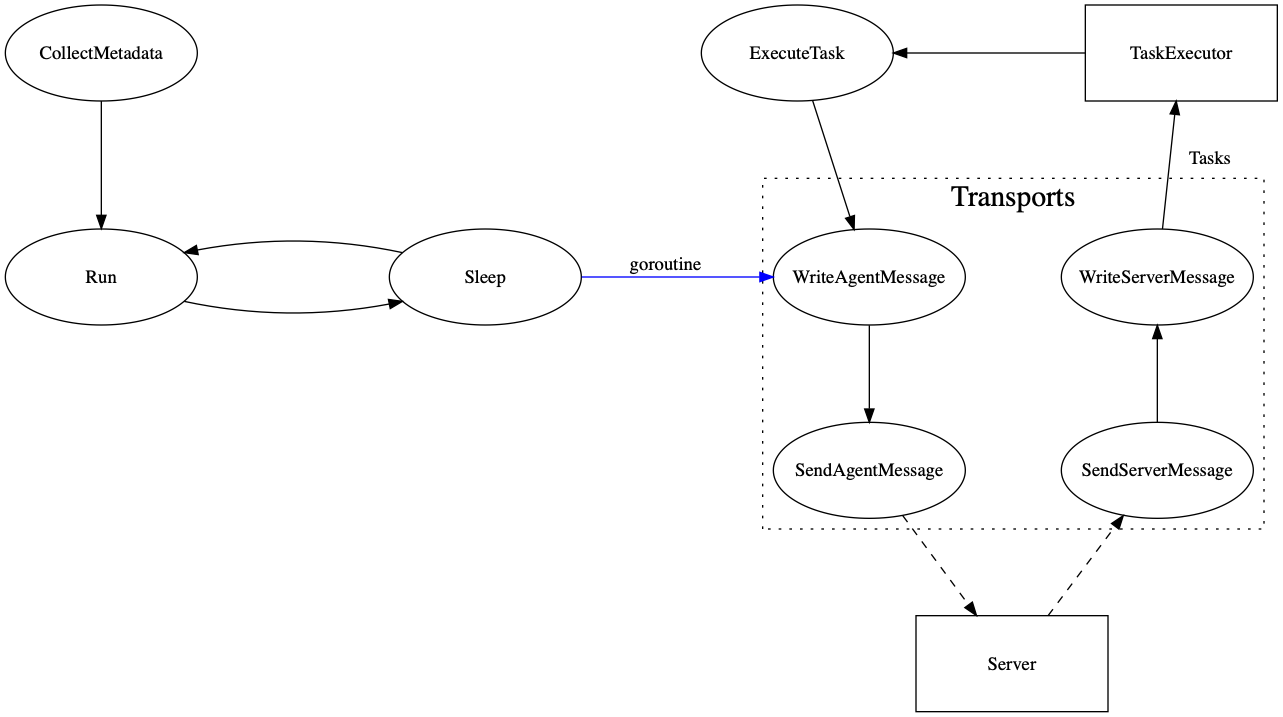 kcarretto/paragon
Plataforma de engajamento da Red Team com o objetivo de unificar ferramentas ofensivas por trás de uma interface simples.
 nccgroup/pybeacon
Uma coleção de scripts para lidar com beacons do Cobalt Strike em Python.
 zcgonvh/cve-2020-17144
ferramenta armada para CVE-2020-17144
 shadow-workers/shadow-workers
Shadow Workers é um C2 e proxy gratuito e de código aberto, projetado para pentesters auxiliarem na exploração de XSS e Service Workers (SW)…
 twosevenonet/injectsetconsole
Prova de Conceito para Injeção de Código em Processo Sem Usar WriteProcessMemory
 ruped24/killchain
Um console unificado para executar os estágios da 'kill chain' de ataques.
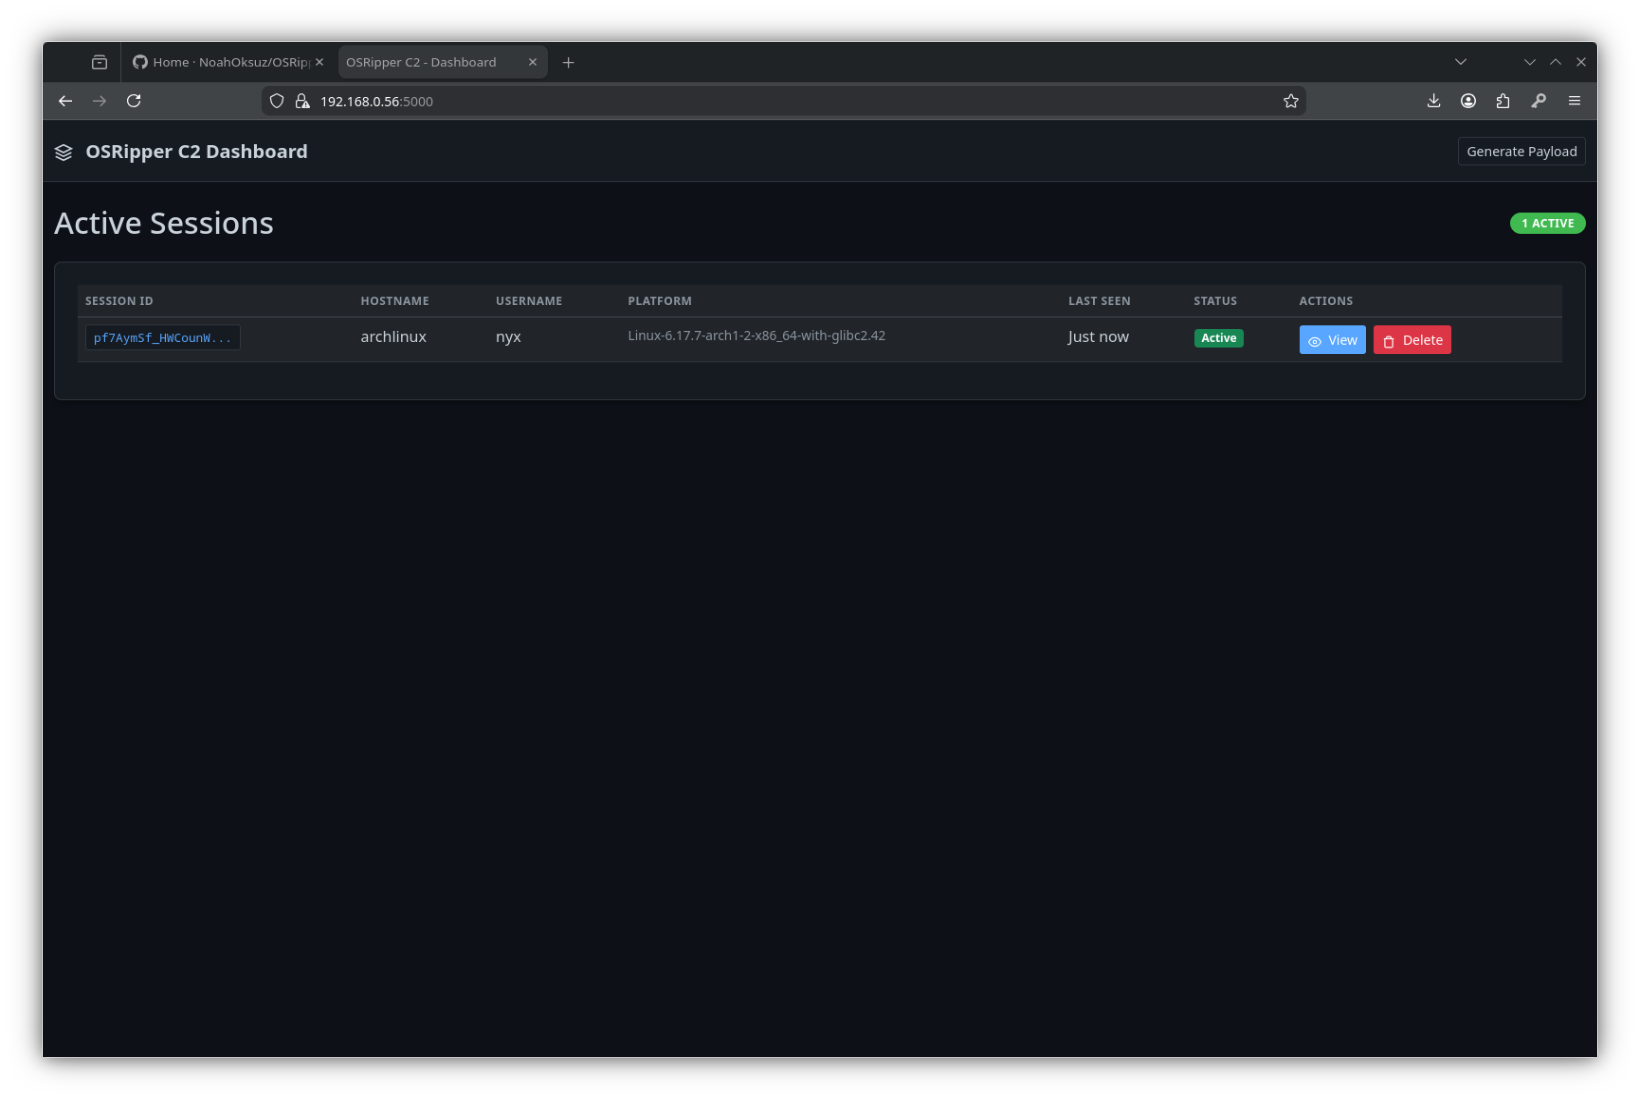 noahoksuz/osripper
Framework de Backdoor e Crypter multiplataforma com evasão de AV e webUI leve integrada
 0x09al/dns-persist
DNS-Persist é um agente pós-exploração que usa DNS para comando e controle.
 redsiege/persistassist
Framework de persistência totalmente modular
 syss-research/outis
outis é uma ferramenta personalizada de administração remota (RAT) ou algo do tipo. Foi construída para suportar vários métodos de transporte (como…
 dazzyddos/lsawhisper-bof
Um Arquivo de Objeto Beacon (BOF) que se comunica diretamente com os pacotes de autenticação do Windows através da interface de cliente não…
 brav0hax/smbexec
Ferramenta de ataque rápida estilo psexec usando Samba para execução remota de comandos, extração de credenciais e movimento lateral em redes Windows…
 flangvik/azurec2relay
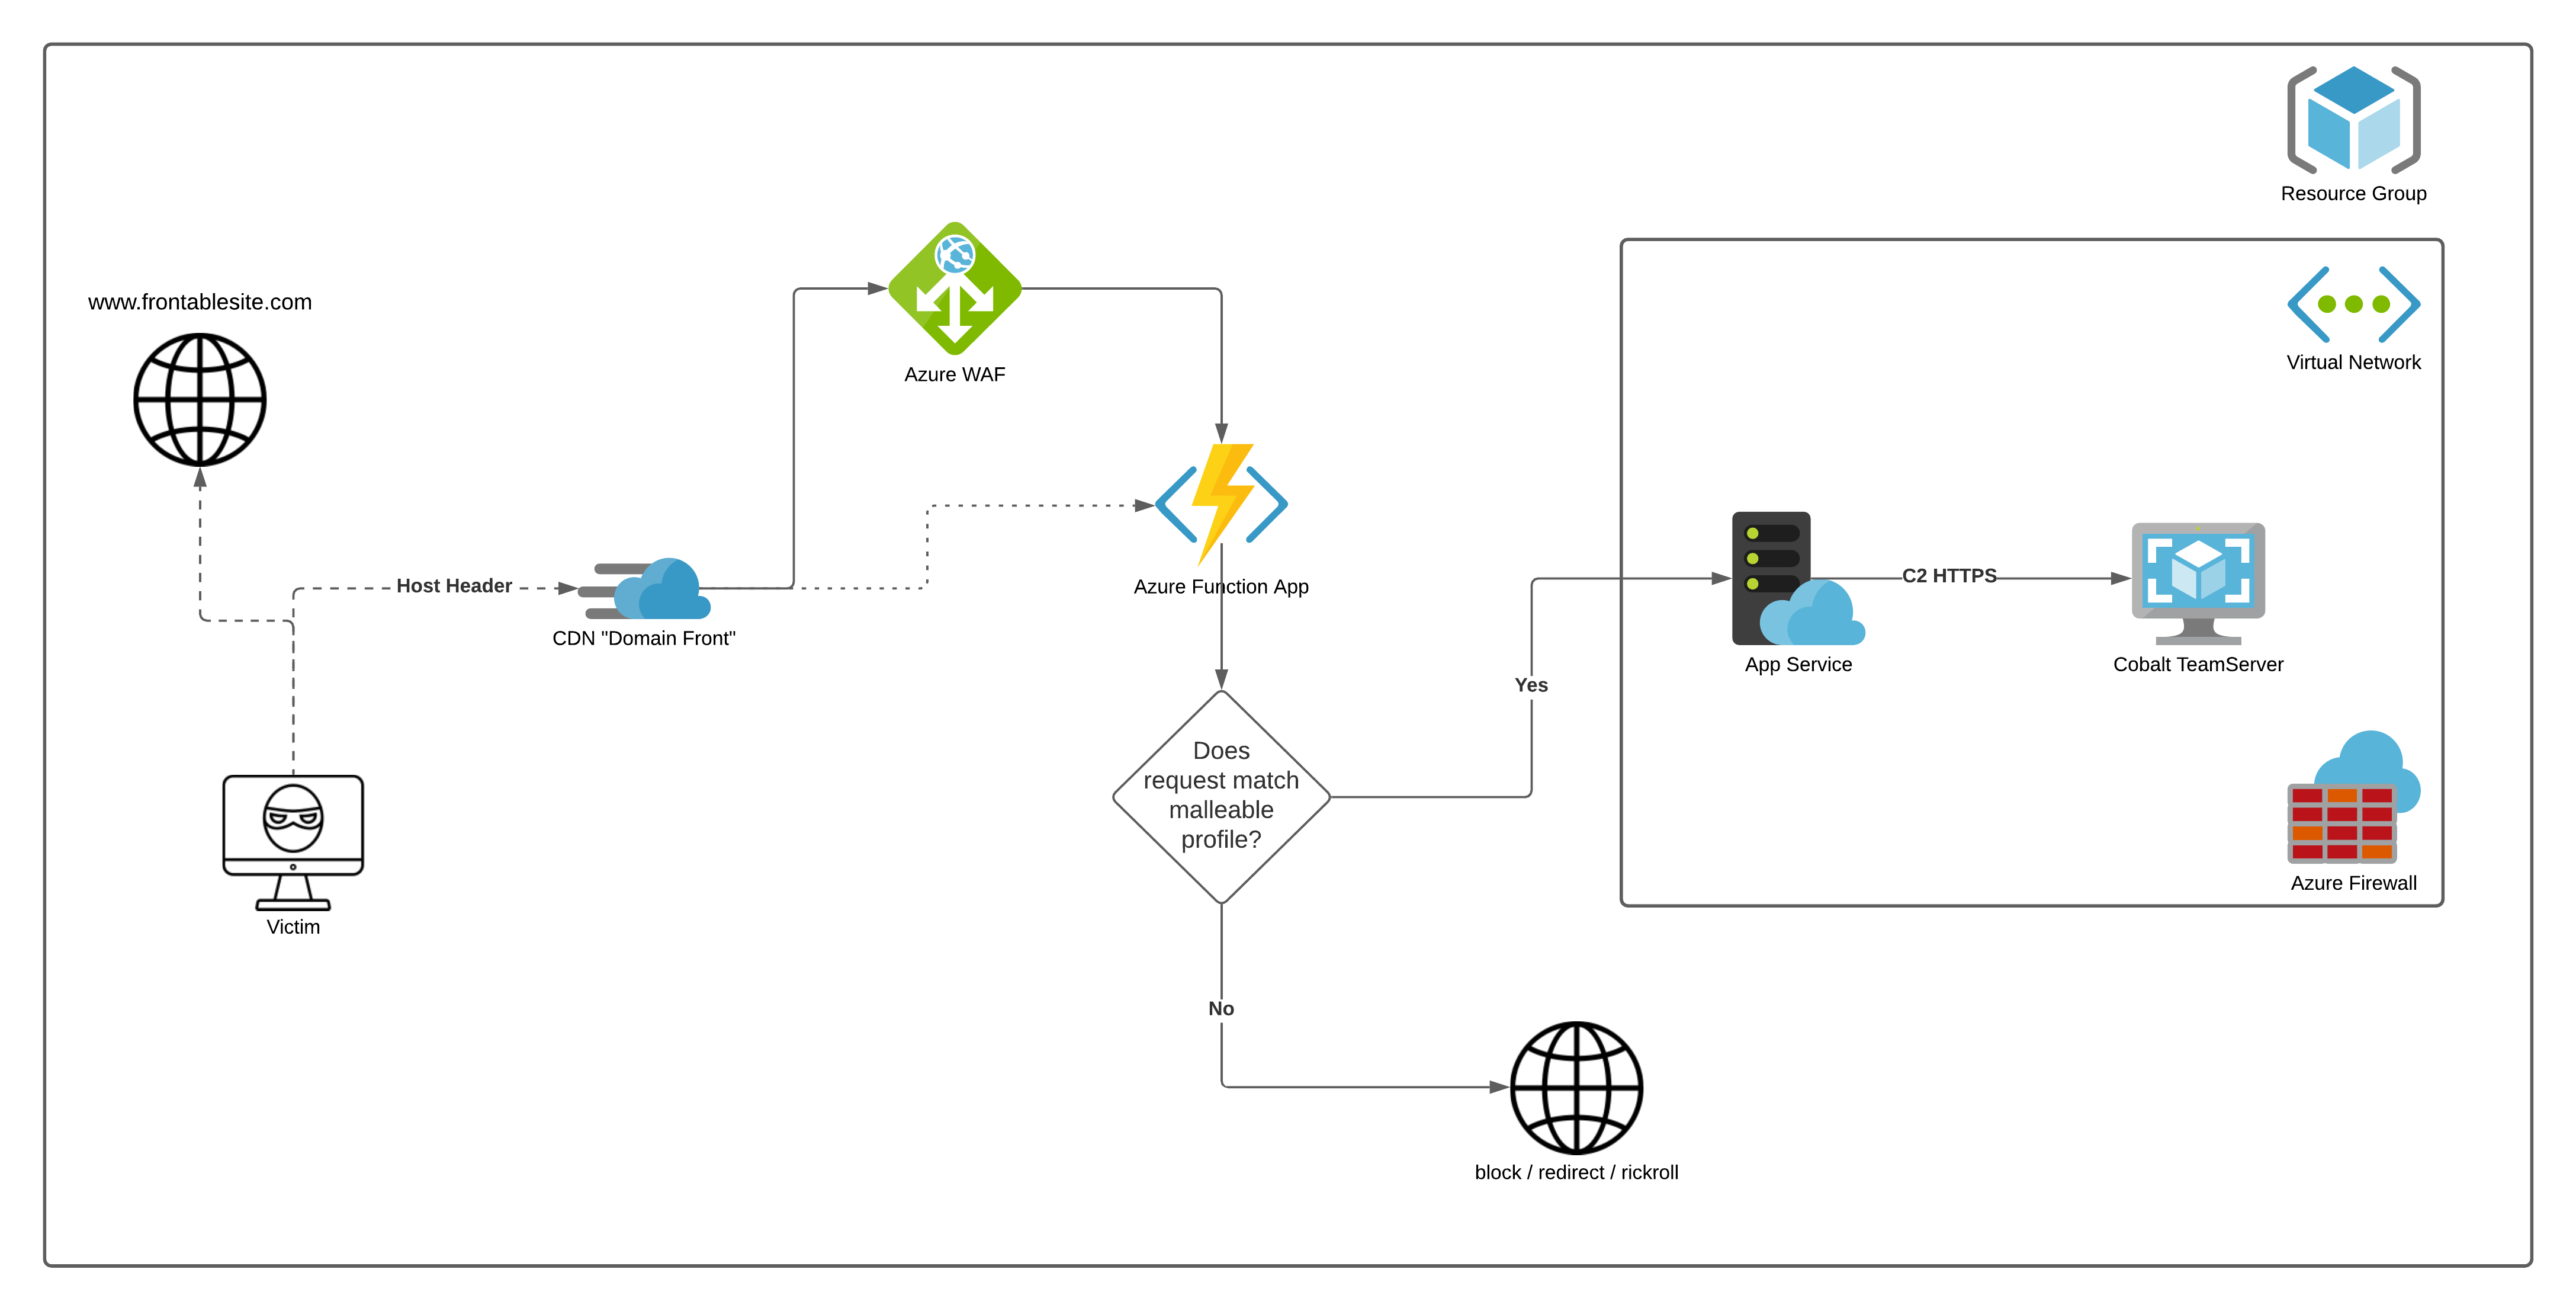
Função Azure que valida e retransmite o tráfego de beacon do Cobalt Strike usando perfis C2 maleáveis, redirecionando requisições inválidas para um…








