Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/enelg52/kittystager
ReconhecimentoFerramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoShellcodeAnálise de MalwareComando e ControleAprendizado e EducaçãoRed TeamingDesenvolvimento de Payloads
GitHubenelg52/kittystager

KittyStager

2283938há 3 anosRevisado pelo Kitploit
Compartilhar

KittyStager é um C2 simples de estágio 0. É composto por um servidor web para hospedar o shellcode e um implante, chamado kitten. O objetivo deste projeto é poder ter um servidor web e alguns kittens e ser capaz de usá-los com qualquer shellcode.

Ver Repositório

KittyStager

KittyStager é um C2 de estágio 0 que consiste em uma API, cliente e malware. A API é responsável por entregar tarefas básicas e shellcode para ser injetado na memória pelo malware. O cliente também se conecta à API e permite a interação com o malware através da criação de tarefas. O objetivo do KittyStager é implantar um payload de estágio 0 simples no sistema alvo e coletar informações suficientes para adaptar o payload ao alvo específico. Como o payload de estágio 0 é projetado para ser o mais furtivo possível, ele não inclui capacidades de execução de comandos.

Este projeto é feito apenas para fins educacionais. Não me responsabilizo por quaisquer danos causados por este projeto.

Funcionalidades

  • Uma CLI simples para interagir com o implante
  • API :
    • Um servidor web para hospedar seus gatinhos
    • HTTPS
    • Seus arquivos em /upload ficam disponíveis em /upload
  • Reconhecimento :
    • Hostname, domínio, pid, ip...
    • Solução de AV ou EDR com wmi
    • Lista de processos
  • Criptografia :
    • Troca de chaves com Opaque
    • Criptografia Chacha20
  • Capacidades do malware :
    • Injeção de thread
    • Bananaphone (variante do Hell's gate)
    • Halo's gate
    • Patching de ETW
    • Sleep com jitter
    • Remoção do binário do disco
  • Sandbox :
    • Verificar RAM
    • Verificar site inexistente
  • Payload :
    • Shellcode bruto
    • Shellcode hex
  • Build :
    • Gerar o gatinho a partir do arquivo de configuração
    • Compilar o gatinho com go & garble
    • Assinar o gatinho com um certificado copiado
    • Gerar descrição

Algumas configurações podem ser alteradas no config

Início rápido

1. Clonar o repositório

git clone https://github.com/Enelg52/KittyStager.git
cd KittyStager 

2. Arquivo de configuração

Edite o arquivo de configuração :

  • Verifique o ip/porta
  • HTTPS/HTTP
  • Tempo de sleep

HTTPS

Como gerar certificado para https com openssl

$ openssl req  -new  -newkey rsa:2048  -nodes  -keyout localhost.key  -out localhost.csr
$ openssl  x509  -req  -days 365  -in localhost.csr  -signkey localhost.key  -out localhost.crt

3. Build

Compilar o servidor :

cd server
go build

Compilar o cliente

cd client
go build

O servidor precisa estar rodando

cd kitten/basicKitten
env GOOS=windows GOARCH=amd64 go build -o basicKitten.exe

Em seguida, inicie o servidor, o cliente e execute o gatinho no alvo.

Uso

Iniciar servidor

 ./server -h
Usage of server:
  -p string
        Path to the config file (default "config.yaml")

O cliente se conectará a 127.0.0.1:1337. Se você não estiver no servidor, será necessário usar um túnel ssh.

./client
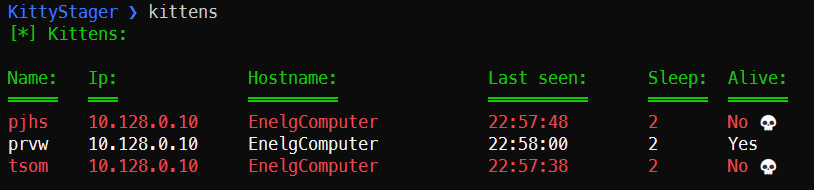
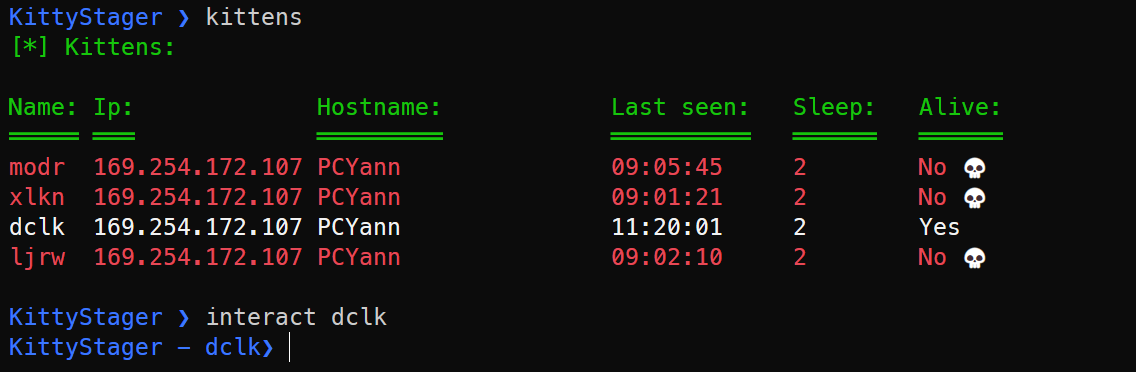
Listar gatinhos

img.png

Obter logs

img_1.png

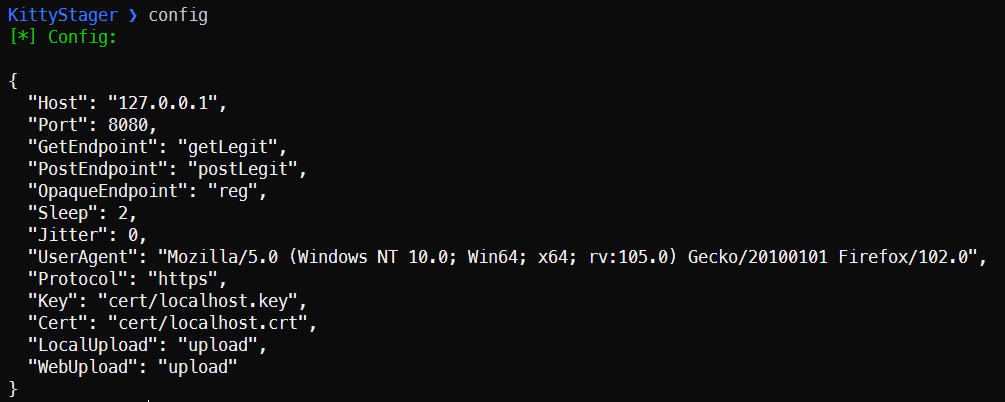
Exibir configuração

img_2.png

Interagir com um gatinho

img.png

Obter tarefas

img_3.png

Injetar shellcode

img_5.png

Alterar tempo de sleep

img_6.png

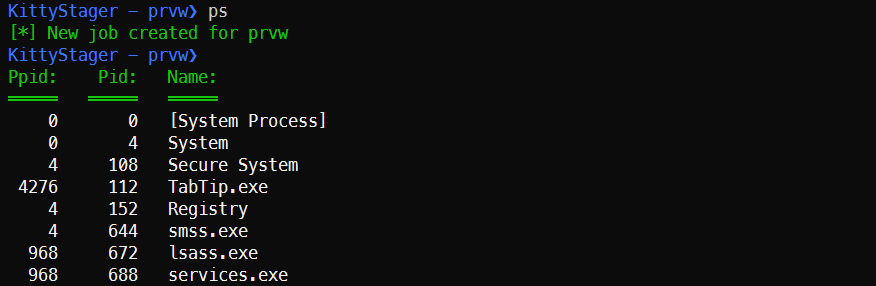
Obter lista de processos

img_7.png

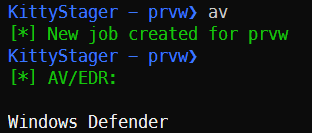
Obter AV/EDR com wmi

img_8.png

Obter privilégios e nível de integridade

img_9.png

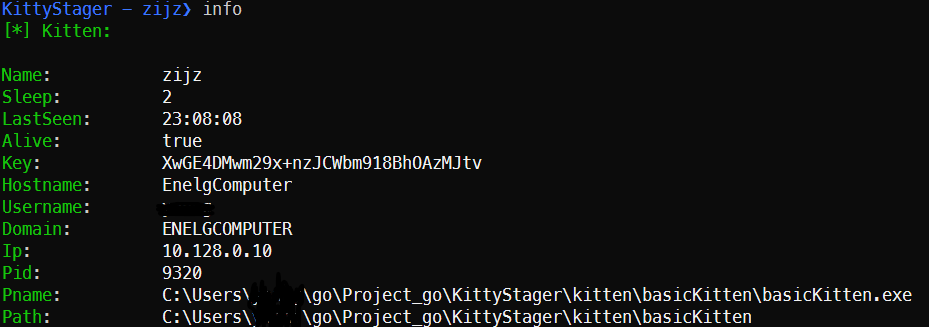
Obter informações do gatinho

img_10.png

Matar gatinho

img_11.png

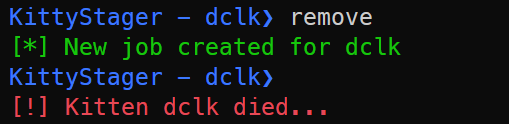
Remover gatinho do disco

img.png

Gatinho personalizado

Você pode personalizar o código do gatinho a partir do arquivo de configuração.

# Malware
# Injection methode : createThread, banana, halo
injection: createThread
# Output : dll, exe
execType: exe
# Obfuscation : true, false
obfuscation: false

A parte de compilação e ofuscação ainda não foi implementada. img.png Compilar exe :

cd output
env GOOS=windows GOARCH=amd64 go build -o kitten.exe

Compilar dll : Você precisa alterar execType no config.yaml

cd output
 env GOOS=windows GOARCH=amd64 CGO_ENABLED=1 CC="x86_64-w64-mingw32-gcc" go build -o basickitten.dll -buildmode=c-shared kitten.go

Arquitetura

O projeto é dividido em 3 partes :

  • O cliente
  • O servidor
  • O gatinho

A parte de criptografia, gatinho, configuração, estruturas de tarefas estão em internal.

Contribuições

Pull requests são bem-vindos. Sinta-se à vontade para abrir uma issue se quiser adicionar outras funcionalidades.

Contato

Enelg#9993 no discord

Créditos

  • https://github.com/C-Sto/BananaPhone
  • https://github.com/timwhitez/Doge-Gabh
  • https://github.com/c-bata/go-prompt
  • https://gist.github.com/leoloobeek/c726719d25d7e7953d4121bd93dd2ed3
  • https://github.com/BishopFox/sliver/
  • https://github.com/alinz/crypto.go/blob/main/chacha20.go
  • https://github.com/frekui/opaque
  • ... e muitos outros
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →