
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit

 moshuum/tf-log4j-aws-poc
Os arquivos deste projeto demonstram uma prova de conceito da vulnerabilidade log4j (CVE-2021-44228) na AWS usando meios de Infrastructure-as-a-code…
 oscerd/kroxylicious-pqc-filter
Um plugin de filtro Kroxylicious que fornece criptografia transparente pós-quântica (ML-KEM + AES-256-GCM) em nível de registro para Apache Kafka,…
 gonsarrabia/minimus-junior-backend-exercise
Exercício para Candidato Júnior de Backend: Empacotar a CLI dasel (v3.3.1) com Melange, corrigir a CVE-2026-33320 e construir uma imagem de contêiner…
 0xblackash/cve-2026-40175
CVE-2026-40175
 aman-sharma-dev/netsentryx
Uma plataforma de monitorização de rede orientada a eventos que realiza captura de pacotes em tempo real (Npcap), análise de tráfego de baixa…
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
Serverless Framework MCP Server (CVE-2025-69256) Pontuação base: 9.4/10 → Pontuação aprimorada da CTT: 9.9/10 Uma vulnerabilidade crítica de injeção…
 radyio/cve-2014-6271
Projeto de apresentação de uma CVE (ShellShock) com pdf, demonstração técnica e reprodutível.
 glutenfree69/zigraceexploit
CVE-2021-25741 POC em Zig
 scumfrog/fiberbreak
Ferramenta de Exploração React2Shell (CVE-2025-55182)
 regaan/cve-2026-33340
CVE-2026-33340: SSRF crítico em lollms-webui /api/proxy - Falsificação arbitrária de requisições sem autenticação (CVSS 9.1)
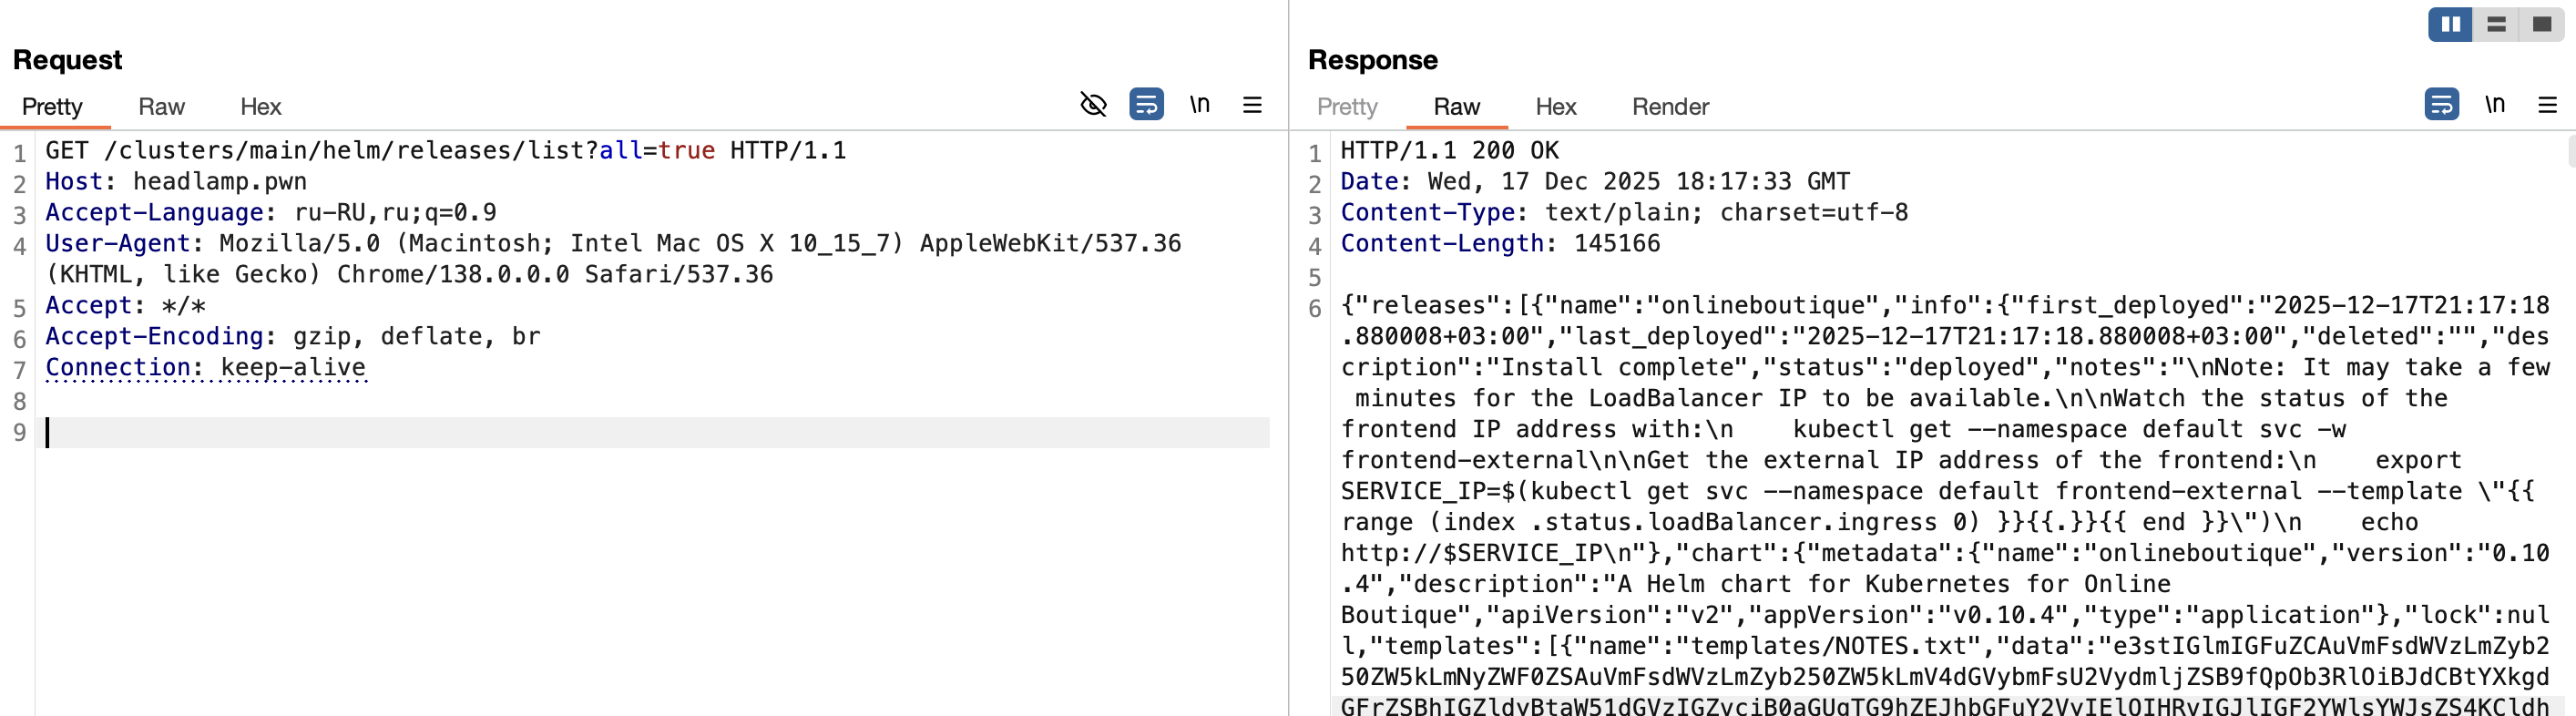 r0binak/cve-2025-14269
Exploit PoC para CVE-2025-14269
 poxsky/cve-2026-24516-digitalocean-rce.
Análise técnica e PoC para CVE-2026-24516: Execução Remota de Código como Root Não Autenticada no DigitalOcean Droplet Agent (CVSS 10.0).
 b0b0haha/cve-2026-29955
Prova de conceito para CVE-2026-29955, uma vulnerabilidade de injeção de comandos no KubePlus kubeconfiggenerator que permite execução remota de…
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 expõe uma falha crítica na Rede do Azure que permite que atacantes elevem privilégios e controlem o roteamento entre sub-redes. O…
 sudo-wp/sudowp-adminer
Uma ferramenta de gerenciamento de banco de dados segura e de confiança zero para WordPress. Corrige vulnerabilidades críticas de SSRF…
 pvharmo2/gha-lab-5511dc3f73
Laboratório autorizado de pesquisa em segurança reproduzindo o CVE-2026-45131 (solicitação pwn em .github/workflows/pull-request.yaml) — snapshot de…
 chernandez321/cve-2025-9074-docker-escape
Este script é para uso educacional e em ambientes autorizados como HackTheBox. O uso contra sistemas sem permissão explícita é ilegal.
 rrespxwnss/cve-2025-63571
Prova de conceito demonstrando Server-Side Request Forgery no ChatGPT, permitindo que atacantes forcem a IA a fazer requisições HTTP arbitrárias,…








