
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit

 sne-m23-sn/vulnerable-docker-engine
Este exploit oferece uma análise aprofundada da vulnerabilidade de segurança CVE-2021-41091 e fornece um guia passo a passo sobre como utilizar o…
 ahndrewalters/projectsecurity-homelab
Hands-on homelab simulando a vulnerabilidade Log4Shell (CVE-2021-44228). Implante contêineres Docker para construir um alvo vulnerável e uma máquina…
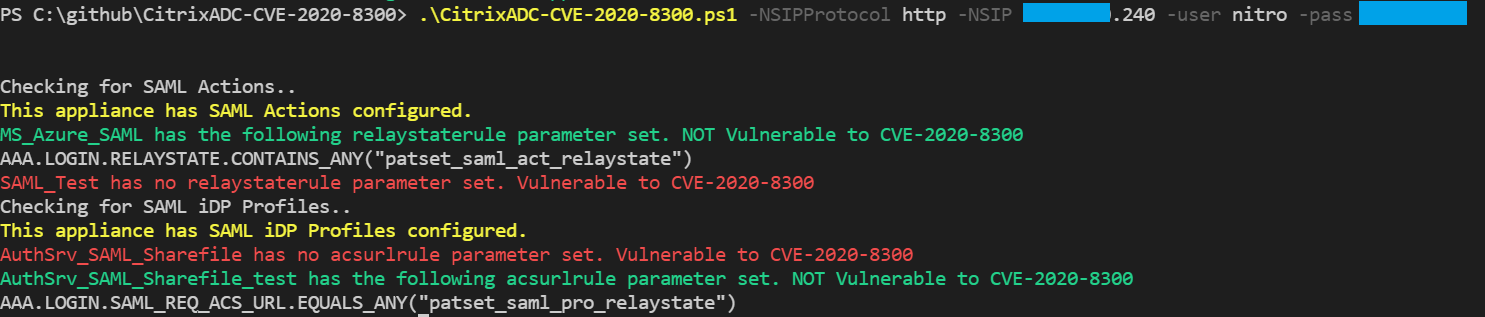 stuartcarroll/citrixadc-cve-2020-8300
Detectar ação SAML do Citrix ADC ou configuração de perfil iDP SAML vulnerável ao CVE-2020-8300 usando a API NITRO do Citrix ADC
 completetech-security/copyescape-check
Verificador de evidências offline em Docker CopyEscape para CVE-2026-17106. Evidências de versão do Docker e de configuração de build. Python…
 craig-m-unsw/omigod-lab
Um laboratório de teste com Vagrant VM para aprender sobre CVE-2021-38647 no agente Open Management Infrastructure (também conhecido como "omigod").

 divyanshukumar0014/shipproof
Gerenciamento automatizado de mudanças do SOC 2 para GitLab CI.
 completetech-security/docker-hub-ghostpat-check
Verificador offline de evidências de PAT do Docker Hub para CVE-2026-105445. Apenas evidências fornecidas; sem coleta de tokens, login ou requisições…
 benzamir/cve-2026-7791
Escalação Local de Privilégios no Amazon WorkSpaces via TOCTOU e Escrita Arbitrária de Arquivos
 taroballzchen/cve-2023-28432-metasploit-scanner
Scanner de vulnerabilidade de divulgação de informações do MinIO por metasploit
 rajsidwadkar/uap-protocol
Um protocolo de comunicação unificado e voltado para a segurança, para acesso a ferramentas e coordenação de agentes. O UAP elimina a CVE-2025-49596…
 baymaxpop23/attackmapper
attackmapper
 jeffbryner/log4j-docker-vaccine
solução docker compose para executar um ambiente de vacinação para a vulnerabilidade log4j2 CVE-2021-44228
 theleopard65/cve-2021-3156-baron-samedit
Um laboratório Docker simples e configuração de Exploit para CVE-2021-3156 - "Baron Samedit".
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Este é um PoC simples que permite destacar a gravidade da vulnerabilidade Telnet ativa e explorada que está ocorrendo neste momento. Por que as…
 andypitcher/check_struts
Analisador de versões do Apache Struts (Ansible) baseado no CVE-2017-5638
 yamory/cve-2021-32804
Ambiente de reprodução baseado em Docker para CVE-2021-32804, uma vulnerabilidade de path traversal no node-tar que afeta o npm, com scripts de…
 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de segurança estático local para aplicações Next.js, Supabase e Stripe: 24 verificações baseadas em AST para chaves expostas, RLS e grants…
 joebeeton/cve-2024-4701-poc
POC para CVE-2024-4701








