Verificador de evidências offline em Docker CopyEscape para CVE-2026-17106. Evidências de versão do Docker e de configuração de build. Python autônomo; relatórios em JSON/CSV/HTML; sem payloads de exploit.



Escape do destino de cópia do Docker
CVE-2026-17106 · triagem de versão offline
copyescape-check é o repositório dedicado à CVE-2026-17106 (alias GHSA-hfg8-hc9c-6c3h), uma falha em que um arquivo especialmente criado pode fazer com que a cópia de saída do docker cp (e outras extrações do moby/go-archive) grave fora do destino pretendido.
É uma ferramenta Python 3.10+ autônoma, que usa apenas a biblioteca padrão, que compara versões informadas pelo operador do Docker Engine/CLI, Docker Desktop e moby/go-archive com as correções publicadas, e relata incertezas de forma honesta. Não faz requisições de rede, não executa código do Docker ou da aplicação e nunca testa a explorabilidade. Por CompleteTech LLC.
[!IMPORTANT] Uma comparação de versões é evidência, não um estado de execução verificado. Um resultado
potentially_affectednão é explorabilidade confirmada, efixed_version_reportednão é uma garantia de segurança nem uma correção implantada verificada. Backports de fornecedores e builds personalizados não são detectáveis a partir de uma string de versão.
| Campo | Escopo |
|---|---|
| Identificador da exploração | CVE-2026-17106 |
| Aliases para esta mesma exploração | GHSA-hfg8-hc9c-6c3h |
| Regras revisadas em relação às fontes primárias | 2026-10-24 |
| Estado da implementação | Implementado (triagem de versão offline) |
Aliases e múltiplos produtos afetados identificam esta mesma exploração; eles não criam escopos adicionais de scanner. Correções para vulnerabilidades diferentes pertencem a repositórios independentes.
python3, substitua-o nos comandos abaixo.python copyescape_check.py --version docker-engine=29.6.2 --version go-archive=0.2.5 --format json
python copyescape_check.py --inventory inventory.json --format html --output report.html
python copyescape_check.py --csv components.csv --fail-on-finding
No primeiro comando, o Engine 29.6.2 está abaixo da correção reportada (potentially_affected), e o go-archive 0.2.5 cai em um intervalo onde as fontes divergem (unknown, nunca seguro).
Execute python copyescape_check.py --help para ver o uso e os códigos de saída, e python copyescape_check.py --tool-version para a versão do verificador. Execute os testes com python -m unittest -v. As entradas, campos e formatos de saída estão documentados na referência.
As imagens mostram o relatório HTML renderizado a partir das entradas sintéticas com nomes reservados em docs/example-inventory.json; a saída é docs/example-report.html. Elas são um exemplo da saída real do verificador, não uma avaliação de nenhum sistema.
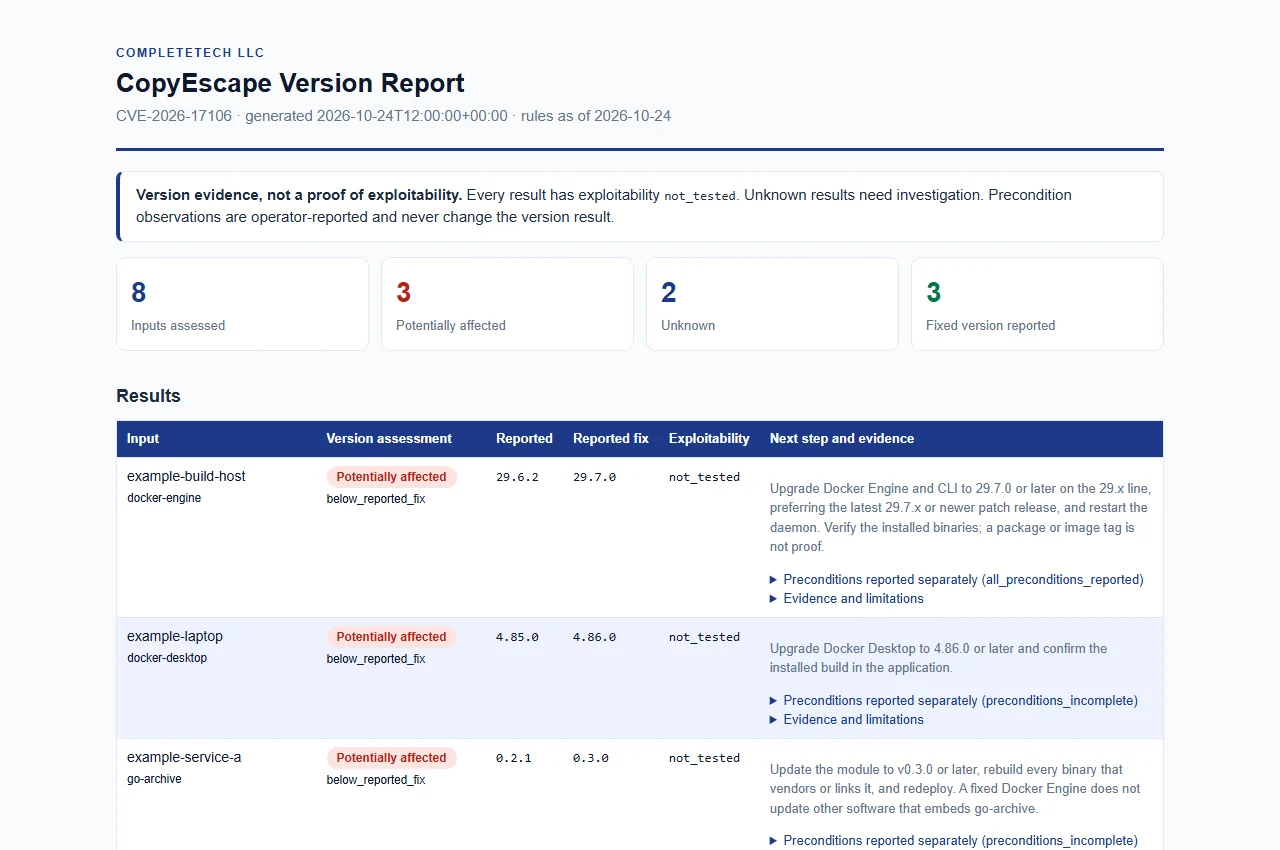
Exemplo sintético gerado a partir de entradas fictícias; não é uma avaliação real.
copyescape_status (o status da versão) é separado das observações de pré-condições e da explorabilidade.
| Status | Significado |
|---|---|
potentially_affected | A versão simples reportada está abaixo da correção reportada na única linha de lançamento coberta pelas fontes. Não confirma explorabilidade. |
fixed_version_reported | A versão simples reportada atende à correção reportada. Não é garantia de que o build implantado está corrigido. |
unknown | Versões ausentes, malformadas, pré-lançamento, qualificadas, de fornecedor/build personalizado, conflitantes, de intervalo disputado ou de linha não coberta. Revise-as; elas nunca alteram o código de saída. |
not_tested para todos os resultados.docker cp ou extração com go-archive, privilégios de escrita no sistema de arquivos do host) podem ser fornecidas como observações do operador. Elas são reportadas junto com o resultado da versão e nunca o alteram.unsupported_runtime não é usado: as fontes do fornecedor revisadas não publicam evidências de ciclo de vida para esses componentes neste contexto.x.y.z (com v inicial opcional) são comparadas; todo o resto permanece unknown.A lista completa de motivos de status de versão e campos do relatório está na referência.
Revisado em 2026-10-24 com base nas fontes primárias abaixo. As regras são um instantâneo offline datado (rules_as_of aparece em todo relatório); verifique novamente os avisos antes de confiar em uma cópia antiga desta ferramenta.
| Componente | Versão corrigida reportada | Linha avaliada | Fonte |
|---|---|---|---|
| Docker Engine / CLI | 29.7.0 | 29.x | Notas de lançamento do Docker Engine v29 |
| Docker Desktop | 4.86.0 | 4.x | Anúncios de segurança do Docker |
moby/go-archive | 0.3.0 | 0.x | Avisos do publicador e revisados no GitHub |
Tratamento de limites e restrições:








