
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit

 apogiatzis/docker-cve-2021-3156
Um ambiente docker para pesquisar CVE-2021-3156
 morpheuslord/cloudg
Mapeie, gere grafos e audite AWS, Azure e GCP a partir de uma única CLI. Cria um grafo de topologia, executa Prowler/Checkov/Trivy, associa os…
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond é uma utilidade que aproveita o Nuclei para realizar varreduras em toda a internet pelo custo de uma xícara de café.
 zwxxb/cve-2025-1974
Poc para Ingress RCE
 akhld/spark-exploit
Execução Arbitrária de Código em Cluster Apache Spark Não Protegido
 piratesshield/arise-xti
Pipeline de gestão de superfície de ataque externa orientado por IA: 28 módulos para reconhecimento, enumeração de subdomínios/DNS, varredura de…
 killswitch-gui/flask_heroku_redirector
template de redirecionador C2 flask heroku
 d3vzer0/cnc-relay
Projetos Docker para reter IPs de origem de beacon usando infraestrutura de retransmissão C2
 mandiant/vcsa-hardening-tool
Fortificação automatizada de Zero Trust e auditoria forense para o VMware vCenter Server Appliance (VCSA)
 joseluispino/hardstop
Implementação de referência para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Epistemic Andon Cord fora de…
 dinosn/pack2theroot-lab
# Laboratório Docker estilo CTF para CVE-2026-41651 (Pack2TheRoot): escalonamento local de privilégios via PackageKit permissive-polkit
 aquasecurity/scan-cve-2018-8115
Ferramenta CLI que verifica imagens Docker para CVE-2018-8115 verificando camadas em busca de arquivos maliciosos, ajudando a garantir pulls seguros…
 owasp/trisuella-aidlca-framework
Estrutura LLMSecOps governada por políticas que fornece SAST baseado em AST, verificação de segredos, verificações de supply-chain e CSPM multicloud,…
 elonma-china/lab-cve-2
10 laboratórios de pentest de CVE com Docker (5 ExploitDB / 3 PoC públicos / 2 zero-day)
 ossie-git/log4shell_sentinel
Um scanner inteligente para Log4Shell/Log4j/CVE-2021-44228
 movray/meles
Malware scanner for container images: daemonless, layer-aware, ClamAV and YARA
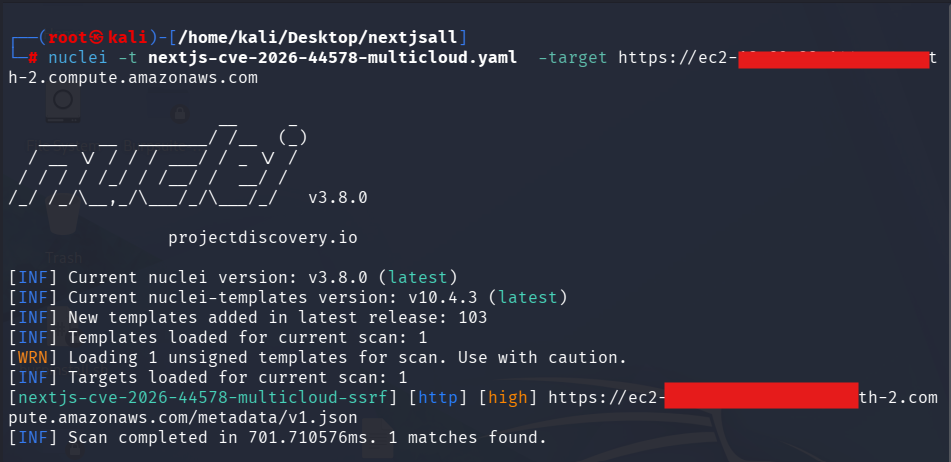 love07oj/nextjs-cve-2026-44578
Nuclei templates para deteção de CVE-2026-44578 (SSRF de Upgrade WebSocket no Next.js) com validação de metadados multi-cloud, fingerprinting do…
 shaoshi17/cve-2025-9074-docker-exploit
Uma poderosa ferramenta de exploração da API remota do Docker, para pesquisa de segurança e teste da vulnerabilidade CVE-2025-9074.








