
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
nextjs-cve-2026-44578 — Nuclei templates para deteção de CVE-2026-44578 (SSRF de Upgrade WebSocket no Next.js) com validação de metadados multi-cloud, fingerprinting do Next.js e workflows de scanning do mundo real. Inclui referências à pesquisa original NextSSRF e ferramentas de exploração. | Kitploit
Ferramentas/GitHubGitHub/love07oj/nextjs-cve-2026-44578
ReconhecimentoScanners de VulnerabilidadesExploraçãoSegurança WebFuzzingSegurança na Nuvem
GitHublove07oj/nextjs-cve-2026-44578

nextjs-cve-2026-44578

Nuclei templates para deteção de CVE-2026-44578 (SSRF de Upgrade WebSocket no Next.js) com validação de metadados multi-cloud, fingerprinting do Next.js e workflows de scanning do mundo real. Inclui referências à pesquisa original NextSSRF e ferramentas de exploração.

Compartilhar
Ver Repositório
7182há 6 mesesAinda não revisado

nextjs-cve-2026-44578

Modelos Nuclei para deteção de CVE-2026-44578 (Next.js WebSocket Upgrade SSRF) com validação de metadados multi-cloud, fingerprinting do Next.js e fluxos de trabalho de scanning do mundo real. Inclui referências à pesquisa original NextSSRF e ferramentas de exploração.

Modelos NextSSRF Nuclei

Modelos Nuclei para deteção de CVE-2026-44578 — uma vulnerabilidade SSRF do WebSocket Upgrade Handler do Next.js que afeta implementações Next.js self-hosted vulneráveis.
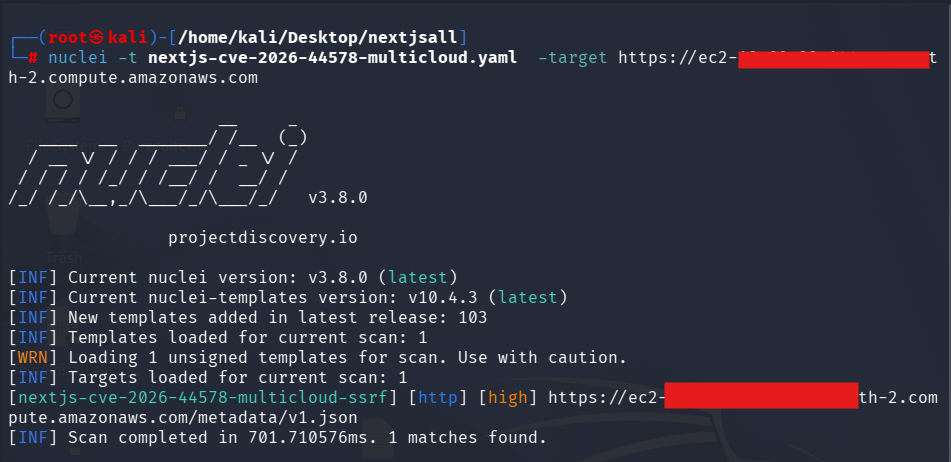


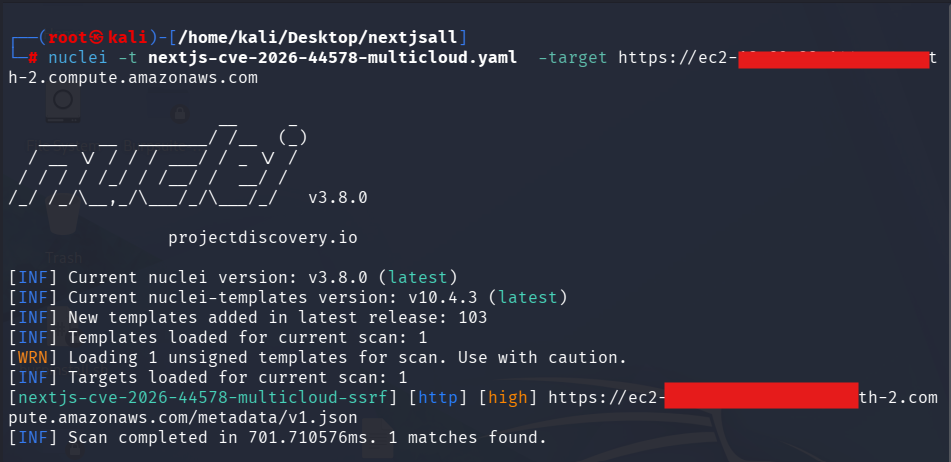
Exemplos de Deteção

Saída do Nuclei

Saída do Nuclei

!!EXPLOIT!! Deteção de Metadados

Deteção AWS

AWS Detectionn2


Este repositório contém modelos de deteção baseados em Nuclei.


Incluído

  • Modelos de deteção SSRF multi-cloud
  • Modelos de fingerprinting Next.js
  • Verificações seguras de validação de metadados
  • Modelos de fluxo de trabalho para Nuclei

Provedores de cloud suportados:

  • AWS
  • Azure
  • GCP
  • DigitalOcean
  • Oracle OCI

Lógica de Deteção

Os modelos usam requisições malformadas de URI absoluto juntamente com:

Connection: Upgrade
Upgrade: websocket

para acionar a lógica vulnerável de tratamento de upgrade WebSocket em implementações Next.js afetadas.

Os modelos de deteção validam:

  • Comportamento SSRF
  • Exposição de endpoint de metadados
  • Impressões digitais de proxy
  • Indicadores de resposta específicos da cloud

sem extrair credenciais ou segredos.


Ferramenta de Exploração Original

Créditos aos pesquisadores e autores originais da ferramenta:

  • ynsmroztas/nextssrf

Uso Seguro

Estes modelos são destinados apenas para:

  • Testes de segurança autorizados
  • Programas de bug bounty
  • Validação defensiva
  • Verificação de inventário de ativos

Apenas escaneie sistemas que você possui ou para os quais tenha permissão explícita para testar.


Aviso Legal

Este repositório é fornecido apenas para fins educacionais e de testes de segurança autorizados.

Os mantenedores não são responsáveis pelo uso indevido, scanning não autorizado ou atividades ilegais realizadas com estes modelos.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




