
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit
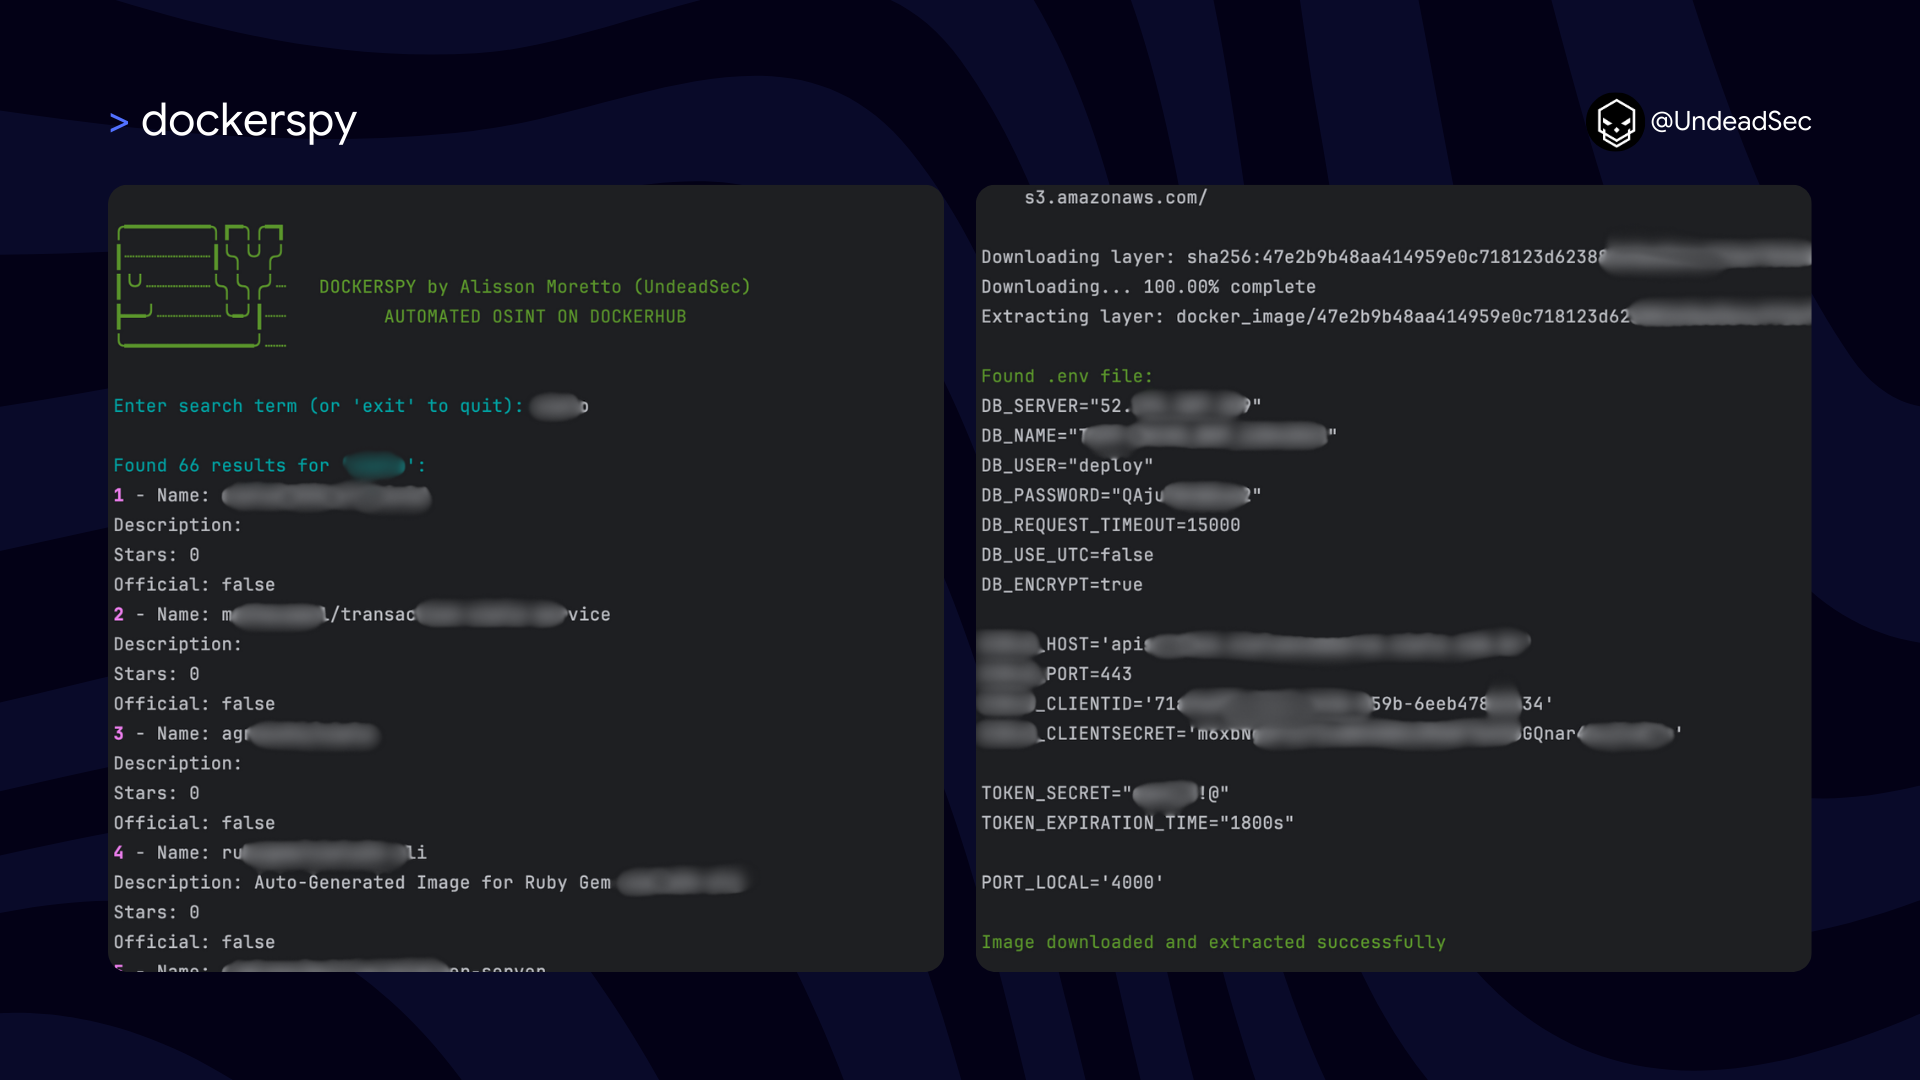
 undeadsec/dockerspy
Escaneia imagens do Docker Hub usando padrões de regex para extrair segredos expostos, chaves privadas e tokens de autenticação para auditoria de…
 h4wkst3r/adokit
Kit de ataque modular que explora a API REST do Azure DevOps para reconhecimento, escalonamento de privilégios e persistência usando cookies ou PATs…
 wiz-sec-public/cloud-middleware-dataset
Conjunto de dados selecionado de agentes de middleware em nuvem instalados pela AWS, Azure e GCP, documentando vulnerabilidades passadas, privilégios…
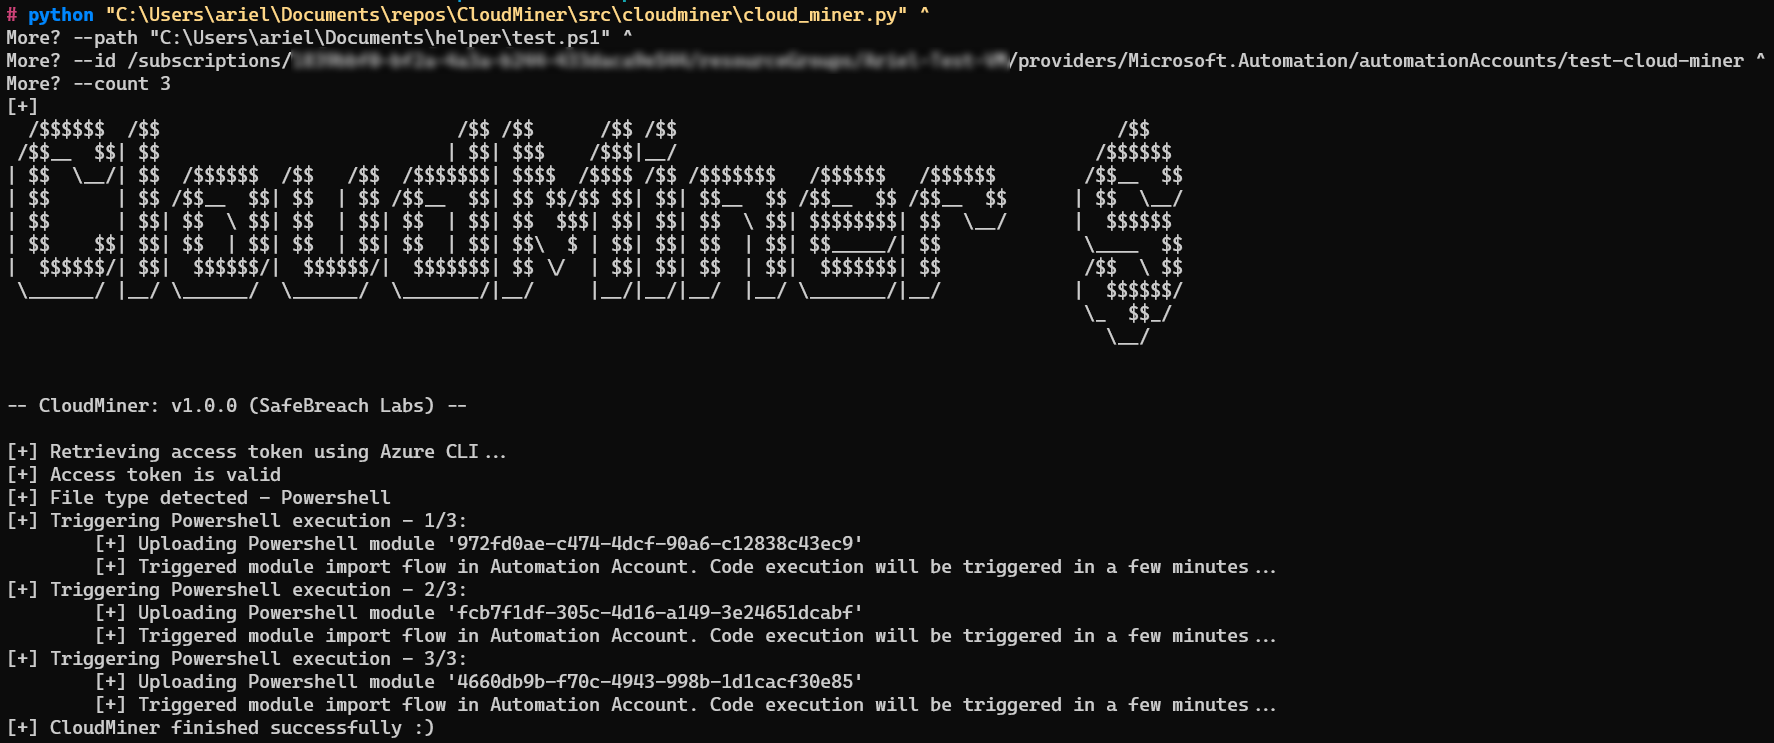 safebreach-labs/cloudminer
Executar código usando o serviço Azure Automation sem ser cobrado
 tenable/cnappgoat
CNAPPgoat é um projeto de código aberto projetado para provisionar de forma modular componentes vulneráveis por design em ambientes de nuvem.
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 chithi-dev/chithi
O projeto de compartilhamento de arquivos criptografados da próxima geração
 owasp/iot-security-verification-standard-isvs
OWASP IoT Security Verification Standard (ISVS)
 luemmelsec/apex
Framework de Pós-Exploração Azure
 linnix-os/linnix
Observabilidade Linux com tecnologia eBPF e detecção de incidentes por IA. Licenciado sob AGPL-3.0.
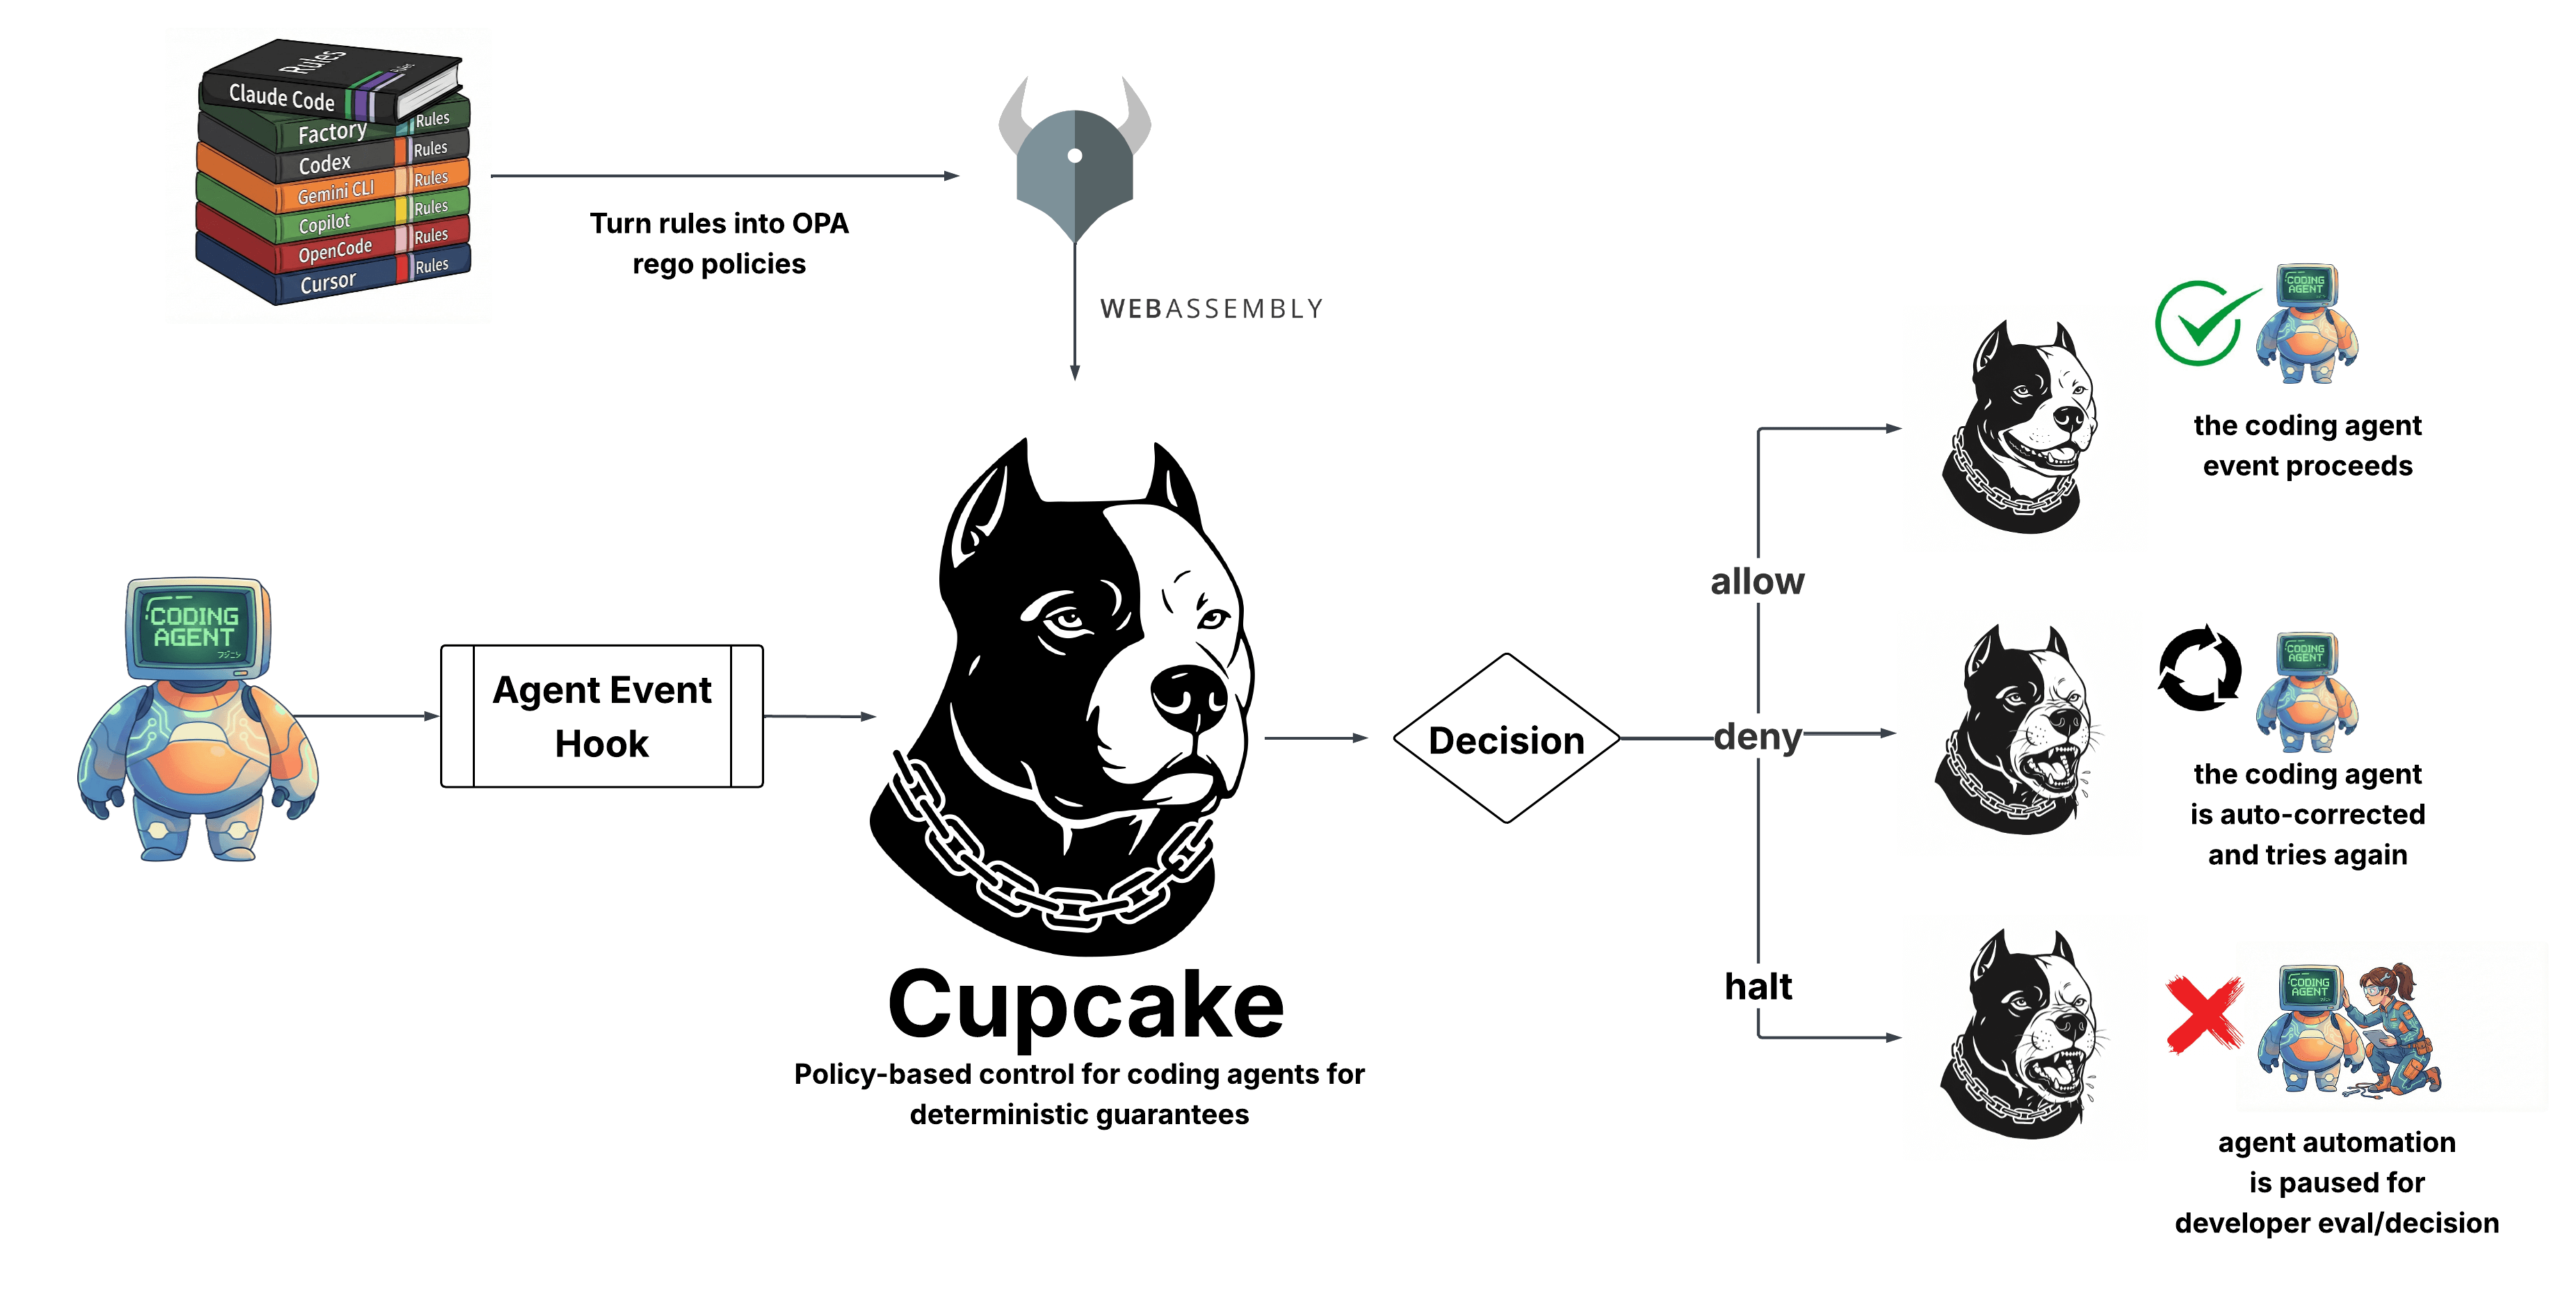 eqtylab/cupcake
Uma camada nativa de aplicação de políticas para agentes de codificação de IA. Construído sobre OPA/Rego.
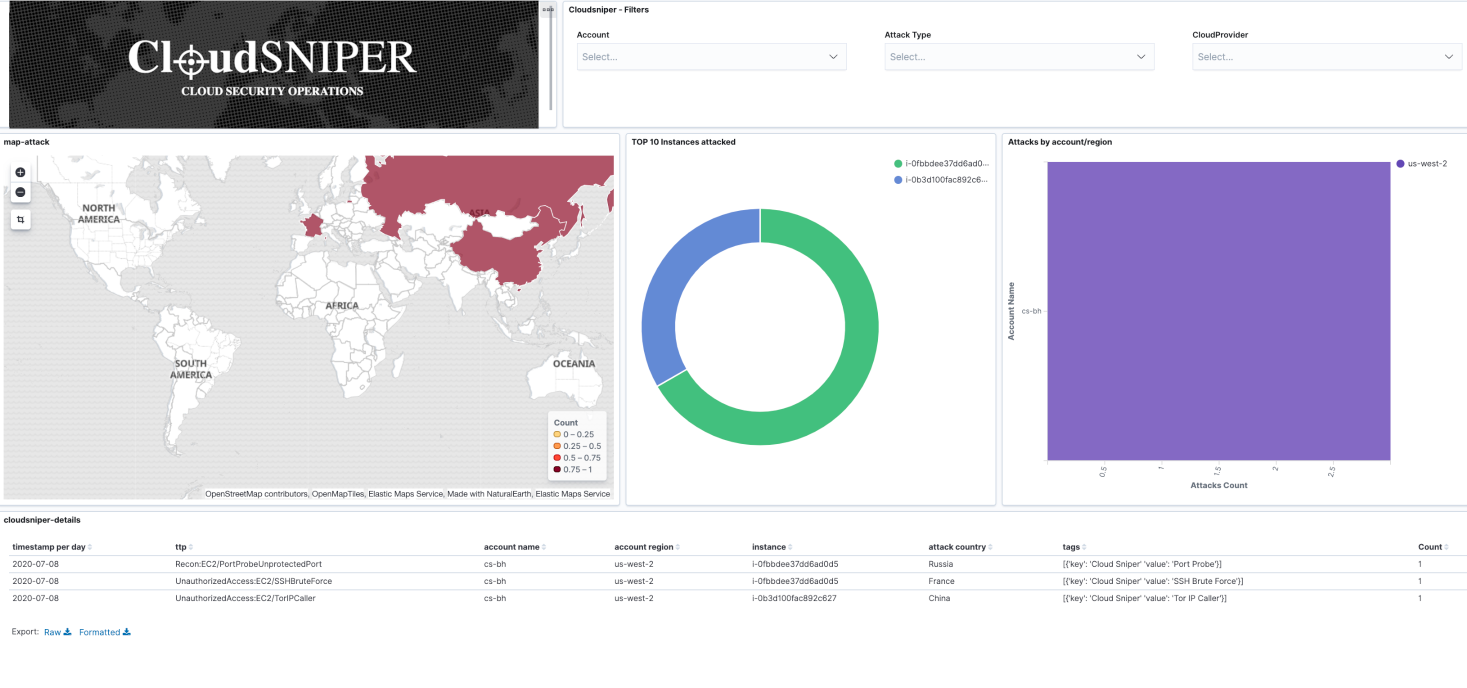 cloud-sniper/cloud-sniper
Plataforma de detecção como código que automatiza a resposta a incidentes de segurança em nuvem, correlacionando artefatos, analisando IOCs e…
 facebookincubator/bpfjailer
Controle de Acesso Obrigatório e jailer baseados em eBPF LSM
 synacktiv/mindmaps
Mapa mental do Azure para testes de penetração
 heroku/terrier
Terrier é uma ferramenta de análise de imagens e contêineres que pode ser usada para escanear imagens e contêineres a fim de identificar e verificar…
 owasp/serverless-top-10-project
Top 10 Serverless do OWASP
 amlalabs/amla-sandbox
Sandbox WASM com aplicação de capacidades para código de agentes de IA. Agentes só podem chamar ferramentas explicitamente fornecidas com restrições…
 owasp/openshield
CSPM de código aberto para Azure - faça varredura em busca de configurações incorretas e criptografia insegura para quantum, mapeie os achados para…








