
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cupcake — Uma camada nativa de aplicação de políticas para agentes de codificação de IA. Construído sobre OPA/Rego. | Kitploit
Ferramentas/GitHubGitHub/eqtylab/cupcake
Segurança na NuvemDevSecOpsSegurança da Cadeia de SuprimentosSegurança de IA
GitHubeqtylab/cupcake

cupcake

Uma camada nativa de aplicação de políticas para agentes de codificação de IA. Construído sobre OPA/Rego.

Ver Repositório
2852325há 7 mesesRevisado pelo Kitploit
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Cupcake

Logotipo do Cupcake

Faça os agentes de IA seguirem as regras.
Docs License Tests SLSA 3

Camada de aplicação de políticas para agentes de IA; que proporciona melhor desempenho e segurança sem consumir contexto do modelo.

  • Seguimento determinístico de regras para seus agentes. Exemplos Interativos
  • Melhor desempenho ao mover as regras para fora do contexto e para políticas como código.
  • Disparar alertas e colocar agentes ruins em modo de espera quando violam regras repetidamente.

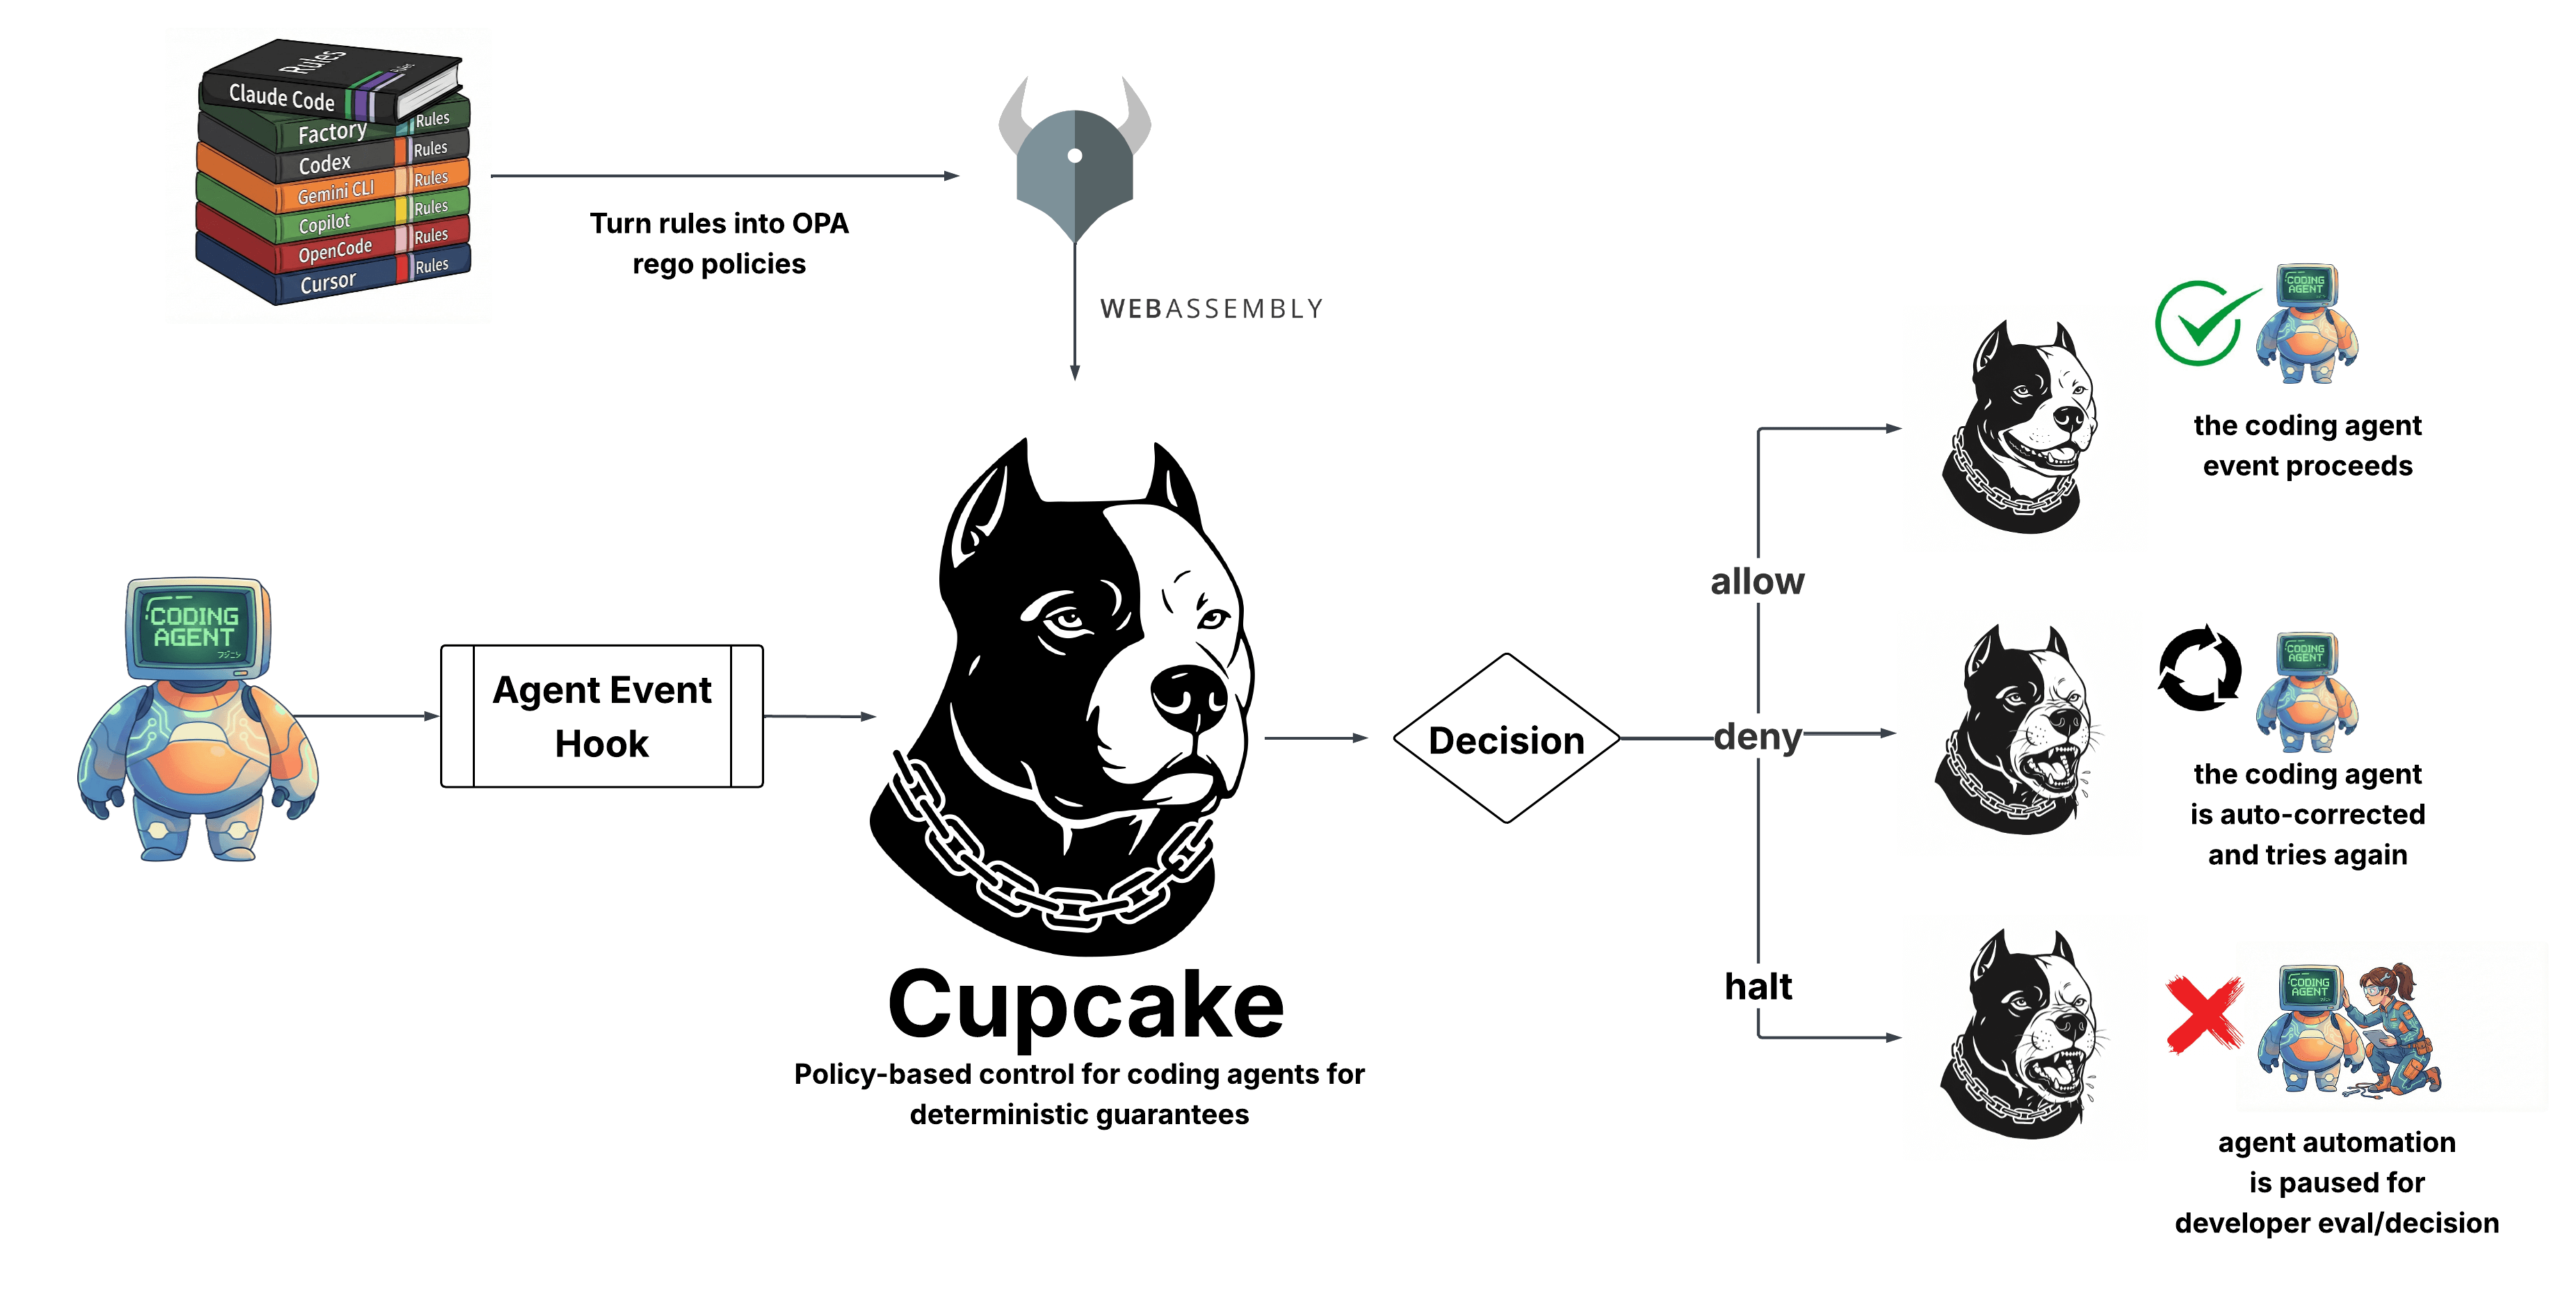
O Cupcake intercepta eventos de agentes e os avalia contra regras definidas pelo usuário escritas em Open Policy Agent (OPA) Rego. Ações dos agentes podem ser bloqueadas, modificadas e autocorrigidas fornecendo feedback útil ao agente. Benefícios adicionais incluem automação reativa para tarefas que você não precisa depender do agente para realizar (como linting após uma edição de arquivo).

Atualizações

2025-12-10: Lançamento oficial de código aberto. O roadmap será produzido no primeiro trimestre de 2026.

2025-04-04: Produzimos a solicitação de funcionalidade para Hooks do Claude Code. O alinhamento em tempo de execução requer integração nos harnesses dos agentes, e nos afastamos do monitoramento em nível de sistema de arquivos e SO do comportamento do agente (PoC inicial do cupcake).

Harnesses de Agentes Suportados

O Cupcake fornece integrações nativas leves para múltiplos agentes de codificação de IA:

HarnessStatusGuia de Integração
Claude Code✅ Totalmente SuportadoGuia de Configuração
Cursor✅ Totalmente SuportadoGuia de Configuração
Factory AI✅ Totalmente SuportadoGuia de Configuração
OpenCode✅ Totalmente SuportadoGuia de Configuração
AMPEm breveAguardando lançamento
Gemini CLIEm breveAguardando lançamento

Cada harness usa formatos de eventos nativos. Semelhante ao terraform, as políticas são separadas por harness (policies/claude/, policies/cursor/, policies/factory/, policies/opencode/) para garantir clareza e acesso total a capacidades específicas do harness. Se um harness específico não for suportado, é porque ele não possui meios para integração em tempo de execução.

Vinculações de Linguagem

O Cupcake pode ser incorporado em aplicações JavaScript de agentes através de vinculações nativas. Isso permite integração com frameworks de agentes baseados na web como LangChain, Google ADK, NVIDIA NIM, Vercel AI SDK e mais.

LinguagemVinculação
TypeScript./cupcake-ts

Como Funciona

O Cupcake atua como uma camada de aplicação entre seus agentes de codificação e seu ambiente de execução por meio de hooks diretamente no caminho de ação do agente.
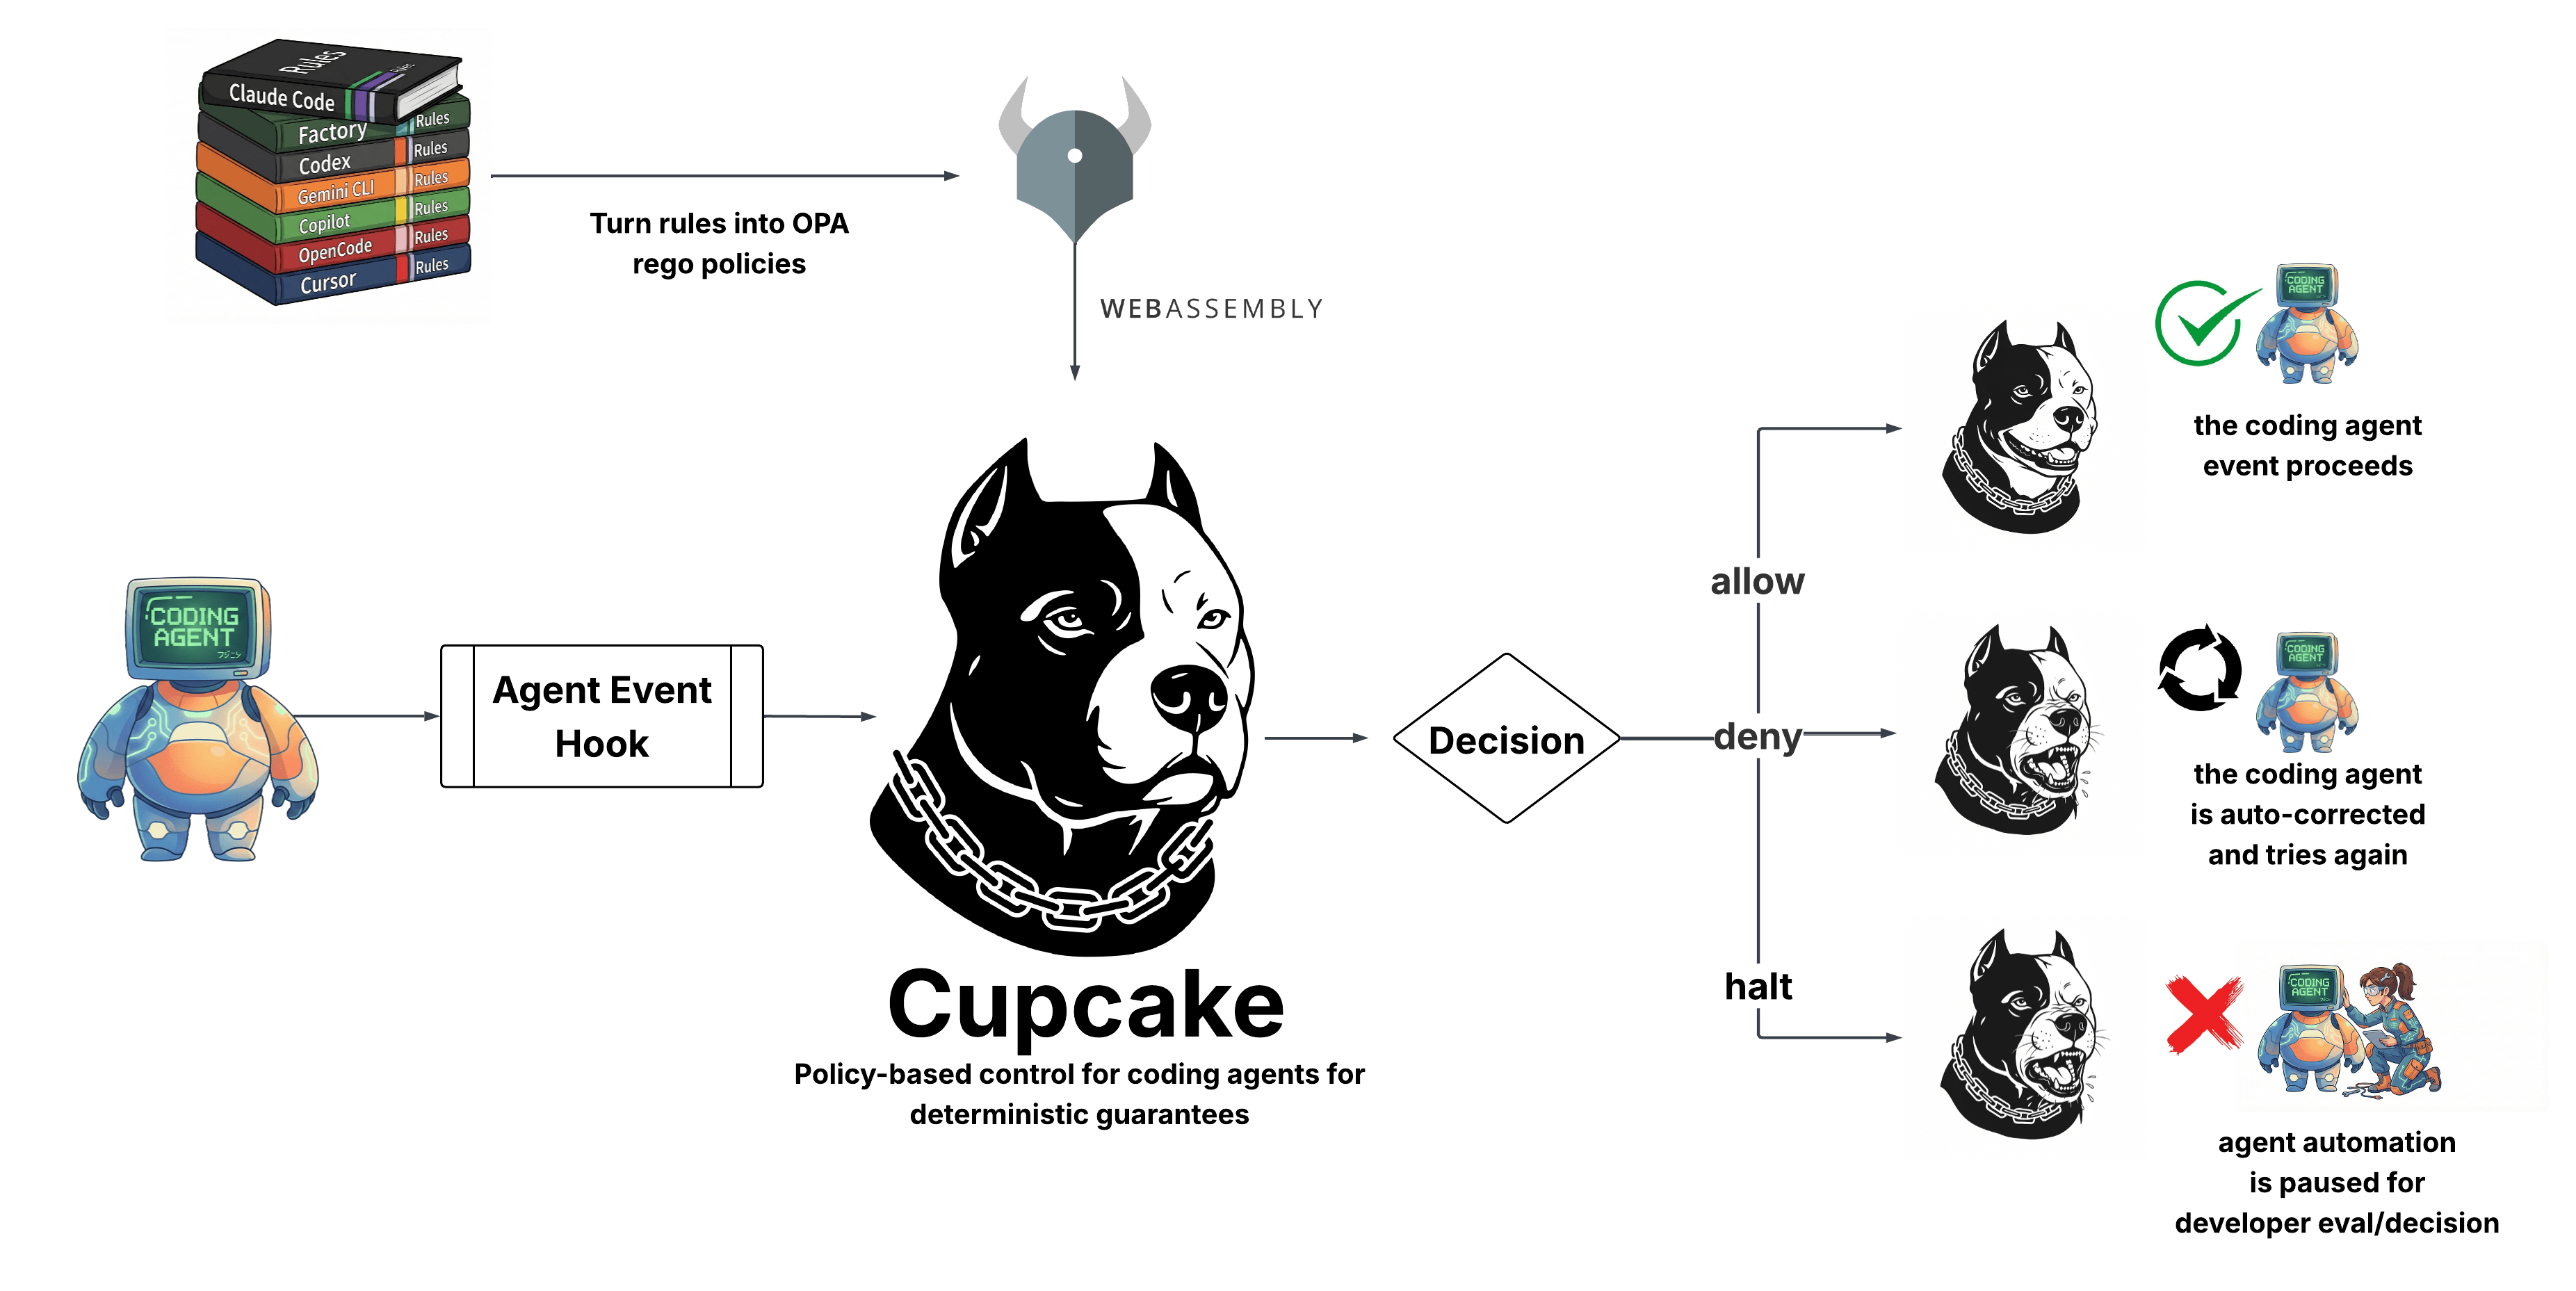
Arquitetura de segurança de hooks de agentes do Cupcake

Agent → (proposed action) → Cupcake → (policy decision) → Agent runtime

  1. Interceptação: O agente se prepara para executar uma ação/chamada de ferramenta (por exemplo, git push, fs_write).
  2. Enriquecimento: O Cupcake coleta Sinais em tempo real — fatos do ambiente como o branch Git atual, status de CI ou metadados de banco de dados.
  3. Avaliação: A ação e os sinais são empacotados em uma entrada JSON e avaliados contra suas políticas Wasm em milissegundos.

Avaliação Determinística e Não Determinística

O Cupcake suporta dois modelos de avaliação:

  1. Políticas Determinísticas: As políticas são escritas em OPA/Rego e compiladas para WebAssembly (Wasm) para avaliação rápida e em ambiente isolado. Guia de Escrita de Políticas para detalhes de implementação.
  2. LLM‑as‑Judge (LLM como Juiz): Para uma supervisão mais simples, porém mais avançada, de suas regras, o Cupcake pode intervir por meio de um LLM ou agente secundário para avaliar como uma ação deve proceder. Guia Cupcake Watchdog para detalhes de implementação.

Decisões e Feedback

Com base na avaliação, o Cupcake retorna uma das cinco decisões para o runtime do agente, juntamente com uma mensagem legível por humanos:

  • Permitir (Allow): A ação prossegue. Opcionalmente, o Cupcake pode injetar Contexto (por exemplo, "Lembre-se: você está no branch main") para guiar o comportamento subsequente sem bloquear. Nota: A injeção de contexto é suportada no Claude Code e Factory AI, mas não no Cursor.
  • Modificar (Modify): A ação prossegue com entrada transformada. As políticas podem sanitizar comandos, adicionar flags de segurança ou impor convenções antes da execução. Nota: Suportado apenas no Claude Code e Factory AI.
  • Bloquear (Block): A ação é interrompida. O Cupcake envia Feedback explicando por que foi bloqueada (por exemplo, "Os testes devem passar antes de enviar"), permitindo que o agente se autocorrija.
  • Avisar (Warn): A ação prossegue, mas um aviso é registrado ou exibido.
  • Exigir Revisão (Require Review): A ação pausa até que um humano a aprove.

Por que Cupcake?

Baixar ferramenta