
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit
 milesrichardson/docker-onion-nmap
Varrer serviços ocultos .onion com nmap usando Tor, proxychains e dnsmasq em um container Docker alpine mínimo.
 rhinosecuritylabs/gcpbucketbrute
Um script para enumerar buckets do Google Storage, determinar qual acesso você tem a eles e determinar se é possível escalar privilégios.
 azuread/azureadassessment
Conjunto de ferramentas para avaliar o estado e a configuração de um locatário do Azure AD.
 bishopfox/cloudfoxable
Crie seu próprio playground de testes de penetração AWS vulnerável por design.
 beetlechunks/spoolsploit
Uma coleção de exploits do spooler de impressão do Windows containerizados com outros utilitários para exploração prática.
 scille/parsec-cloud
Compartilhamento de arquivos de código aberto, semelhante ao Dropbox, com criptografia completa no cliente!
 aaaguirrep/offensive-docker
Offensive Docker é uma imagem com as ferramentas ofensivas mais utilizadas para criar um ambiente de forma fácil e rápida para lançar avaliações…
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 legit-labs/legitify
Detecte e corrija configurações incorretas e riscos de segurança em todos os seus ativos do GitHub e GitLab
 eilonh/s3crets_scanner
Scanner automatizado que caça segredos (chaves de API, credenciais) acidentalmente enviados para buckets S3 públicos, usando truffleHog3 para…
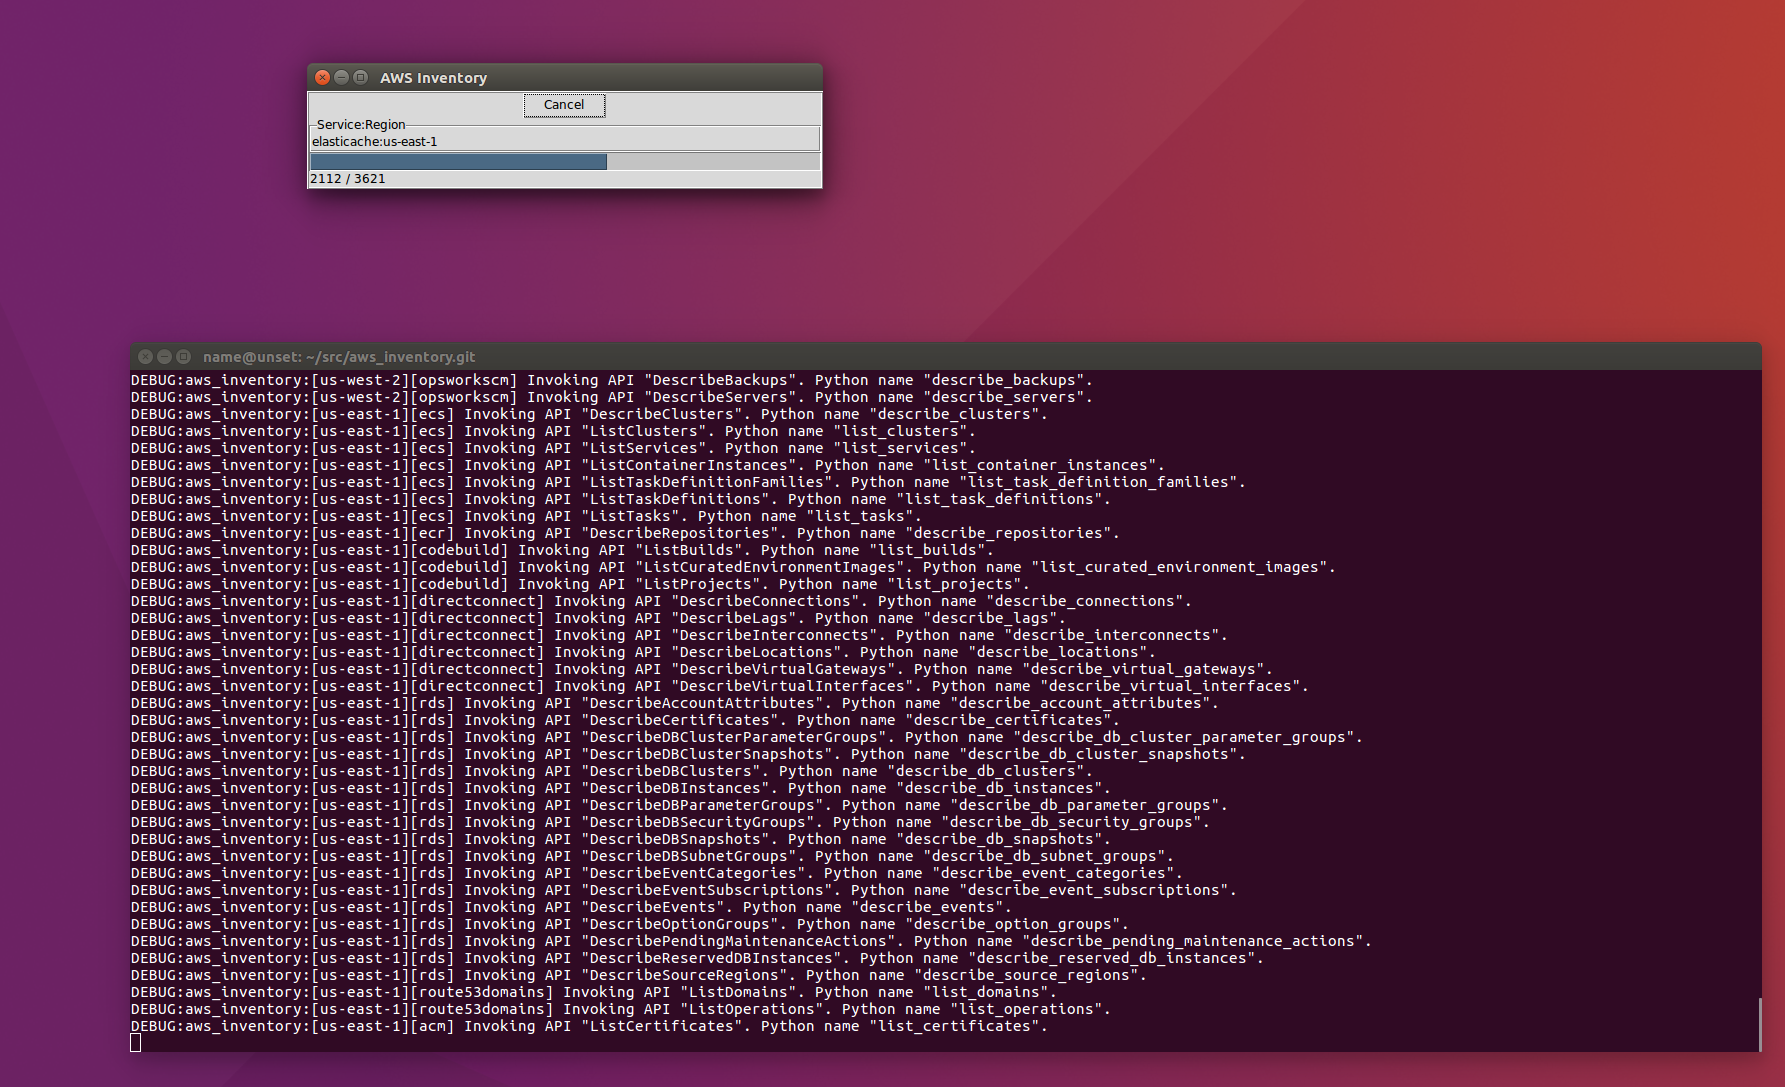 nccgroup/aws-inventory
Descubra recursos criados em uma conta AWS.
 duggytuxy/syswarden
Orquestrador de segurança Linux local ao host que aplica política nftables com telemetria HIDS/HIPS, feeds limitados de inteligência de ameaças,…
 natlas/natlas
Gerenciamento de Superfície de Ataque desde antes de Gerenciamento de Superfície de Ataque existir
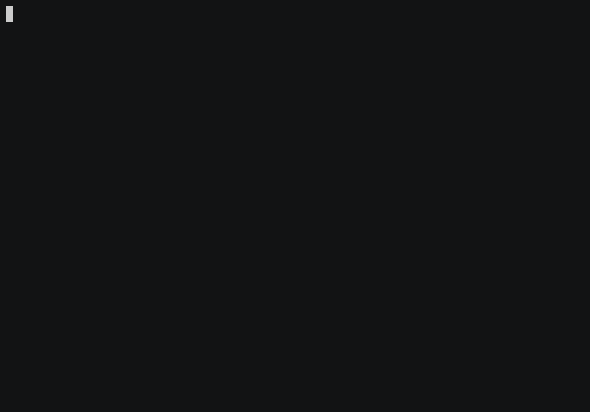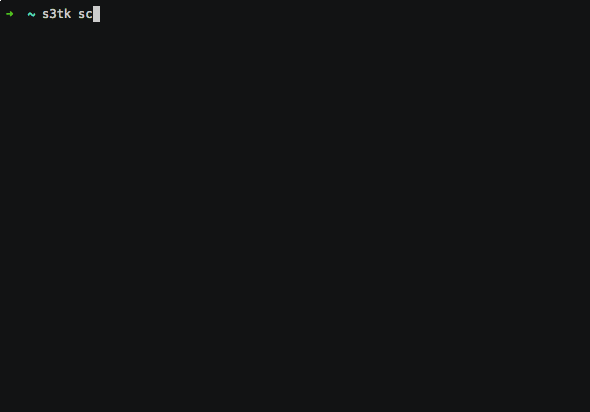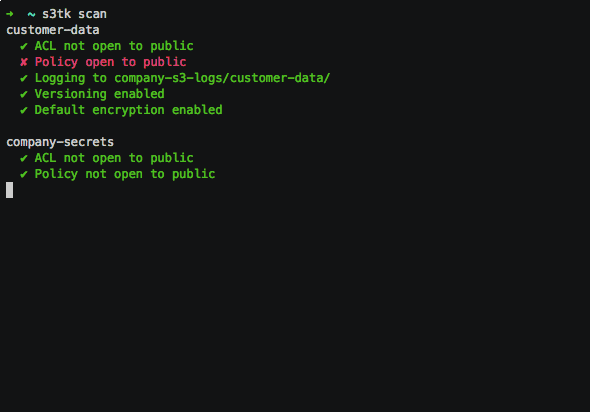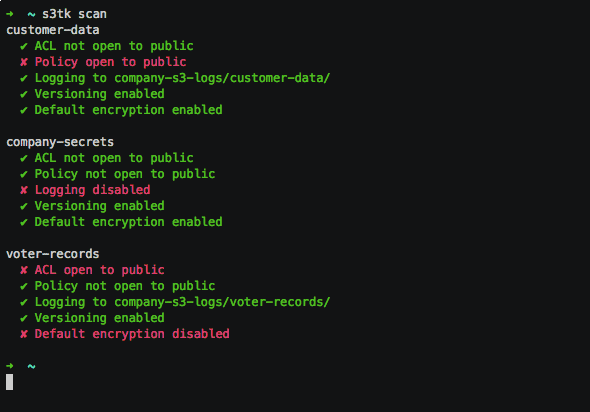 ankane/s3tk
Um kit de ferramentas de segurança para Amazon S3
 0x4d31/honeylambda
honeyλ - uma aplicação serverless simples, projetada para criar e monitorar endpoints HTTP falsos (ou seja, URL honeytokens) automaticamente, sobre…
 ine-labs/gcpgoat
GCPGoat : Uma Infraestrutura GCP Deliberadamente Vulnerável
 cr0hn/festin
FestIn - Scanner de Buckets S3 Abertos
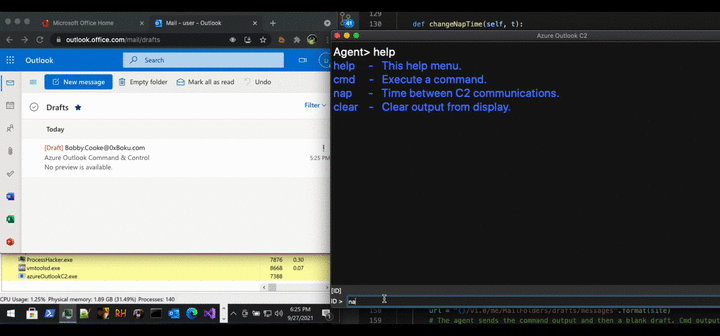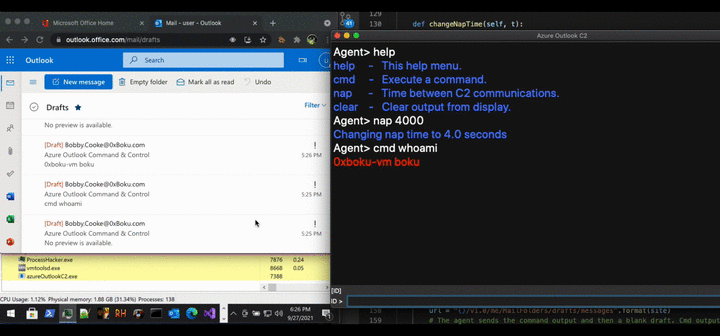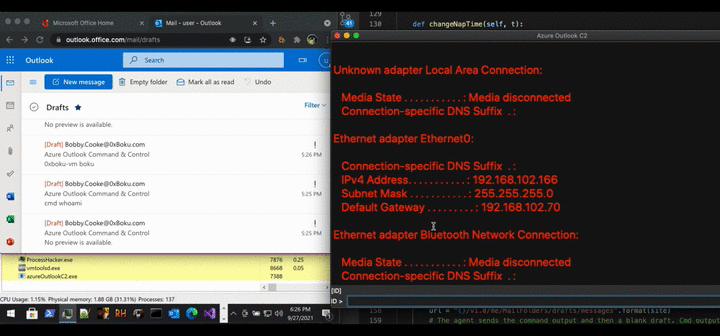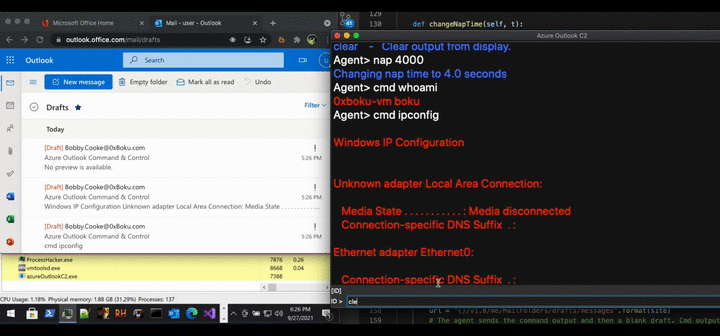 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Controle remotamente um dispositivo Windows comprometido a partir da sua caixa de correio do Outlook.…








