
 #1
Ferramentas para auditar configurações, permissões e serviços em plataformas de nuvem (IaaS, PaaS).
Recomendado pelo Kitploit
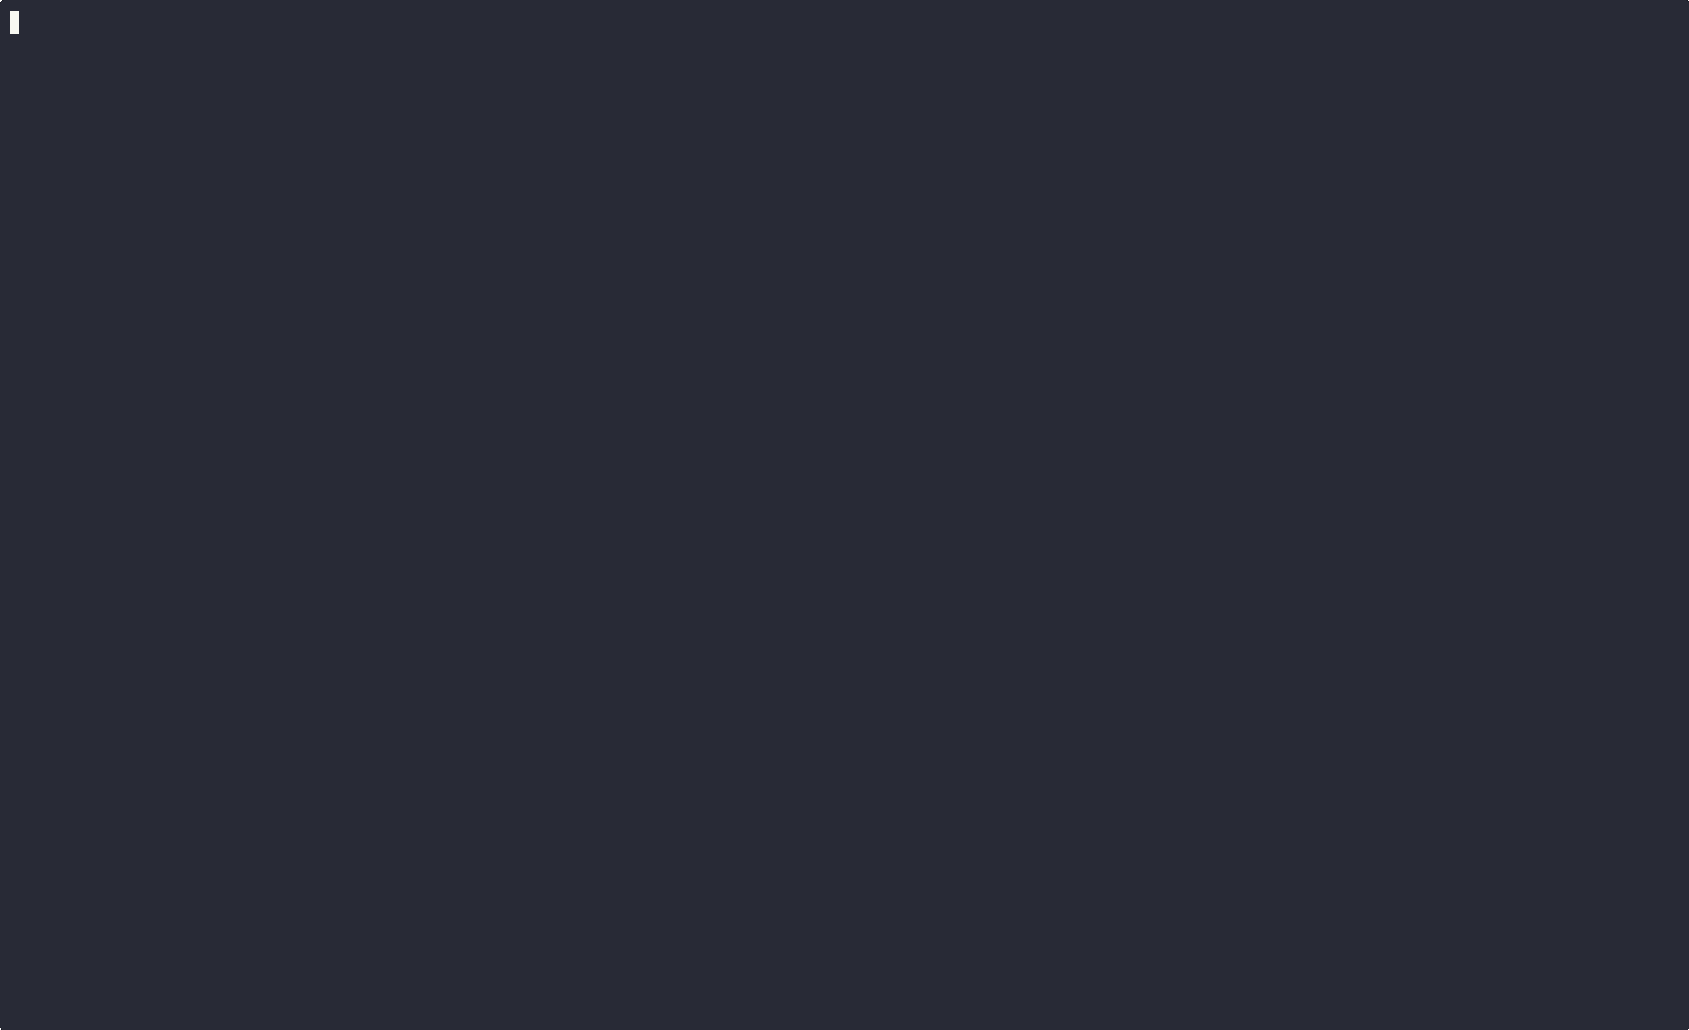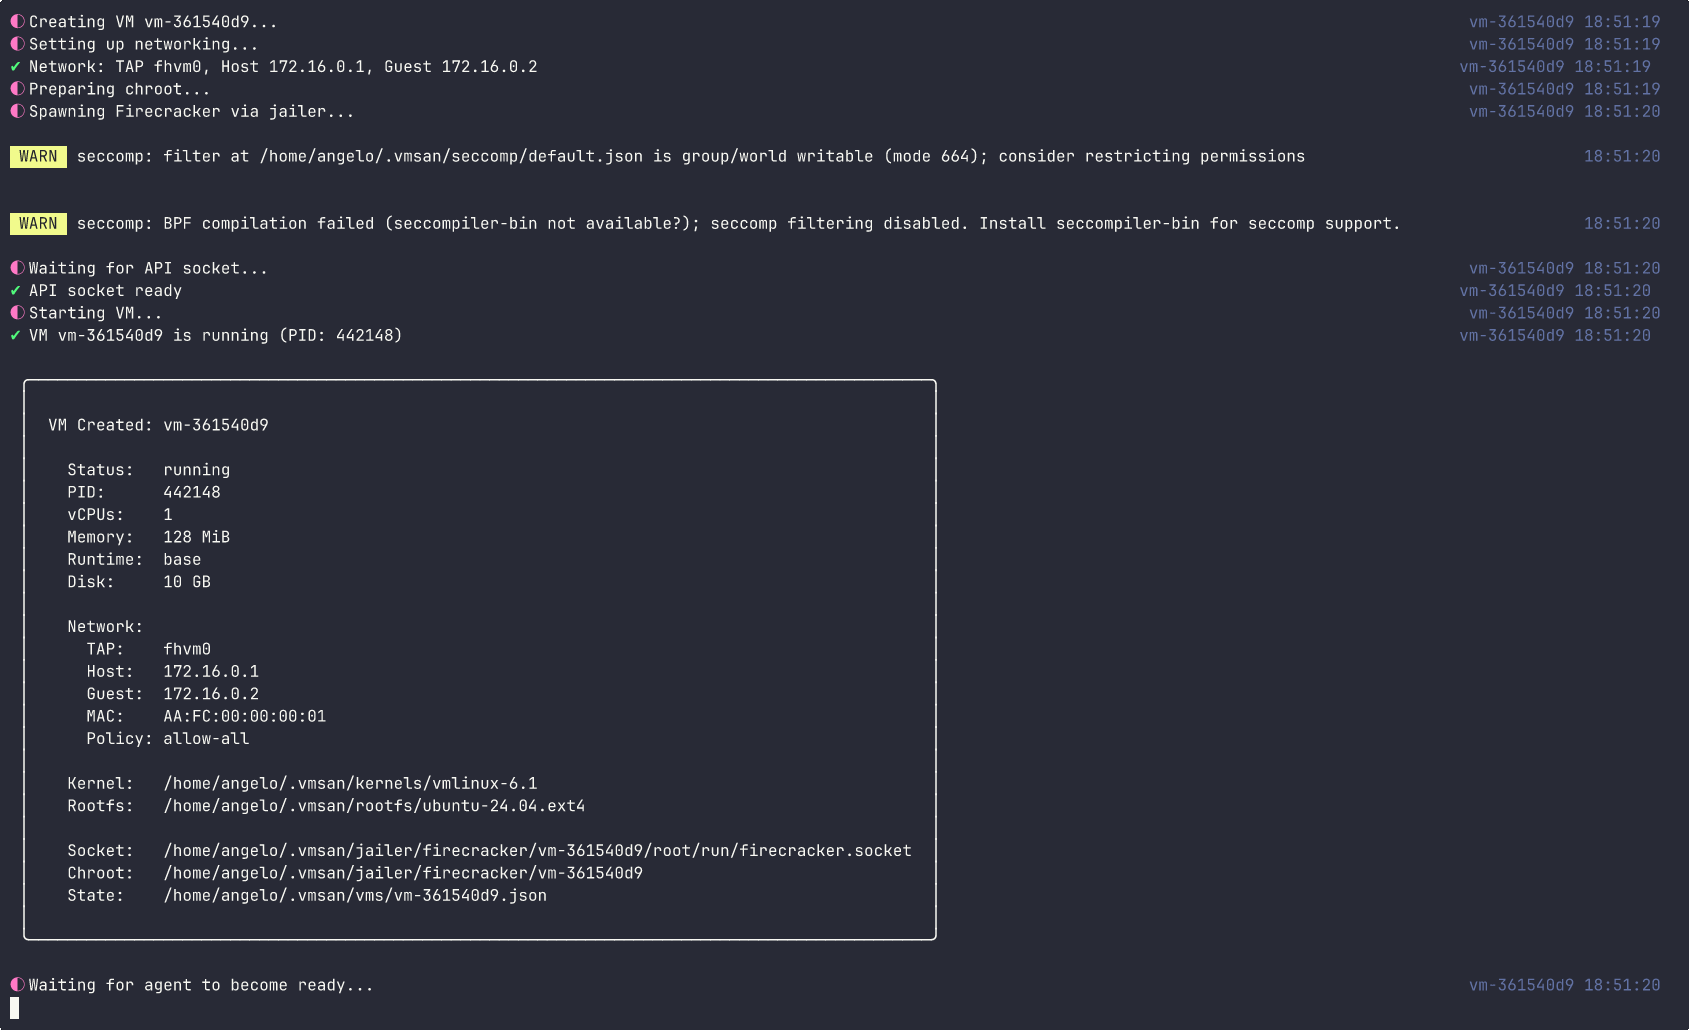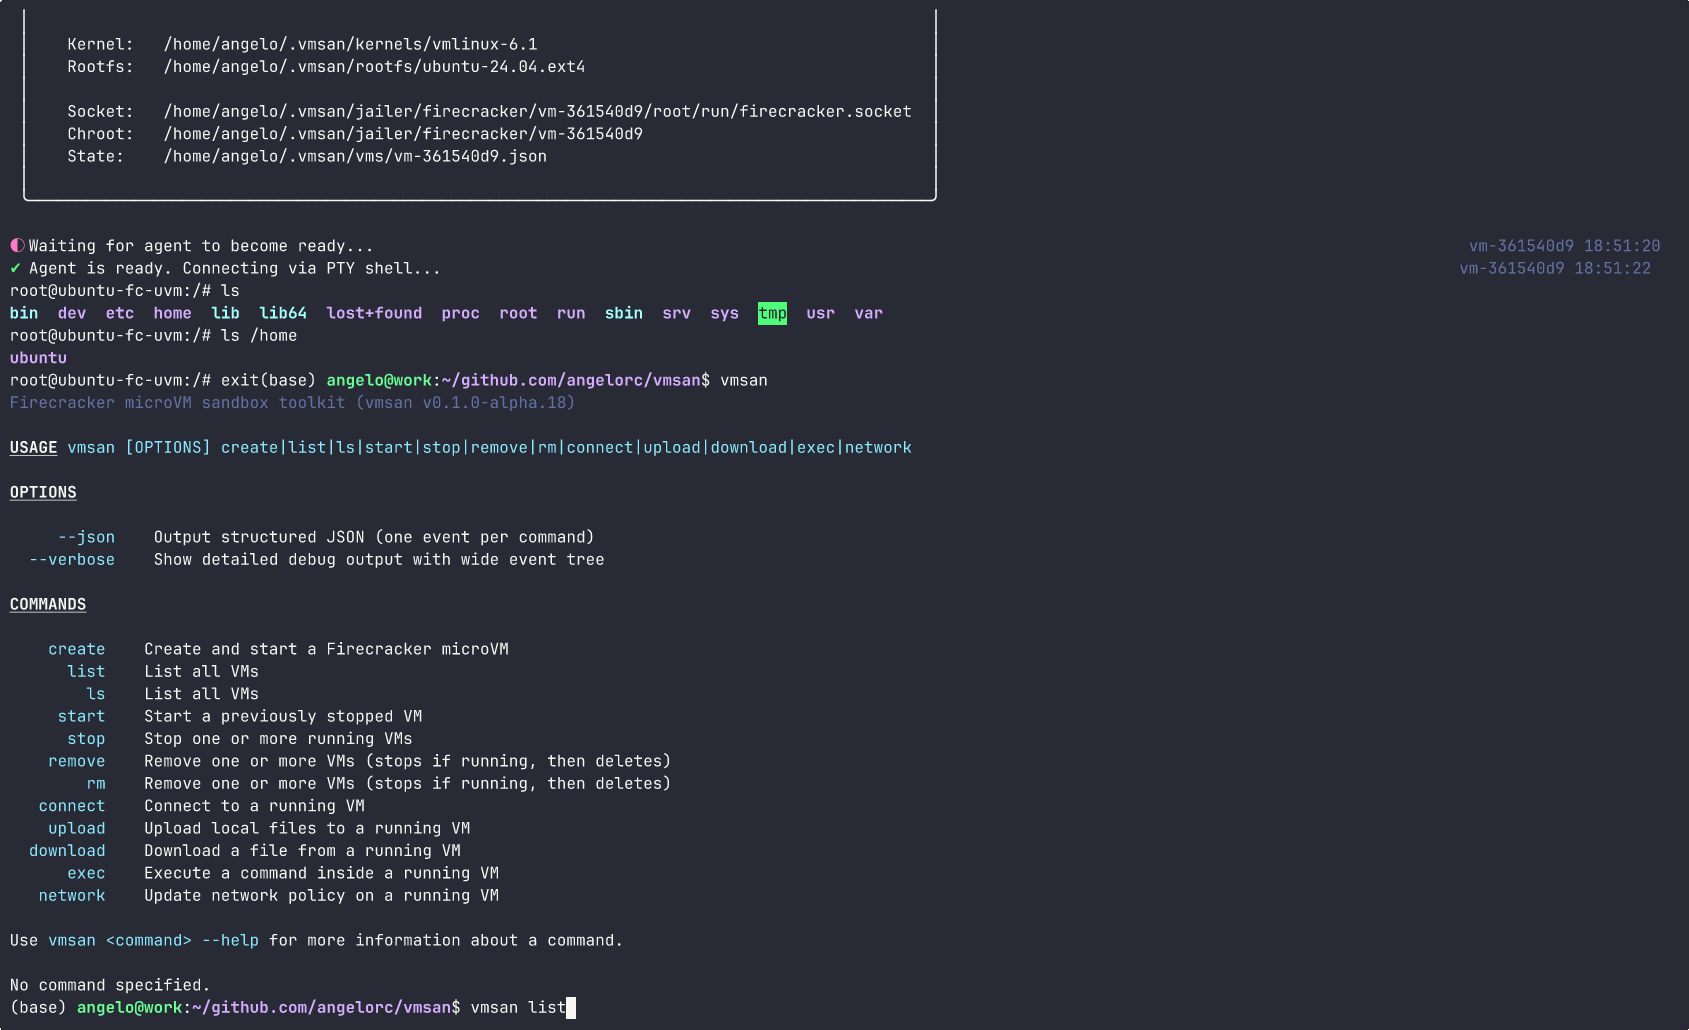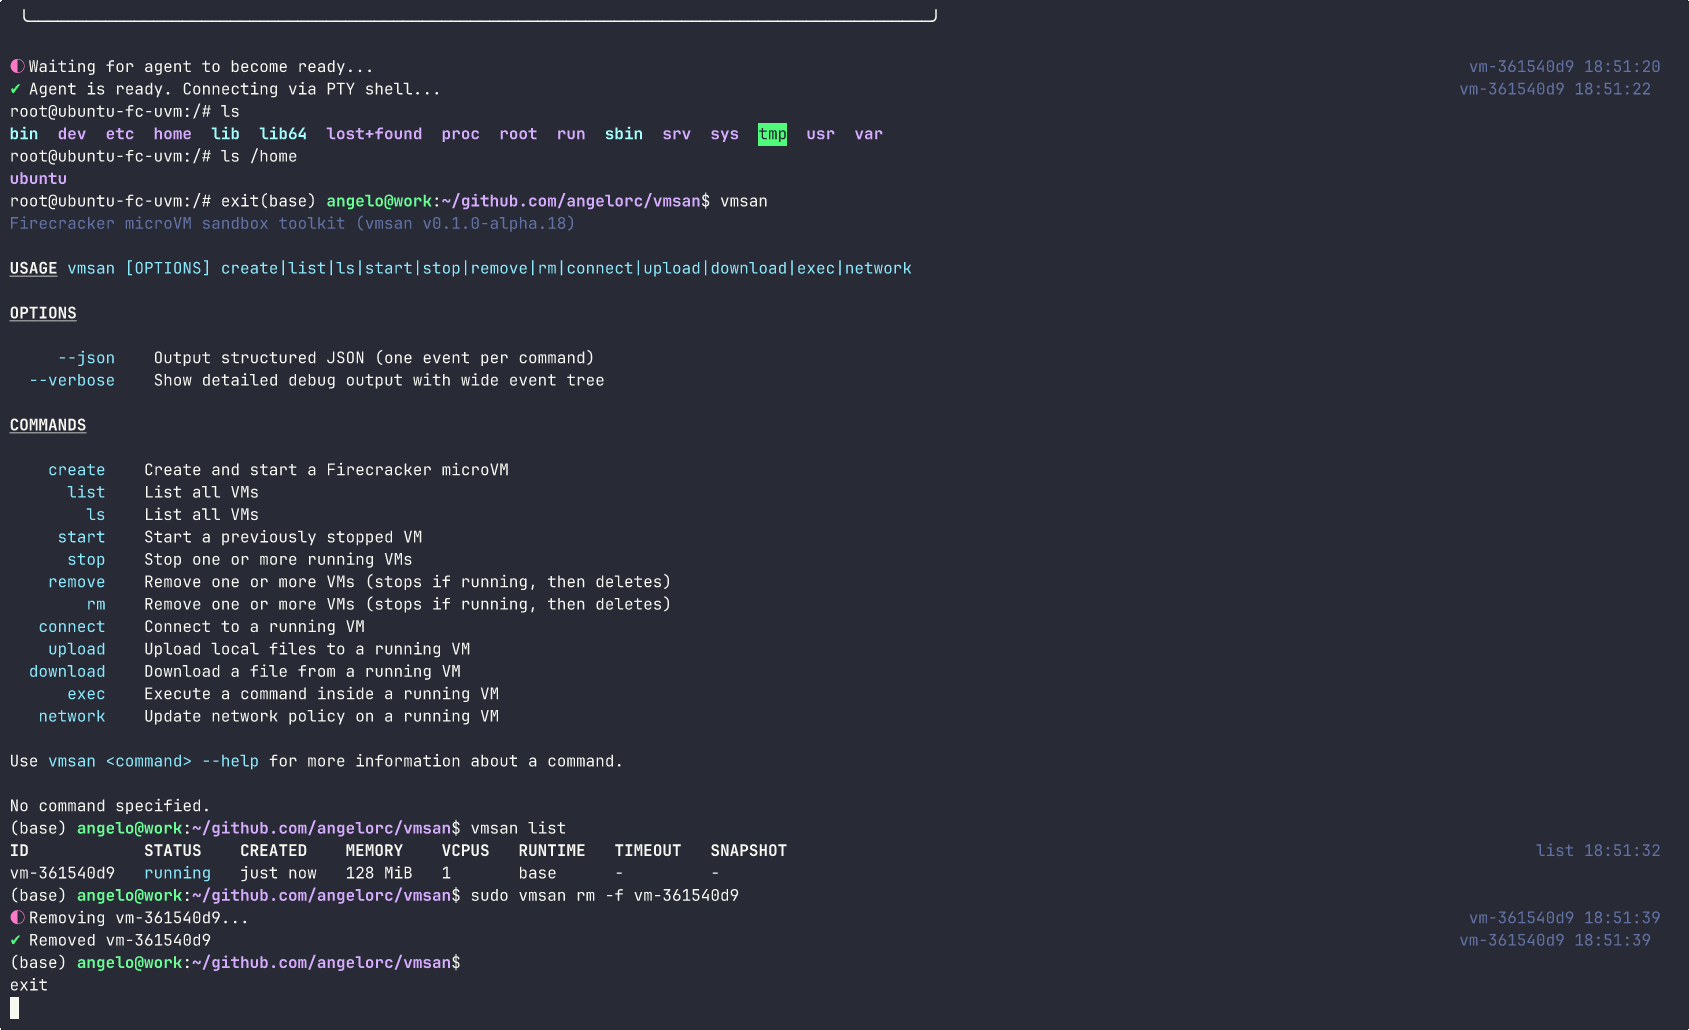
 angelorc/vmsan
Firecracker simplificado. Inicie microVMs seguras em milissegundos, da instalação ao shell interativo em um único comando.
 virtualsamuraii/flyphish
Implemente uma infraestrutura de phishing em tempo real.
 logisek/azureadenumeration
Enumeração não autenticada do Microsoft Entra ID (Azure AD)
 tayontech/scope
Conjunto de agentes de IA para purple teaming de segurança em nuvem, executado dentro do Claude Code, Gemini CLI e Codex.
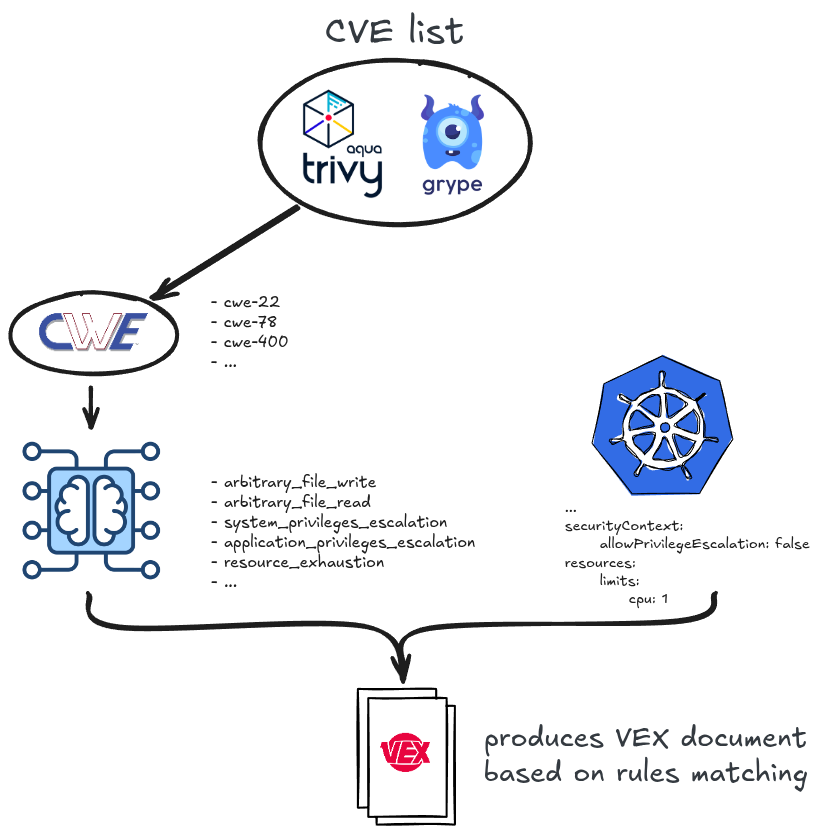 alegrey91/vex8s
Suprimir vulnerabilidades aplicando contexto Kubernetes a varreduras
 radkawar/aws-firmware-dump
Adquire os discos EBS de uma AMI da AWS que você pode iniciar, transmitindo snapshots via APIs diretas do EBS para um bucket S3 privado com…
 qmadev/tf-mythic-azure
Implantando automaticamente o Mythic C2 no Azure utilizando Terraform
 xlab-si/iac-scan-runner
Serviço que verifica sua Infraestrutura como Código em busca de vulnerabilidades comuns.
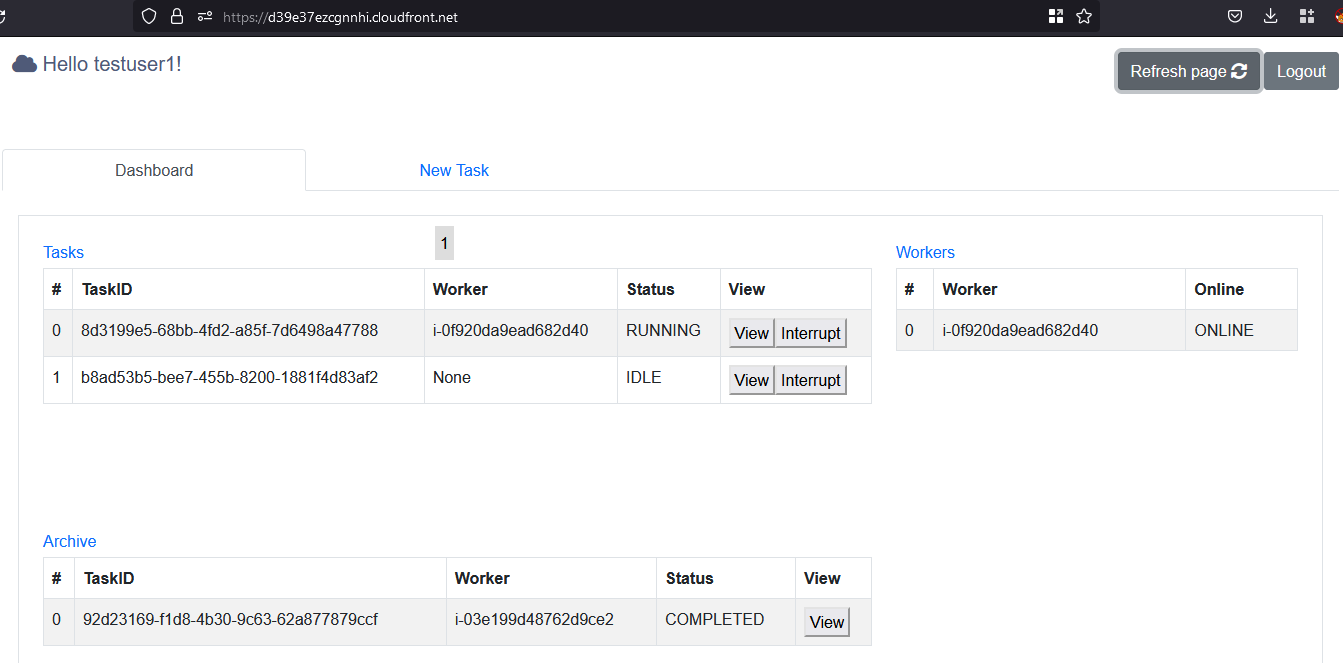 nccgroup/cowcloud
Solução serverless AWS para distribuir cargas de trabalho de reconhecimento e varredura de vulnerabilidades. Envie tarefas pela interface web;…
 wearecloudar/s3-account-search
Pesquisa de Conta S3
 aquasecurity/trivy-plugin-aqua
Plugin para integrar o Trivy com a plataforma Aqua Security para escanear IaC, pipelines e dependências em busca de vulnerabilidades e configurações…
 rootsecdev/secretsstalker
Avaliação somente leitura de credenciais de aplicativo do Entra ID: enumera permissões do Graph, RBAC do Azure e dados de nuvem acessíveis e, em…
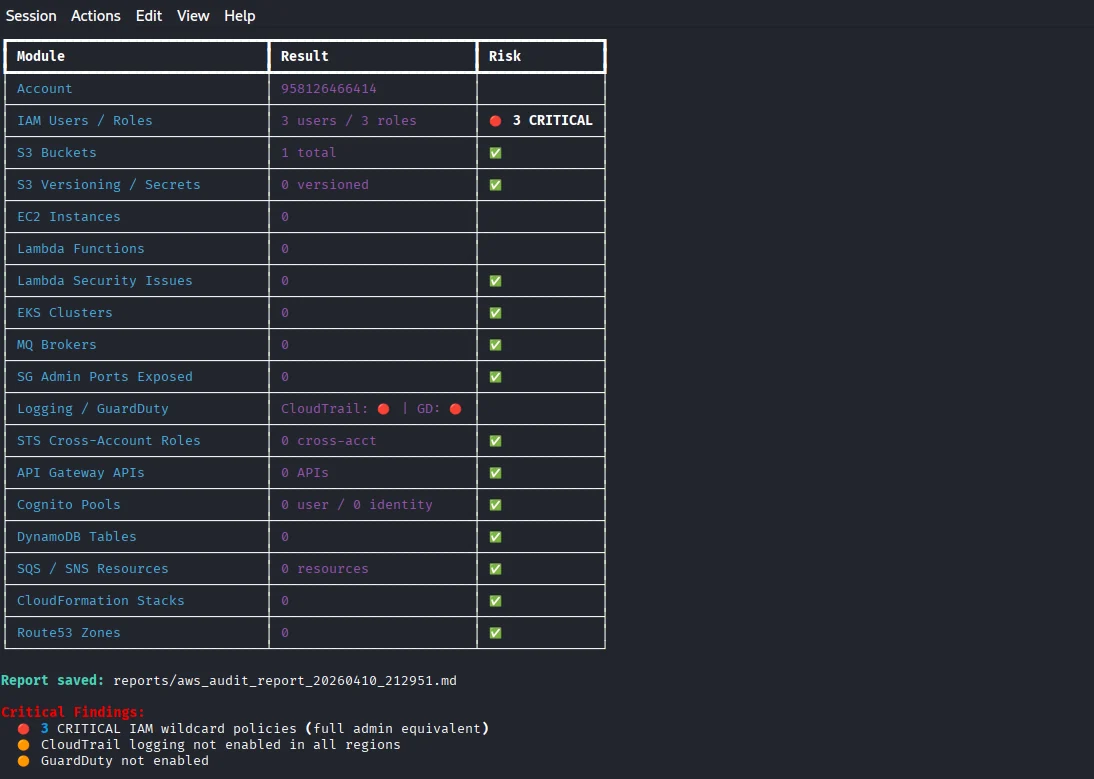 capture0x/aws-pentest
CLI automatizado de avaliação de segurança da AWS com 30 módulos que abrangem escalonamento de privilégios do IAM, exposição do S3, computação, rede,…
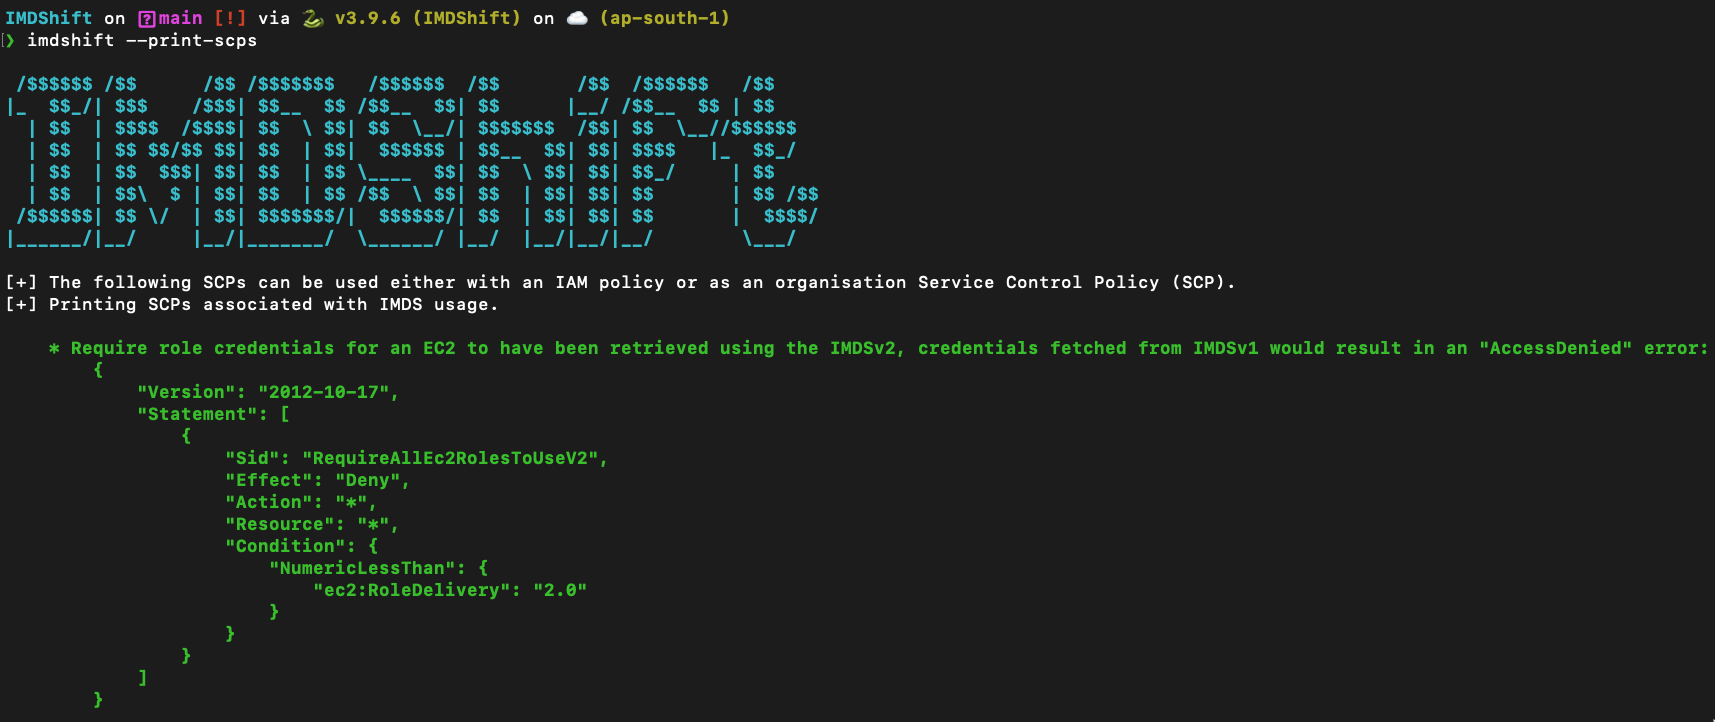 ayushpriya10/imdshift
Automatiza a migração de workloads da AWS do IMDSv1 para o IMDSv2 para mitigar ataques SSRF. Detecta o uso de IMDSv1 em EC2, ECS, EKS, Lightsail e…
 andresriancho/nimbostratus-target
Este repositório contém uma infraestrutura alvo que você pode usar para executar as ferramentas nimbostratus.
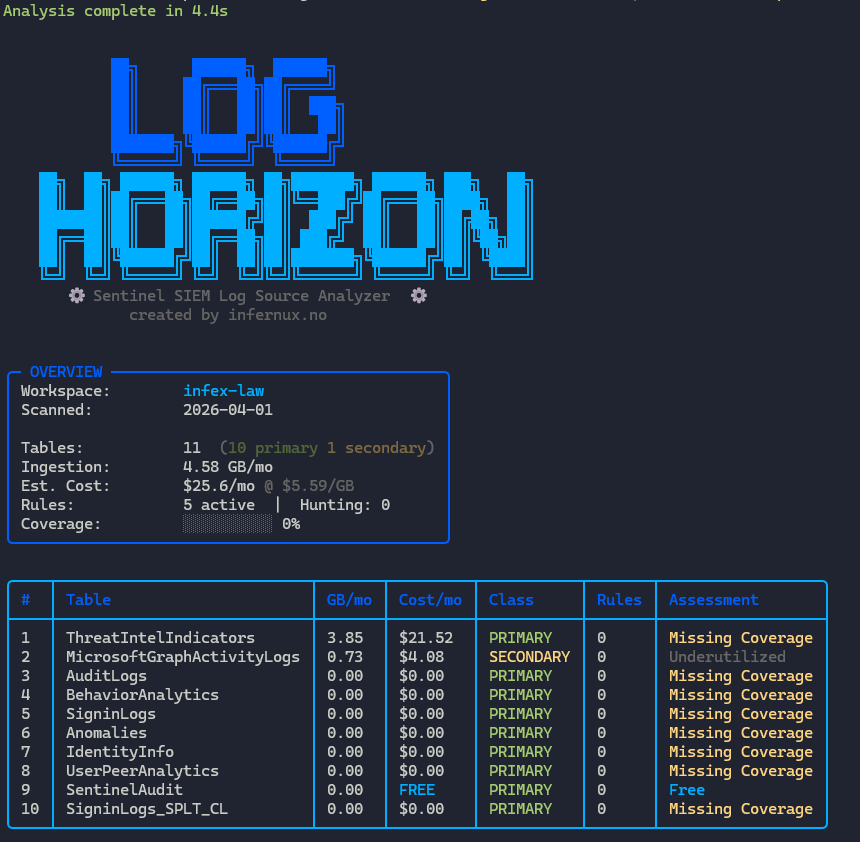 lnfernux/log-horizon
Analisador de Fontes de Log do SIEM Microsoft Sentinel
 pyperanger/dockerevil
WorldFirst (Público) Docker API Exploit - Minhas pesquisas de segurança envolvendo Docker e Openshift
 tevora-threat/rt_redirectors
Role Ansible para configurar redirecionadores para C2 de red team








