

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
IMDShift — Automatiza a migração de workloads da AWS do IMDSv1 para o IMDSv2 para mitigar ataques SSRF. Detecta o uso de IMDSv1 em EC2, ECS, EKS, Lightsail e outros, com atualizações de hop limit e recomendações de SCP. | Kitploit
Ferramentas/GitHubGitHub/ayushpriya10/imdshift
Segurança de Infraestrutura em NuvemFerramentas DefensivasScanners de VulnerabilidadesAuditoria de ConfiguraçãoSegurança na NuvemConfiguração Incorreta
GitHubayushpriya10/imdshift

IMDShift

Automatiza a migração de workloads da AWS do IMDSv1 para o IMDSv2 para mitigar ataques SSRF. Detecta o uso de IMDSv1 em EC2, ECS, EKS, Lightsail e outros, com atualizações de hop limit e recomendações de SCP.

Ver Repositório
56548há 3 anosRevisado pelo Kitploit
Compartilhar

IMDShift

As cargas de trabalho da AWS que dependem do endpoint de metadados são vulneráveis a ataques de Server-Side Request Forgery (SSRF). O IMDShift automatiza o processo de migração de todas as cargas de trabalho para o IMDSv2 com amplas capacidades, que implementa medidas de segurança aprimoradas para proteger contra esses ataques.
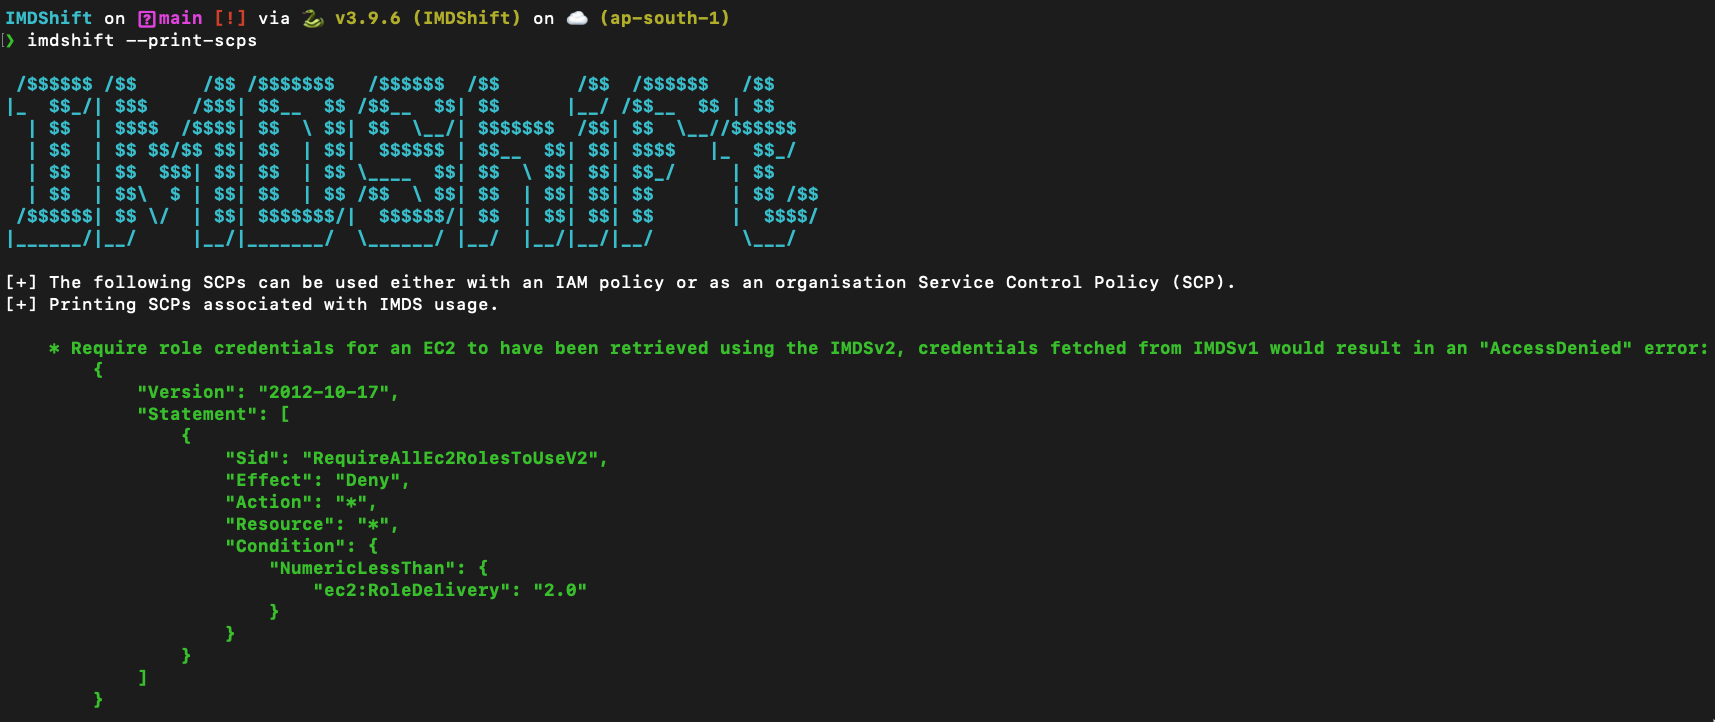
Imagem CLI do IMDShift

Funcionalidades

  • Detecção de cargas de trabalho da AWS que dependem do endpoint de metadados entre vários serviços, incluindo - EC2, ECS, EKS, Lightsail, AutoScaling Groups, Sagemaker Notebooks, Beanstalk (em andamento)
  • Interface de linha de comando simples e intuitiva para fácil utilização
  • Migração automatizada de todas as cargas de trabalho para o IMDSv2
  • Atualização independente do limite de saltos para recursos compatíveis
  • Operação independente de ativação do endpoint de metadados para recursos compatíveis
  • Registro detalhado do processo de migração
  • Identifique recursos que estão usando IMDSv1, utilizando a métrica do CloudWatch MetadataNoToken nas regiões especificadas
  • Recomendações integradas de Políticas de Controle de Serviço (SCP)

IMDShift vs. Metabadger

Metabadger é uma ferramenta mais antiga usada para facilitar a migração de cargas de trabalho EC2 da AWS para o IMDSv2.

O IMDShift traz várias melhorias em relação às capacidades do Metabadger:

  • O IMDShift permite a migração de serviços independentes e não de todas as instâncias EC2 de forma cega. Por exemplo, o usuário pode escolher migrar apenas cargas de trabalho EKS; também alguns serviços, como Lightsail, não se enquadram no guarda-chuva do EC2, e o IMDShift tem a capacidade de migrar esses recursos também.
  • O IMDShift permite ativar independentemente o endpoint de metadados para recursos onde ele está desabilitado atualmente, sem precisar realizar a migração nos recursos restantes
  • O IMDShift permite atualizar independentemente o limite de saltos de resposta para recursos onde o endpoint de metadados está habilitado, sem precisar realizar a migração nos recursos restantes
  • O IMDShift permite não apenas a opção de incluir regiões específicas, mas também pular regiões especificadas
  • O IMDShift não apenas permite o uso de perfis AWS, mas também pode assumir papéis para funcionar
  • O IMDShift ajuda nas atividades pós-migração, sugerindo várias Políticas de Controle de Serviço (SCPs) para implementar.

Instalação

Instalação para produção

git clone https://github.com/ayushpriya10/imdshift.git
cd imdshift/
python3 -m pip install .

Instalação para desenvolvimento

git clone https://github.com/ayushpriya10/imdshift.git
cd imdshift/
python3 -m pip install -e .

Uso

Options:
  --services TEXT             Esta flag especifica os serviços a serem
                              verificados quanto ao uso do IMDSv1 em [EC2,
                              Sagemaker, ASG (Auto Scaling Groups), Lightsail,
                              ECS, EKS, Beanstalk].
                              Formato: "--services EC2,Sagemaker,ASG"
  --include-regions TEXT      Esta flag especifica explicitamente as regiões a
                              serem incluídas na verificação do uso do IMDSv1.
                              Formato: "--
                              include-regions ap-south-1,ap-southeast-1"
  --exclude-regions TEXT      Esta flag especifica explicitamente as regiões a
                              serem excluídas da verificação. Formato: "--exclude-regions ap-
                              south-1,ap-southeast-1"
  --migrate                   Esta flag booleana permite que o IMDShift realize
                              a migração; o padrão é "False". Formato: "--
                              migrate"
  --update-hop-limit INTEGER  Esta flag especifica se o limite de saltos deve
                              ser atualizado e com qual valor. Recomenda-se
                              definir o limite de saltos como "2" para permitir
                              que contêineres funcionem com o endpoint IMDS.
                              Se esta flag não for passada, o limite de saltos
                              não é atualizado durante a migração. Formato: "--update-hop-
                              limit 3"
  --enable-imds               Esta flag booleana permite que o IMDShift ative o
                              endpoint de metadados para recursos que o têm
                              desabilitado e depois realize a migração;
                              o padrão é "False". Formato: "--enable-imds"
  --profile TEXT              Isso permite usar qualquer perfil do seu arquivo
                              ~/.aws/credentials. Formato: "--profile
                              prod-env"
  --role-arn TEXT             Esta flag permite assumir um papel via aws sts.
                              Formato: "--role-arn
                              arn:aws:sts::111111111:role/John"
  --print-scps                Esta flag booleana imprime Políticas de Controle
                              de Serviço (SCPs) que podem ser usadas para
                              controlar o uso do IMDS, como negar acesso para
                              credenciais obtidas do IMDSv2 ou negar a criação
                              de recursos com IMDSv1; o padrão é "False".
                              Formato: "--print-scps"
  --check-imds-usage          Esta flag booleana inicia uma verificação para
                              identificar quantas instâncias estão usando
                              IMDSv1 nas regiões especificadas, nos últimos 30
                              dias, usando a métrica "MetadataNoToken" do
                              CloudWatch; o padrão é "False".
                              Formato: "--check-imds-usage"
  --help                      Mostra esta mensagem e sai.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





