

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/virtualsamuraii/flyphish
Segurança de Infraestrutura em NuvemFerramentas de PhishingPhishingTestes de PenetraçãoRed TeamingSegurança de Email
GitHubvirtualsamuraii/flyphish

flyphish

Implemente uma infraestrutura de phishing em tempo real.

Ver Repositório
807108há 4 diasRevisado pelo Kitploit
Compartilhar

Flyphish

Flyphish é um playbook Ansible que permite a consultores de cibersegurança implantar um servidor de phishing na nuvem para avaliações de segurança.

O playbook instala e configura Gophish, Postfix e OpenDKIM em uma máquina virtual na nuvem. Além disso, para fins de OPSEC, o playbook remove IOCs padrão (cabeçalhos SMTP) das configurações dos servidores Gophish e Postfix.
Instalação

Requisitos

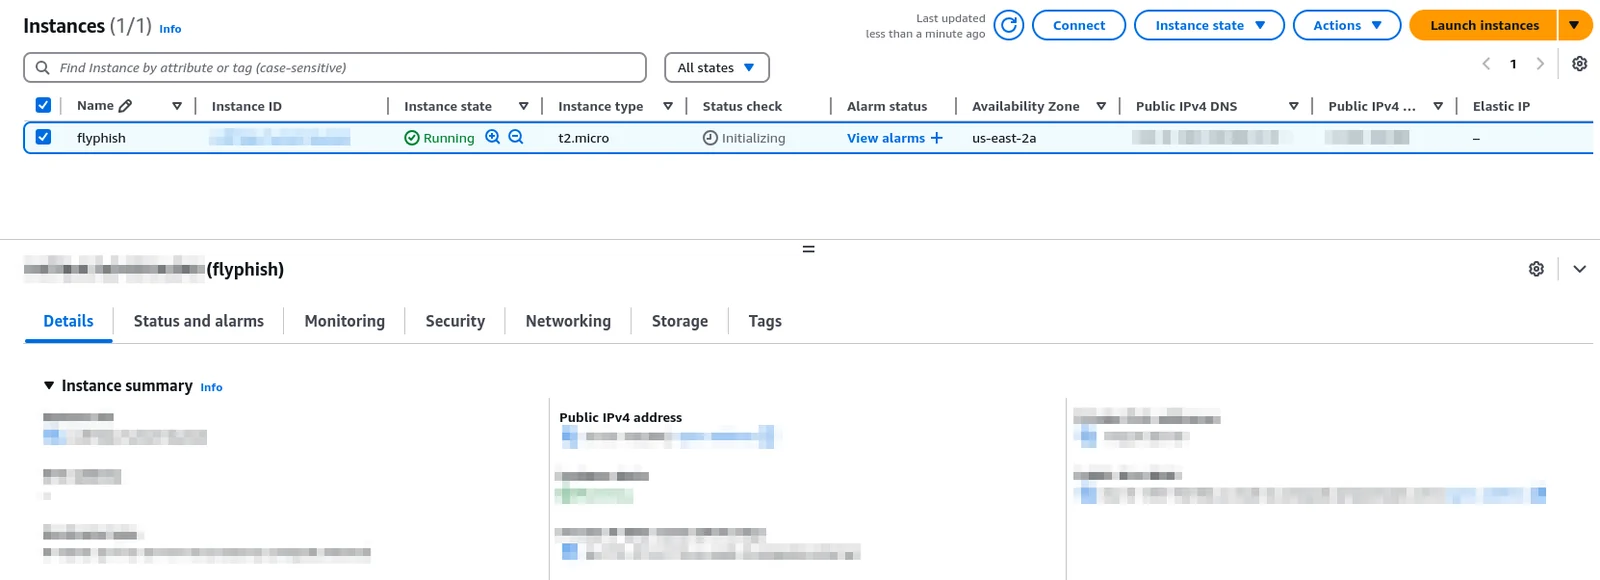
  • Certifique-se de ter uma instância Linux (Debian, Ubuntu ou Kali) na nuvem (Amazon EC2, Azure VM, Google GCE...) com um endereço IPv4 público, Git e OpenSSH instalados. Habilite o acesso root apenas com autenticação baseada em chave SSH.

alt text

  • Certifique-se de ter um nome de domínio e configure seus registros DNS adequadamente (os registros A, MX e SPF devem apontar para o endereço IP público da sua instância na nuvem).

  • Instale o Ansible na sua própria máquina:

sudo apt install ansible

Etapas de instalação

  • Clone o repositório
git clone --recursively https://github.com/VirtualSamuraii/flyphish.git
  • Coloque o endereço IP público da sua instância na nuvem no arquivo hosts.

  • Coloque seu "domínio de phishing" e "domínio remetente" no arquivo group_vars/all.yml.

A variável "phishing_domain" é o domínio associado ao seu site de phishing e a variável "sender_domain" é o seu domínio de remetente de e-mail. A vantagem é que você pode escolher esses domínios de forma independente: o endereço de envio e a URL visitada não precisam necessariamente ter o mesmo domínio. Eles também podem ter exatamente o mesmo valor, como na sua configuração padrão.

Tudo pronto para começar!

Uso

  • Execute o playbook e aguarde a implantação do seu servidor de phishing:
ansible-playbook -i hosts playbook.yml
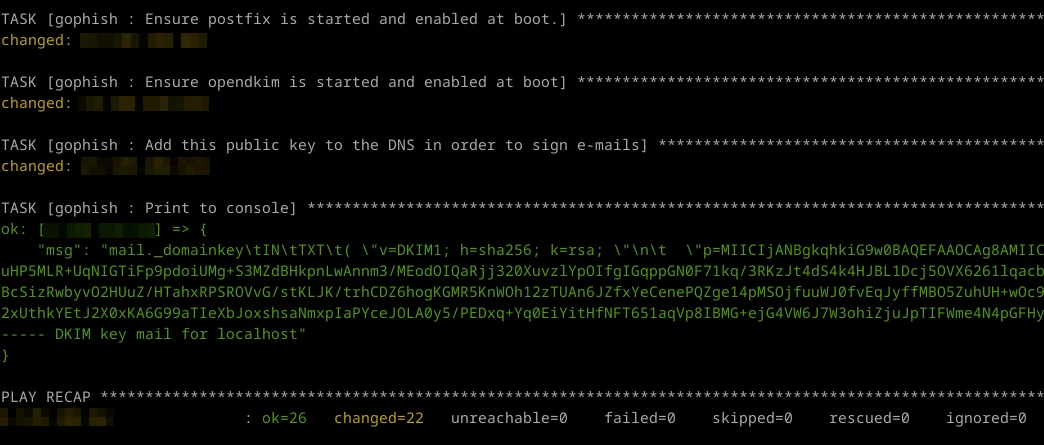
  • Ao terminar, o playbook exibe sua chave pública DKIM. Adicione essa chave ao seu registro DKIM na zona DNS do seu domínio.

alt text

O resto depende de você.

A partir de agora, você pode acessar sua instância na nuvem via SSH, iniciar seu servidor Gophish e configurá-lo para enviar e-mails assinados a partir do seu servidor SMTP Postfix.

Dicas

  • Evite expor seu servidor Gophish na internet. Você pode acessar a interface do Gophish na sua máquina local (https://127.0.0.1:3333) usando SSH:
ssh -i ~/.ssh/id_rsa youruser@yourcloudinstance -q -C -N -L 3333:127.0.0.1:3333
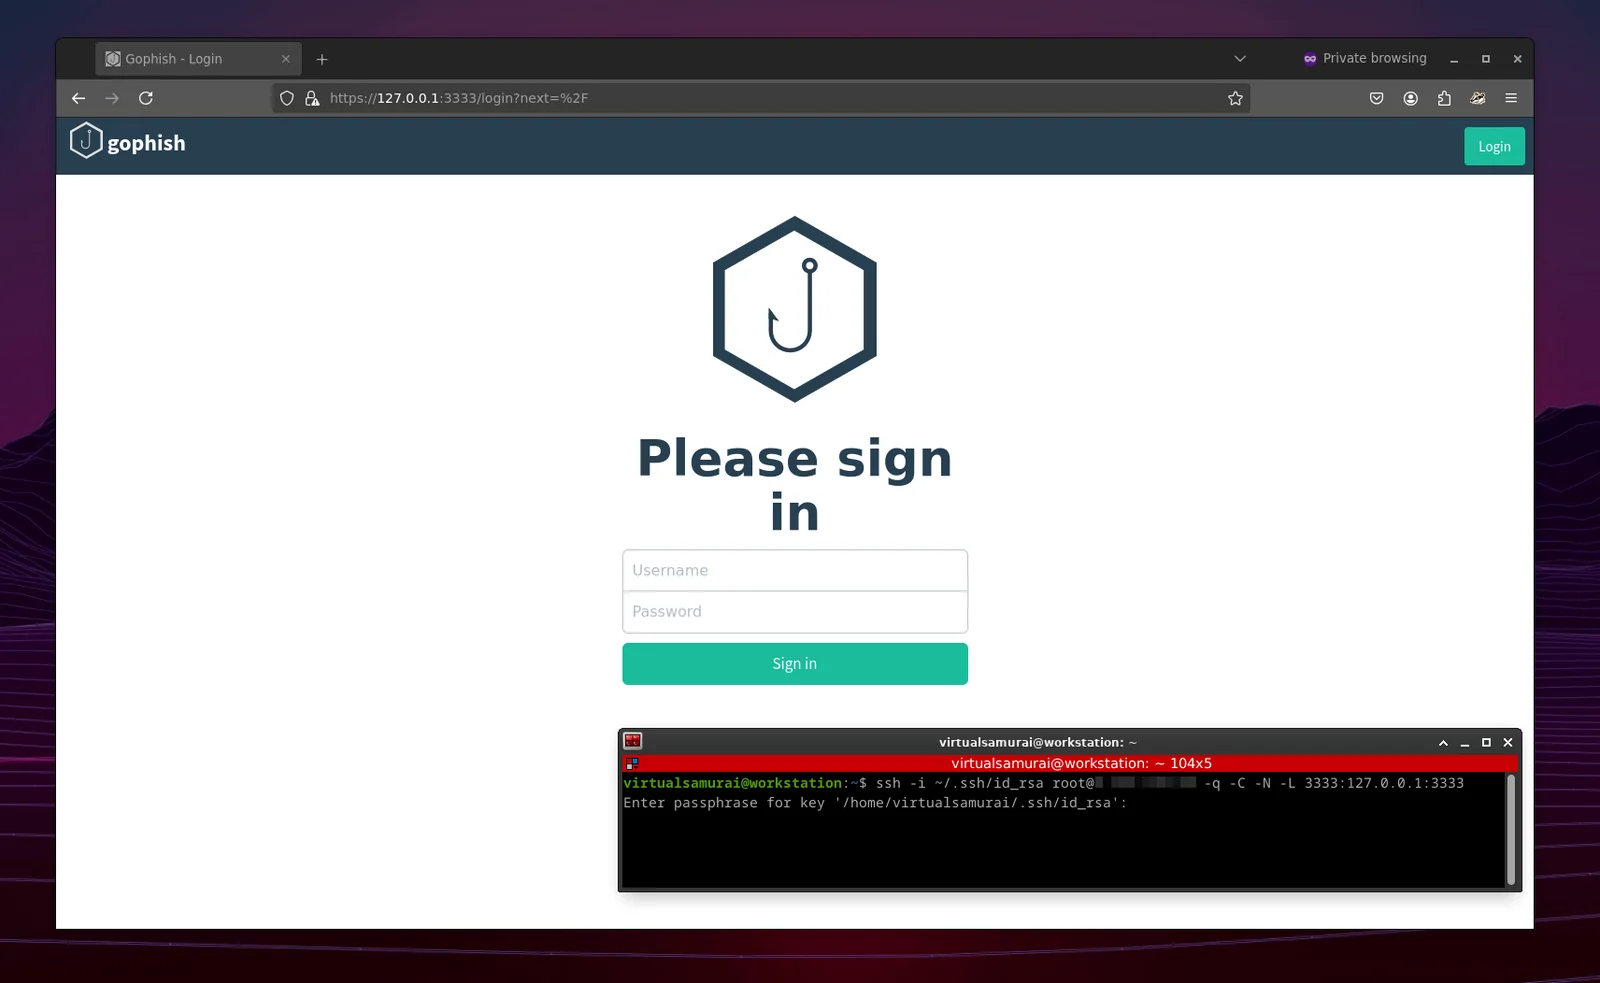
alt text

  • A maioria dos provedores de serviços em nuvem não permite tráfego de saída para a porta SMTP 25 por motivos de spam. Escolha seu provedor com sabedoria.

TODO

  • Adicionar uma função de redirecionador SMTP
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






