

prowler
 prowler-cloud/prowler
Prowler는 전 세계에서 가장 널리 사용되는 오픈소스 클라우드 보안 플랫폼으로, 모든 클라우드 환경에서 보안 및 규정 준수를 자동화합니다. 지금 에이전트를 연결하고 Agentic Cloud Defender를 기반으로 구축하세요.
cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+10
14.3k
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 google/osv-scanner
Go로 작성된 취약점 스캐너로, https://osv.dev에서 제공하는 데이터를 사용합니다.
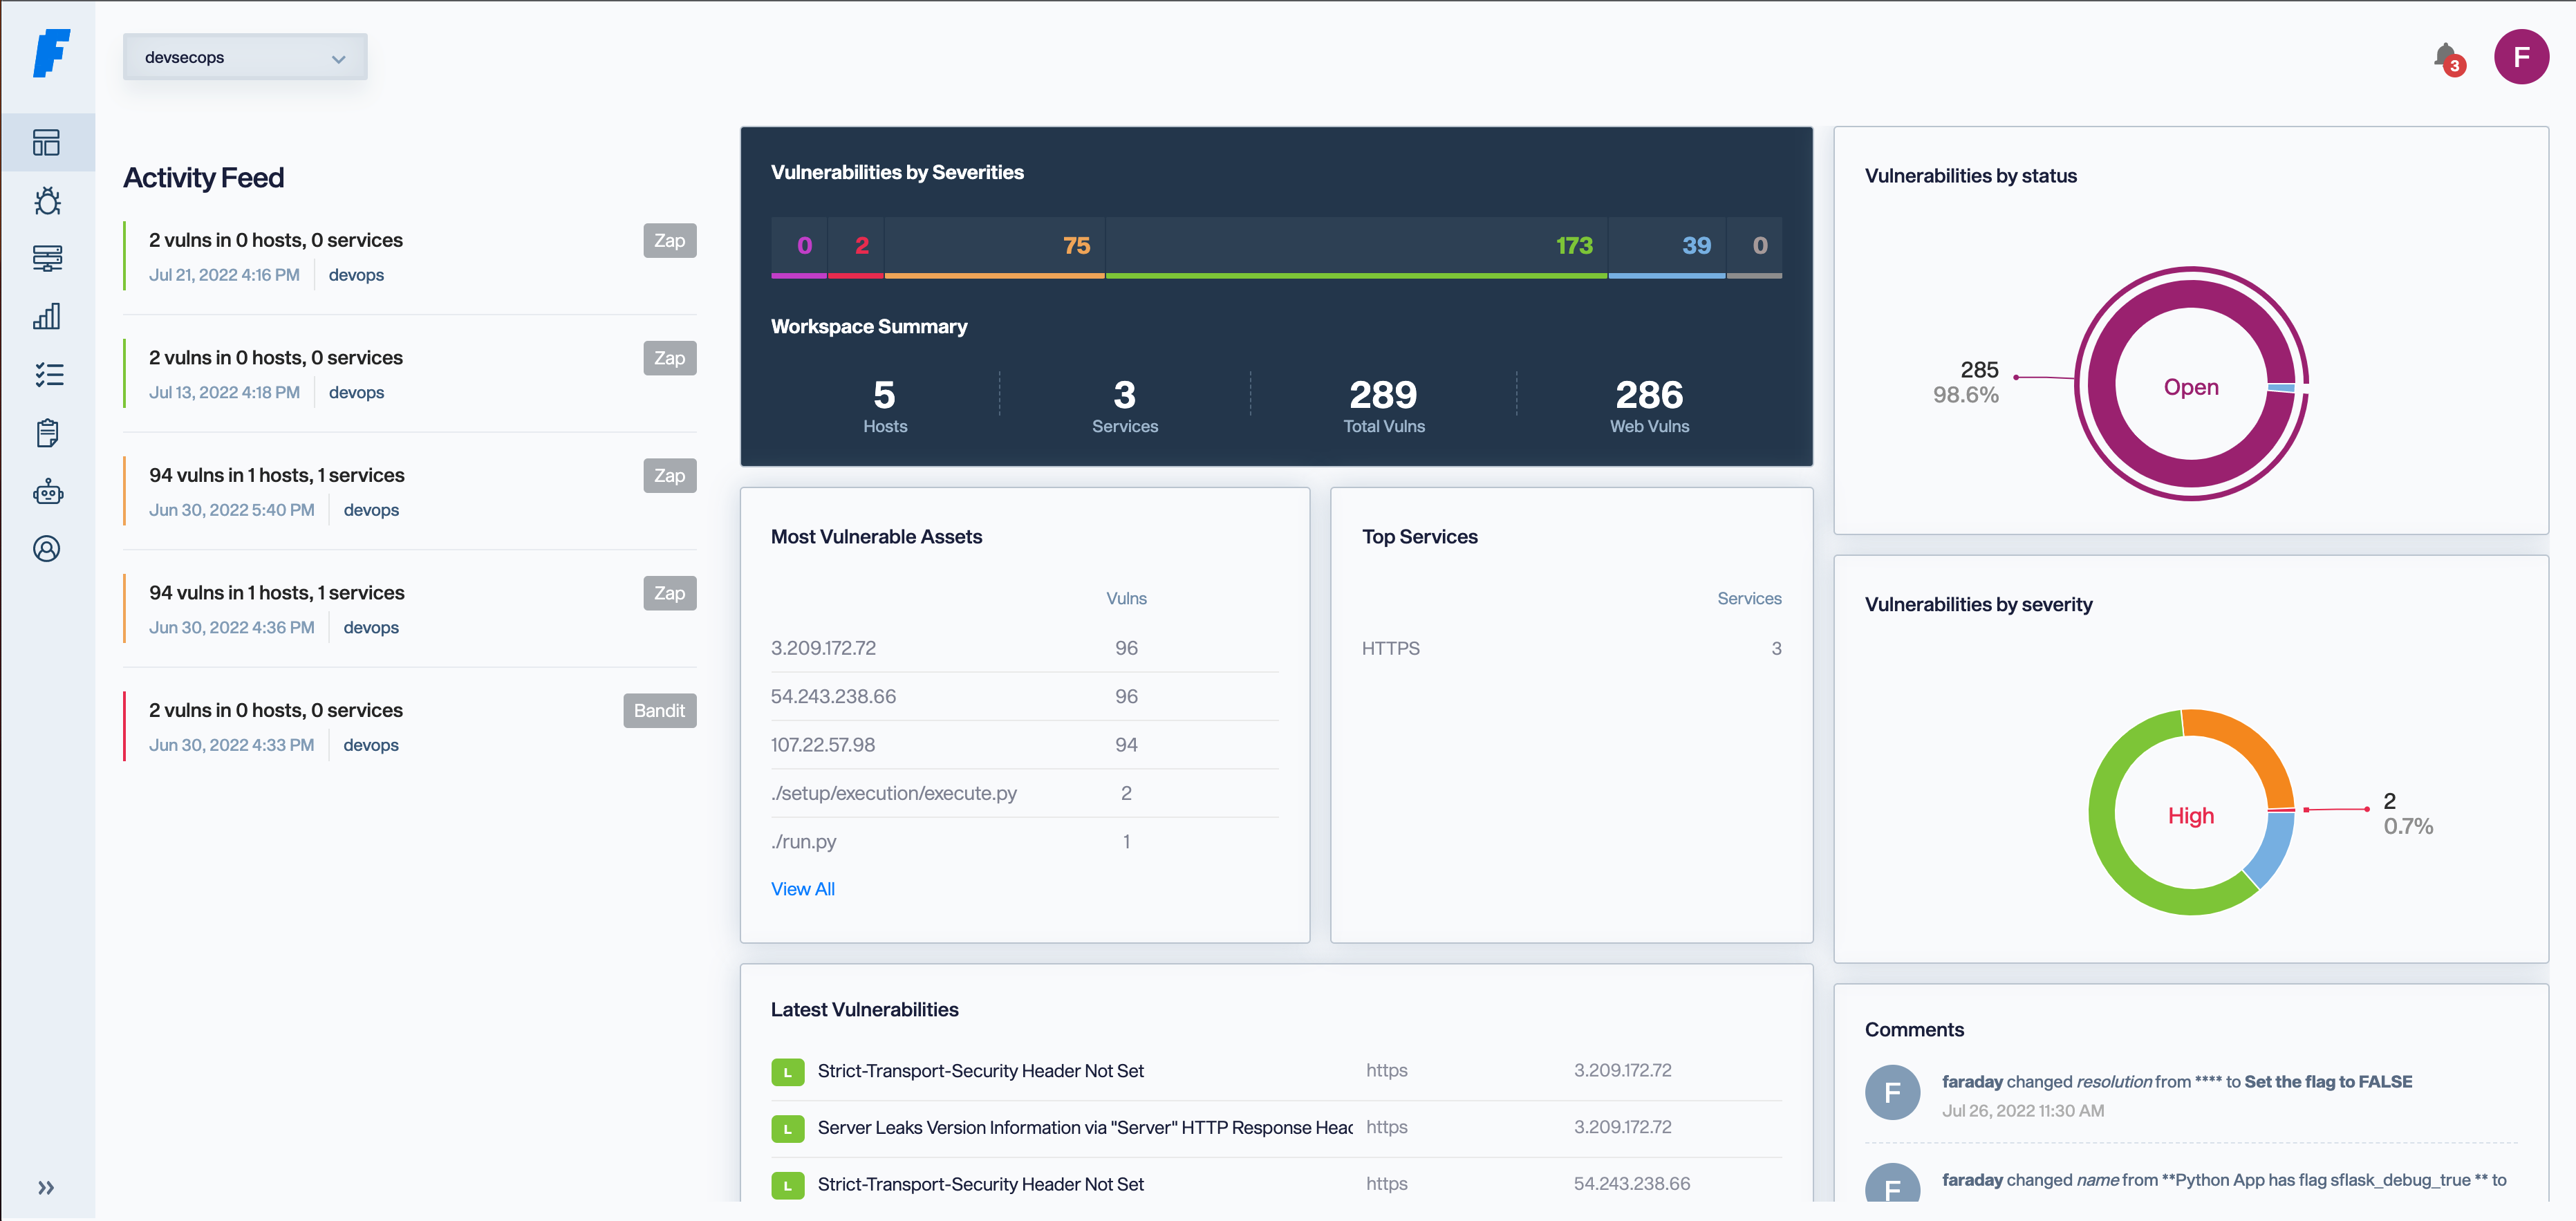 infobyte/faraday
공격적 보안, 취약점 관리, 자율 펜테스팅을 위한 오픈소스 및 AI 기반 사이버보안 도구. 라틴 아메리카의 해커들이 만들고 전 세계에서 사용됩니다.
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 netalertx/netalertx
중앙 집중식 네트워크 가시성 및 지속적인 자산 탐색. 분산 네트워크 전반에서 장치를 모니터링하고, 변경 사항을 탐지하며, 인식을 유지합니다.
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 kyverno/kyverno
승인 제어, 리소스 변형, 백그라운드 스캔 및 컨테이너 이미지 서명 검증을 통해 Kubernetes 클러스터에 보안 및 규정 준수를 적용합니다.
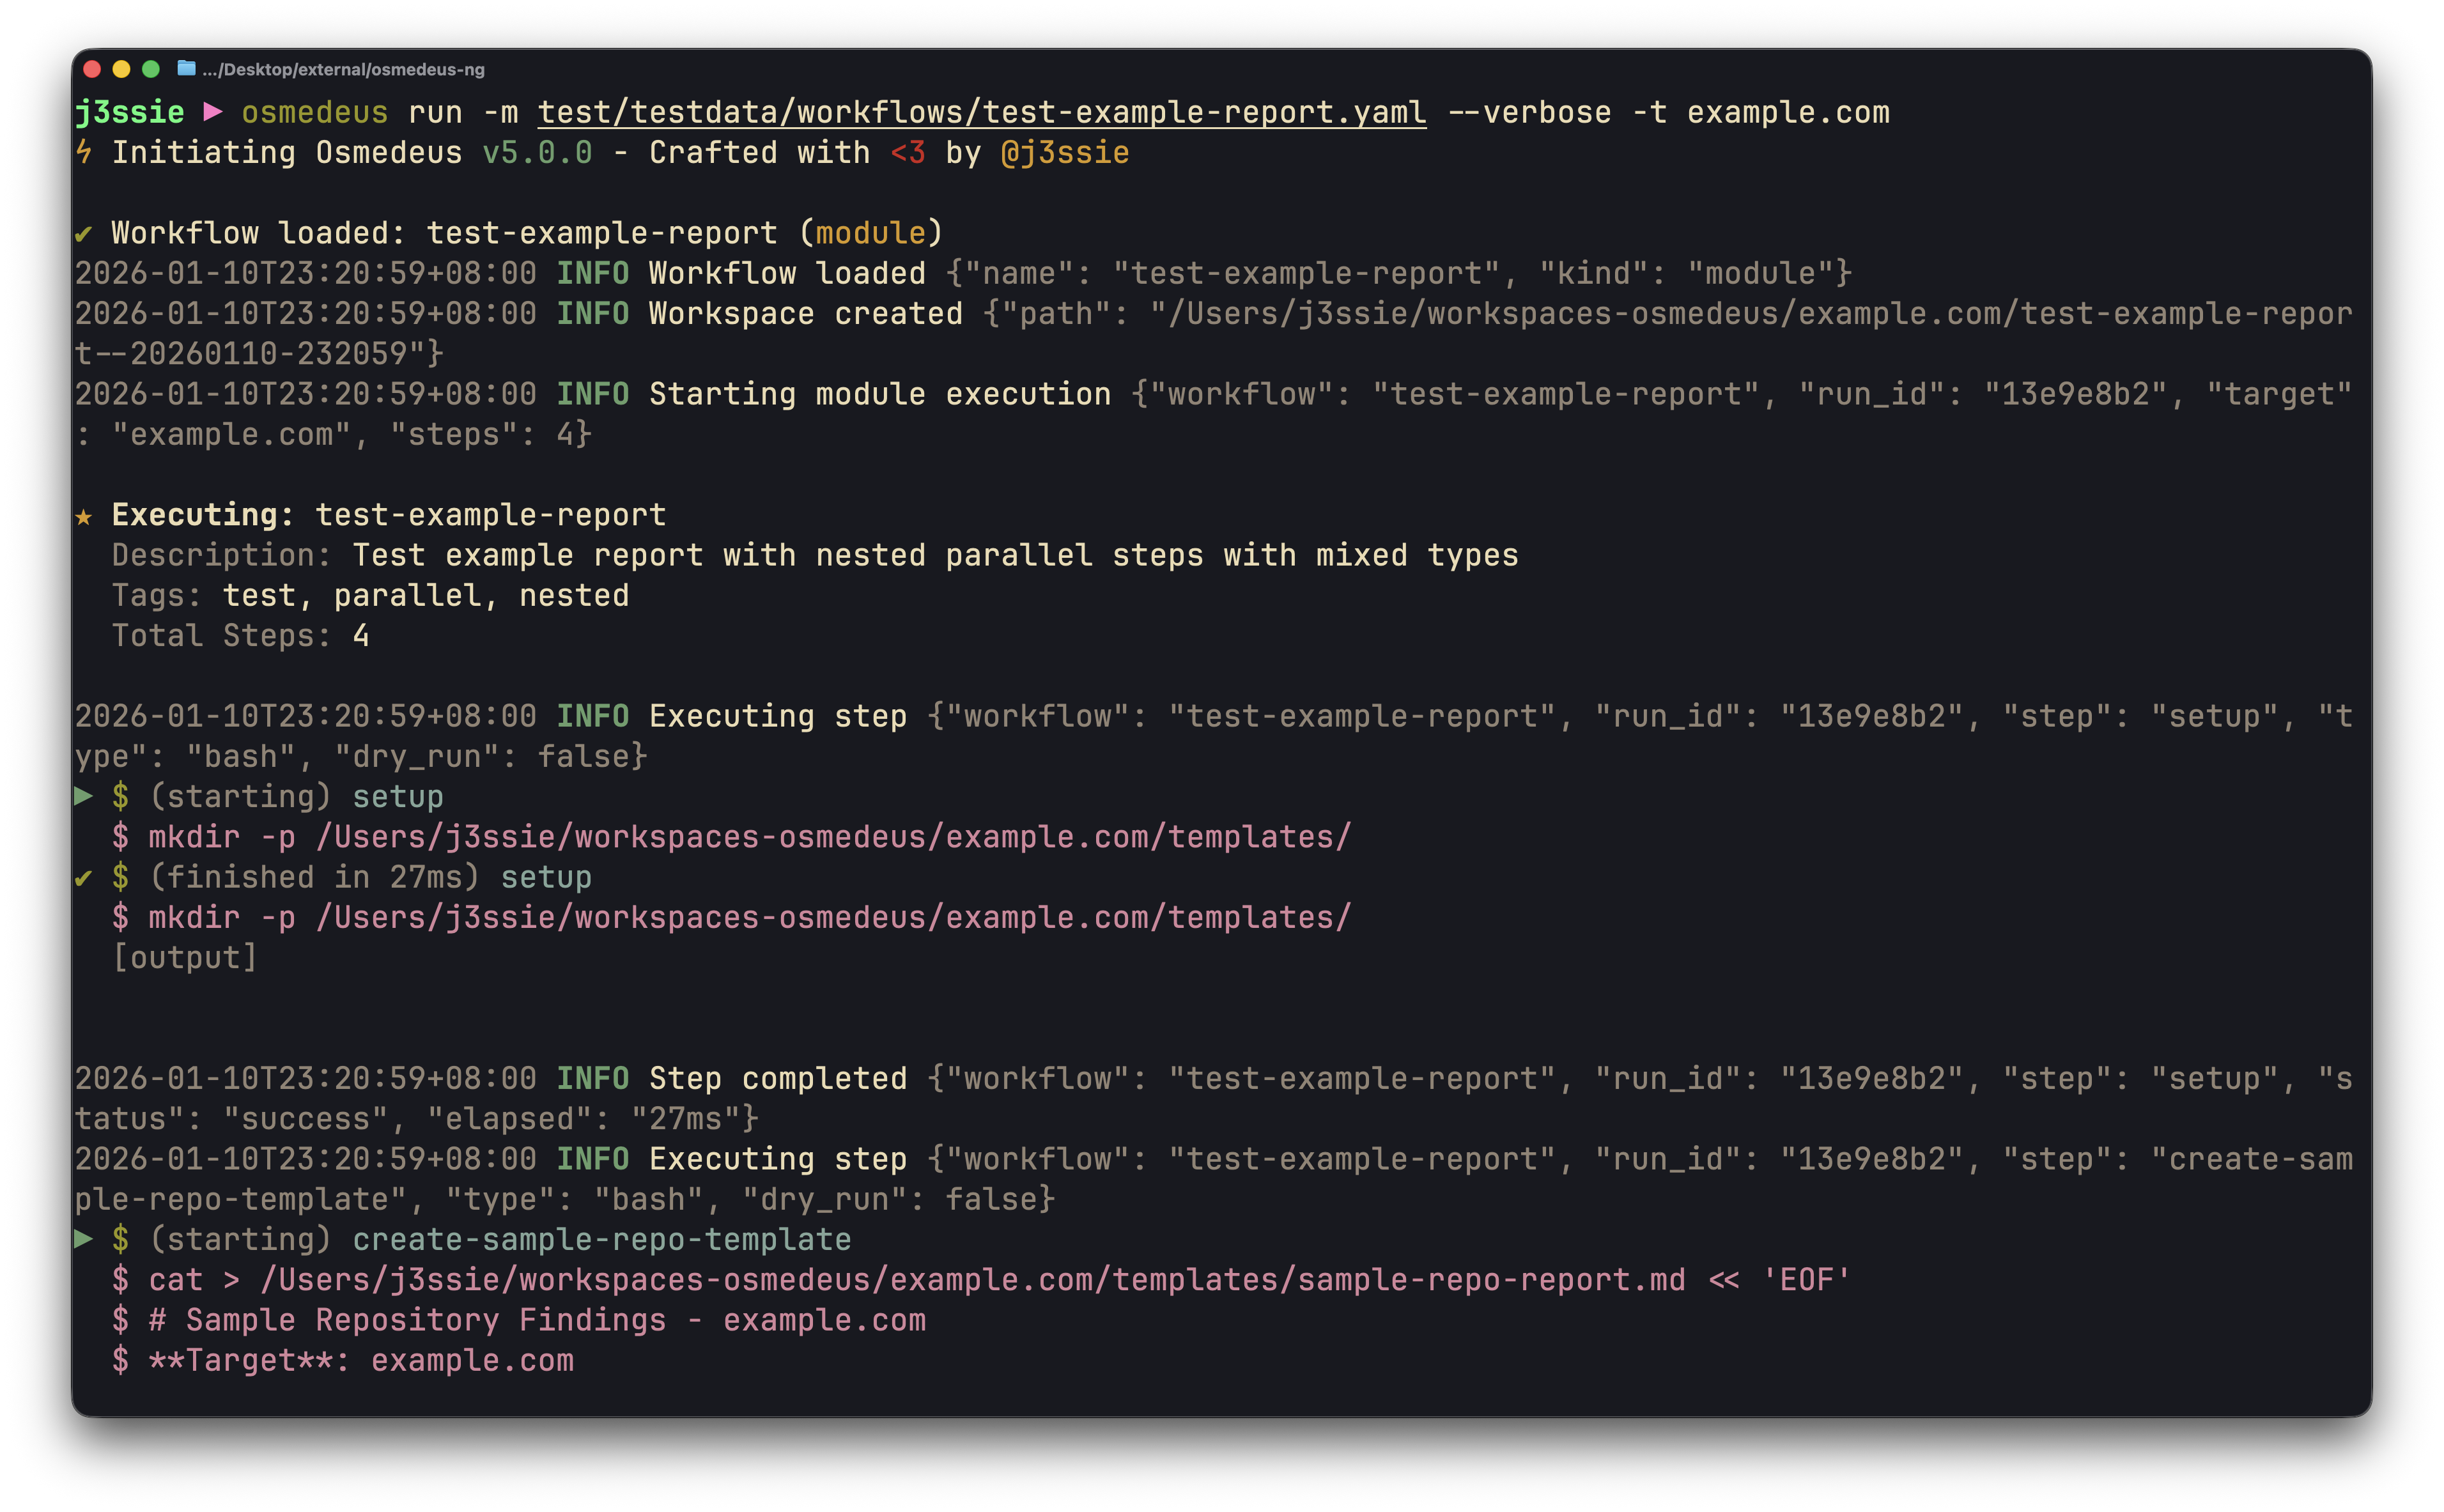 j3ssie/osmedeus
A Modern Orchestration Engine for Security
 nvidia/skillspector
AI 에이전트 스킬용 보안 스캐너. 설치 전에 Claude Code, Codex 및 MCP 스킬에서 취약점, 악성 패턴, 보안 위험, 프롬프트 인젝션, 데이터 유출 및 공급망 위험을 탐지합니다.
 anchore/grype
컨테이너 이미지 및 파일시스템을 위한 취약점 스캐너
 kubescape/kubescape
오픈 소스 Kubernetes 보안 플랫폼으로, 전체 개발 수명 주기 동안 NSA, MITRE 및 CIS 벤치마크에 따라 클러스터, 매니페스트 및 이미지를 스캔하여 잘못된 구성, 취약성 및 규정 준수를 확인합니다.
 trufflesecurity/trufflehog
유출된 자격 증명을 찾고, 검증하고, 분석합니다.
 m14r41/scan4secrets
소스 코드, 웹 URL, CI/CD 전반에 걸쳐 170개 이상의 규칙으로 자격 증명과 비밀을 찾아내고, 벤더 API에 대해 검증하며, SARIF, JSONL, HTML, PDF 또는 Excel 보고서를 생성합니다.
 navikt/cplt
AI 코딩 에이전트를 위한 샌드박스. Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose 또는 일반 셸을 커널 수준 샌드박스 내에서 실행하며, git 및 gh 가드와 샌드박스 정책이 저장소에…
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 nealbridges/vulnhunter
소스 코드를 공격자처럼 추론하고, 실행 가능한 PoC로 악용 가능한 결함을 확인하며, hunt, fix, verify 스킬을 통해 테스트 우선 수정을 이끄는 에이전트형 AI 보안 스캐너입니다.
 1n3/sn1per
자동화된 침투 테스트 및 공격 표면 관리 플랫폼. 정찰, 스캔, 익스플로잇, 보고 - 600개 이상의 익스플로잇, 90개 이상의 통합, 10K개 이상의 탐지.