

자동화된 침투 테스트 및 공격 표면 관리 플랫폼. 정찰, 스캔, 익스플로잇, 보고 - 600개 이상의 익스플로잇, 90개 이상의 통합, 10K개 이상의 탐지.


[제품] [공격 표면 관리] [Sn1per 소개] [뉴스] [문의] [데모] [가격] [스토어]
정찰, 스캐닝, 익스플로잇, 보고를 하나의 워크스페이스에서 - 1인 펜테스터든 글로벌 SOC든 상관없이.
Sn1per Professional 2026이 출시되었습니다
v10.0 이후 최대 규모의 릴리스 - Docker 우선 배포, Bootstrap 5 / Tabler UI, Workspace Navigator, CSV / Excel / PDF 내보내기를 지원하는 Workspace + Host Reports, JSON API v1.0, 13개 패널을 갖춘 Offcanvas Quick Commands 사이드바, 그리고 ReverseAPK, MassPwn, Threat Intel, Nessus, Burp를 위한 확장 모듈.
Sn1per는 정찰, 취약점 스캐닝, 익스플로잇, 보고를 하나의 워크스페이스로 통합하는 공격 보안 플랫폼입니다. 2015년부터 펜테스터들이 직접 개발해 온 이 도구는 세 가지 에디션으로 제공됩니다 - 이 저장소에 있는 무료 Community Edition(소스 공개, 커스텀 EULA - LICENSE.md 참조), 개인 운영자와 소규모 팀을 위한 유료 Professional 에디션, 그리고 글로벌 SOC를 위한 Enterprise 에디션 - 모두 동일한 핵심 스캐닝 엔진을 기반으로 합니다.
Sn1per는 90개 이상의 서드파티 도구를 오케스트레이션하며, 600개 이상의 익스플로잇과 10,000개 이상의 탐지 기능을 갖추고 있고, 전 세계 500개 이상의 팀이 사용하고 있습니다. 커뮤니티에서 검증되었습니다. 펜테스터가 펜테스터를 위해 만들었습니다.
500+ 팀 · 90+ 통합 · 10,000+ 탐지 · 600+ 익스플로잇 · 2015년부터 신뢰받음
Sn1per는 공격적 보안 팀이 그렇지 않으면 수십 개의 도구를 이어 붙여 처리해야 하는 핵심 작업을 하나의 플랫폼으로 포괄하여 제공합니다:
신규 (2026년 10월): Sn1per MCP Server(베타)를 통해 Claude Code와 같은 AI 어시스턴트가 Sn1per 스캔을 시작하고 결과를 읽을 수 있습니다. 자세한 내용은 아래를 참조하세요.
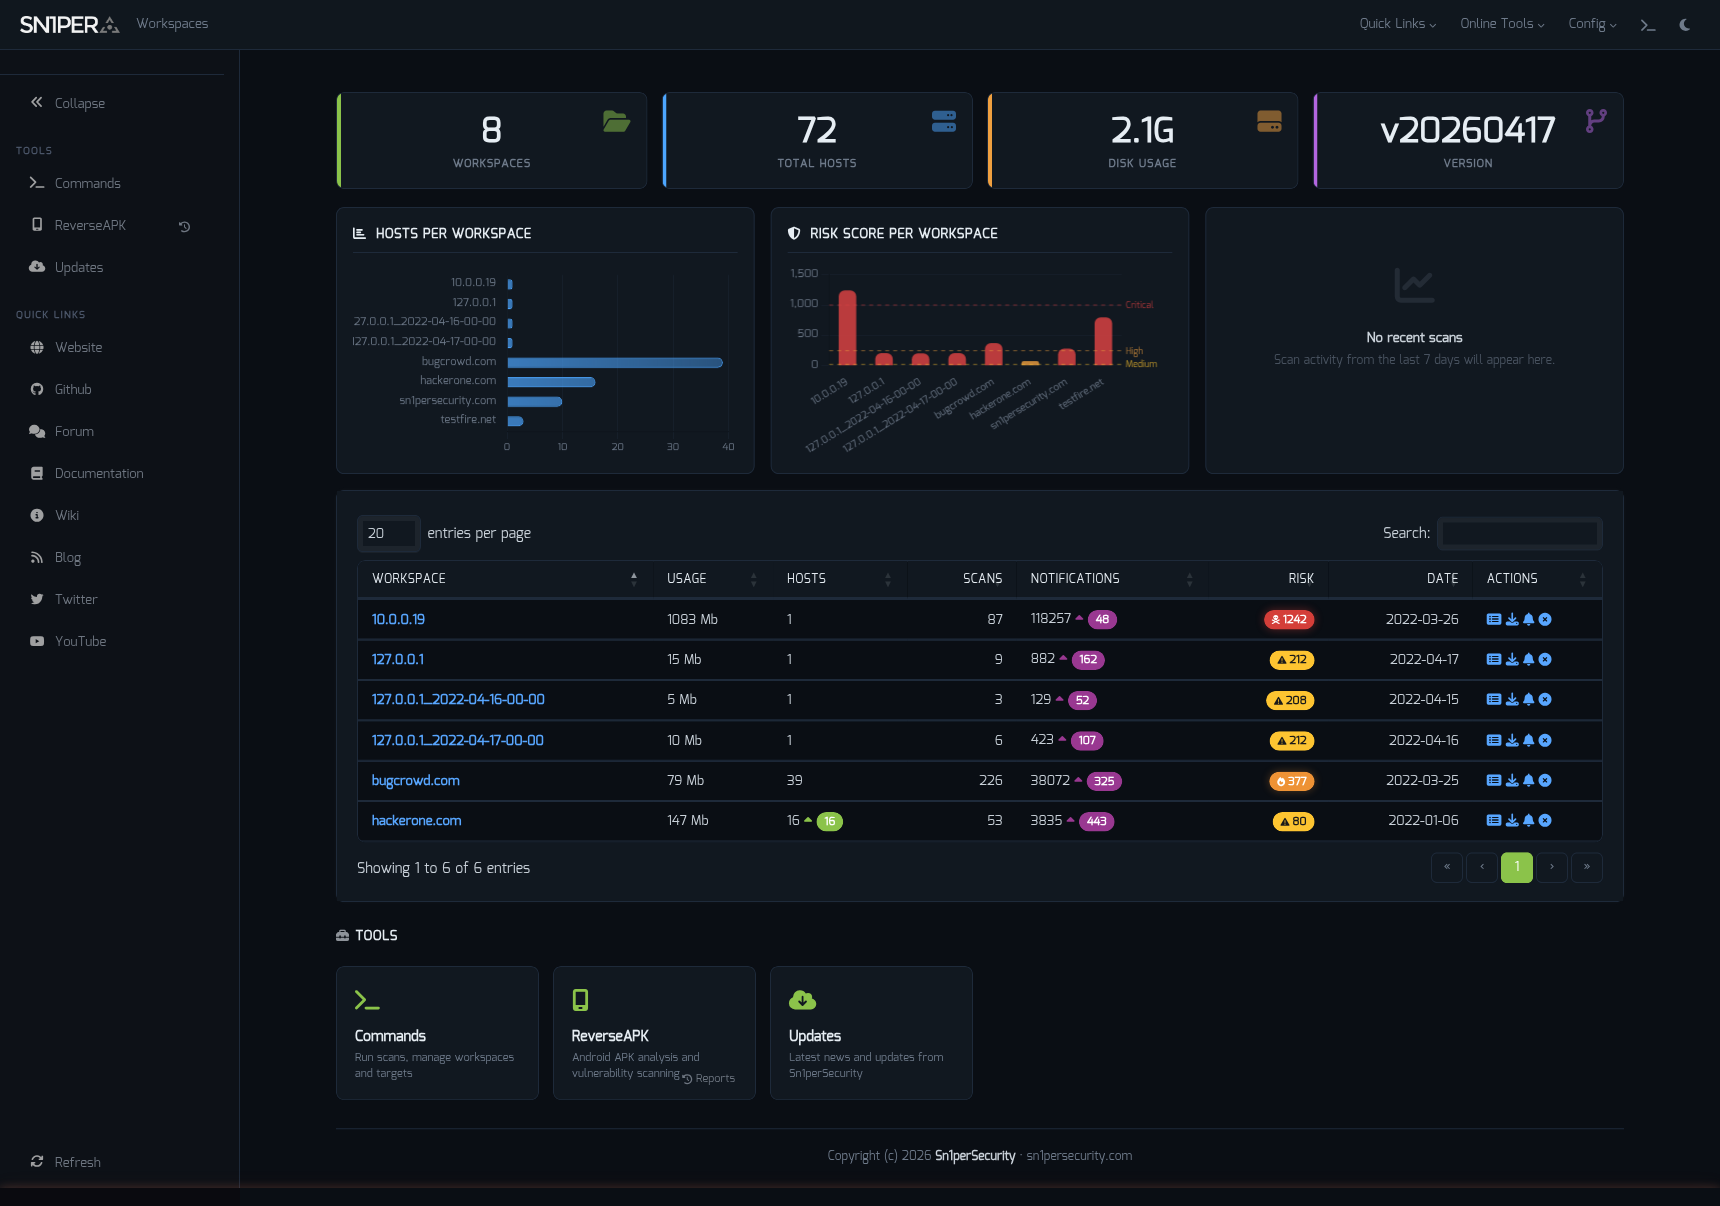
Workspace Navigator - 호스트, 스코프 및 인게이지먼트 간 컨텍스트 전환.
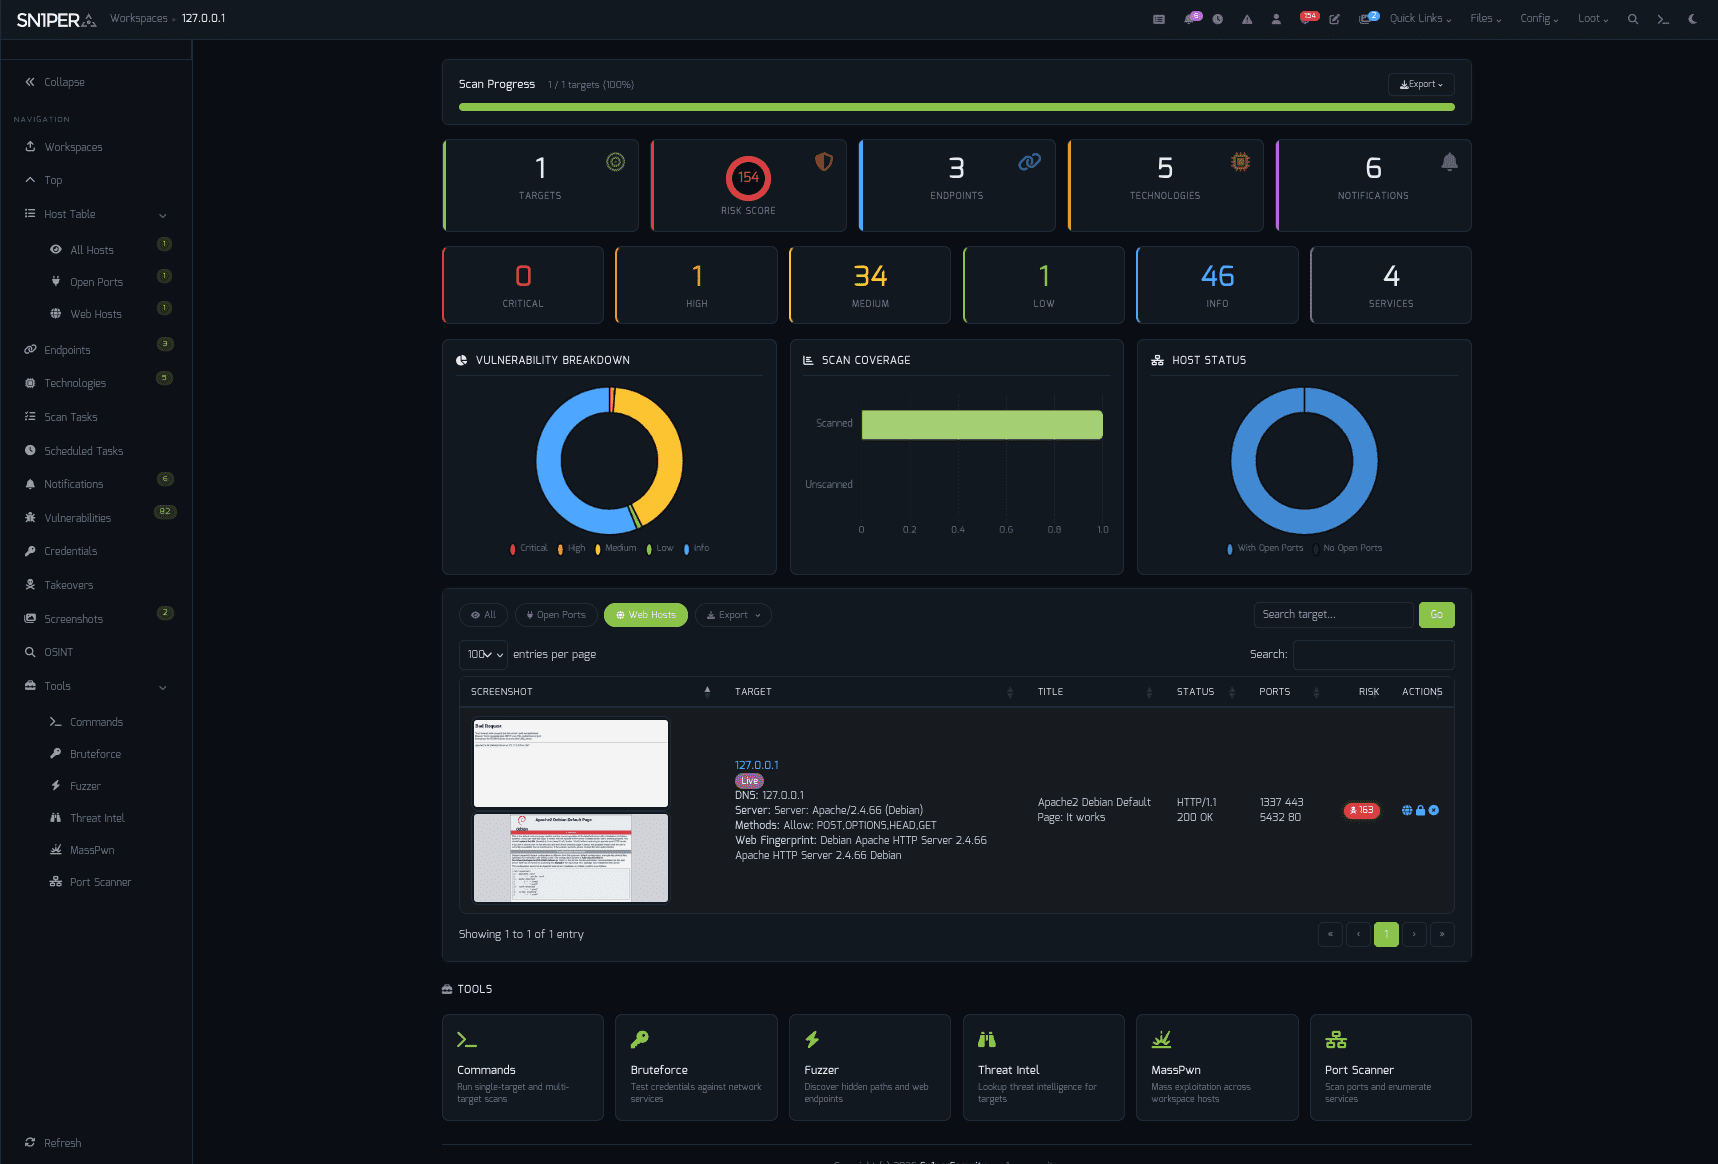
Dashboard - 한눈에 보는 스캔 상태, 주요 발견 사항 및 익스플로잇 가능 자산.
-v (상세), -db (디버그), -rr (재개 파일 제거)"Sn1per Professional 2026은 v10.0 라인 이후 가장 큰 릴리스입니다."
Community Edition은 무료이며 이 저장소에 있습니다. Professional 및 Enterprise 에디션은 Web UI, 상용 통합 및 이메일 지원을 추가합니다.
| Sn1per Professional | Sn1per Enterprise | |
|---|---|---|
| 가격 | 연 $984 (시트당) | 견적 요청 |
| 구독 | 1년 | 1년 |
| - 포함 사항 - | ||
| Web UI | Professional Web UI | Enterprise Web UI |
| 스캔 엔진 및 UI 업데이트 | ✓ | ✓ |
| 모든 모듈 및 통합 | ✓ | ✓ |
| 온프레미스 (자체 호스팅) | ✓ | ✓ |
| 이메일 지원 | 1년 | 1년 |
| 향상된 속도 및 확장성 | - | ✓ |
| 최첨단 기능 | - | ✓ |
| - 제한 및 할당량 - | ||
| 최대 스캔 수 | 무제한 | 무제한 |
| 워크스페이스당 최대 자산 수 | 30 | 무제한 |
| 최대 워크스페이스 수 | 5 | 무제한 |
| 총 자산 수 | 150 | 500+ |
| 라이선스 시스템 수 | 1 | 1 |
Sn1per Professional 라이선스 구매 → · Enterprise 견적 요청 →
git clone https://github.com/1N3/Sn1per.git
cd Sn1per
sudo bash install.sh
Sn1per는
/usr/share/sniper에 설치되며 root 권한이 필요합니다. 확인 프롬프트를 건너뛰려면sudo bash install.sh force를 사용하세요.
sudo docker compose up
sudo docker run --privileged -it sn1per-kali-linux /bin/bash
sudo docker compose -f docker-compose-blackarch.yml up
sudo docker run --privileged -it sn1per-blackarch /bin/bash
AWS Marketplace를 통해 구독하세요:
sudo bash install.sh
sniper -t example.com -m normal
결과는 /usr/share/sniper/loot/<workspace>/에 저장됩니다. 더 많은 모드는 사용법을 참조하세요.
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORKSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

