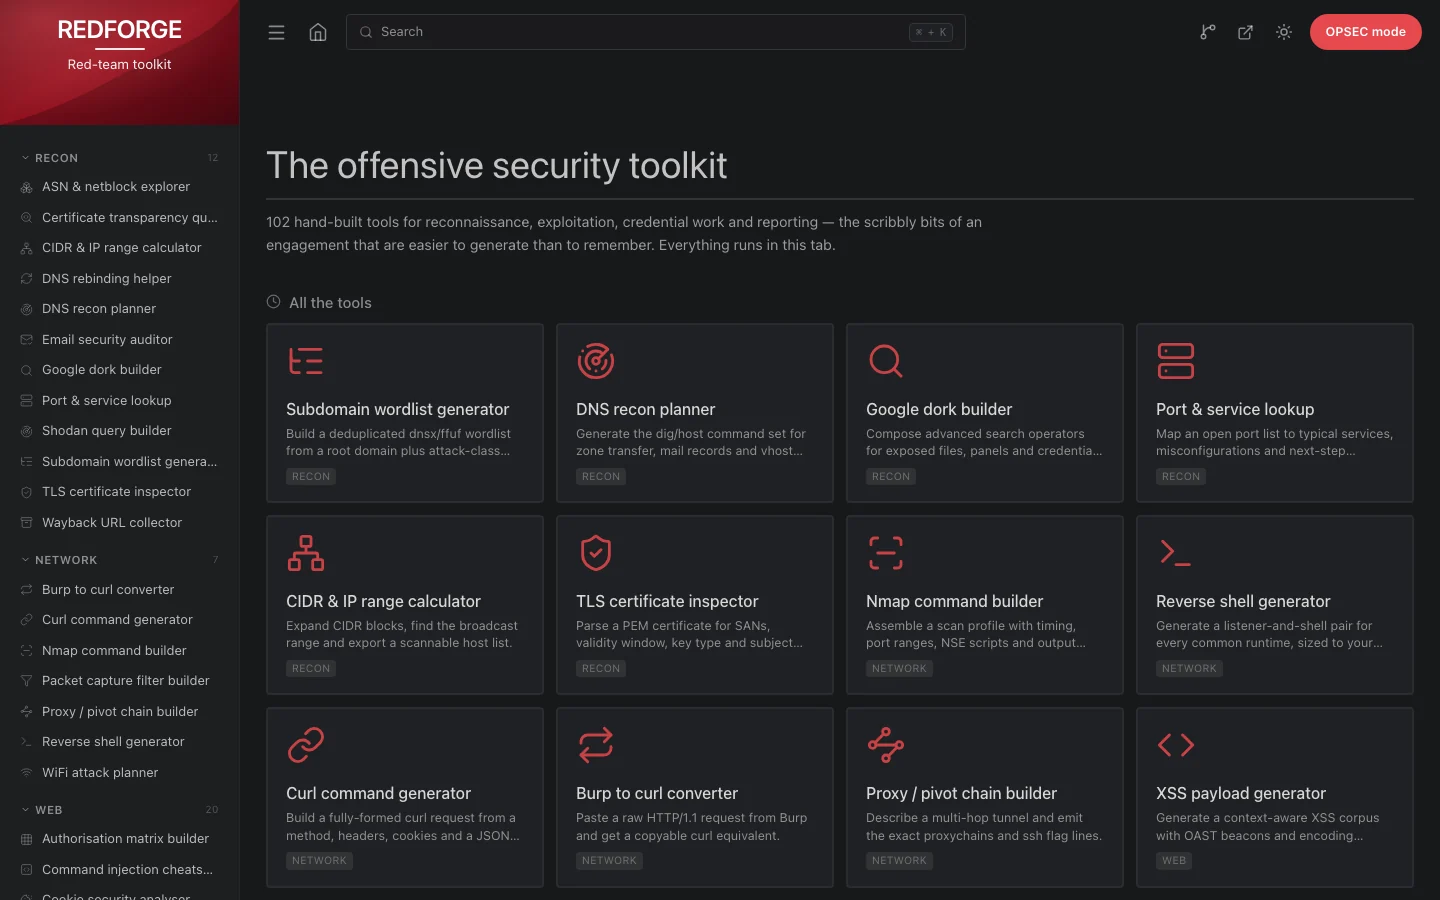

브라우저 측 레드 팀 툴킷으로, 정찰, 페이로드 생성, 자격 증명 공격, 암호화, 인코딩 및 참여 보고를 위한 102개의 오프라인 도구를 제공합니다.
it-tools, 레드 팀을 위해 재해석하다. 정찰, 익스플로잇, 자격 증명 작업, 보고를 위한 102개의 브라우저 측 도구 — 기억하기보다 생성하는 편이 더 쉬운, 인게이지먼트의 자질구레한 부분들.
모든 도구는 전적으로 탭 안에서 실행됩니다. 백엔드도, 텔레메트리도, 네트워크 호출도 없습니다: 요청, 인증서, 해시 또는 워드리스트를 붙여넣으면 답이 로컬에서 나타납니다.
 |
 |
it-tools는 개발자들의 "지금 당장 UUID, base64 디코드, JWT 파서가 필요해"라는 문제를 해결했습니다. 레드 팀은 다른 종류의 잡무에 대해 동일한 인체공학을 필요로 합니다: 올바른 NSE 스크립트가 포함된 nmap 명령줄, hashcat 모드를 명시하는 Kerberoasting 명령, BOLA를 입증하는 authz 매트릭스, 보고서에서 방어할 수 있는 CVSS 벡터. 그것이 여기 있는 도구들입니다.
인터페이스는 의도적으로 익숙합니다 — 동일한 240px 히어로 사이드바, 접을 수 있는 카테고리, ⌘K 팔레트, 카드 그리드, 중앙 정렬된 도구 컬럼 — 근육 기억이야말로 툴킷의 핵심이기 때문입니다. 콘텐츠는 공격적 작업을 중심으로 처음부터 재구축되었으며, 모든 도구는 설명이 아니라 실제로 계산합니다: RSA 플래너는 실제로 연분수 수렴값에 대한 Wiener 공격을 실행하고, TOTP 생성기는 실제로 WebCrypto로 서명하며, SPF 감사기는 실제로 RFC 7208 조회 횟수를 셉니다.
localStorage에 유지됩니다./kerberos-attack-planner는 티켓에 붙여넣을 수 있는 실제 URL입니다.git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
docker compose up -d --build
# → http://localhost:8080
docker compose down으로 중지합니다. 컨테이너는 uid 101로 실행되며, 읽기 전용 루트 파일시스템, 모든 capability 제거, 128 MB / 1 CPU 제한, /healthz 헬스체크가 적용됩니다.
Compose 없이:
docker build -t redforge:latest .
docker run -d --name redforge -p 8080:8080 --read-only \
  --tmpfs /var/cache/nginx --tmpfs /var/run redforge:latest
REDFORGE_PORT=9090 docker compose up -d로 포트를 변경하세요. 클론 URL의
YOUR-USERNAME을 푸시할 계정으로 바꾸세요.
Node 22 이상이 필요합니다.
git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
npm ci
npm run dev        # http://127.0.0.1:5178
프로덕션 빌드:
npm run build      # typechecks, then writes dist/
npm run preview    # serve dist/ on :5178
dist/는 순수 정적 파일입니다 — 어떤 웹 서버에도 복사할 수 있습니다. 라우팅이
클라이언트 측에서 이루어지므로, 호스트는 알 수 없는 경로에 대해 index.html로
폴백해야 합니다(번들로 제공되는 nginx.conf가 이미 그렇게 동작합니다).
핫 리로딩 컨테이너도 사용할 수 있습니다:
docker compose --profile dev up
# → http://localhost:5178
| 카테고리 | 도구 | 초점 |
|---|---|---|
| 정찰 | 12 | 수동 매핑, 워드리스트 및 대상 분류. |
| 네트워크 | 7 | 스캐닝, 피벗팅 및 전송 계층 도구. |
| 웹 | 20 | 인젝션 페이로드, 헤더 악용 및 요청 제작. |
| 웹 토큰 | 6 | JWT 및 SAML 검사, 위조 및 서명 복구. |
| 익스플로잇 | 11 | 페이로드 스캐폴딩, 권한 상승 및 AD 트레이드크래프트. |
| 자격 증명 | 8 | 해시 식별, 크래킹 계획 및 자격 증명 생성. |
| 암호 | 10 | 다이제스트, 키 유도, XOR 및 고전 암호. |
| 인코딩 | 10 | 전송을 위한 페이로드 인코딩, 이스케이프 및 난독화. |
| 사회 공학 | 7 | 프리텍스트 설계, 유인 문구 및 피싱 평가 계획. |
| OSINT | 3 | 엔티티 피벗, 유출 및 신원 상관관계 계획. |
| 보고 | 8 | 점수 산정, 발견 사항, 증거 및 교전 규칙. |
| 합계 | 102 |
수동 매핑, 워드리스트 및 대상 분류.
| 도구 | 경로 | 기능 |
|---|---|---|
| 서브도메인 워드리스트 생성기 | /subdomain-wordlist-generator | 루트 도메인과 공격 클래스 접두사로부터 중복 제거된 dnsx/ffuf 워드리스트를 생성합니다. |
| DNS 정찰 계획기 | /dns-recon-planner | 영역 전송, 메일 레코드 및 vhost 탐색을 위한 dig/host 명령 세트를 생성합니다. |
| Google dork 빌더 | /google-dork-builder | 노출된 파일, 패널 및 자격 증명 유출을 위한 고급 검색 연산자를 구성합니다. |
| 포트 및 서비스 조회 | /port-service-lookup | 열린 포트 목록을 일반적인 서비스, 잘못된 구성 및 다음 단계 점검과 매핑합니다. |
| CIDR 및 IP 범위 계산기 | /cidr-ip-calculator | CIDR 블록을 확장하고, 브로드캐스트 범위를 찾고, 스캔 가능한 호스트 목록을 내보냅니다. |
| TLS 인증서 검사기 | /certificate-inspector | PEM 인증서를 파싱하여 SAN, 유효 기간, 키 유형 및 주체 세부 정보를 확인합니다. |
| DNS 리바인딩 도우미 | /dns-rebinding-helper | 리바인딩 페이로드를 계획합니다: 영역 스탠자, 브라우저 하네스 및 TTL 타이밍 모델. |
| ASN 및 넷블록 탐색기 | /asn-netblock-explorer | ASN/프리픽스 데이터를 파싱하여 /24 청크로 분할하고 스캔 가능한 대상 목록을 출력합니다. |
| Wayback URL 수집기 | /wayback-url-collector | 아카이브된 URL에 대한 CDX API 쿼리를 생성한 후 매개변수 및 백업을 기준으로 필터링합니다. |
| 이메일 보안 감사기 | /email-security-auditor | SPF, DKIM 및 DMARC 응답을 점수화하고 도메인 스푸핑 가능 여부를 판단합니다. |
| Shodan 쿼리 빌더 | /shodan-query-builder | 패싯, 제품 필터 및 넷블록으로부터 Shodan, Censys 및 FOFA 쿼리를 구성합니다. |
| 인증서 투명성 쿼리 | /certificate-transparency-query | crt.sh 쿼리를 생성하고 인증서 출력을 고유 호스트명으로 축소합니다. |
스캐닝, 피벗팅 및 전송 계층 도구.
| 도구 | 경로 | 기능 |
|---|---|---|
| Nmap 명령 빌더 | /nmap-command-builder | 타이밍, 포트 범위, NSE 스크립트 및 출력 플래그를 포함한 스캔 프로필을 조립합니다. |
| 리버스 셸 생성기 | /reverse-shell-generator | 콜백 호스트에 맞춰 모든 일반 런타임에 대한 리스너-셸 쌍을 생성합니다. |
| Curl 명령 생성기 | /curl-generator | 메서드, 헤더, 쿠키 및 JSON 본문으로부터 완전한 형태의 curl 요청을 구성합니다. |
| Burp to curl 변환기 | /burp-to-curl | Burp의 원시 HTTP/1.1 요청을 붙여넣으면 복사 가능한 curl 등가물을 제공합니다. |
| 프록시 / 피벗 체인 빌더 | /pivot-chain-builder | 다중 홉 터널을 설명하고 정확한 proxychains 및 ssh 플래그 라인을 출력합니다. |
| WiFi 공격 계획기 | /wifi-attack-planner | aircrack-ng, hcxdumptool 및 hashcat을 사용한 WPA 캡처 및 크래킹 실행을 계획합니다. |
| 패킷 캡처 필터 빌더 | /packet-capture-filter-builder | 교전을 위한 tcpdump BPF 및 tshark 디스플레이 필터를 생성하고 검증합니다. |
인젝션 페이로드, 헤더 악용 및 요청 제작.
| 도구 | 경로 | 기능 |
|---|---|---|
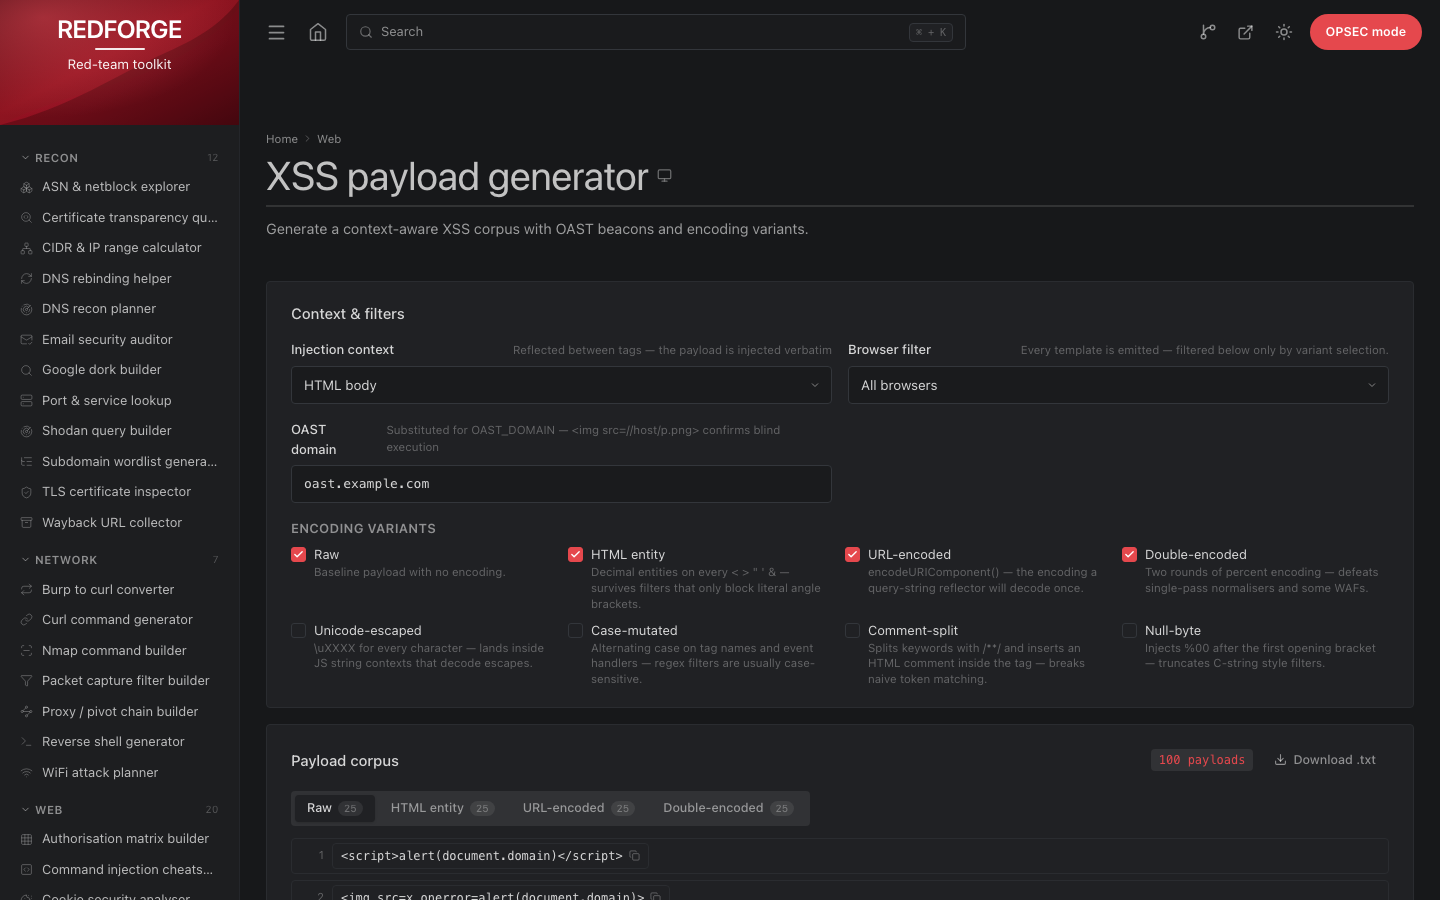
| XSS 페이로드 생성기 | /xss-payload-generator | OAST 비콘과 인코딩 변형을 포함한 컨텍스트 인식 XSS 코퍼스를 생성합니다. |
| SQL 인젝션 페이로드 빌더 | /sql-injection-payload-builder | 파라미터와 DBMS에 맞춰 union, boolean, 시간 기반, 스택형 페이로드를 조합합니다. |
| SSRF 페이로드 빌더 | /ssrf-payload-builder | 클라우드 메타데이터, 내부 서비스, gopher 대상을 겨냥한 SSRF 프로브를 구성합니다. |
| LFI / 경로 순회 생성기 | /lfi-path-generator | 순회 깊이 변형, 필터 체인, 로그 포이즈닝 페이로드를 생성합니다. |
| WAF 우회 인코더 | /waf-bypass-encoder | 차단된 페이로드에 대소문자, 엔티티, 이중 인코딩, 주석 변환을 적용합니다. |
| 명령 인젝션 치트시트 | /command-injection-cheatsheet | 플랫폼별 OS 명령 인젝션용 구분자, 블라인드, OAST 변형을 제공합니다. |
| XPath / NoSQL / LDAP 인젝션 | /nosql-injection-builder | NoSQL, XPath, LDAP 필터 인젝션 지점을 위한 페이로드 패밀리입니다. |
| CSP 분석기 | /csp-analyser | Content-Security-Policy에서 우회 가능한 지시문, 와일드카드, 누락된 보호 기능을 점검합니다. |
| 오픈 리다이렉트 생성기 | /open-redirect-generator | 허용 목록 필터와 URL 파서를 위한 리다이렉트 우회 변형을 구성합니다. |
| 보안 헤더 감사기 | /security-header-auditor | 응답 헤더 세트를 점수화하고 누락된 강화 지시문을 드러냅니다. |
| HTML 스머글링 / 다운로드 페이로드 빌더 | /html-smuggling-builder | 클라이언트 측에서 첨부 파일을 조립하는 자체 포함 HTML 페이지를 생성합니다. |
| 파라미터 퍼즈 목록 | /parameter-fuzz-list | 숨겨진 파라미터 및 대량 할당 발견을 위한 파라미터 이름 워드리스트를 생성합니다. |
| XS-Leak 생성기 | /xs-leak-generator | 교차 사이트 유출 페이로드: 프레임 카운팅, onload 오라클, 타이밍 프로브. |
| CSRF PoC 빌더 | /csrf-poc-builder | 자동 제출 교차 사이트 요청 위조 PoC를 생성하고 각 방어책에 대해 테스트합니다. |
| SSTI 페이로드 빌더 | /ssti-payload-builder | Jinja2, Twig, Freemarker 및 여섯 개 이상의 엔진을 위한 템플릿 인젝션 탐지 사다리입니다. |
| GraphQL 공격 빌더 | /graphql-attack-builder | 인트로스펙션, 제안 열거, 별칭 과부하, 깊이 비용 쿼리. |
| 권한 부여 매트릭스 빌더 | /authz-matrix-builder | 역할 대 엔드포인트 접근 제어 매트릭스와 이를 테스트하는 요청 세트를 구성합니다. |
| 파일 업로드 우회 계획 | /file-upload-bypass-plan | 업로드 폼에 대한 확장자, MIME, 매직 바이트, 파서 혼동 변형을 계획합니다. |
| 쿠키 보안 분석기 | /cookie-security-analyser | Set-Cookie 헤더를 파싱하고 플래그, 접두사, 범위, SameSite 동작을 판정합니다. |
| HTTP 스머글링 분석기 | /http-smuggling-analyser | 원시 요청에서 Content-Length와 Transfer-Encoding 충돌을 탐지하고 프로브를 선택합니다. |
JWT 및 SAML 검사, 위조, 서명 복구.

