
 #1

 mvt-project/mvt
Android 및 iOS 기기용 포렌식 수집 및 분석 툴킷으로, 공개 및 비공개 침해 지표(IOC)를 사용하여 알려진 스파이웨어에 의한 잠재적 침해를 식별합니다.
 misp/misp
MISP (핵심 소프트웨어) - 오픈소스 위협 인텔리전스 및 공유 플랫폼
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 google/timesketch
이벤트 로그를 수집, 검색, 주석 처리하여 침해 대응 및 DFIR 조사를 지원하는 협업형 포렌식 타임라인 분석 플랫폼입니다.
 pedramamini/awesome-yara
훌륭한 YARA 규칙, 도구 및 사람들을 엄선한 목록입니다.
 sepinf-inc/iped
IPED 디지털 포렌식 도구. 이는 오픈 소스 소프트웨어로, 법 집행 기관이 범죄 현장에서 압수하거나 민간 조사관이 기업 조사에서 수집한 디지털 증거를 처리하고 분석하는 데 사용할 수 있습니다.
 intelowlproject/intelowl
확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.
 neo23x0/signature-base
내 스캐너 및 도구를 위한 YARA 시그니처 및 IOC 데이터베이스
 cyb3rxp/awesome-soc
SOC(CSIRT 포함)를 구축, 운영, 성숙시키기 위한 선별된 지식 베이스입니다.
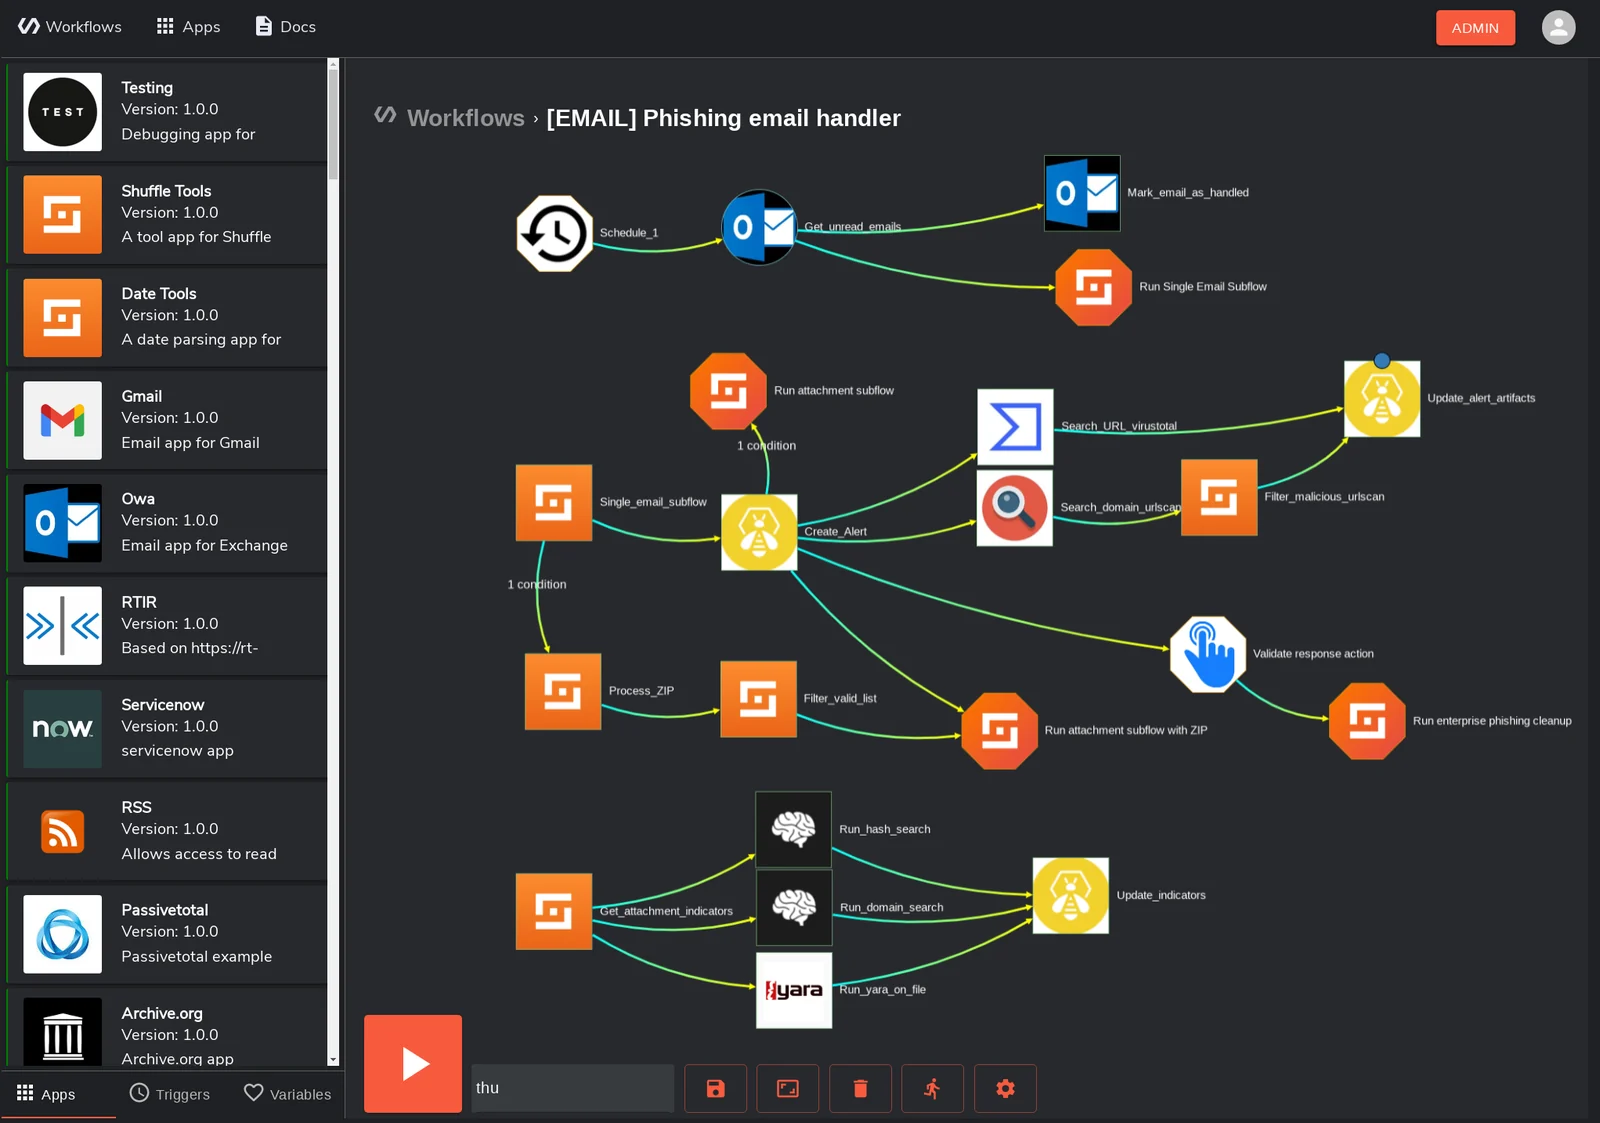 shuffle/shuffle
오픈소스 보안 오케스트레이션, 자동화 및 대응(SOAR) 플랫폼으로, 시각적 워크플로 편집기, 사전 구축된 보안 앱 통합, 그리고 SOC 팀을 위한 하이브리드 리소스 공유를 제공합니다.
 opencve/opencve
여러 소스에서 CVE를 집계, 필터링 및 추적하고 팀 협업, 맞춤형 대시보드, 알림, AI 기반 분석을 통해 취약점 인텔리전스를 제공합니다.
 log2timeline/plaso
디지털 포렌식 엔진으로, 로그, 파일 및 시스템 아티팩트를 파싱하여 슈퍼 타임라인을 구축하고, 조사 시 시간순 이벤트 상관관계를 지원합니다.
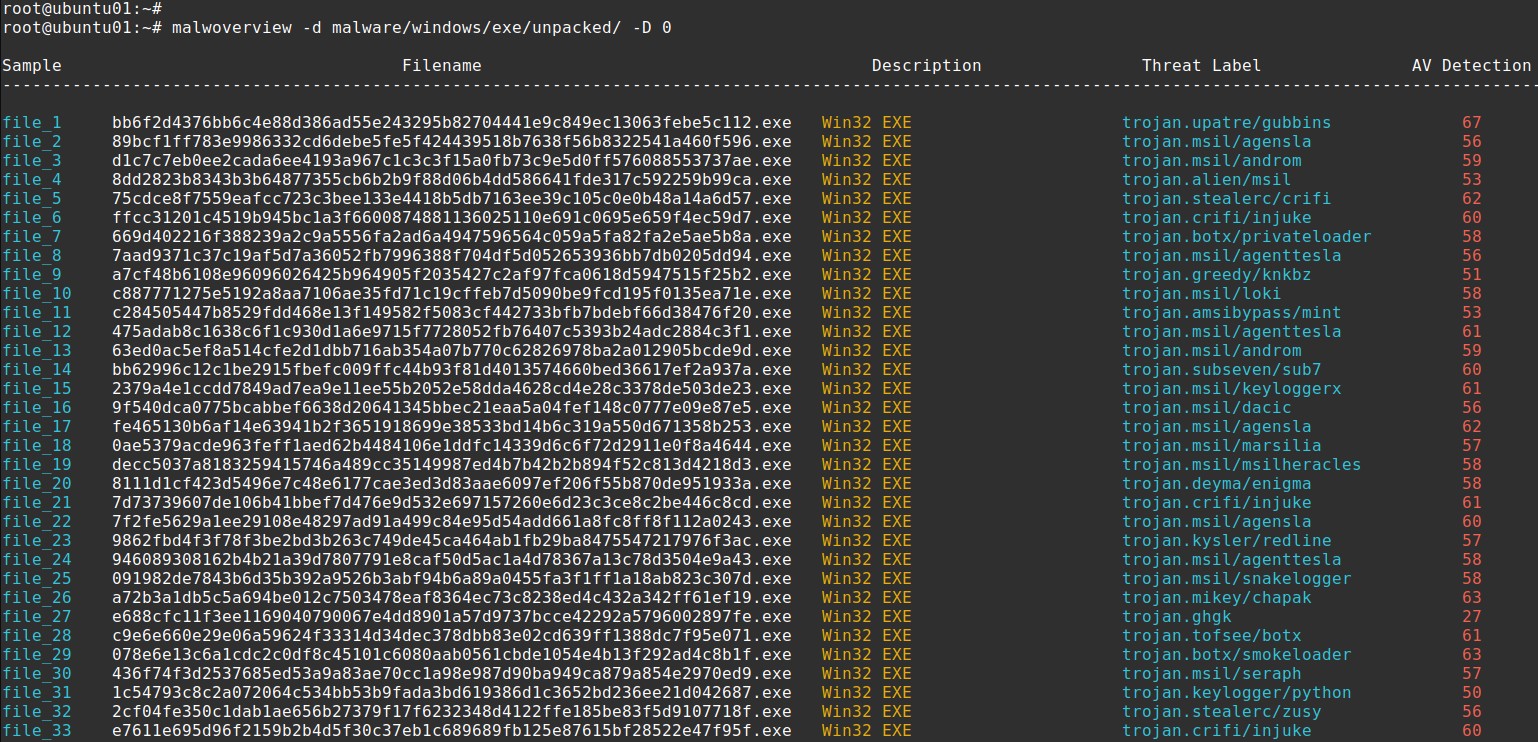 alexandreborges/malwoverview
Malwoverview는 VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan,…

 cve-search/cve-search
검색, 순위 지정, 웹 인터페이스 및 API를 갖춘 로컬 CVE/CPE 취약점 데이터베이스로, 오프라인 취약점 분석 및 관리를 위한 도구입니다.




