
 #1
Tools for bypassing Intrusion Detection and Prevention Systems (IDS/IPS) and network security controls.
Kitploit 추천

 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.

 nmap/nmap
고성능 네트워크 탐지 및 보안 감사 도구로, 고급 포트 스캐닝, OS 탐지, 서비스 버전 탐지, 그리고 자동화된 정찰 및 취약점 평가를 위한 스크립트 가능한 NSE 엔진을 갖추고 있습니다.
 chaitin/safeline
악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.
 matrixtm/mhddos
최고의 DDoS 공격 스크립트 Python3, (사이버 / DDos) 공격 56가지 방법
 jpillora/chisel
SSH 암호화를 사용하는 HTTP 기반의 빠른 TCP/UDP 터널로, 역방향 포트 포워딩, SOCKS5 프록시, 클라이언트 인증을 지원하여 안전한 네트워크 통과 및 방화벽 우회를 가능하게 합니다.
secdev/scapyPython 기반의 대화형 패킷 조작 라이브러리로, 광범위한 프로토콜에 걸쳐 네트워크 패킷을 위조, 디코딩, 전송, 캡처, 분석할 수 있으며 스캐닝, 트레이서우팅, 공격, 네트워크 탐색을 지원합니다.
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 및 IPv6 네트워크 정찰 및 MITM 공격을 위한 만능 도구
 bishopfox/sliver
적군 모의 프레임워크
 crowdsecurity/crowdsec
로그와 HTTP 요청을 분석하여 악성 IP를 탐지 및 차단하고, 크라우드소싱 커뮤니티 차단 목록을 활용하여 실시간 위협 인텔리전스를 제공하는 오픈소스 IDS/IPS 및 WAF 엔진입니다.
 bunkerity/bunkerweb
🛡️ 오픈소스 및 클라우드 네이티브 웹 애플리케이션 방화벽 (WAF)
 rofl0r/proxychains-ng
proxychains ng(신세대) - 동적으로 링크된 프로그램의 소켓 호출을 가로채서 하나 이상의 socks/http 프록시를 통해 리디렉션하는 프리로더입니다. 유지 관리되지 않는 proxychains 프로젝트의 연속입니다. sf.net 페이지는 현재 업데이트되지…
 opnsense/core
OPNsense GUI, API 및 시스템 백엔드
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 cifertech/esp32-div
ESP32DIV는 ESP32로 구동되는 다목적 무선 공격 및 방어 도구 키트입니다.
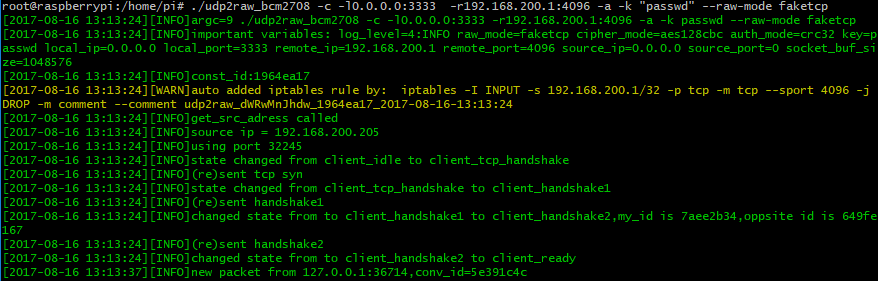 wangyu-/udp2raw
Raw Socket을 사용하여 UDP 트래픽을 암호화된 UDP/FakeTCP/ICMP 트래픽으로 변환하는 터널입니다. UDP 방화벽(또는 불안정한 UDP 환경)을 우회하는 데 도움을 줍니다.
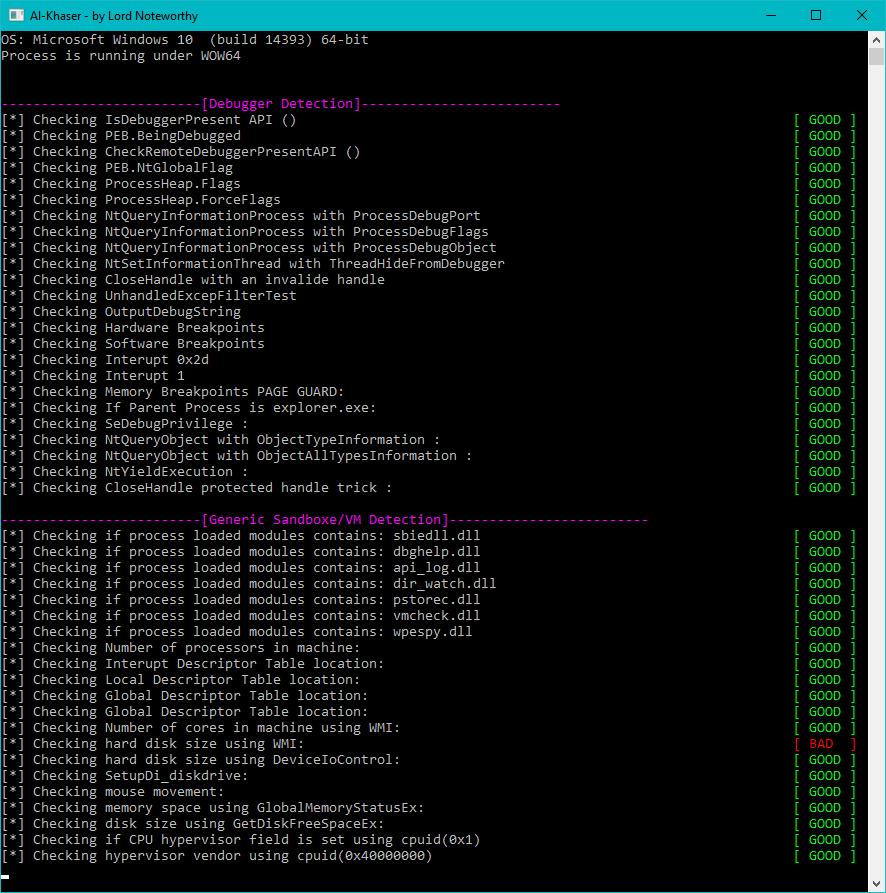 ayoubfaouzi/al-khaser
야생에서 사용되는 공개 악성코드 기술: 가상 머신, 에뮬레이션, 디버거, 샌드박스 탐지
 ultrafunkamsterdam/nodriver
Undetected-Chromedriver의 후속작입니다. Captcha / CloudFlare / Imperva / hCaptcha와 같은 성가신 안티 봇 시스템에 의해 일반적으로 방해받는 웹 자동화, 웹스크래핑, 봇 및 기타 창의적인 아이디어를 위한 초고속…





