
 #1
Tools for crafting and manipulating low-level code executed after successful exploitation.
Kitploit 추천

 rapid7/metasploit-framework
네트워크 및 애플리케이션 전반에 걸친 침투 테스트, 취약점 검증, 보안 연구를 위한 모듈식 페이로드, 인코더 및 보조 시스템을 갖춘 오픈소스 익스플로잇 프레임워크.

 gallopsled/pwntools
CTF 프레임워크 및 익스플로잇 개발 라이브러리
 bishopfox/sliver
적군 모의 프레임워크
 k8gege/k8tools
K8 도구 모음(내부 네트워크 침투/권한 상승 도구/원격 오버플로/취약점 악용/스캐닝 도구/비밀번호 크래킹/백신 우회 도구/Exploit/APT/0day/Shellcode/Payload/priviledge/BypassUAC/OverFlow/WebShell/PenTest…
 darthton/blackbone
Windows 메모리 해킹 라이브러리
 ne0nd0g/merlin
Merlin은 golang으로 작성된 크로스 플랫폼 포스트 익스플로잇 HTTP/2 Command & Control 서버 및 에이전트입니다.
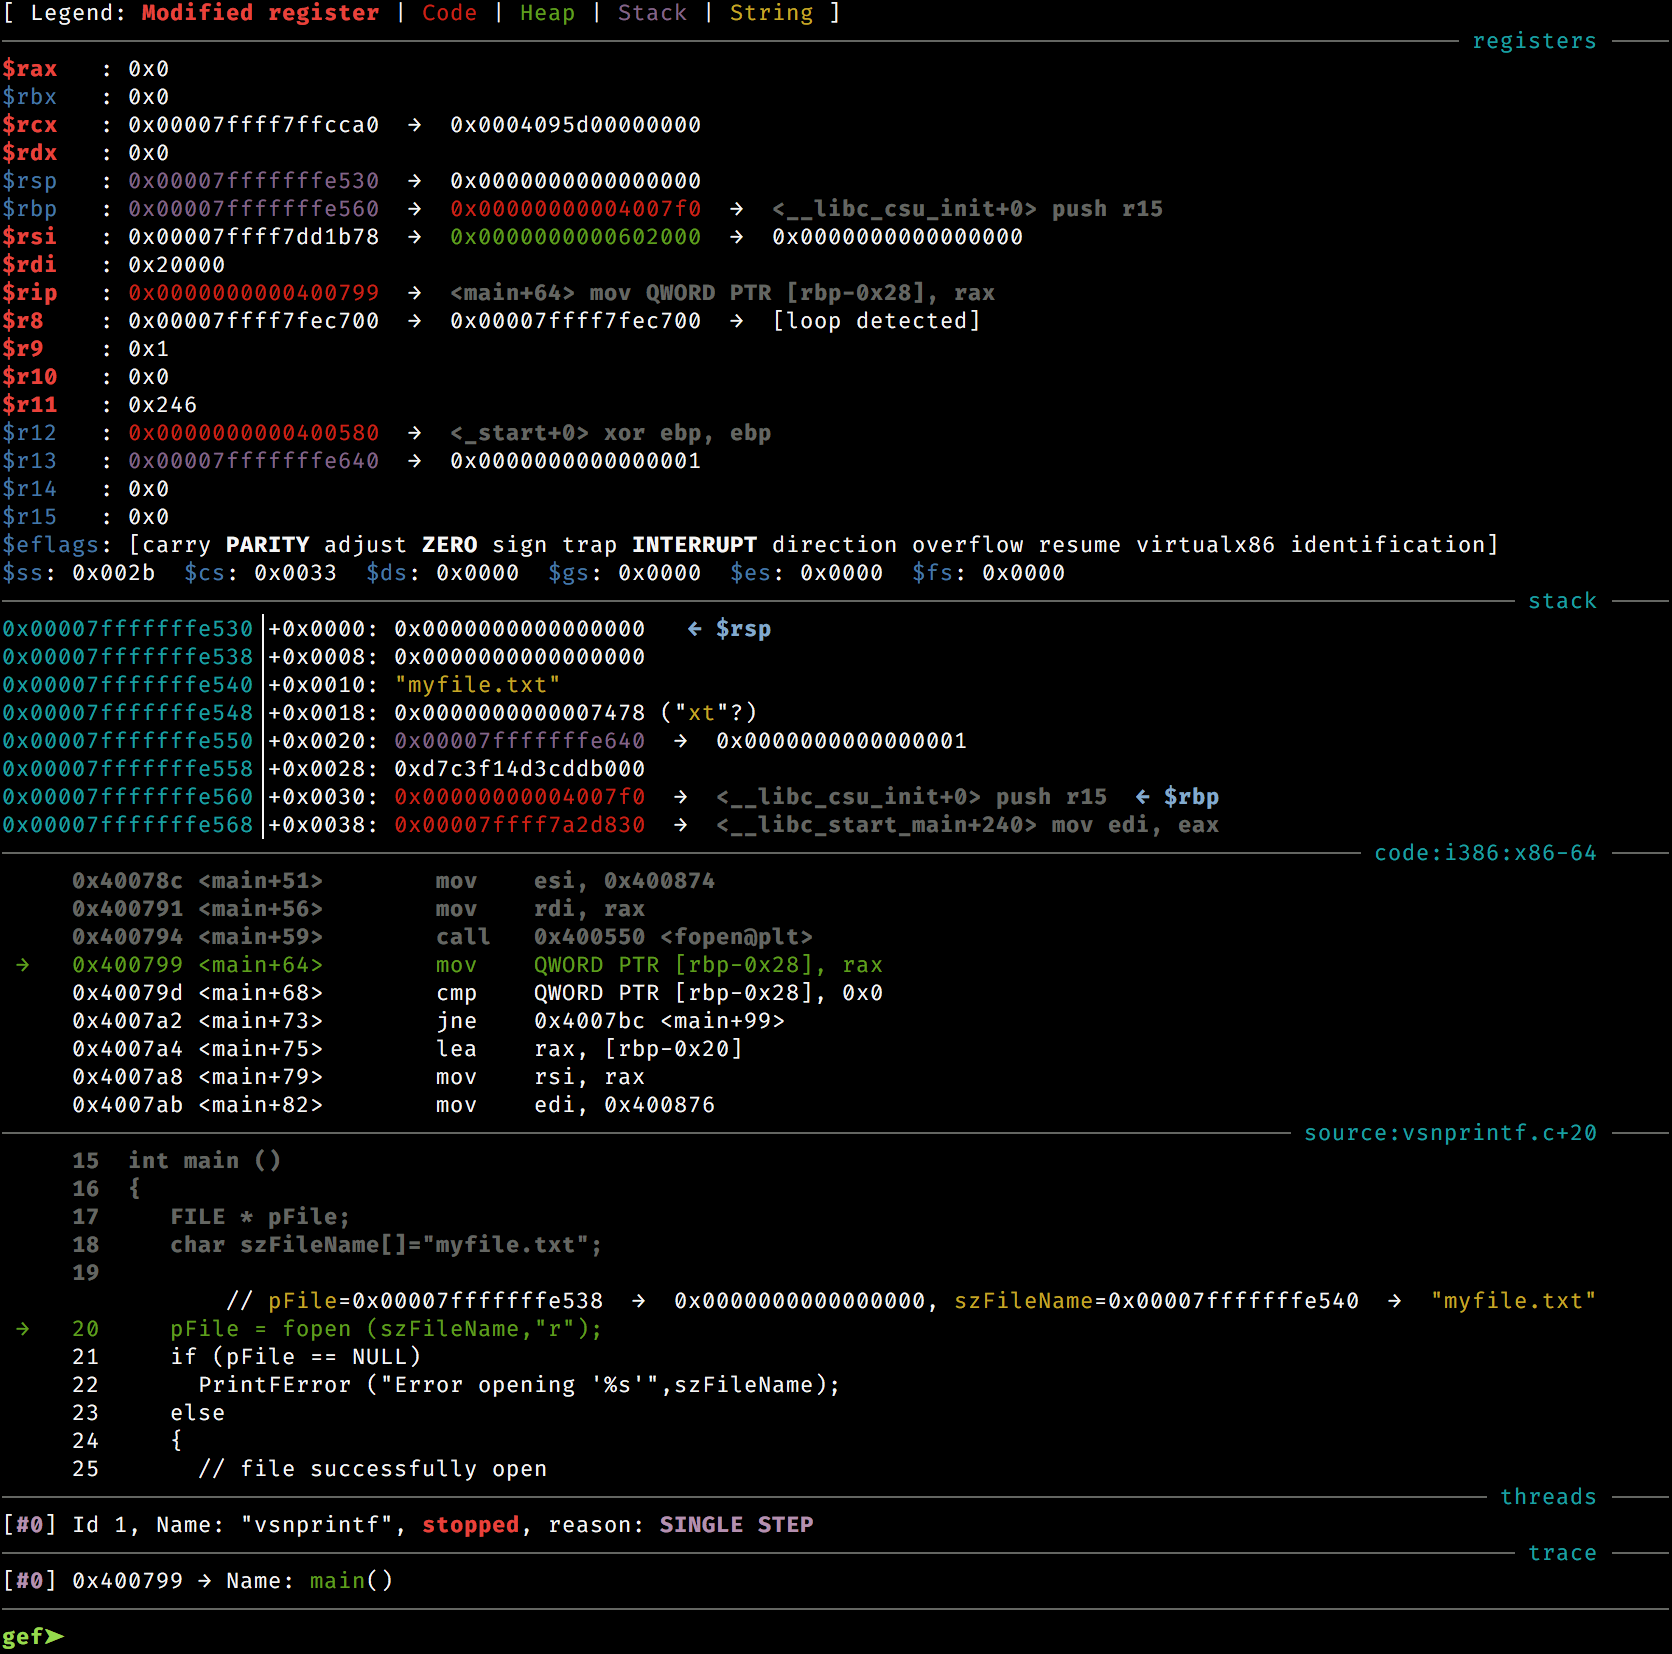 hugsy/gef
GEF (GDB Enhanced Features) - Linux에서 익스플로잇 개발자와 리버스 엔지니어를 위한 고급 디버깅 기능을 갖춘 GDB의 현대적인 경험
 trustedsec/unicorn
Unicorn은 PowerShell 다운그레이드 공격을 사용하여 메모리에 직접 셸코드를 주입하는 간단한 도구입니다. Matthew Graeber의 PowerShell 공격과 David Kennedy(TrustedSec)와 Josh Kelly가 Defcon 18에서…
 ntfargo/relapse-exploit
펌웨어 7.00-13.60용 PS5 익스플로잇 체인으로, WebKit JSC 정보 유출과 typedarray 손상을 aio_multi_wait UAF 레이스와 결합하여 커널 읽기/쓰기를 수행합니다.
 zhzyker/exphub
Exphub[취약점 익스플로잇 스크립트 라이브러리]에는 Webloigc, Struts2, Tomcat, Nexus, Solr, Jboss, Drupal의 익스플로잇 스크립트가 포함되어 있으며, 최신 추가: CVE-2020-14882, CVE-2020-11444,…
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 0dayctf/reverse-shell-generator
호스팅된 리버스 셸 생성기 - 다양한 기능을 갖춘 -- (CTF에 유용함)
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
 longld/peda
PEDA - GDB를 위한 Python 익스플로잇 개발 도우미
 byt3bl33d3r/offensivenim
Nim을 무기화하는 실험 (https://nim-lang.org/)
thewover/donutx86, x64, 또는 AMD64+x86 포지션 독립적 셸코드를 생성하여, 메모리에서 .NET 어셈블리, PE 파일 및 기타 Windows 페이로드를 로드하고 매개변수와 함께 실행합니다.




