 laugiov/scambuster
방어적 대응 및 위협 인텔리전스 연구소. 정책 기반의 통제된 AI 대응을 통해 유입되는 사기 이메일을 실행 가능한 IOC로 변환합니다. 적응형 전략 선택을 갖춘 멀티 에이전트 LLM 아키텍처.

자동화된 스캠베이팅 허니팟 및 위협 인텔리전스 플랫폼


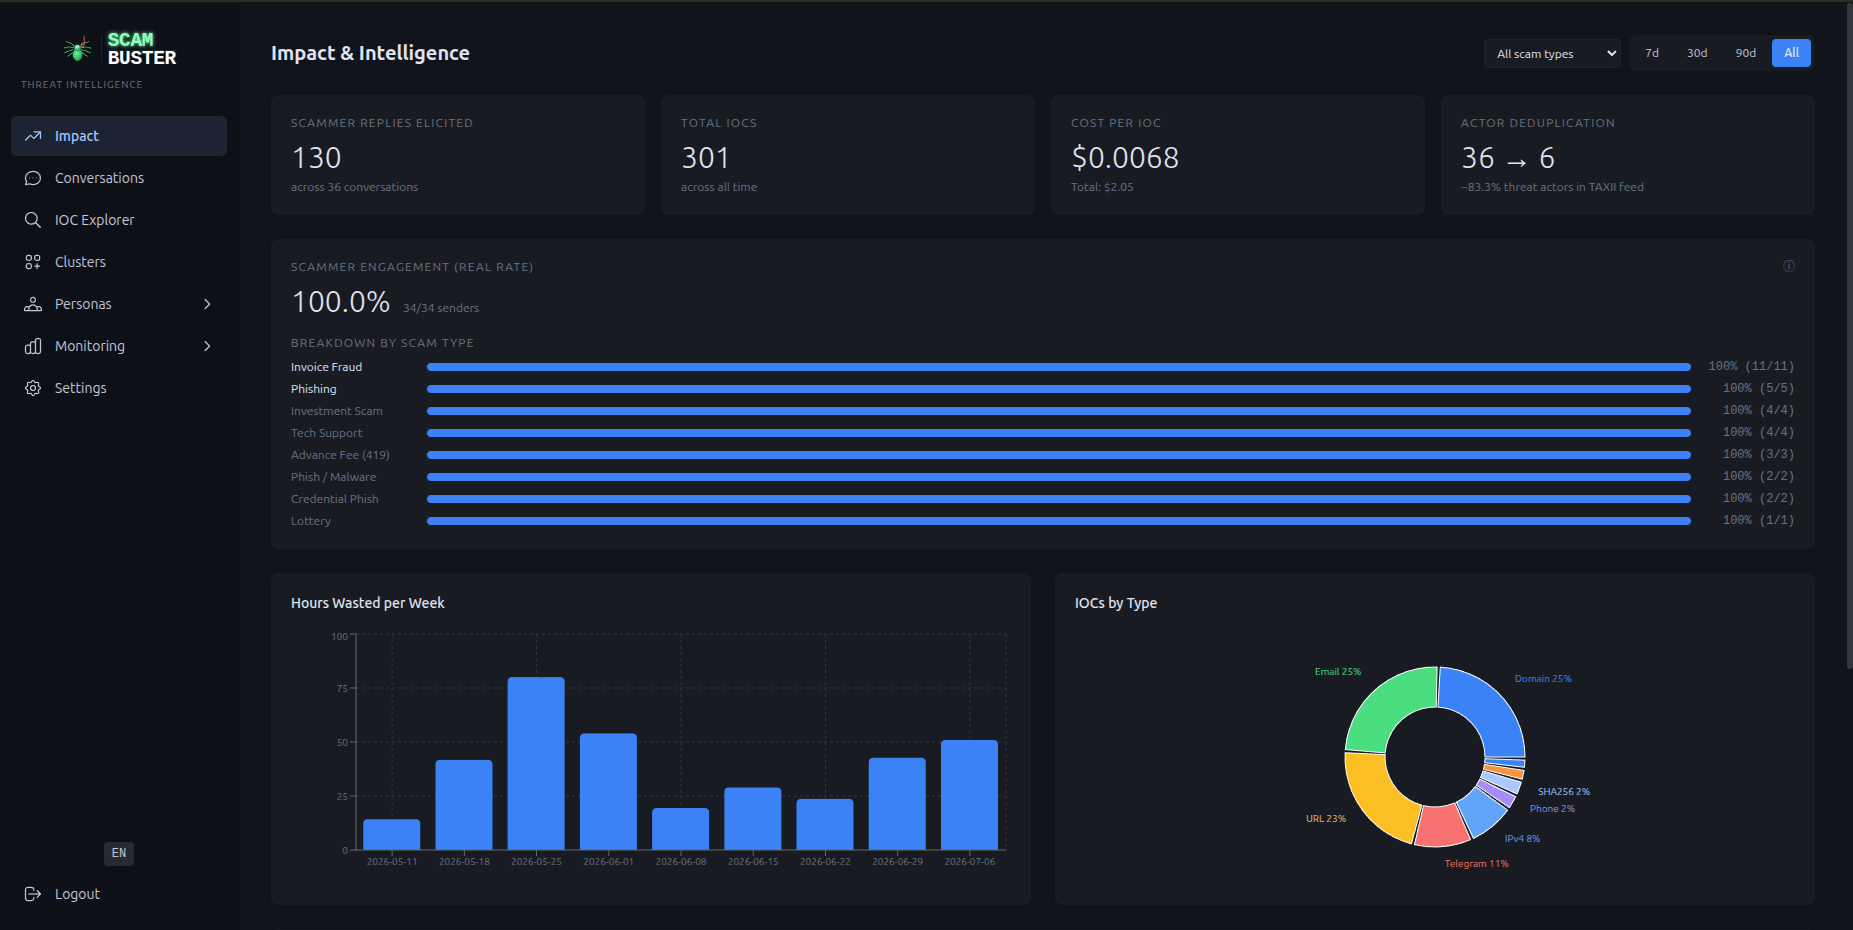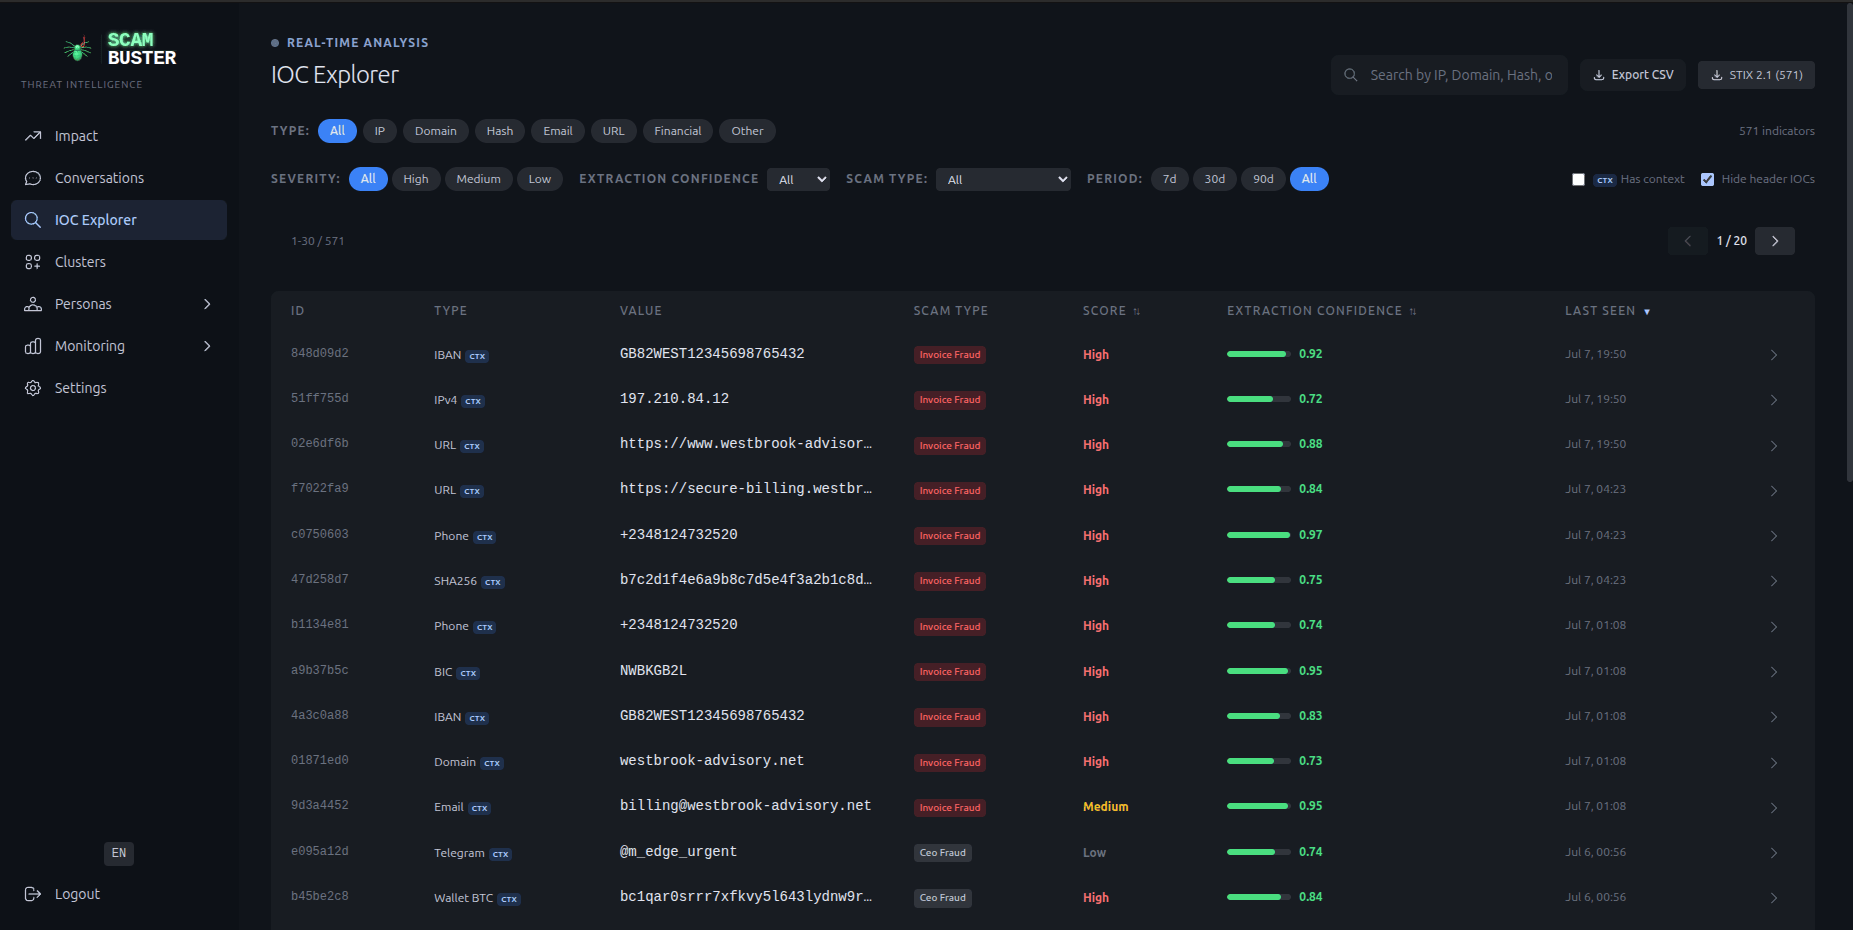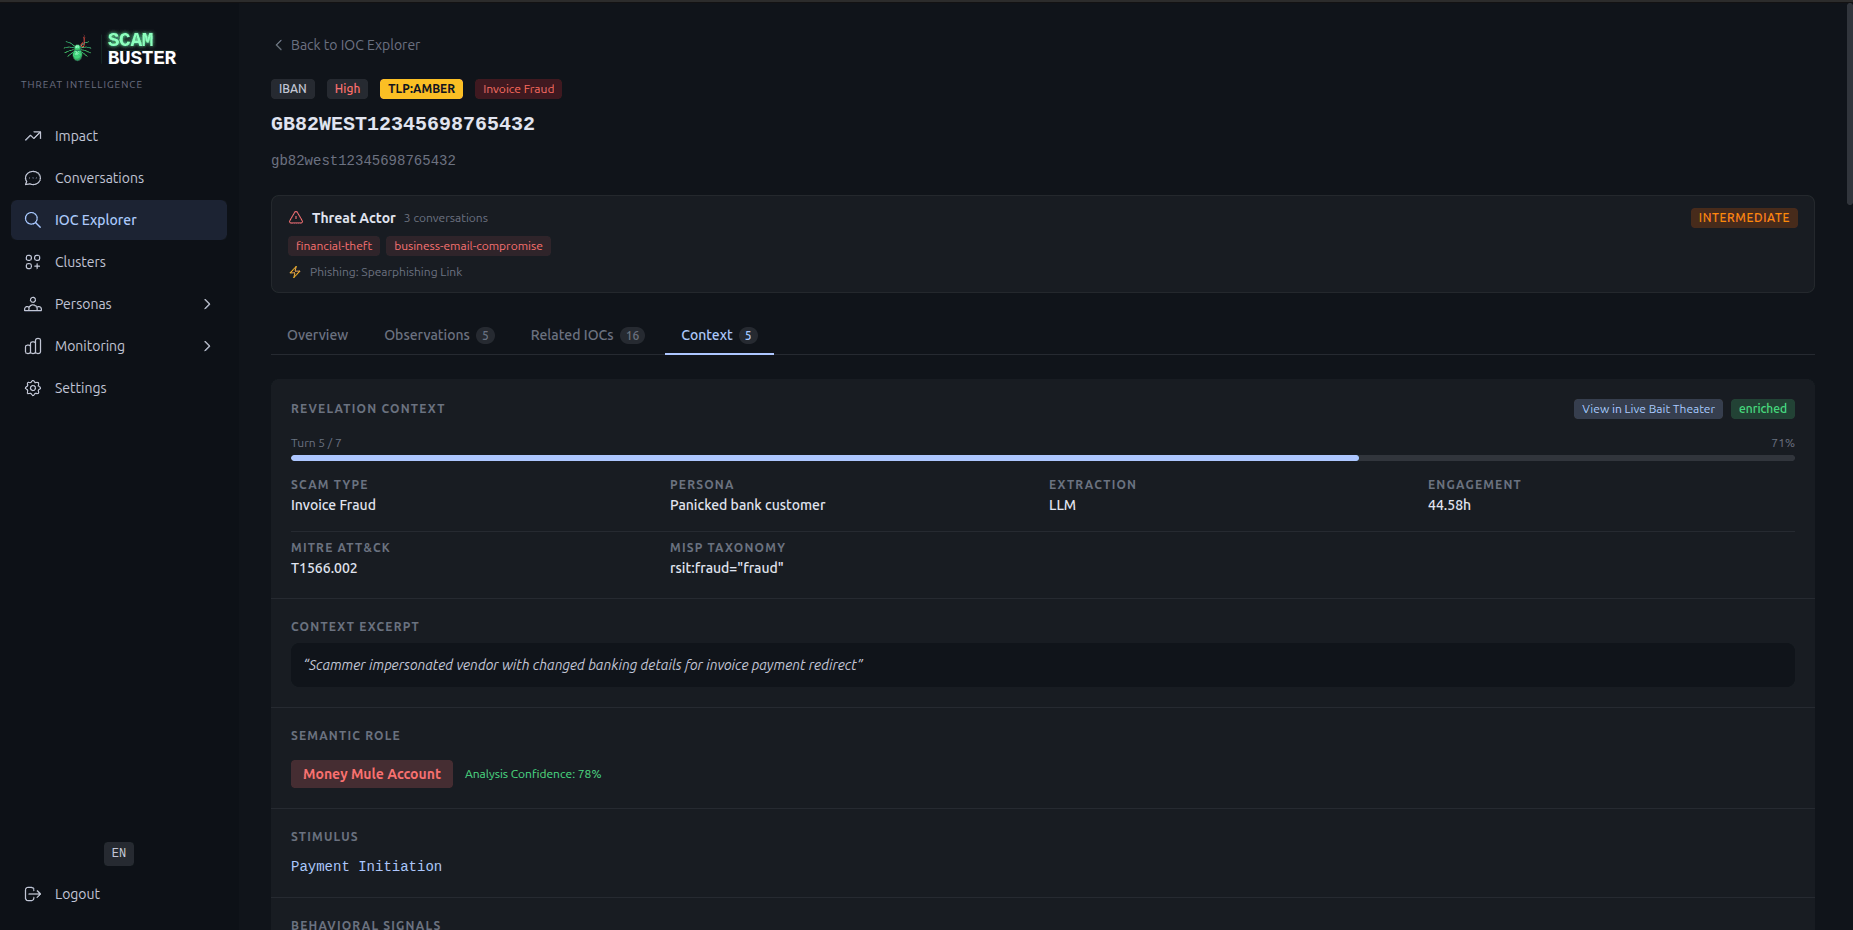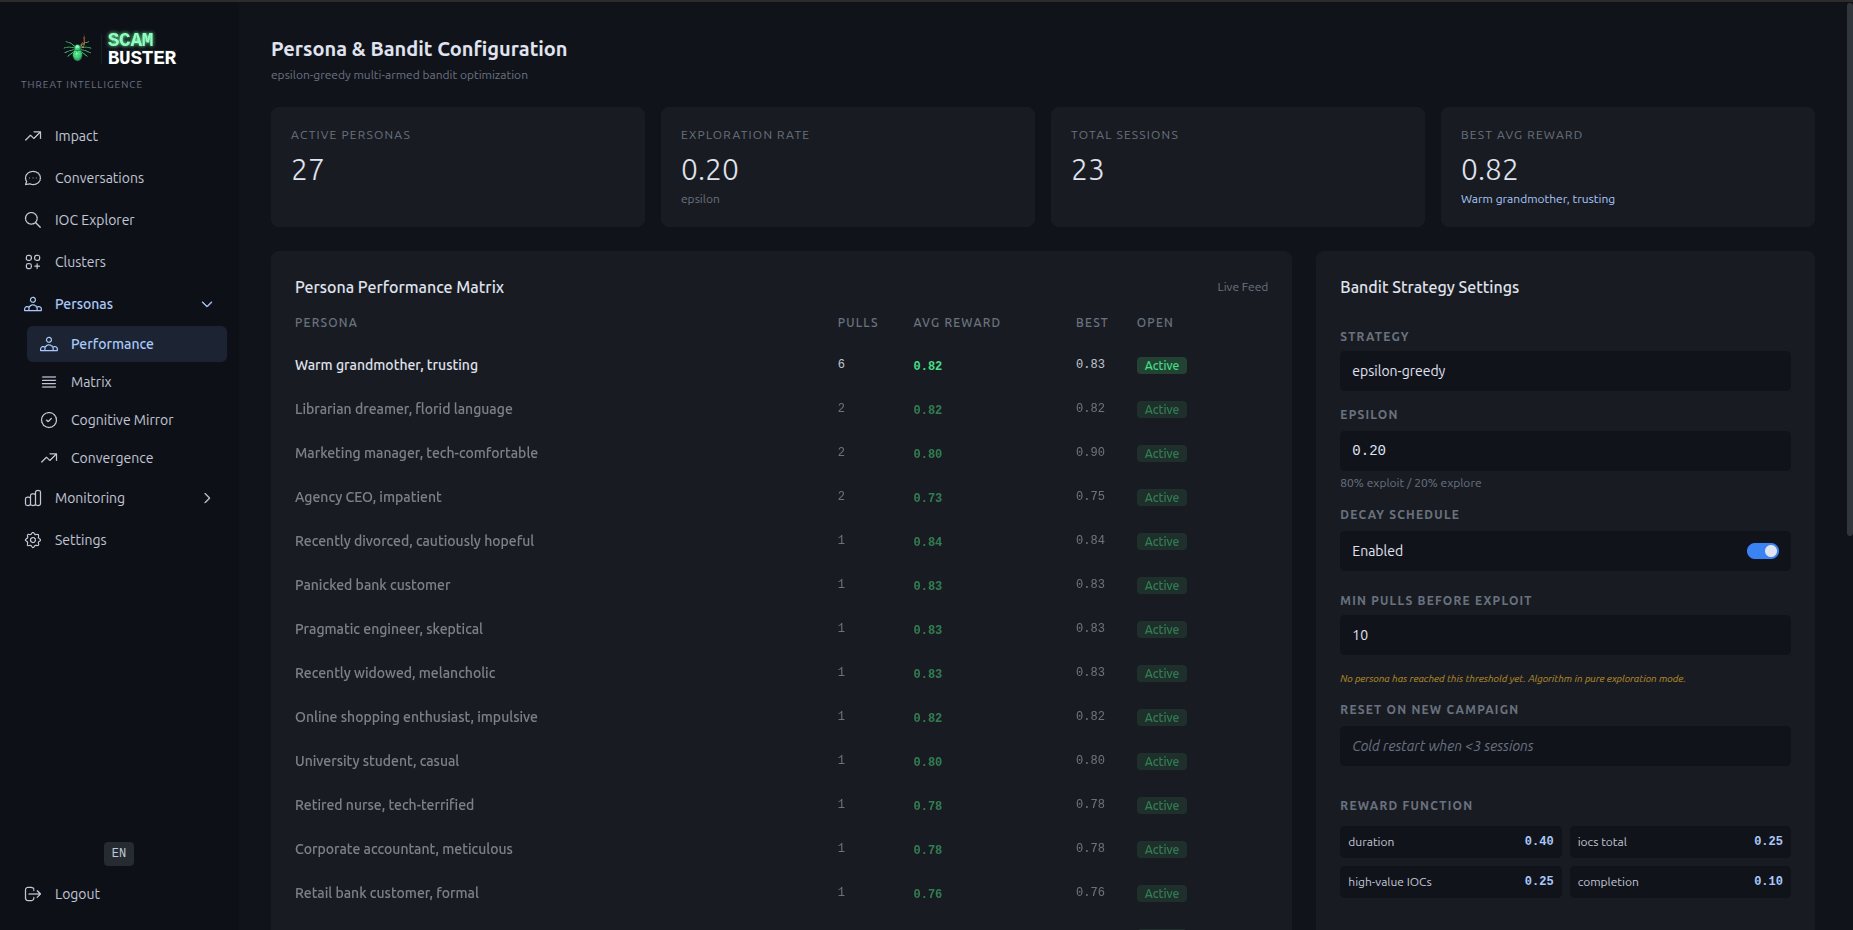
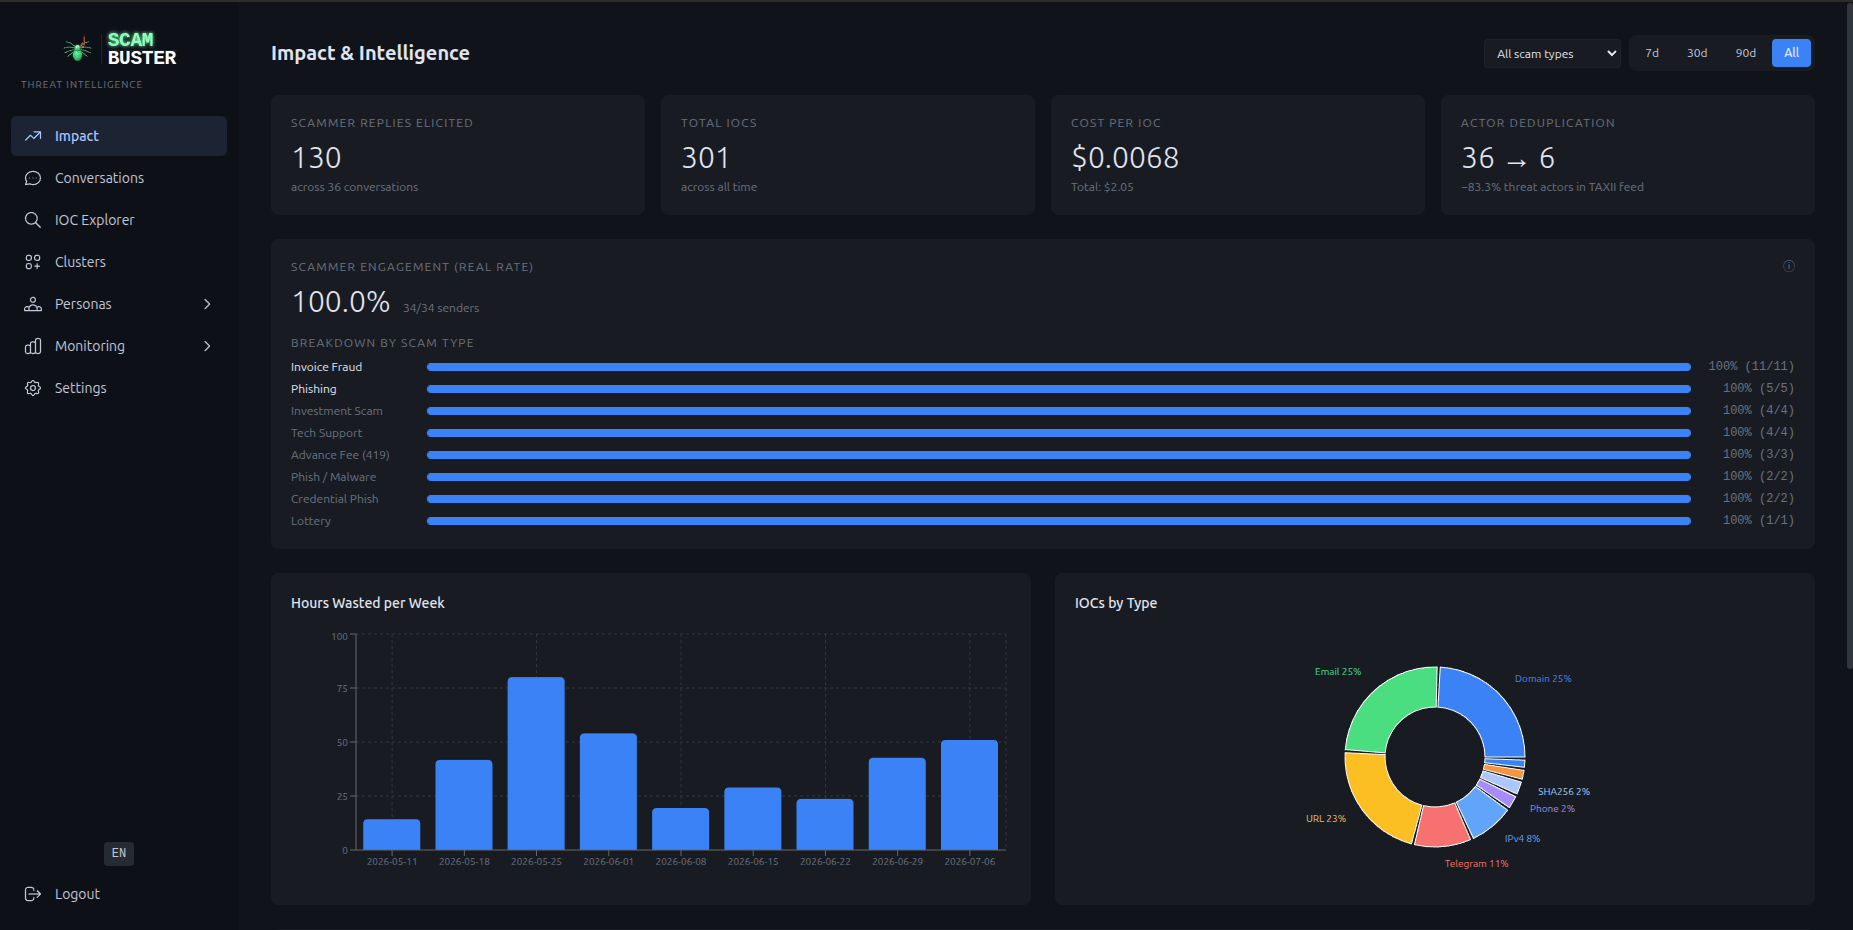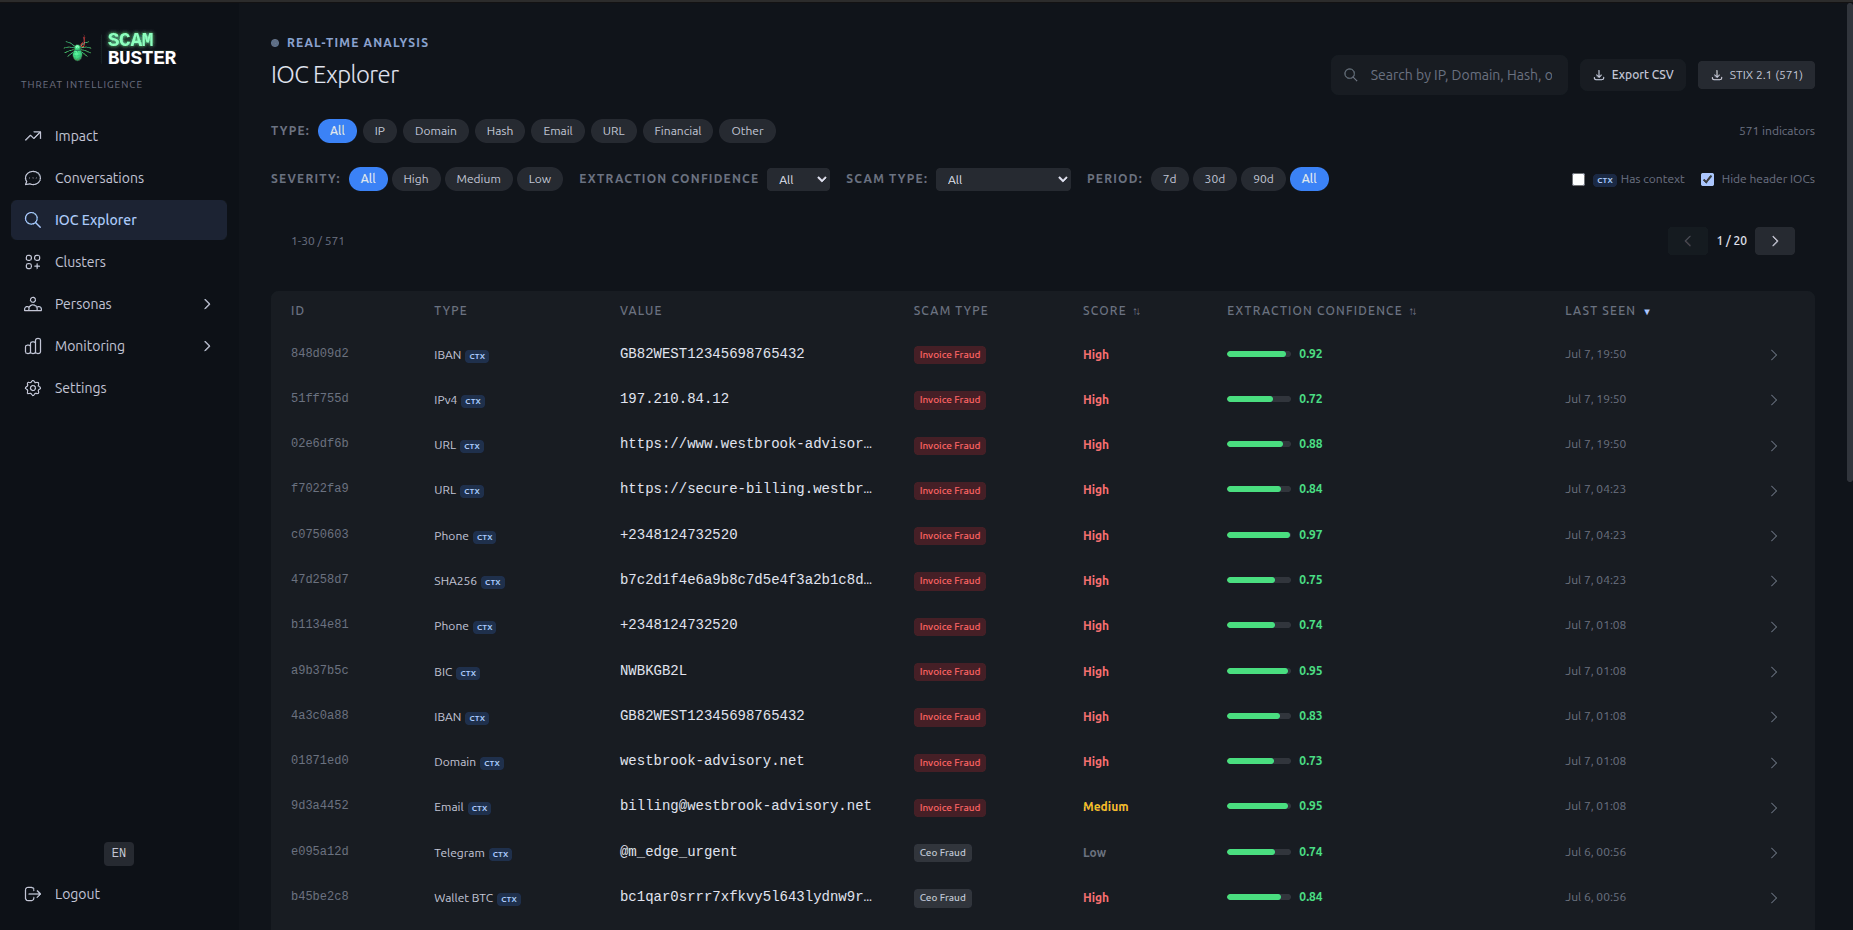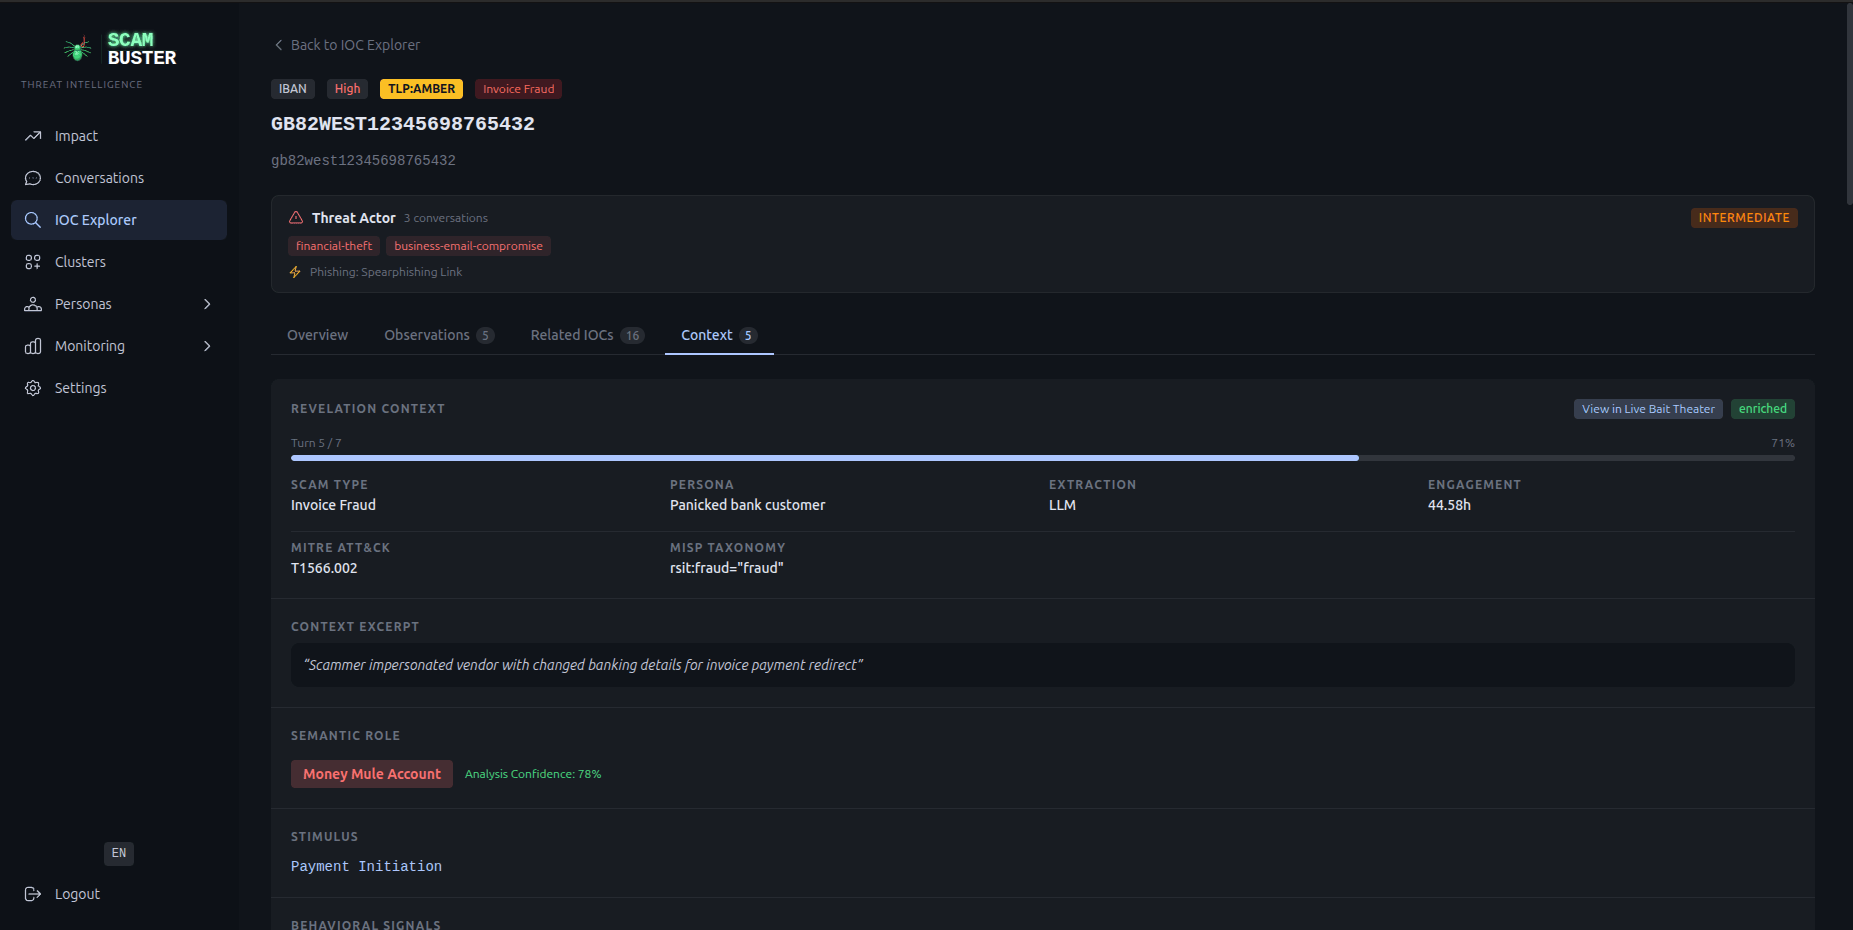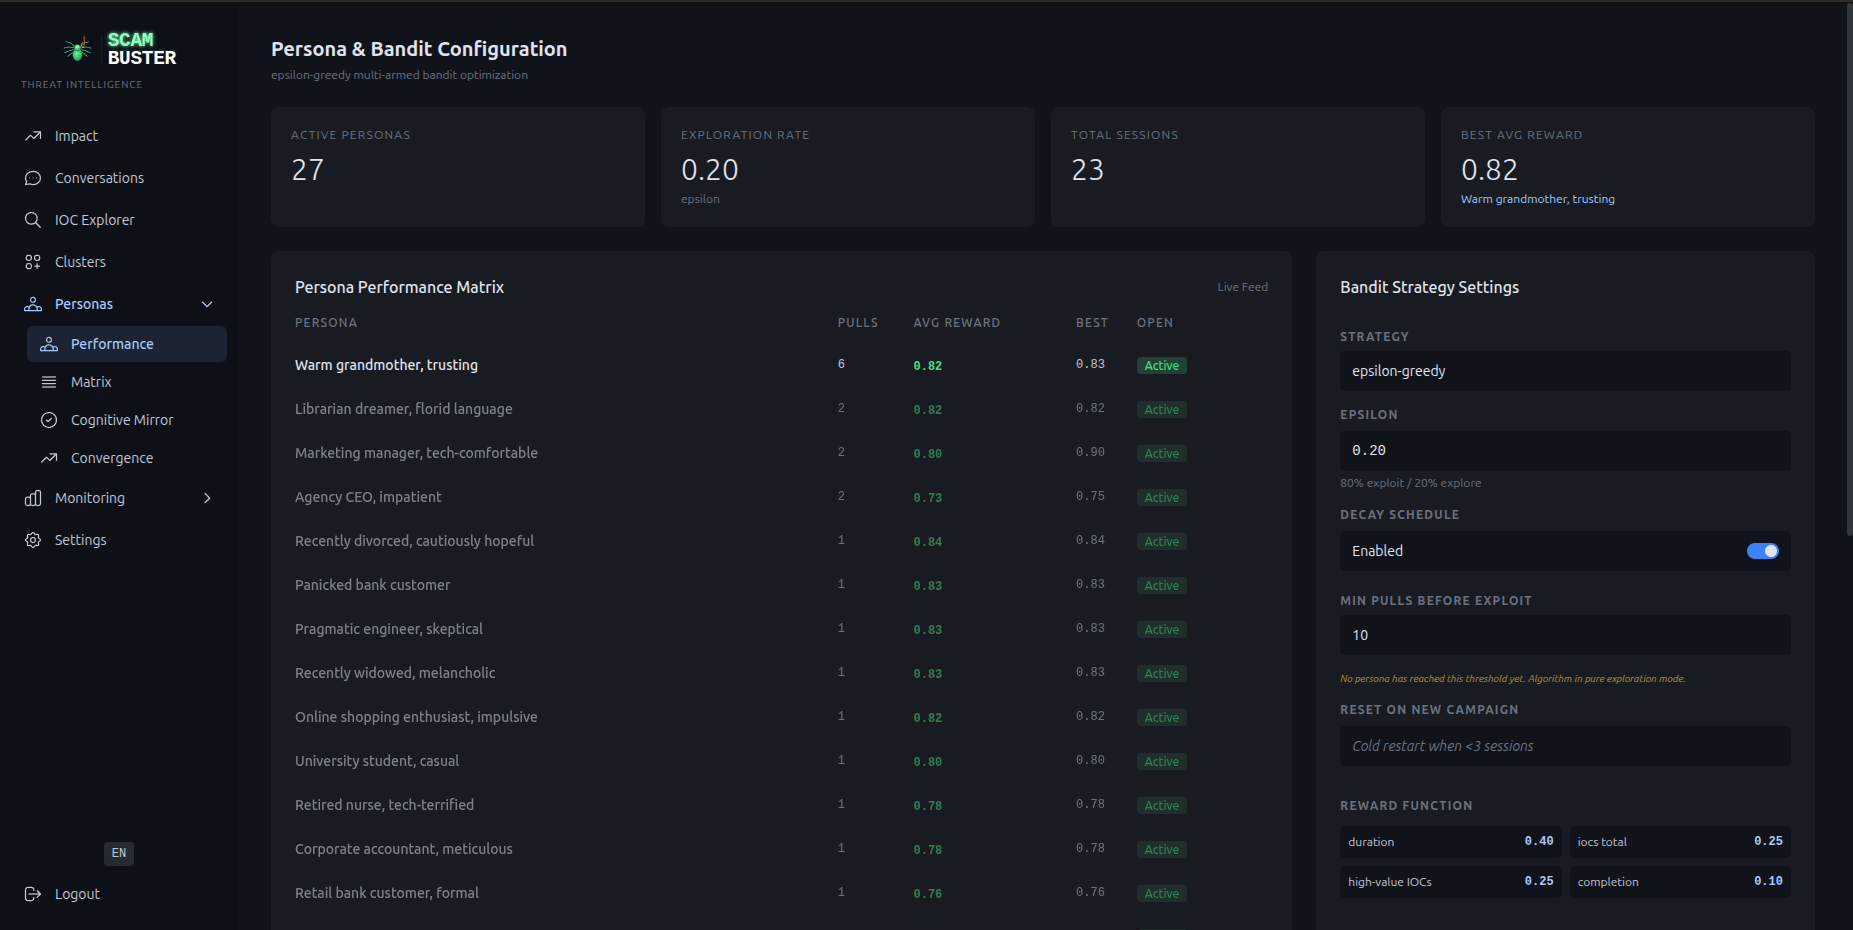
대부분의 보안 프로그램은 차단하고 잊어버립니다. 메일은 사라지고, 공격자의 인프라와 자금 경로는 관찰되지 않은 채로 남습니다. ScamBuster는 대신 교전합니다. 인바운드 전용이며 정책에 따라 운영되면서, 주고받은 내용을 IOC, 행위자 프로필, 태깅된 전술로 전환합니다 (이유).
ScamBuster는 Black Hat USA 2026의 Human Factor 트랙에서 발표되었습니다.
호스팅 데모 -- demo.scambuster.ai, 로그인 [email protected] / Un1que$trongPassword2024.
로컬 데모 -- make demo-up 실행 후 http://localhost:3002 접속: API 키, 계정, 메일함 모두 필요 없음 (가이드).
| 에이전트 | 역할 |
|---|---|
| ScamClassifier | 사기 유형 분류(13종), 언어 감지 |
| IocExtractor | 문맥과 함께 36가지 IOC 유형 추출 |
| Generator | 페르소나 기반 답장 작성 |
| Validator | 안전 및 품질 게이트(PolicyGuard + LLM) |
| ConversationDirector | 스레드를 읽고 각 턴을 조율 |
| Orchestrator | 파이프라인 실행, 비용 및 트레이스 추적 |
| InjectionDetector | 2계층 프롬프트 인젝션 분석 |
| TtpExtractor | 사기범 전술 태깅, 폐쇄형 분류 체계 |
페르소나 선택은 적응형입니다. UCB1을 사용하는 엡실론-그리디 방식으로 어떤 페르소나가 사기 유형별로 가장 많은 성과를 내는지 학습합니다.
설계상 다국어 지원: 탐지 규칙과 페르소나 프롬프트에는 의도적으로 비영어 콘텐츠가 포함되어 있어, 사기범에게 그들의 언어로 답변합니다 (세부 사항).
벤더별 커넥터가 아닌 표준을 사용합니다. OpenCTI에 대해 엔드투엔드로 검증됨 (무엇이 어디에 저장되는지); 나머지 세 가지는 동일한 표준을 따르지만 실제 환경에서 테스트되지는 않았습니다.
각 대화는 하나의 threat-actor를 생성합니다:
{
  "type": "threat-actor",
  "name": "ScamBuster Actor - INVESTMENT #02114290",
  "sophistication": "minimal",
  "goals": ["financial-theft"],
  "primary_motivation": "personal-gain",
  "threat_actor_types": ["criminal"],
  "description": "Criminal actor operating investment scam."
}
액터는 ATT&CK 매핑, 모든 IOC에 대한 indicates 관계, 그리고 심리 프로파일을 포함합니다(프로파일링, TTP, API).
git clone https://github.com/laugiov/scambuster.git
cd scambuster
cp .env.dist .env    # edit it first, see below
make quickstart      # build, start, migrate, seed, JWT keys, n8n
실제 사용 전에 .env에 다음 4가지를 채우세요:
| 변수 | 할 일 |
|---|---|
LLM_API_KEY | OpenAI 키 (LLM_PROVIDER=mock이면 키 불필요) |
HONEYPOT_IMAP_USER | 허니팟 메일함 (IMAP, 사기 메일 수신) |
HONEYPOT_IMAP_PASSWORD | 앱 비밀번호, 계정 비밀번호 아님 |
MAILER_DSN | 회신용 SMTP, @는 %40으로 작성 |
플레이스홀더로 남겨두면 데모 모드로 부팅되며 그 사실을 알려줍니다. 빠른 시작 · 데모 · AI 설치 · 프로덕션 · 아키텍처 · 로드맵 · 전체 문서.
ScamBuster는 방어적 연구 도구이며 공격 무기가 아닙니다.
책임 있는 사용은 운영자의 책임입니다. 운영하는 지역에서 배포가 합법적인지 확인하고, 수신 전용으로 유지하며, 절대 연락을 시작하거나 개인을 표적으로 삼거나 괴롭히거나 신상 정보를 공개하는 데 사용하지 마세요. 배포 전에 **면책 조항 및 책임 있는 사용**을 읽으세요.
추가: 보안 및 가드레일, SECURITY.md.
코드 MIT; 문서 및 데이터셋 CC BY-NC-SA 4.0.
CONTRIBUTING.md, Discussions 및 Issues를 참조하세요.
Laurent Giovannoni -- scambuster.ai · LinkedIn · SECURITY.md.
