 #1
 z4nzu/hackingtool
올인원 침투 테스트 툴킷으로, 정보 수집, 웹 및 무선 공격, 피싱, 익스플로잇, 포렌식, 클라우드 보안 등 20개 카테고리에서 185개 이상의 도구를 집계합니다.
 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
 infosecn1nja/red-teaming-toolkit
이 저장소는 레드팀과 위협 헌터를 위한 최첨단 오픈소스 보안 도구(OST)를 포함하고 있습니다.
 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 및 IPv6 네트워크 정찰 및 MITM 공격을 위한 만능 도구
 beefproject/beef
브라우저 익스플로잇 프레임워크 프로젝트
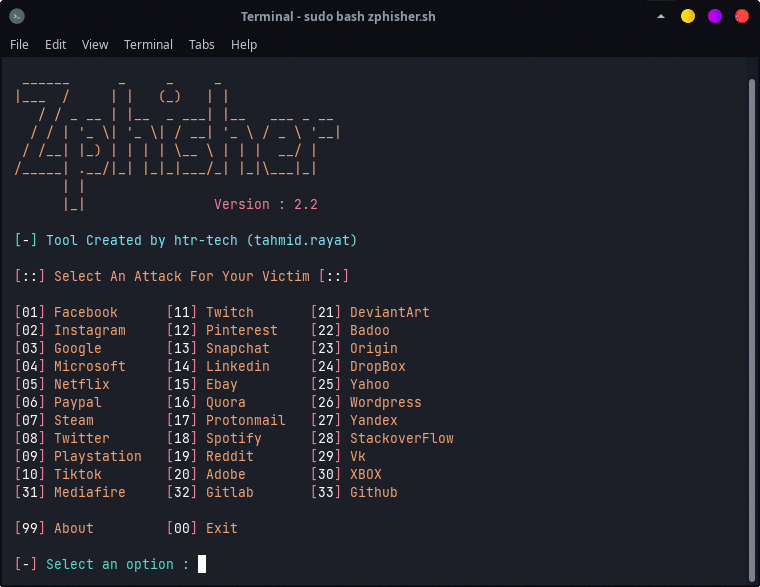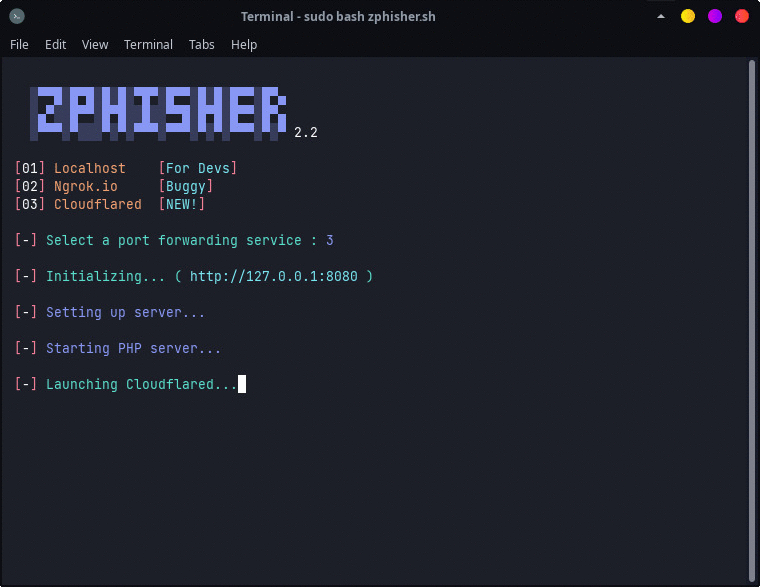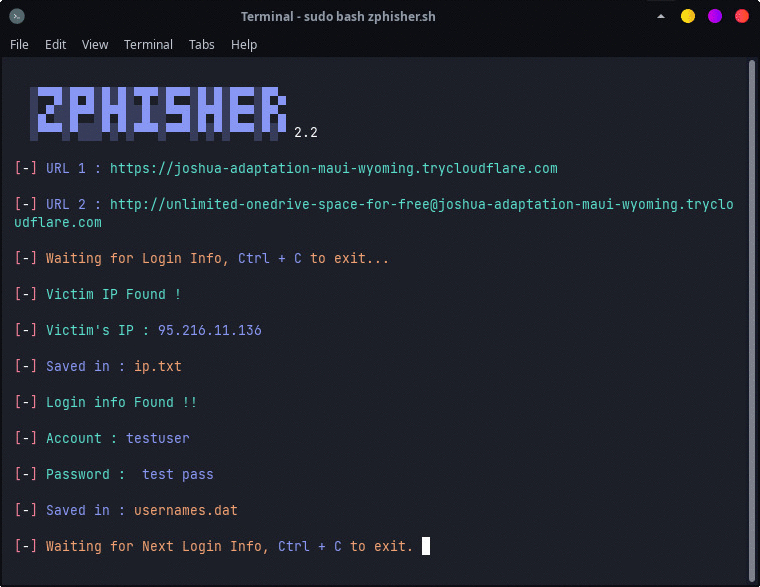 htr-tech/zphisher
30개 이상의 템플릿을 갖춘 자동화된 피싱 도구입니다. 이 도구는 오직 교육 목적으로 제작되었습니다 ! 작성자는 이 도구의 오용에 대해 책임을 지지 않습니다 !
 wifiphisher/wifiphisher
레드팀 운영 및 Wi-Fi 보안 테스트를 위한 로그 액세스 포인트 프레임워크입니다. Evil Twin, KARMA 및 Known Beacons 공격을 수행하여 MITM 위치를 확보한 후, 맞춤형 웹 피싱 캠페인을 통해 자격 증명을 탈취하거나 페이로드를 전달합니다.
 kgretzky/evilginx2
로그인 자격 증명과 세션 쿠키를 피싱하는 데 사용되는 독립형 중간자 공격 프레임워크로, 2단계 인증을 우회할 수 있습니다.
 trustedsec/social-engineer-toolkit
TrustedSec의 Social-Engineer Toolkit (SET) 저장소 - SET의 모든 새 버전이 여기에 배포됩니다.
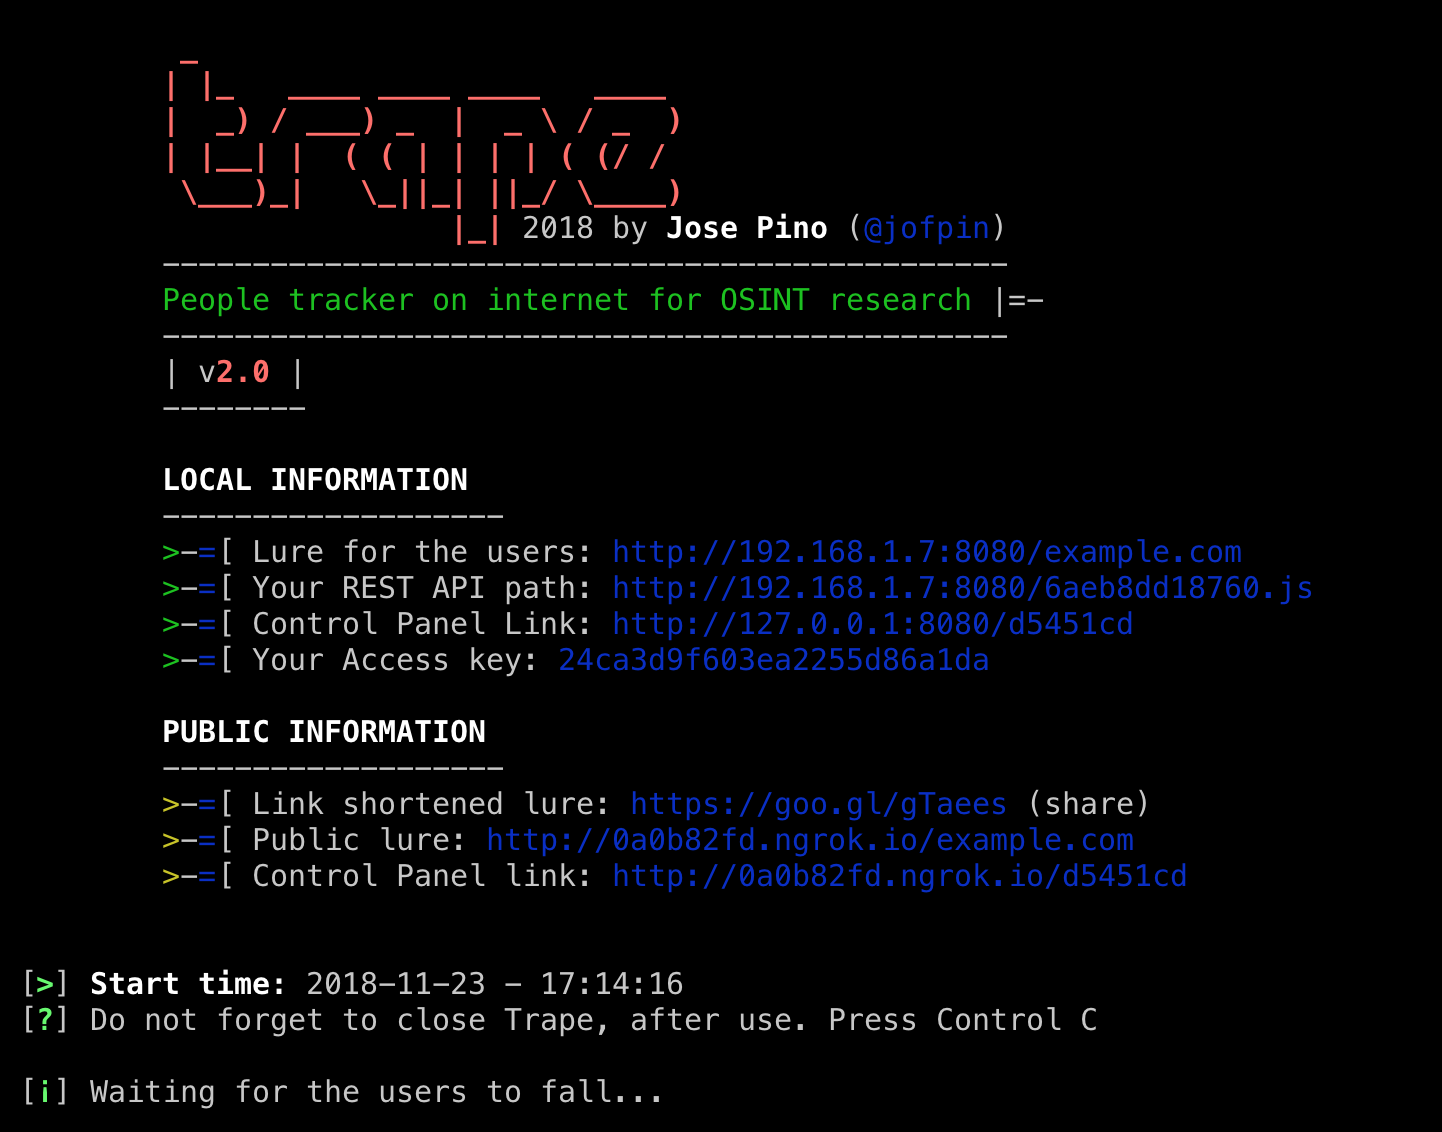 jofpin/trape
인터넷에서 사람 추적기: Jose Pino의 OSINT 분석 및 연구 도구
 fluxionnetwork/fluxion
핸드셰이크를 캡처하고, rogue 액세스 포인트를 생성하며, 사용자를 캡티브 포털로 유인하여 사회공학을 통해 자격 증명을 탈취하는 자동화된 WPA/WPA2 피싱 도구입니다.
 techchipnet/camphish
링크를 보내기만 하면 대상의 휴대폰 전면 카메라 또는 PC 웹캠에서 사진과 GPS 위치를 가져옵니다.
 drk1wi/modlishka
Modlishka. 리버스 프록시.
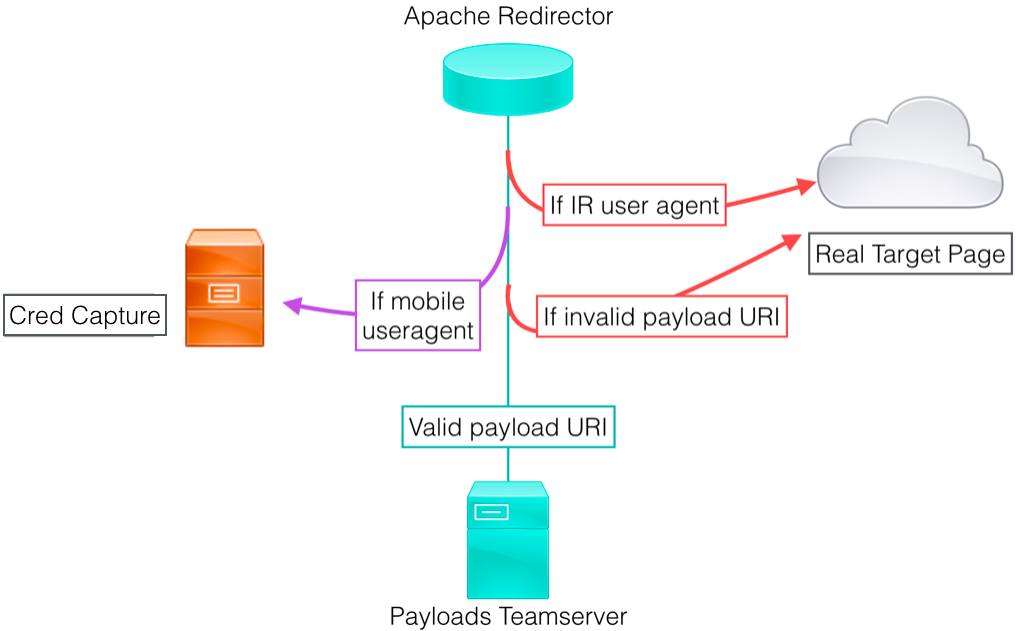 bluscreenofjeff/red-team-infrastructure-wiki
Red Team 인프라 하드닝 리소스를 수집하는 Wiki