
 #1
Tools for testing, exploiting, and securing web applications and APIs.
Kitploit 추천
 mitchellkrogza/nginx-ultimate-bad-bot-blocker
Nginx Block Bad Bots, Spam Referrer Blocker, Vulnerability Scanners, User-Agents, Malware, Adware, Ransomware, Malicious Sites, with anti-DDOS,…
 frohoff/ysoserial
안전하지 않은 Java 객체 역직렬화를 악용하는 페이로드를 생성하기 위한 개념 증명 도구입니다.
 ffffffff0x/1earn
ffffffff0x 팀이 유지 관리하는 보안 지식 프레임워크로, 내용에는 웹 보안, 산업 제어 보안, 포렌식, 대응, 블루팀 시설 배포, 후속 침투, Linux 보안, 다양한 타겟 머신 writeup 등이 포함되나 이에 국한되지 않습니다.
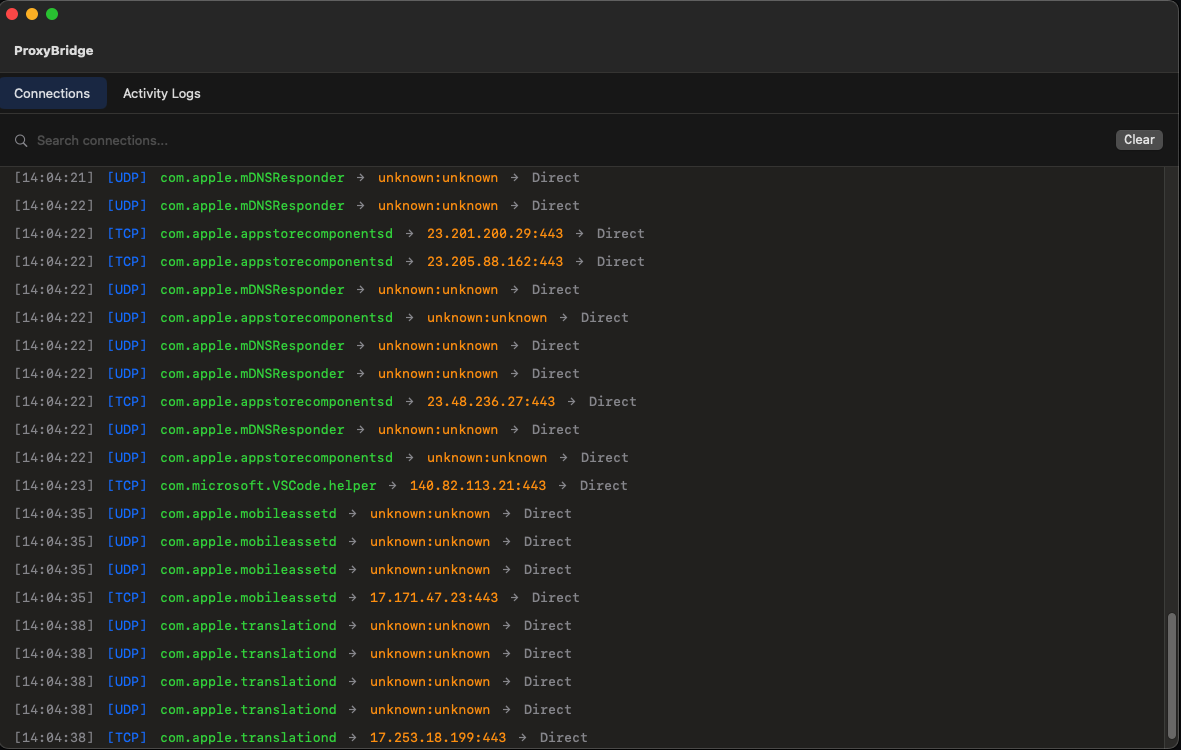 interceptsuite/proxybridge
Windows/MacOS/Linux 애플리케이션의 TCP 및 UDP 트래픽을 프록시로 강제 전환
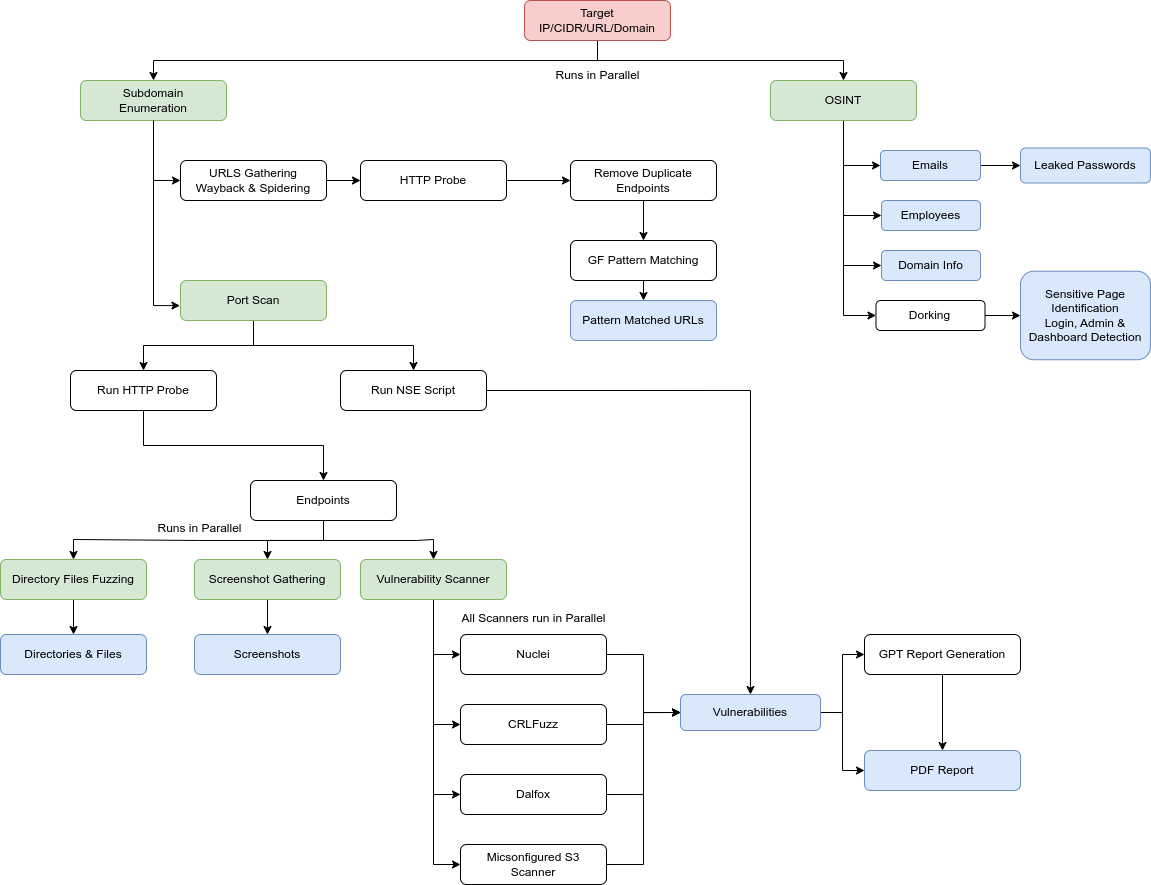 yogeshojha/rengine
reNgine은 웹 애플리케이션을 위한 자동화된 정찰 프레임워크로, 엔진을 통한 고도로 구성 가능한 간소화된 정찰 프로세스, 정찰 데이터 상관 관계 분석 및 구성, 지속적인 모니터링, 데이터베이스 기반, 간단하면서도 직관적인 사용자 인터페이스에 중점을 둡니다.…
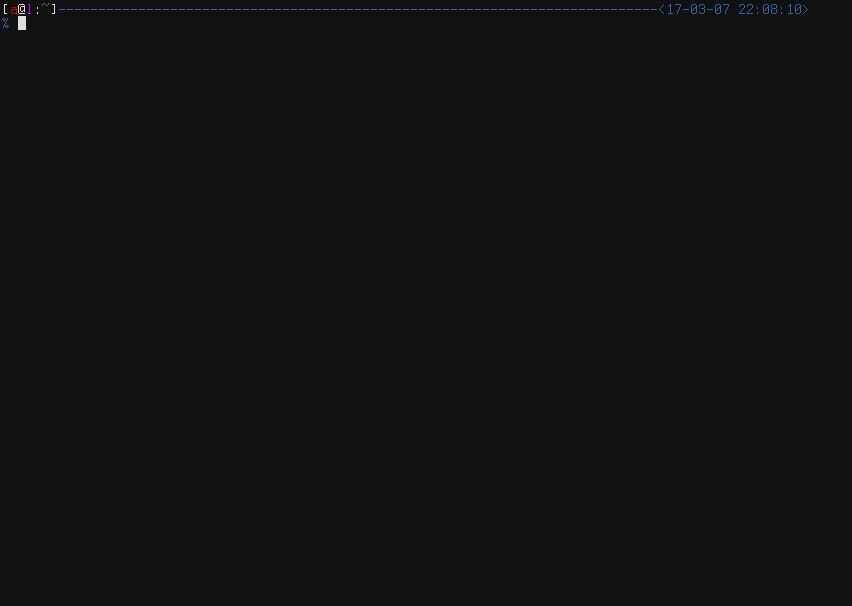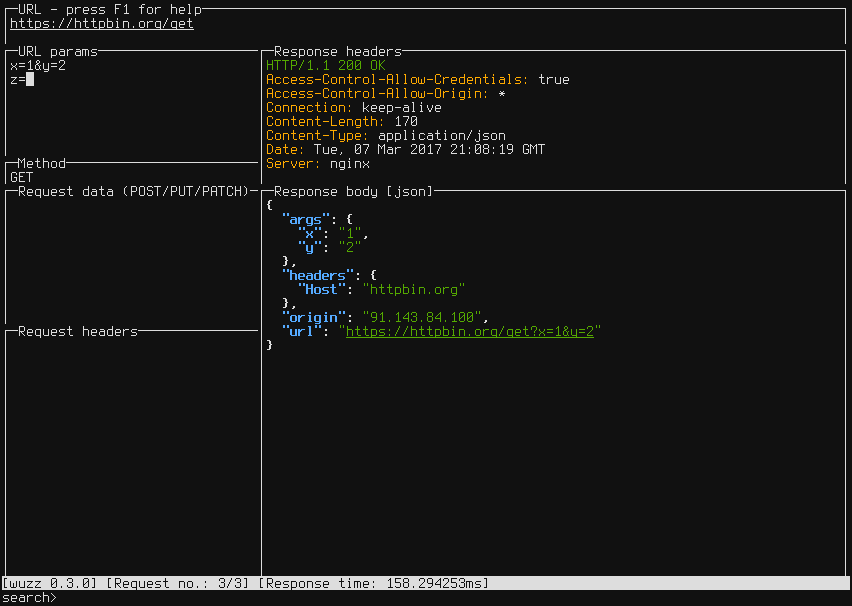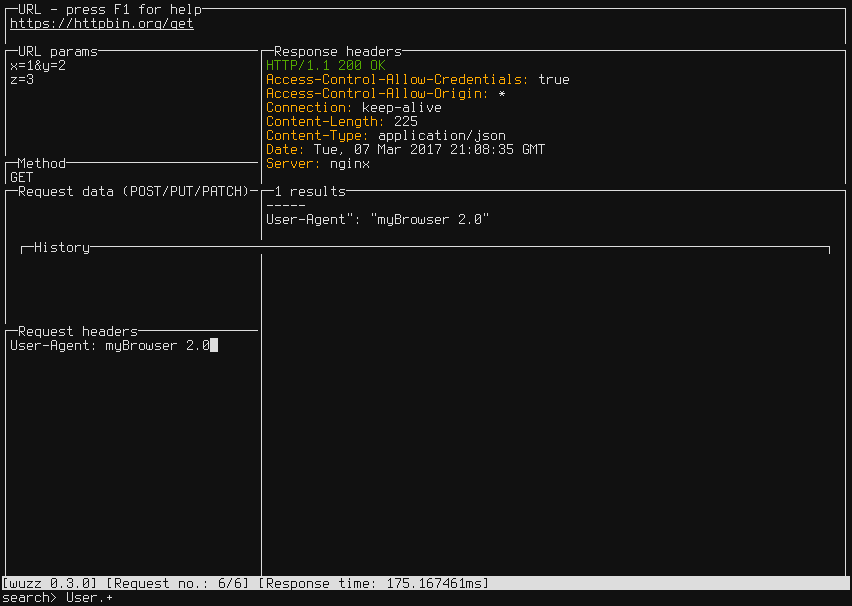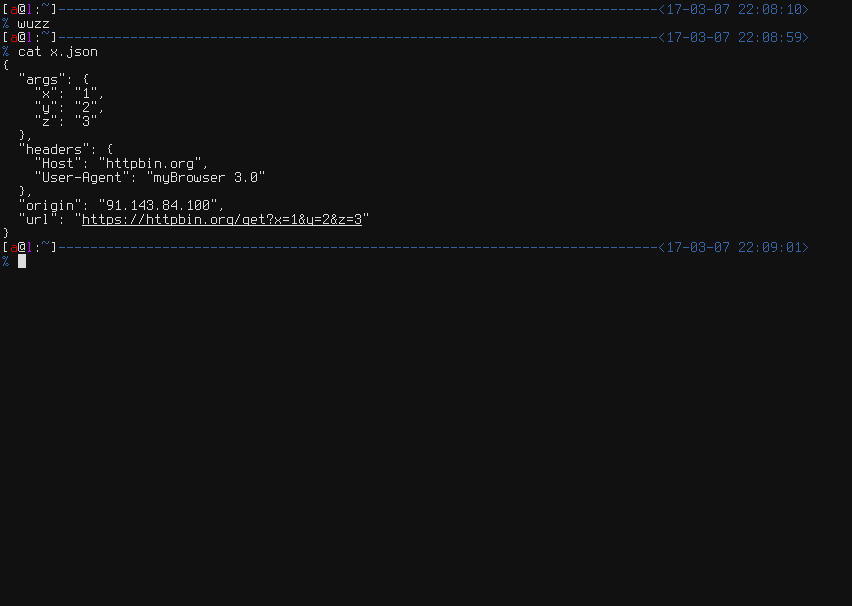 asciimoo/wuzz
HTTP 검사를 위한 대화형 CLI 도구
 lirantal/awesome-nodejs-security
Node.js 보안 도구, 정적 분석기, 취약점 스캐너, 그리고 OWASP Top 10, 공급망 보안, 안전한 코딩 관행을 다루는 교육 리소스의 엄선된 디렉토리입니다.
 0dayctf/reverse-shell-generator
호스팅된 리버스 셸 생성기 - 다양한 기능을 갖춘 -- (CTF에 유용함)
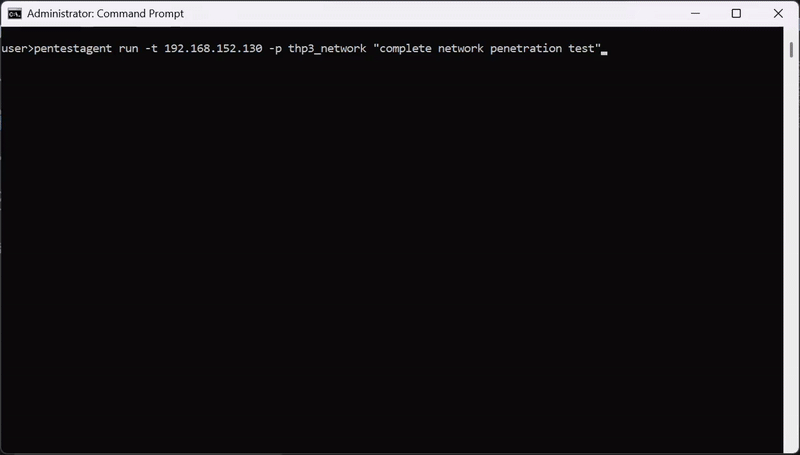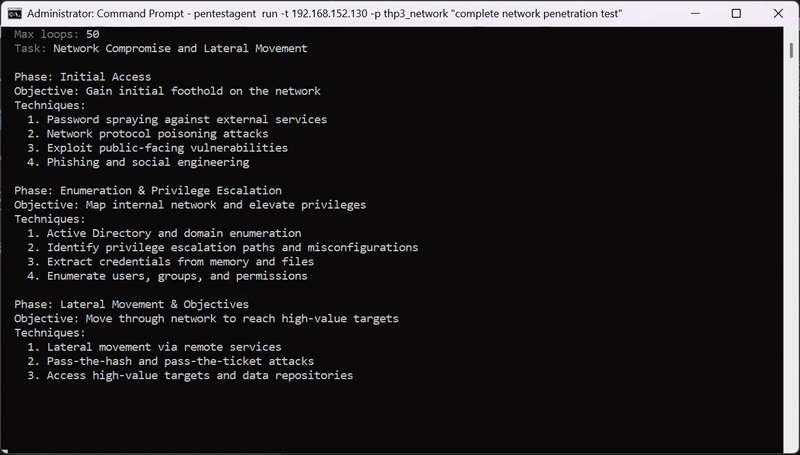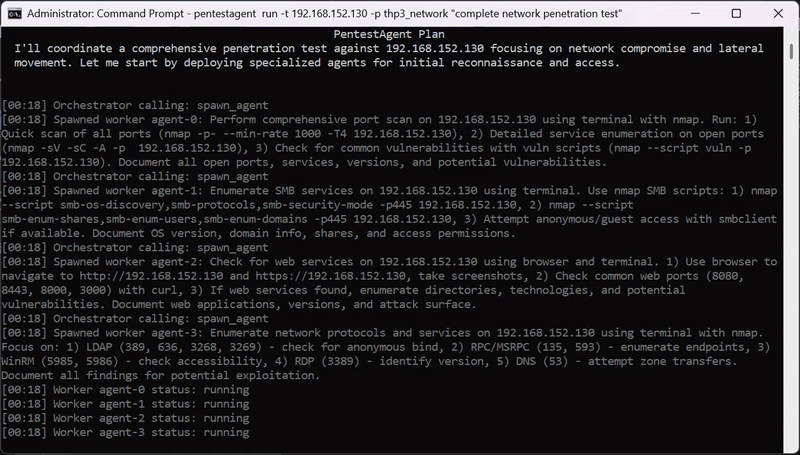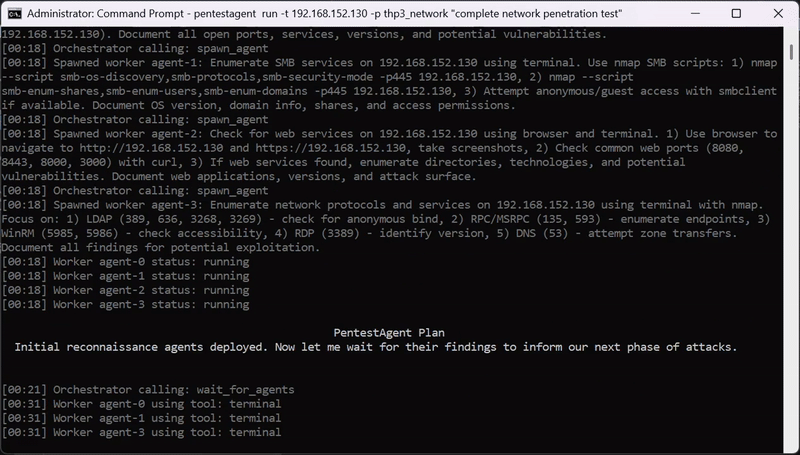 gh05tcrew/pentestagent
AI agent framework for black-box security testing with autonomous multi-agent orchestration, built-in pentesting tools, and MCP integration for bug…
 lc/gau
AlienVault의 Open Threat Exchange, Wayback Machine 및 Common Crawl에서 알려진 URL을 추출합니다.
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 hahwul/dalfox
매개변수 분석, WAF 핑거프린팅, DOM/AST 검증을 갖춘 빠른 XSS 스캐너. CLI, 파이프라인 또는 REST API를 통해 반사형, 저장형, DOM 기반 XSS 탐지를 지원합니다.
 pomerium/pomerium
ID 인식 리버스 프록시로, 컨텍스트 인식 정책, 지속적 검증, VPN 없이 내부 앱과 서비스에 제로 트러스트 액세스를 제공합니다.
 swisskyrepo/ssrfmap
자동 SSRF 퍼저 및 익스플로잇 도구
 elementalsouls/claude-bughunter
버그 헌팅 및 외부 레드팀 작업을 위한 Claude Code 스킬 번들 - 82개의 스킬, 15개의 슬래시 명령, 24개의 핵심 취약점 클래스에 걸쳐 선별된 681개의 공개 보고서 패턴, 그리고 엔터프라이즈 아이덴티티 + 인프라 공격 매트릭스.
 zan8in/afrog
버그 바운티, 펜테스트 및 레드 팀을 위한 보안 도구
 trustedsec/unicorn
Unicorn은 PowerShell 다운그레이드 공격을 사용하여 메모리에 직접 셸코드를 주입하는 간단한 도구입니다. Matthew Graeber의 PowerShell 공격과 David Kennedy(TrustedSec)와 Josh Kelly가 Defcon 18에서…








