#1
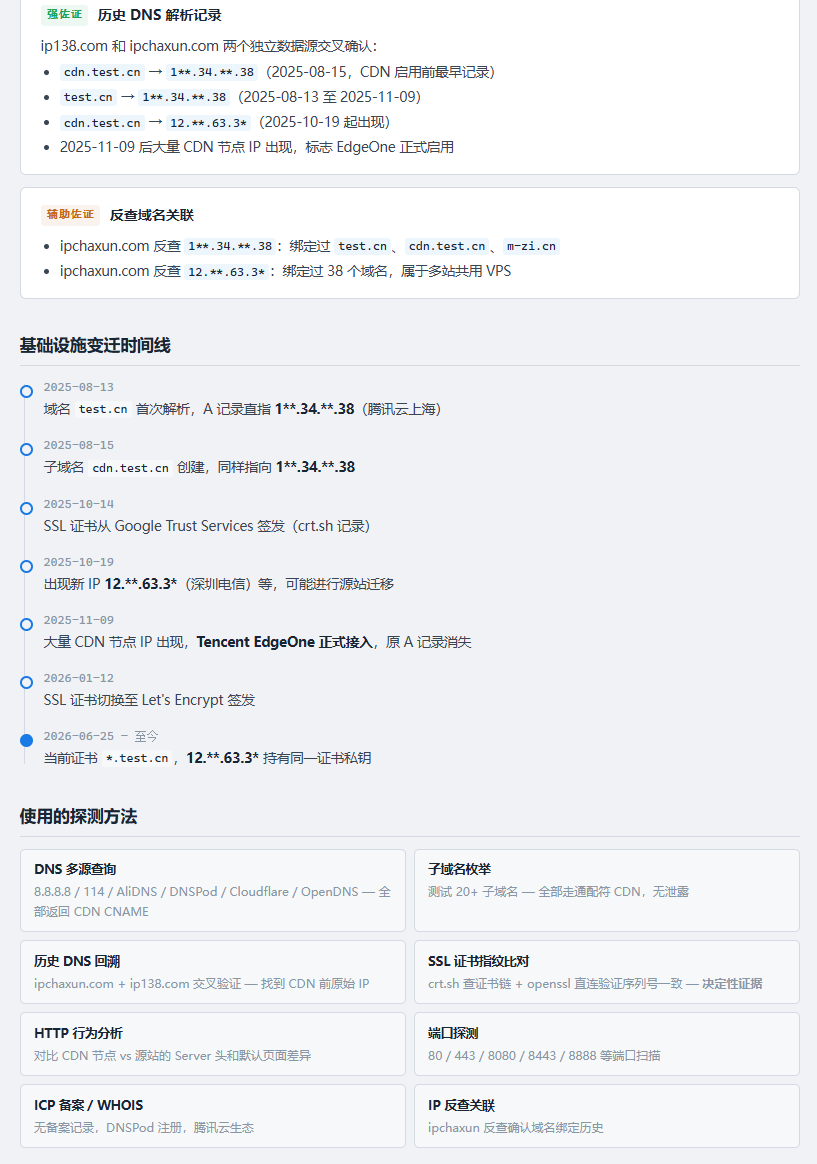
 0xshe/fuck-cdn
Claude Code를 위한 자동화된 CDN origin-IP 탐색 스킬로, 40개 이상의 우선순위가 지정된 OSINT 방법을 실행하고 SSL 및 HTTP 동작을 통해 후보를 교차 검증하며 신뢰도를 평가합니다.
 andresriancho/w3af
오픈소스 웹 애플리케이션 보안 스캐너로, XSS, SQL 인젝션, OS 명령 실행을 포함한 200개 이상의 취약점을 식별하고 익스플로잇합니다. 침투 테스터와 개발자를 위해 설계되었습니다.
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 chaitin/safeline
악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 취약점 방어를 위한 RASP 도구입니다. log4j2 RCE (CVE-2021-44228) 방어를 위해 특별히 설계된 Runtime Application Self-Protection 모듈입니다.
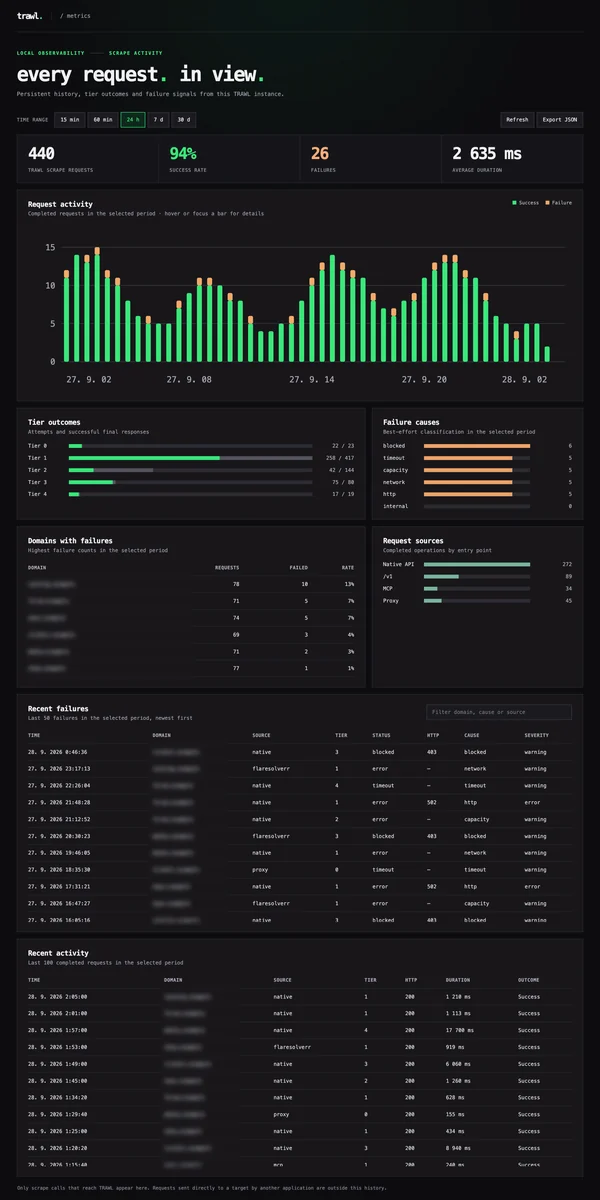 germondai/trawl
자체 호스팅 스크래핑 엔진 — Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest 등 모든 JS 챌린지 및 캡차를 우회합니다. FlareSolverr 및 Byparr의 대안이자 *arr 스택을 위한 드롭인 교체 솔루션입니다.
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 tencent/ai-infra-guard
Agent Scan, Skills Scan, MCP 스캔, AI 인프라 스캔 및 LLM 탈옥(jailbreak) 평가를 통해 AI 생태계를 보호하는 풀스택 AI 레드팀 플랫폼
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 dmdhrumilmistry/security-harness
AI 코딩 에이전트를 위한 멀티 에이전트 정적 애플리케이션 보안 검토 하네스: 코드베이스를 매핑하고, 취약점 클래스를 추적하며, 발견 사항을 연쇄 검증하고, SARIF, JSON, PDF로 보고합니다.
 matrixtm/mhddos
Best DDoS Attack Script Python3, (Cyber / DDos) Attack With 56 Methods
 bifrost-proxy/bifrost
Rust로 구현된 고성능 HTTP/HTTPS/SOCKS5 MITM 프록시로, TLS 인터셉션, 규칙 기반 요청 재작성, 트래픽 캡처, 브레이크포인트, 스크립트 샌드박스 및 Web UI를 통한 요청 재전송 기능을 제공합니다.
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
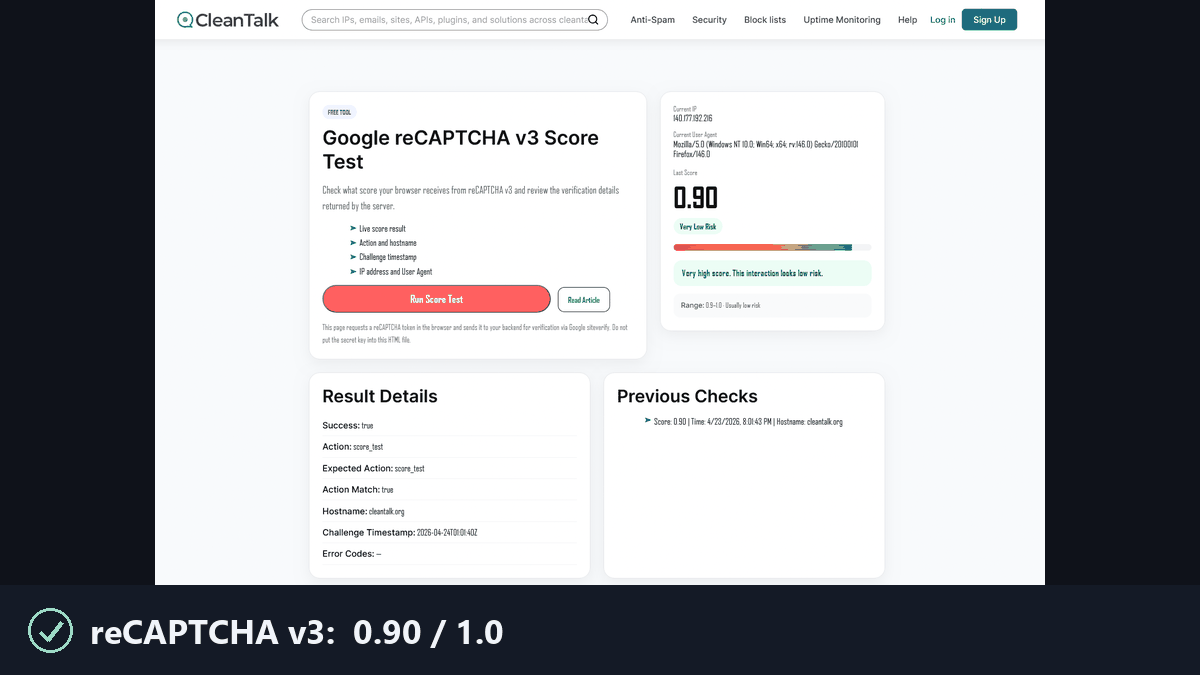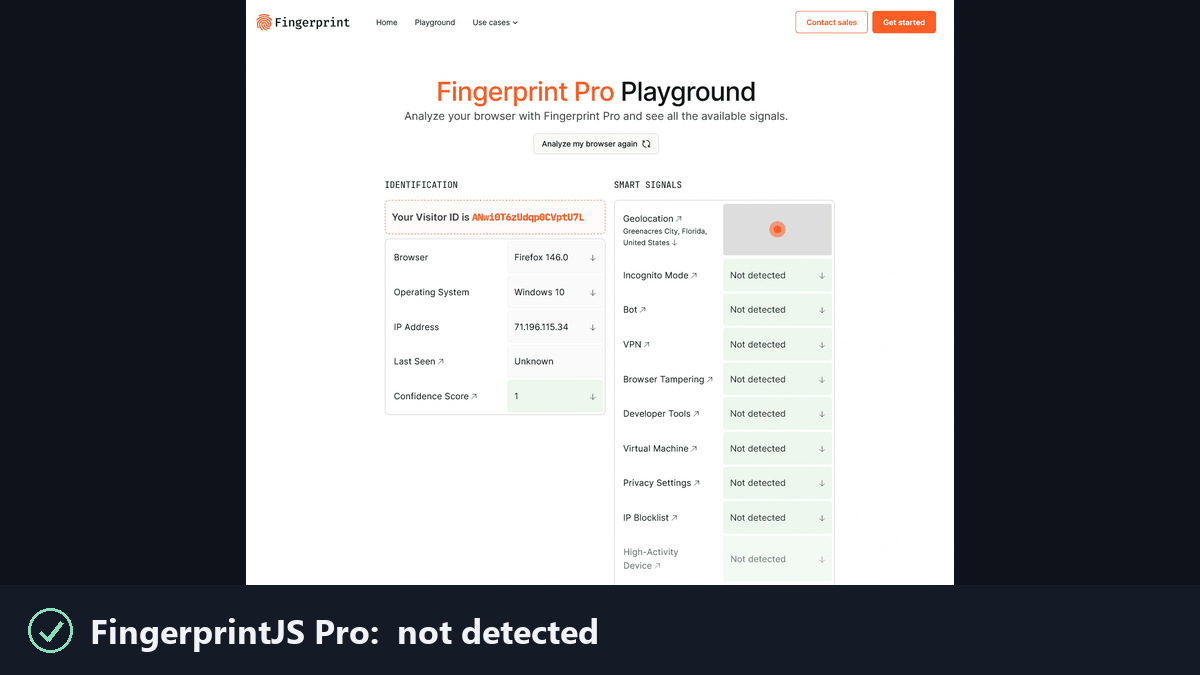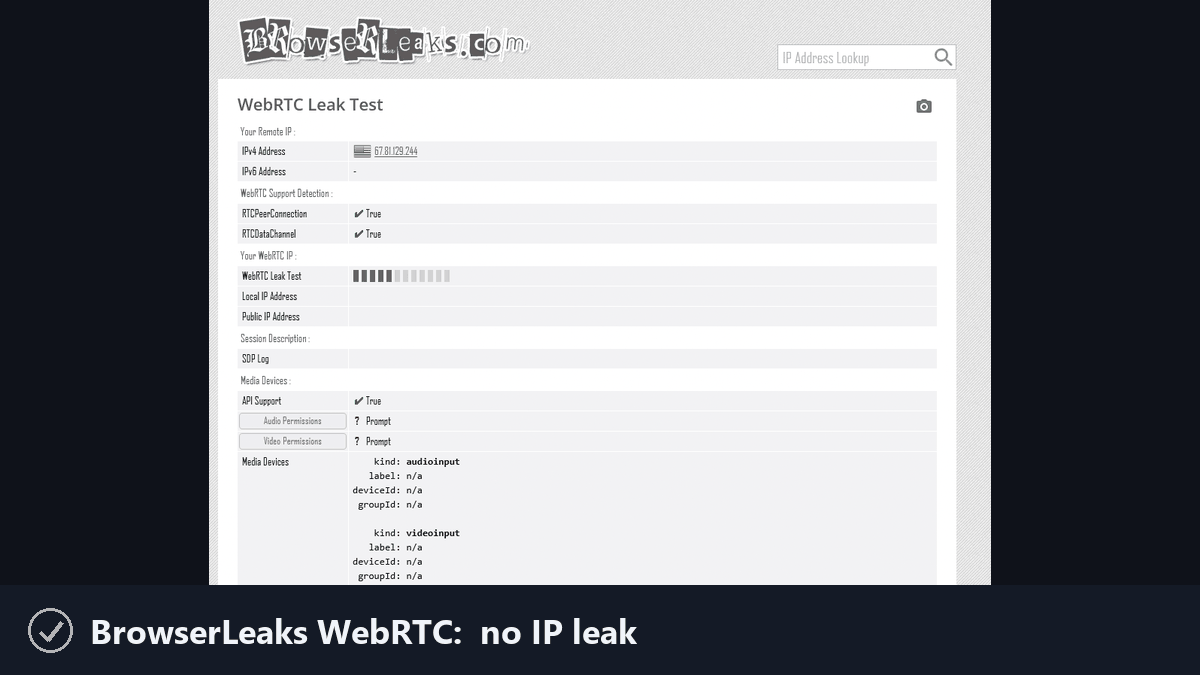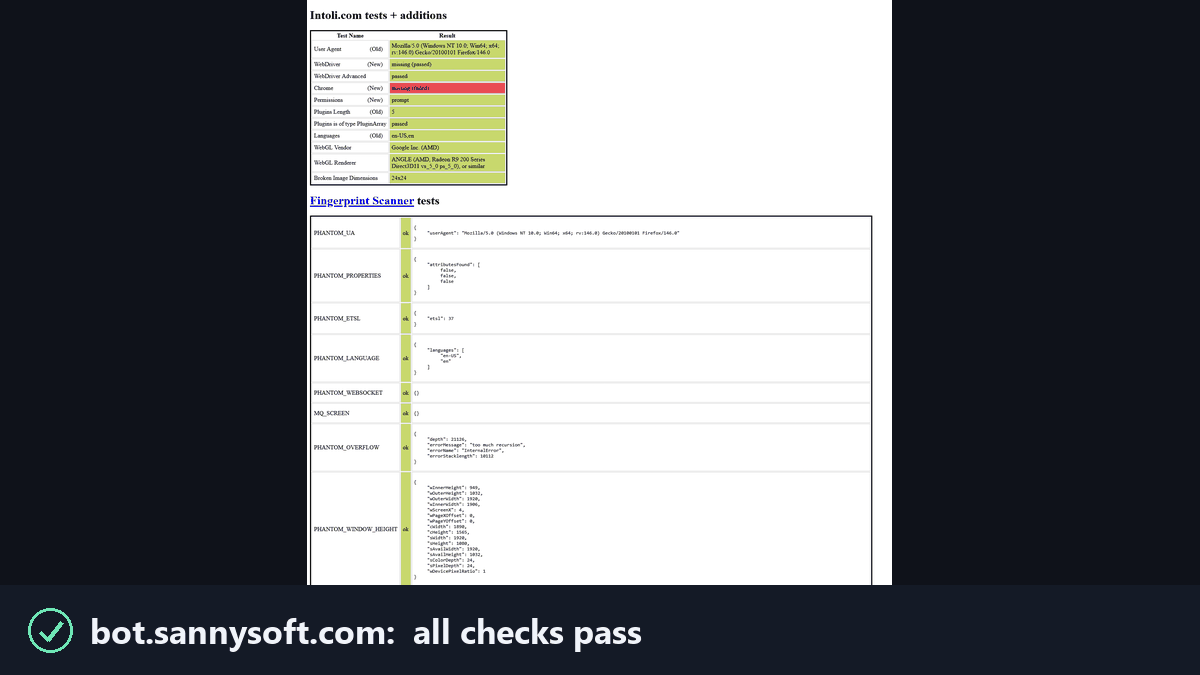 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…