


버그 헌팅 및 외부 레드팀 작업을 위한 Claude Code 스킬 번들 - 82개의 스킬, 15개의 슬래시 명령, 24개의 핵심 취약점 클래스에 걸쳐 선별된 681개의 공개 보고서 패턴, 그리고 엔터프라이즈 아이덴티티 + 인프라 공격 매트릭스.
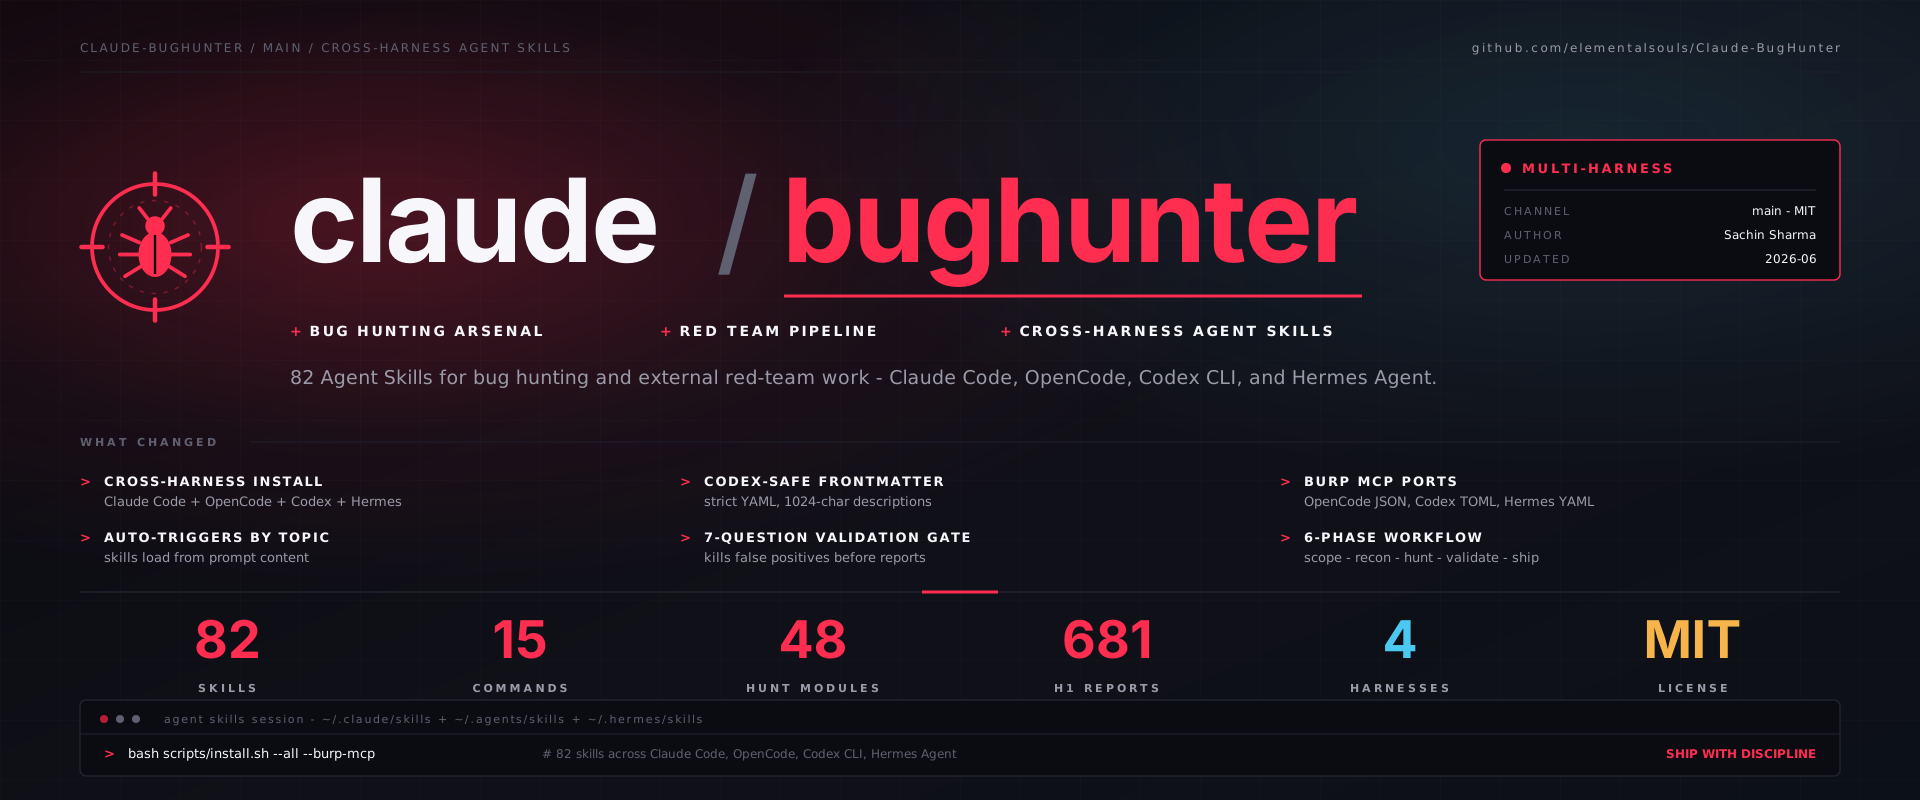
버그 헌팅 및 외부 레드팀 작업을 위한 자체 완결형 Claude 스킬 번들 · 83개 스킬 · 15개 슬래시 명령어 · 24개 핵심 취약점 클래스에 걸친 681개 공개 보고서 패턴(433개는 개별 인용 및 감사 가능) · 엔터프라이즈 아이덴티티 + 인프라 공격 매트릭스 · 참여 폴더 스캐폴딩 · Burp MCP 통합 · 승인된 레드팀 및 버그 헌팅 참여, 그리고 공개 훈련 플랫폼(DVWA, OWASP Juice Shop, Hacker101, testphp.vulnweb.com)에서 검증됨.
Sachin Sharma 제작 — 버그 헌팅 및 GenAI 보안 연구.
SPONSORED BY

claude-bughunter는 Claude Code 스킬 시스템을 위한 드롭인 스킬 번들입니다. 한 번 설치하면 Claude Code는 더 이상 챗봇이 아니라 시니어 버그 헌팅 연구원 또는 레드팀 운영자처럼 행동합니다. 기법, 체인 템플릿, VRT 매핑, 플랫폼 CVE 체인, 그리고 위생 관리를 알고 있으며 범위를 벗어나지 않습니다.
네 개의 계층이 쌓입니다:
bb-methodology + redteam-mindset: 5단계 비선형 워크플로, 비판적 사고 프레임워크, 레드팀 운영자 규율.hunt-* 스킬: 클래스별 탐지 패턴, 페이로드, 우회 테이블, 체인 템플릿.triage-validation + 보고 + evidence-hygiene: 7-Question Gate, VRT 인식 심각도, OOS 반박, PII 삭제, 레드팀 산출물.모두 주제에 따라 자동으로 트리거됩니다 — 테스트 중인 내용을 평범한 영어로 설명하면 관련 스킬이 로드됩니다. 이름으로 호출할 필요가 없습니다.
옵션 A — Claude Code 플러그인으로 설치(권장). Claude Code 내부에서:
/plugin marketplace add elementalsouls/Claude-BugHunter
/plugin install claude-bughunter@elementalsouls
83개의 모든 스킬과 15개의 명령은 claude-bughunter: 아래에 네임스페이스로 로드되며, 플러그인 버전을 올리면 업데이트됩니다 — ~/.claude/에 파일이 복사되지 않습니다.
옵션 B — 복사 설치 (플러그인 시스템 없음 / 클론에 고정):
git clone https://github.com/elementalsouls/Claude-BugHunter.git
cd Claude-BugHunter
# macOS / Linux
bash scripts/install.sh

# Windows (PowerShell)
pwsh ./scripts/install.ps1
두 방법 모두 스킬 + 명령을 ~/.claude/(macOS/Linux) 또는 %USERPROFILE%\.claude\(Windows)로 복사하고 hunt 참여 스캐폴더를 연결합니다.
각 설치 경로가 제공하는 것:
| 경로 | 83개 스킬 + 15개 슬래시 명령 | cbh CLI | hunt 스캐폴더 |
|---|---|---|---|
| A — 플러그인 | ✅ claude-bughunter: 아래에 네임스페이스 지정됨 | ➕ 별도 pipx install | ❌ 클론 전용 |
| B — 복사 설치 | ✅ ~/.claude/로 복사됨 | ✅ 클론에서 제공 | ✅ 클론에서 제공 |
플러그인은 스킬 + 슬래시 명령에 이르는 가장 빠른 경로입니다. 터미널 네이티브
cbh 러너는 독립적으로 설치됩니다 — pipx install git+https://github.com/elementalsouls/Claude-BugHunter
— 따라서 플러그인 사용자는 전체 클론 없이 추가할 수 있습니다(cbh CLI 참조).
hunt 참여 스캐폴더는 클론과 함께 제공됩니다(옵션 B).
이게 전부입니다. Claude Code를 열고 테스트하려는 대상을 평범한 영어로 설명하세요 — 올바른 스킬이 자동으로 로드되며, 이름으로 호출할 필요가 없습니다:
> Testing acme.com — an in-scope HackerOne target. Run recon and rank the surface.

  ⟳ loading skills: web2-recon, offensive-osint, bb-methodology …
    → subdomain enum (subfinder + crt.sh) … 47 hosts
    → live hosts (httpx) … 12 · tech fingerprint … 6 distinct stacks
    → ranked surface: api.acme.com (GraphQL, introspection ON)  ← start here
                      auth.acme.com (OAuth, SSO)               ← hunt-oauth

  Next: want me to probe the GraphQL introspection + OAuth redirect_uri?
→ 전체 설치 가이드 · 사용 가이드 · 검색 가능한 스킬 카탈로그.
위 블록은 예시로 든 기록입니다. 자신의 세션을 실제로 데모로 녹화하려면:
asciinema rec demo.cast→ asciinema.org에 업로드한 뒤 여기에 배지를 넣으세요.
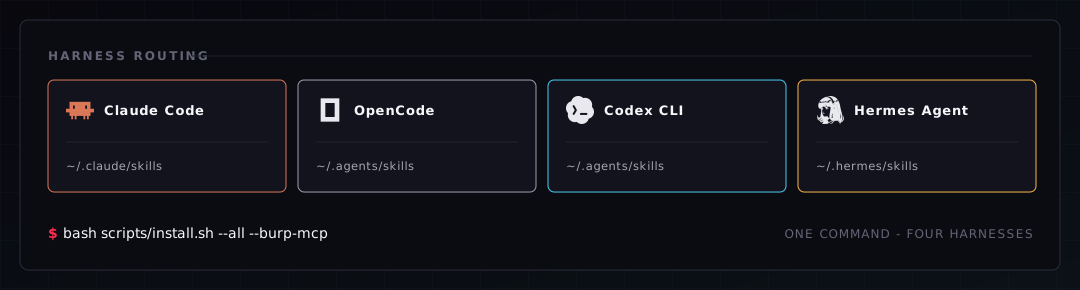
스킬은 일반적인 Agent Skills입니다 — Claude Code · OpenCode · OpenAI Codex CLI · Hermes Agent · Google AntiGravity가 모두 로드하는 동일한 SKILL.md 형식입니다. 명령 하나로 모든 곳에 설치됩니다:
# macOS / Linux
bash scripts/install.sh --all --burp-mcp

# Windows (PowerShell)
pwsh ./scripts/install.ps1 -All -BurpMcp
| Harness | 대상 스킬 디렉터리 | 플래그 |
|---|---|---|
| Claude Code (기준) | ~/.claude/skills/ | (기본값) |
| OpenCode | ~/.claude/skills/ 및 ~/.agents/skills/ 읽기 | (기본값) / --agents |
| OpenAI Codex CLI | ~/.agents/skills/ | --agents |
| Hermes Agent | ~/.hermes/skills/ | --hermes |
| Google AntiGravity | ~/.gemini/config/skills/ | --antigravity |
--all (-All)은 설치된 harness를 감지하여 각 harness의 경로(~/.claude/skills, ~/.agents/skills, ~/.hermes/skills, ~/.gemini/config/skills)로 스킬을 복사하며, --burp-mcp (-BurpMcp)는 각 harness에 Burp MCP 서버를 연결합니다. 전체 지식 계층은 다섯 harness 모두로 이식됩니다 — 슬래시 명령과 /hunt 엔진은 설계상 Claude Code 전용으로 유지됩니다.
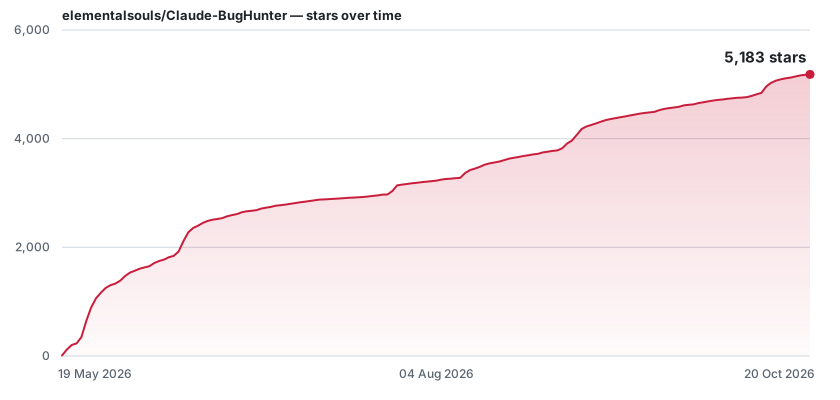
차트는 자체 호스팅됩니다 — python3 scripts/gen_star_history.py로 재생성하세요 (gh auth login 필요).
.github/workflows/star-history.yml을 통해 매일 자동으로 갱신됩니다.
이 번들은 외부 공격 표면을 다룹니다 — 내부 엔드포인트를 먼저 침해하지 않고도 인터넷에서 도달할 수 있는 모든 것을 의미합니다.
Kerberos를 통한 도메인 탈취 체인이나 측면 이동을 포함하는 내부 레드팀을 운영 중이라면, 이 번들은 해당 단계에서 도움이 되지 않습니다 — 그리고 인게이지먼트 도중에 알게 되는 것보다 미리 말씀드리는 편이 낫습니다. 외부 표면에서 내부 RT 도구(Impacket, NetExec, CrackMapExec, Rubeus, Certify, BloodHound)로의 핸드오프는 의도적으로 우리 범위 밖입니다. 내부 AD 및 침투 후에 대한 커버리지는 향후 업데이트에서 제공될 수 있습니다.
