#1
 r4ygm/dorkscout
Google dork 자동 스캐너: exploit-db의 dork 목록을 가져와 대상 또는 인터넷 전체를 스캔하여 취약한 애플리케이션, 비밀 파일, 노출된 민감 데이터를 탐지합니다.
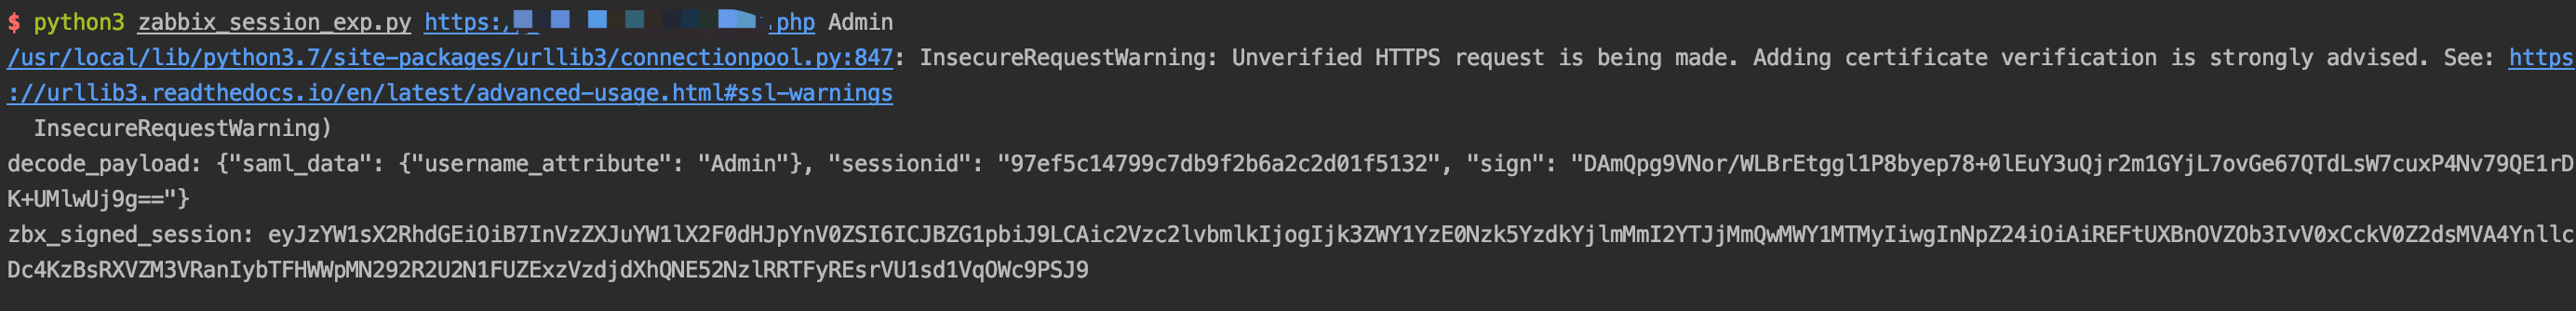 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
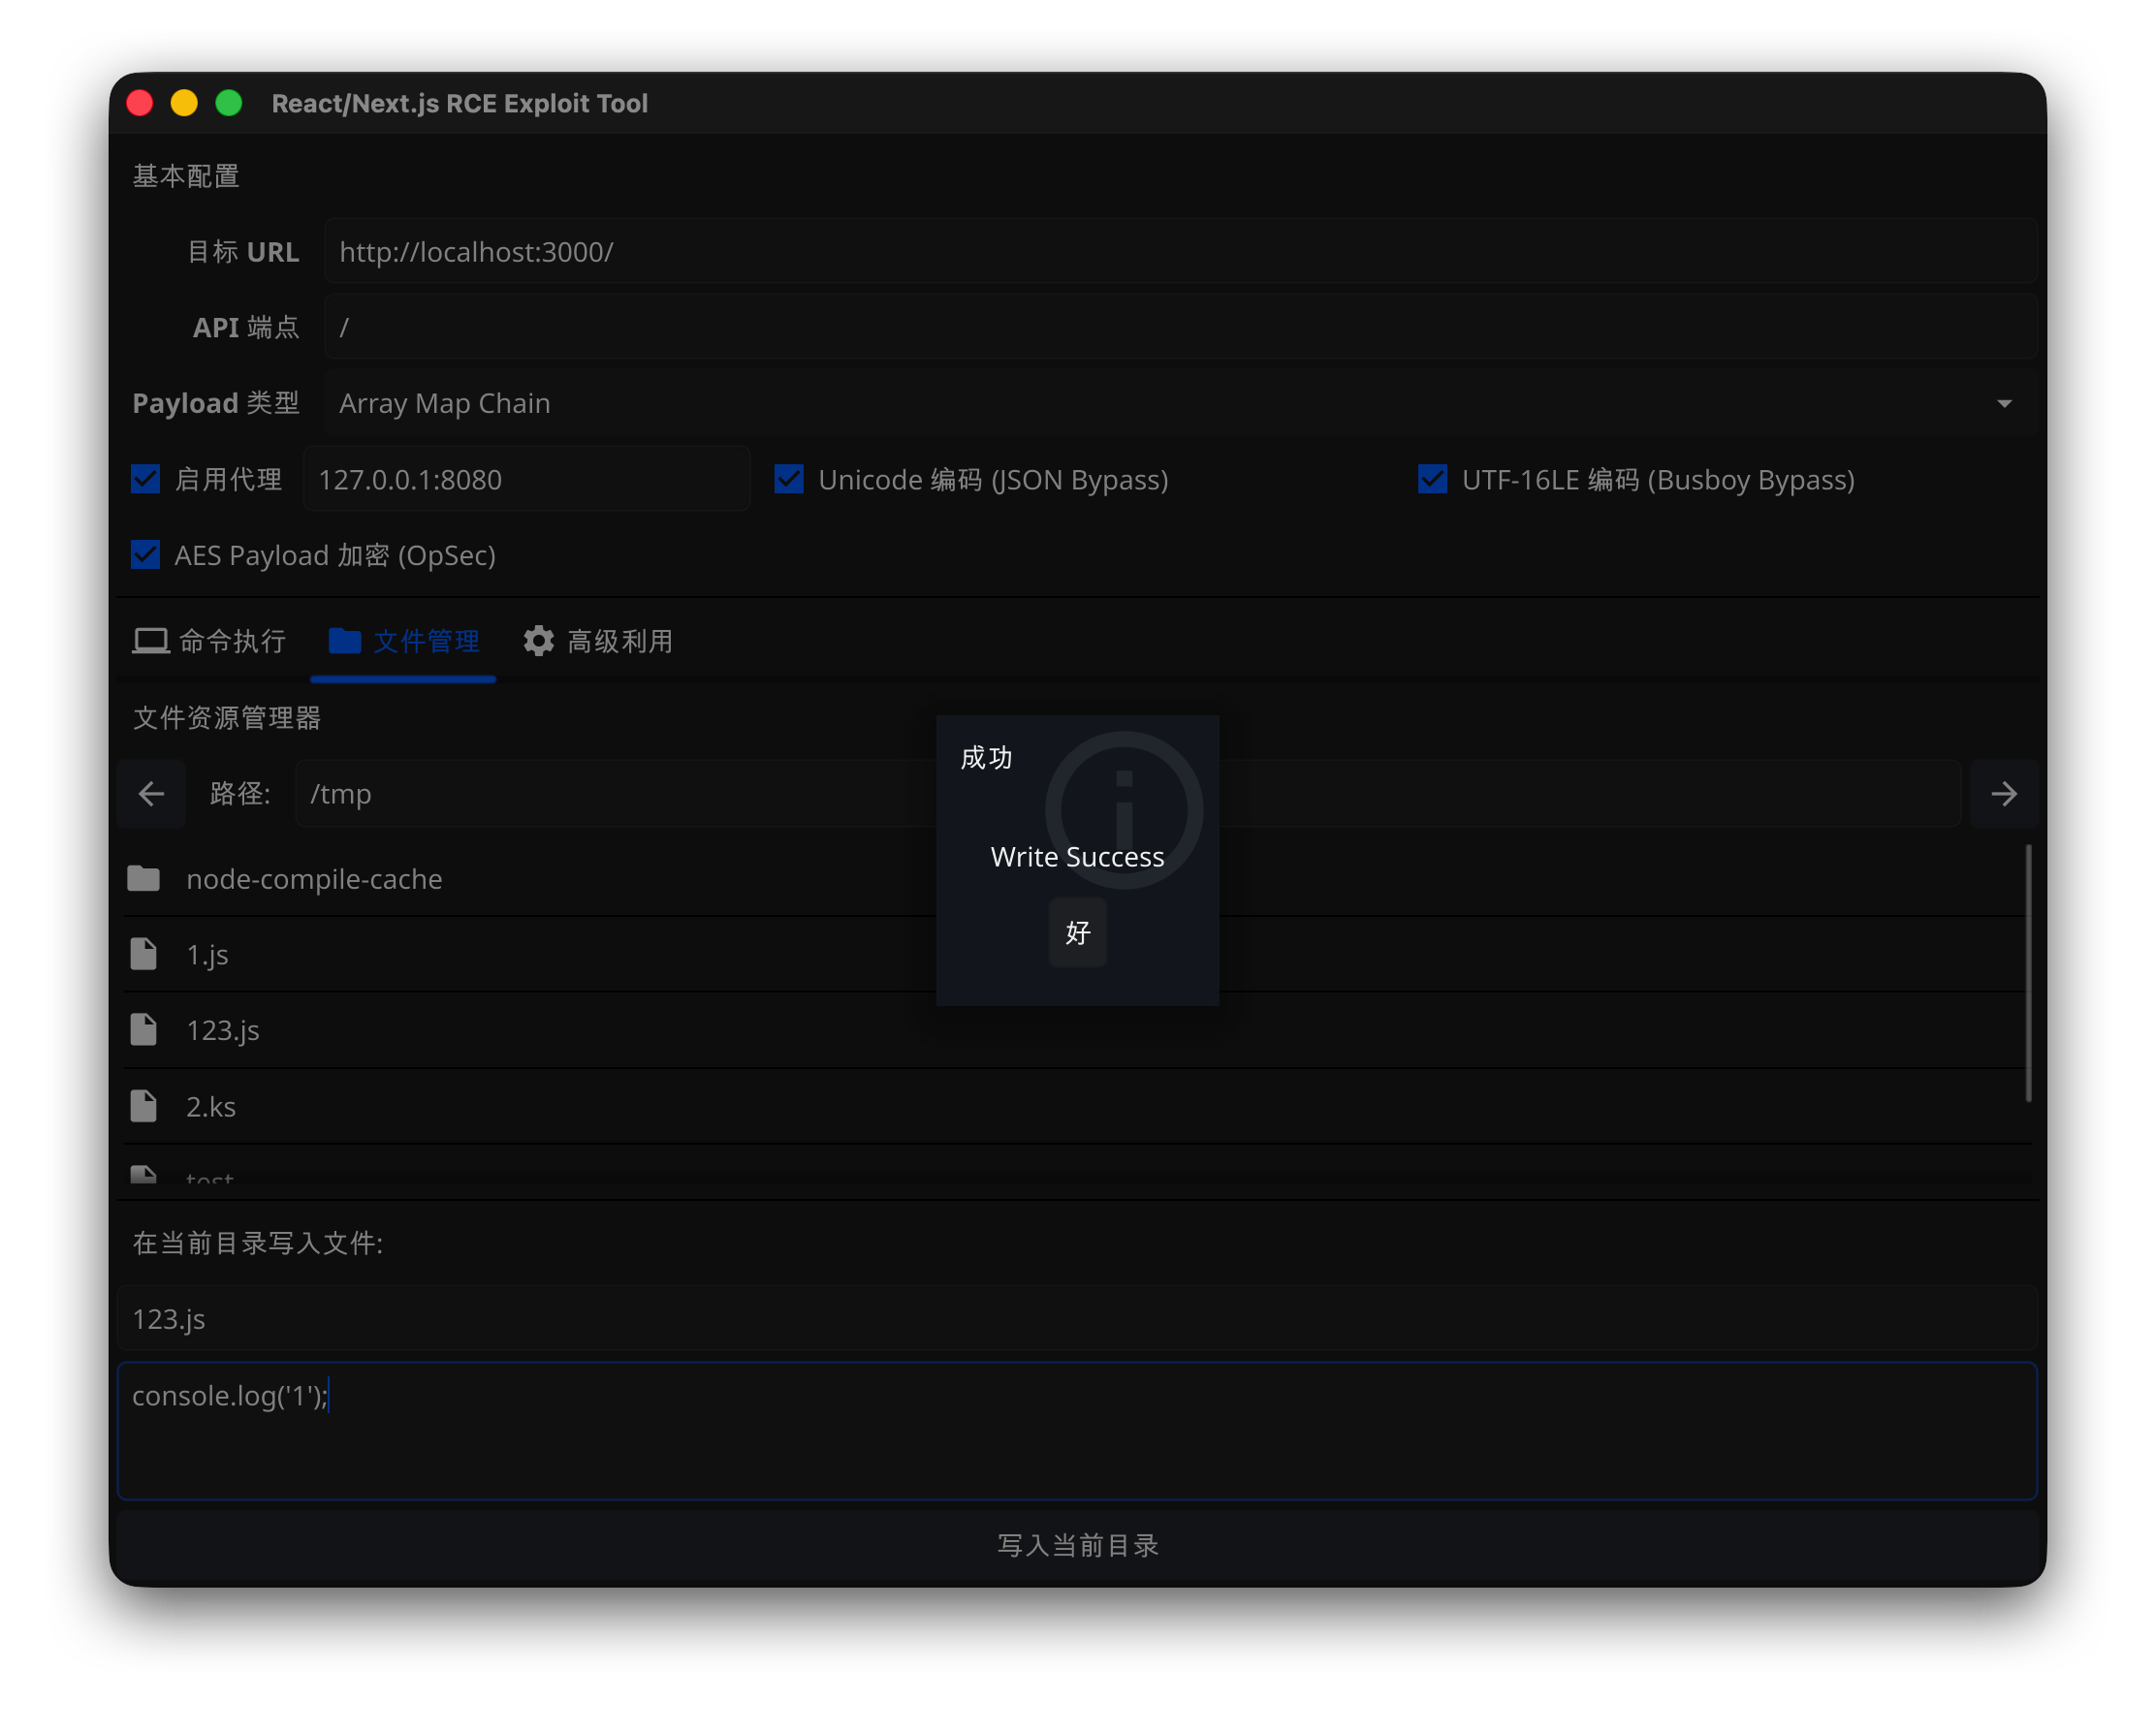 pyroxenites/nextjs_rce_exploit_tool
CVE-2025-55182 & CVE-2025-66478에 대한 익스플로잇
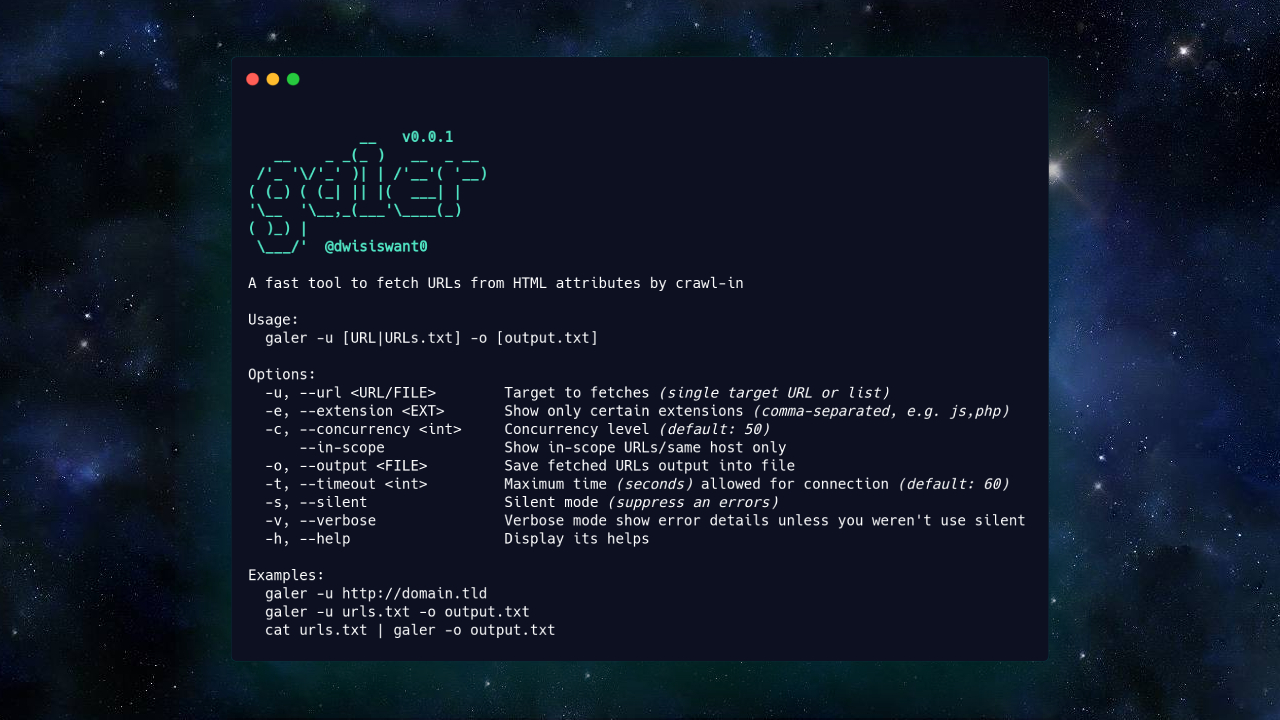 dwisiswant0/galer
HTML 속성에서 URL을 크롤링으로 가져오는 빠른 도구.
 a-d-team/grafanaexp
Grafana의 인가되지 않은 임의 파일 읽기 취약점(CVE-2021-43798)을 위한 익스플로잇 도구로, 플러그인을 폭파(추출)하고 secret_key를 추출하며 data_source 정보를 자동으로 복호화합니다.
 mhils/honeyproxy
이 프로젝트는 이제 @mitmproxy의 일부입니다.
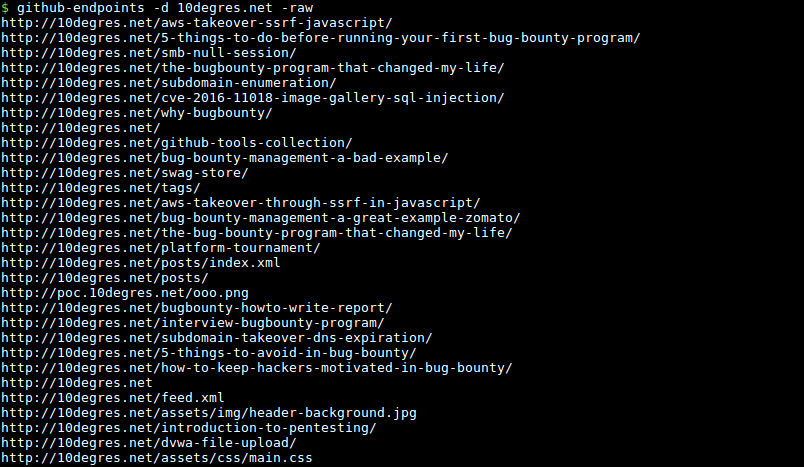 gwen001/github-endpoints
GitHub에서 엔드포인트 찾기.
 d00movenok/htmlsmuggler
✉️ HTML Smuggling generator&obfuscator (레드팀 운영을 위한)
 joshkar/x-recon
웹페이지 입력값을 탐지하고 XSS 스캔을 수행하는 유틸리티입니다.
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic 무제한 파일 업로드로 인한 RCE 점검 스크립트
 aaronsvk/cve-2020-3956
VMware Cloud Director RCE(CVE-2020-3956)에 대한 PoC 익스플로잇
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
 kkirsche/cve-2017-10271
Oracle WebLogic WLS-WSAT 역직렬화 취약점(CVE-2017-10271)을 위한 Python 및 Metasploit 익스플로잇으로, 탐지 스캐닝 및 원격 코드 실행 기능을 제공합니다.
 n4xh4ck5/rastleak
엔진 검색을 이용한 해킹으로 정보를 자동으로 유출하는 도구
 abhishekkr/n00brat
웹 서비스로 작동하는 POSiX (Linux/Unix) 시스템용 원격 관리 툴킷(또는 트로이 목마)
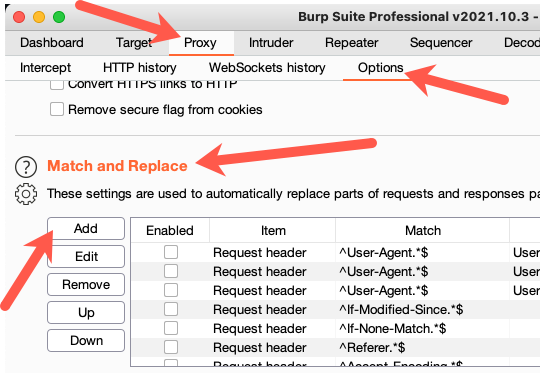 bishopfox/imperva_gzip_waf_bypass
Imperva Cloud WAF 우회를 위한 익스플로잇으로, gzip Content-Encoding 헤더를 사용하여 HTTP POST 요청의 WAF 규칙을 회피합니다. 탐지 스크립트와 수동 테스트 절차를 포함합니다.
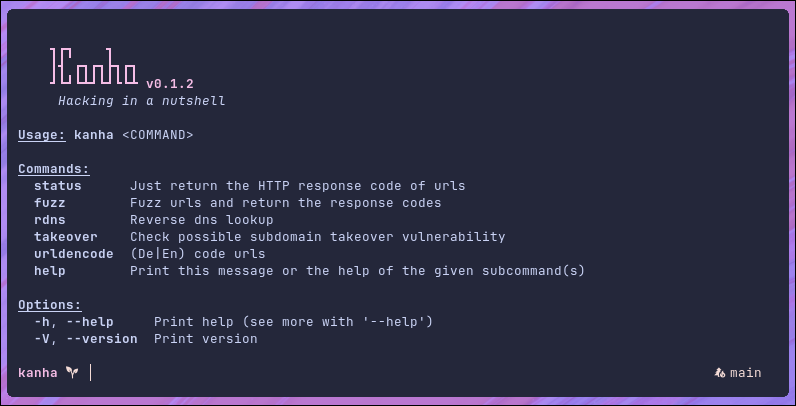 pwnwriter/kanha
🦚 러스트로 작성된 웹앱 침투 테스트 스위트 .