
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: pyLoad에서 사전 인증 RCE를 발견한 이야기
 sh4den/cve-2022-27925
zimbra 2022 rce (cve-2022-27925)용 로더
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Python 기반 CVE-2025-57819 탐지 아티팩트 생성기, SQL 인젝션 및 인증 우회를 통한 FreePBX 사전 인증 RCE를 악용하여 웹쉘을 배포하거나 백도어 사용자를 생성합니다.
 herculeszxc/cve-2024-2879
CVE-2024-2879에 대한 PoC 익스플로잇: LayerSlider WordPress 플러그인(7.9.11-7.10.0)의 인증되지 않은 SQL 인젝션 취약점. 데이터베이스 정보 추출을 위한 스캐너 스크립트와 SQLMap 악용 가이드를 포함합니다.
 milo2012/cve-2020-14882
CVE-2020-14882
 kljunowsky/cve-2022-44268
CVE-2022-44268에 대한 개념 증명 익스플로잇으로, 취약한 ImageMagick 인스턴스에 업로드된 악성 PNG 이미지를 통해 임의 파일 읽기를 가능하게 합니다. Docker 지원 및 URL 기반 추출을 포함합니다.
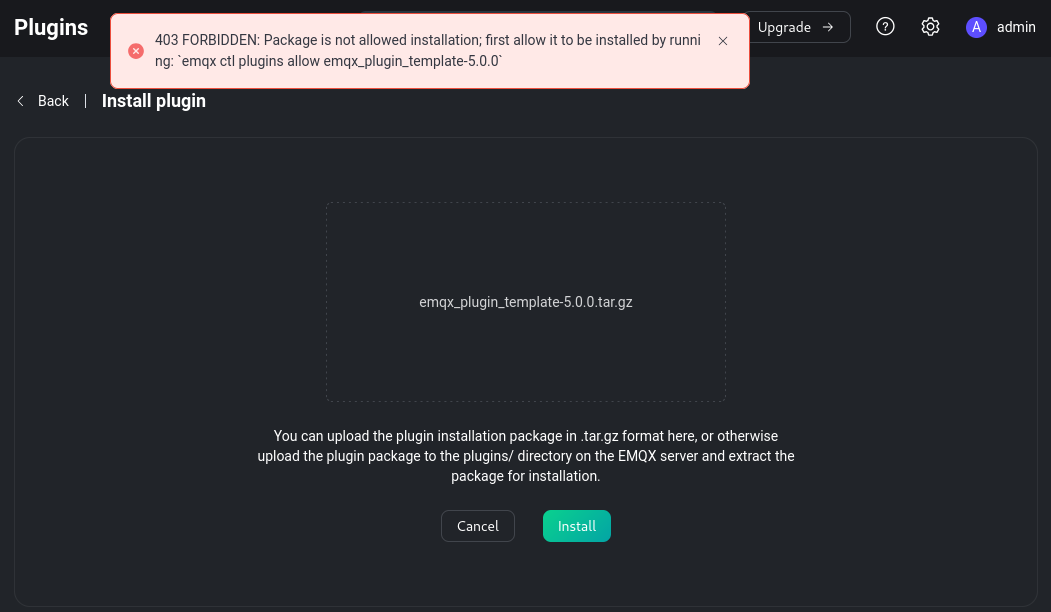 ricardojoserf/emqx-rce
EMQX 대시보드 악성 플러그인으로 인한 RCE
 grrrdog/acedcup
Java Binary Deserialization 공격과 Commons FileUpload(CVE-2013-2186)를 위한 페이로드 생성기
 ynsmroztas/cve-2025-4123-exploit-tool-grafana-
CVE-2025-4123 - Grafana 도구
 0xgh057r3c0n/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - 인증되지 않은 임의 파일 업로드
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey 인증 RCE
 isee857/cve-2024-50379-poc
Apache Tomcat CVE-2024-50379 경쟁 조건 원격 코드 실행 취약점을 위한 일괄 탐지 스크립트. Python을 통한 단일 및 대량 스캔을 지원합니다.
 irsdl/viewstate-security-workshop
이 리포지토리는 YSoNet(YSoSerial.NET)을 사용하여 ASP.NET ViewState를 테스트하는 워크숍을 위한 것입니다.
 yumusb/cve-2021-26295
CVE-2021-26295 (Apache OFBiz RCE)에 대한 개념 증명 익스플로잇으로, DNSlog를 사용한 대역 외 취약점 검증을 포함합니다. 명령 실행 인터페이스 및 ysoserial 페이로드 생성을 포함합니다.
 exp-docs/cve-2021-22192
CVE-2021-22192 靶场: 未授权用户 RCE 漏洞
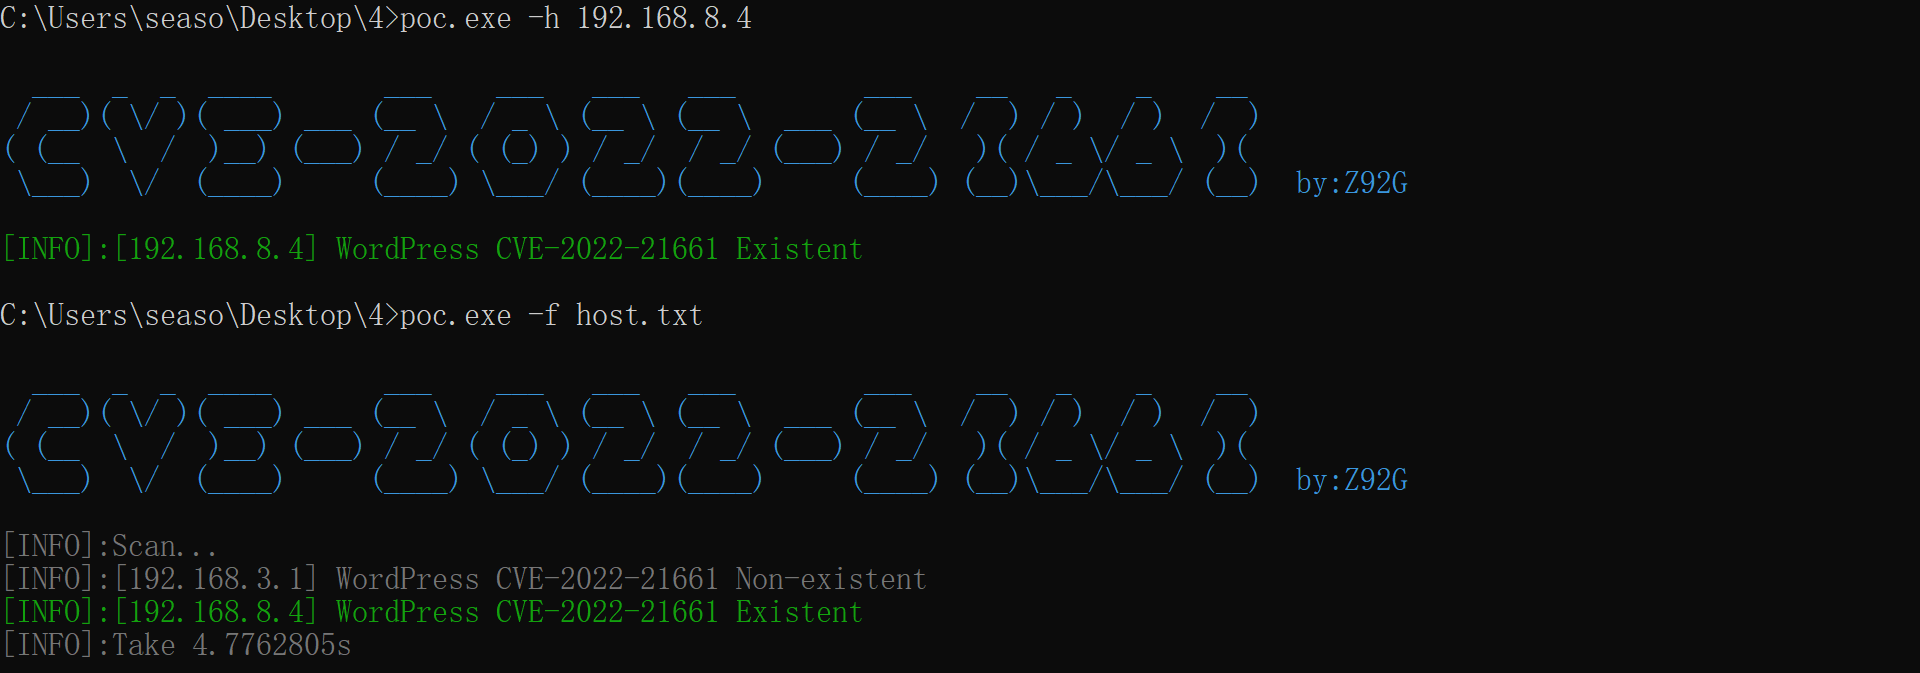 z92g/cve-2022-21661
WordPress WP_Query SQL 인젝션 POC
 x-f1v3/cve-2019-3396
Confluence Widget Connector 경로 순회 (CVE-2019-3396)
 secforce/cve-2017-3599
CVE-2017-3599에 대한 개념 증명 익스플로잇








